ARTICLE · 1030003
AI 检测与响应(AIDR)时代的端点即控制点--CrowdStrike Falcon Guardian深度技术研究报告(架构、能力域、威胁建模与企业落地研判 )
▍ 1.1 核心判断:AI 安全的重心正从「交互层」迁移到「执行层」
2025 年 12 月,CrowdStrike 发布 Falcon AI Detection and Response(AIDR)正式版,把安全控制点从传统端点行为延伸到「提示词与 Agent 交互层」,其核心叙事是「提示词是新恶意软件」(Prompts are the New Malware)[1]。到了 2026 年 9 月 1 日 Fal.Con 2026 大会,CrowdStrike 发布 Falcon Guardian,明确宣布这是 AIDR 品类的旗舰形态,并把控制点再向内推进一层:从「AI 交互」推到「AI Agent 在端点上执行的那一瞬间」[2][3]。
这条技术路线的主线非常清晰:LLM 影响层(2025)→ AI 交互层(2026 上半年)→ Agent 执行层(2026 下半年)。每一次推进都对应一个新的「控制点」,而 CrowdStrike 反复强调的论点始终是同一句话:端点(Endpoint)是唯一具备完整执行可见性的强制点。
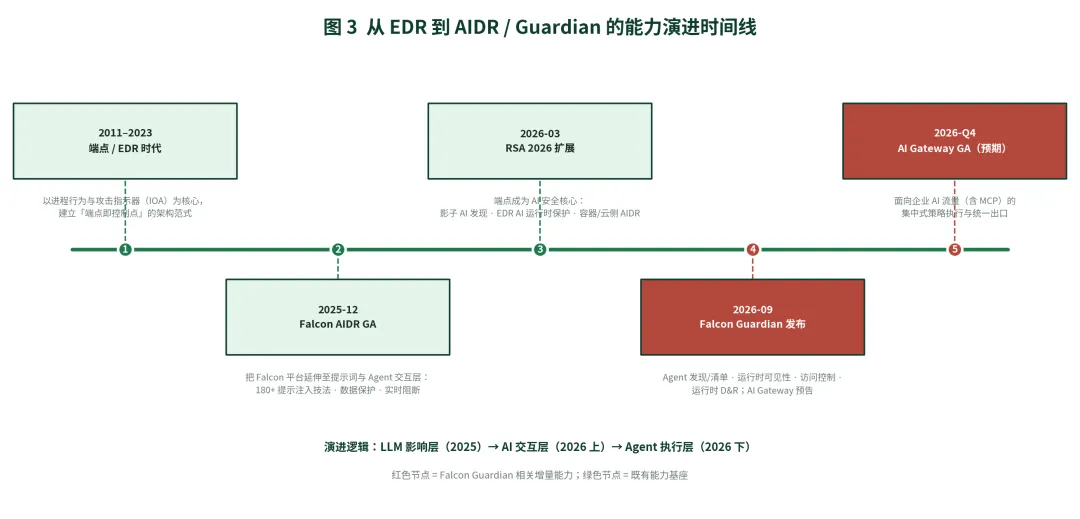
图 1从 EDR 到 AIDR / Falcon Guardian 的能力演进时间线(来源:基于 CrowdStrike 公开资料整理)
▍ 1.2 威胁侧的时间压力:为什么「治理」不足够
CrowdStrike《2026 全球威胁报告》给出的数据构成了 Falcon Guardian 的问题背景:AI 赋能攻击者的操作量同比增长 89%;eCrime 平均突破时间(Breakout Time)降至 29 分钟,最快观测纪录仅 27 秒;82% 的检测结果为「无恶意软件」;对手在 90 余个组织中通过向合法 GenAI 工具注入恶意提示词来生成凭证窃取命令 [4][5]。
这些数字的技术含义是:Agent 以用户权限继承运行、以机器速度级联动作,任何依赖「人工审批 + 事后审计」的治理机制在时间维度上已经失效。CrowdStrike CEO George Kurtz 的表述是:「AI 没有改变攻击,它改变了攻击的速度。仅靠治理无法阻止一个已经在运行的 Agent。」[2]
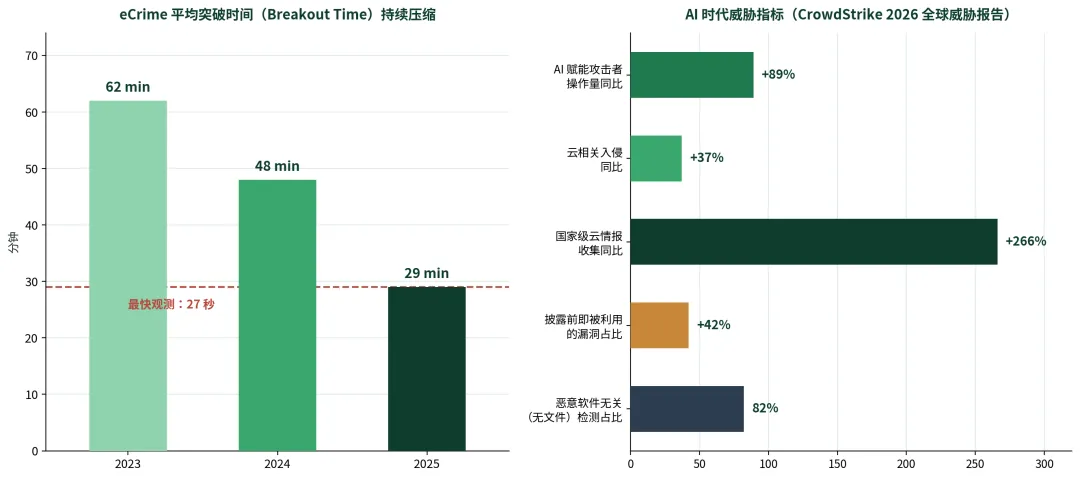
图 2AI 时代的威胁态势关键指标(来源:CrowdStrike 2026 Global Threat Report)
▍ 1.3 治理落差:策略已存在,但无法执行
Falcon Guardian 的产品命题可以浓缩为一句:「把治理文档转化为运行时控制」。这一命题之所以成立,是因为企业普遍存在一个「批准量 vs 实际量」的巨大落差。CrowdStrike 在发布资料中引用了一个 Fortune 500 客户的实测案例:该企业批准了约 300 个 AI Agent,而在端点上实际发现约 18,000 个,落差达 60 倍 [6][7]。
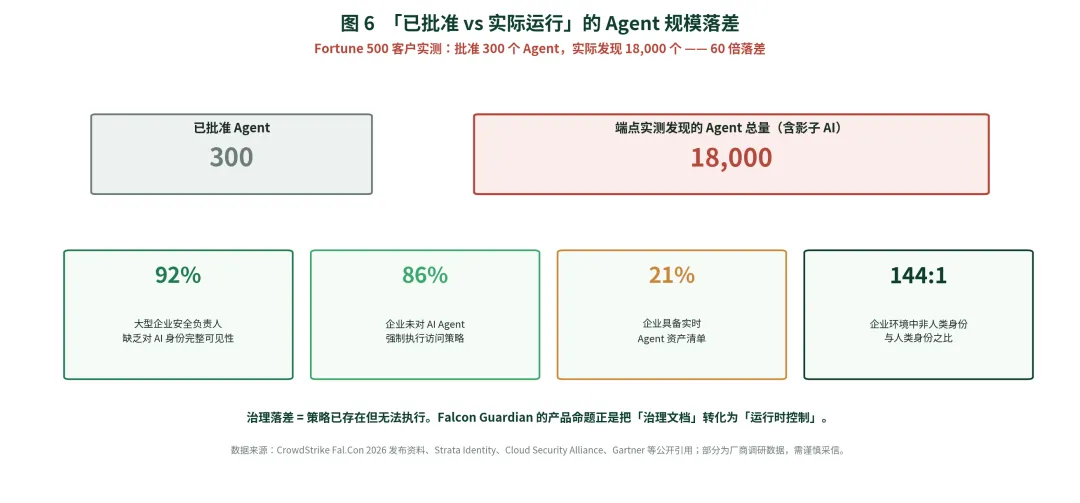
图 3「已批准 vs 实际运行」的 Agent 规模落差(来源:CrowdStrike Fal.Con 2026 发布资料及公开引用)
方法论说明:数据采信原则 本报告对数据分三档采信:① 可溯源的一手厂商发布资料与官方新闻稿(按原文引用);② 独立分析机构(如 NAND Research)与主流安全媒体的公开评述;③ 厂商自述性能指标(如 99% 检测率、<100ms 延迟)一律标注「厂商自述」,不视为已获独立验证的结论。涉及市场规模的第三方统计均标注原始出处与口径差异。 |
第二章Falcon Guardian 产品定位与技术架构
▍ 2.1 产品定位:AIDR 品类的旗舰演化
CrowdStrike 将 Falcon Guardian 定义为 Falcon AIDR 的「演化形态」(the evolution of Falcon AI Detection and Response),并称之为其在 AIDR 品类的旗舰解决方案 [2]。它并非一个独立新产品,而是把 AIDR 既有的 AI 可见性、治理、数据保护与威胁检测响应能力,与新建的「端点 Agent 安全」能力合并到一个统一平台之下 [3]。
维度 | Falcon AIDR(2025-12 / 2026-03) | Falcon Guardian(2026-09) |
控制点 | AI 交互层(提示词 / 响应) | AI 交互层 + Agent 执行层(端点运行时) |
核心对象 | 人机对话、AI 应用使用行为 | 自主 Agent 进程、工具调用、MCP 会话 |
发现能力 | 影子 AI 应用、桌面 AI 工具 | + 已知与未知 AI Agent(运行中 / 休眠) |
可见性 | 提示层检测与日志 | + Prompt → Identity → Tool → OS 因果链 |
强制能力 | 阻断恶意提示、数据脱敏 | + Agent 类型允许清单、未授权 Agent 直接阻断 |
服务化 | — | Adversary OverWatch 跨域猎杀、Falcon Complete MDR |
数据面 | Falcon Next-Gen SIEM 集成 | Agent 遥测作为一方数据原生入湖、自带留存 |
表 1Falcon AIDR 与 Falcon Guardian 的能力演进对照(来源:CrowdStrike 官方博客与新闻稿整理)
▍ 2.2 架构核心:单传感器、单控制台、单一执行面
Falcon Guardian 最重要的架构决策是「不新增传感器」。它直接复用已部署在数以亿计终端上的轻量 Falcon Sensor,通过内部模块化(modularity)方式加载 AI 相关能力,对已有 Falcon 客户而言无需新增 Agent 部署、无需重启、无新控制台 [3][8]。
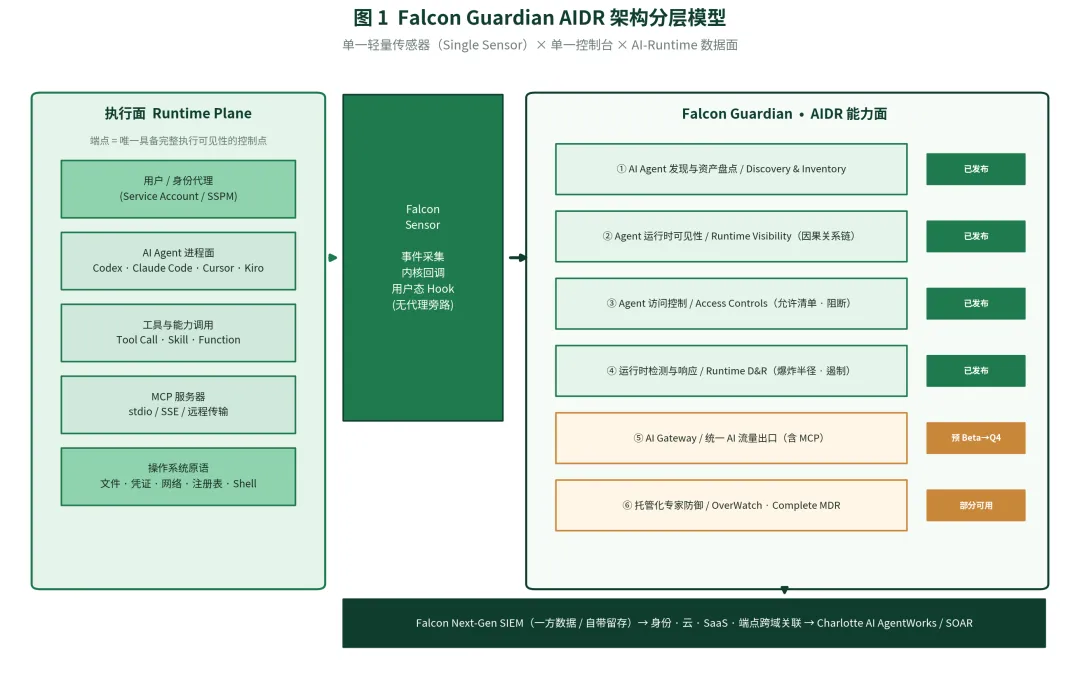
图 4Falcon Guardian AIDR 架构分层模型(来源:基于 CrowdStrike 官方资料自行绘制)
架构四要素
▪ 执行面(Runtime Plane):AI Agent 进程、工具调用、Skill 调用、MCP 服务器、以及最终落到操作系统的文件 / 凭证 / 网络 / Shell 操作。端点在这里同时获得「意图」与「后果」。
▪ 采集面(Sensor):Falcon Sensor 以内核回调 + 用户态 Hook 双路径采集事件,对 Agent 进程实现进程级归因(Process Attribution),无需依赖 Agent 自身开启 SDK 或 Hook。这一点在工程上相当关键——它绕开了「Agent 不配合就没日志」的困境 [8][9]。
▪ 能力面(Six Domains):发现与盘点、运行时可见性、访问控制、运行时检测与响应、AI Gateway(预告)、托管化专家防御。前四项在发布时可用,后两项处于路线图状态 [3]。
▪ 数据面(SIEM):Agent 遥测以「一方数据」(first-party data)身份直接进入 Falcon Next-Gen SIEM,预映射至其 schema,并自带留存(retention included)。CrowdStrike 声称这一设计可消除「因 Agent 遥测量级爆炸而产生的高额第三方 SIEM 摄取费用」[2][3]。
架构评价:优势与隐含约束 优势:单传感器架构把「AI Agent 安全」的部署阻力降到了接近零,这是 CrowdStrike 相对所有网络侧 / 云侧竞品最强的结构性优势。约束:该架构的价值高度依赖 Falcon Sensor 的存量覆盖面——对未部署 Falcon 的组织而言,为 Guardian 单独引入 Falcon 平台是一次大得多的承诺;且发现与访问控制能力在发布时主要覆盖 Windows 与 macOS 端点,Linux 服务器与容器这类「生产 Agent 常驻环境」在描述范围内相对薄弱 [8][9]。 |
第三章AI Agent 发现与资产盘点能力(Discovery)
▍ 3.1 能力描述
Falcon Guardian 通过 Falcon Sensor 持续发现已知与「此前未知」的 AI Agent,覆盖受管 Windows、macOS 端点(官方博客亦提及 Linux),给出运行中与休眠(dormant)Agent 的实时清单,并记录「谁部署了它」「它访问什么」「其安全状态如何」[2][3]。
从 CrowdStrike 披露的实测情况看,发现能力在首日即可识别主流 Agent 家族,包括 OpenAI Codex、Claude Code、Cursor、AWS Kiro 等,并大量暴露出未被 IT 批准的分类外影子 AI [6]。
▍ 3.2 与「影子 AI」治理的关系
影子 AI(Shadow AI)在 CrowdStrike 的定义中是「游离于组织可见性或控制之外的 AI 使用或部署」[10]。Falcon Guardian 的发现面覆盖三个层面:
层面 | 发现对象 | 技术手段 |
端点层 | AI 应用、AI Agent、LLM 运行时、MCP 服务器、AI 开发工具 | Falcon Sensor 进程 / 文件 / 网络行为识别 |
SaaS / 浏览器层 | 影子 SaaS、AI Agent 活动与权限、数据访问 | SaaS 集成 + Falcon Seraphic 企业浏览器(源自 Seraphic 收购) |
云层 | 影子 AI、未治理的 LLM 与 MCP 连接、敏感数据暴露 | 云安全传感器 + 容器传感器(OpenAI 兼容 API 采集) |
表 2影子 AI 发现的三层覆盖(来源:CrowdStrike RSA 2026 新闻稿与官方博客整理)
关键洞察:为什么「清单」本身是一项安全能力 端点在 RSA 2026 期间被 CrowdStrike 报告检测到超过 1,800 种不同的 AI 应用,在其客户群中对应近 1.6 亿个唯一应用实例 [11]。在这种量级下,「不知道自己有什么」本身就是最大的风险敞口。2026 年 9 月美国国会提出的《Stop Rogue AI Act》法案更进一步,要求部署 AI Agent 的组织「维护一份持续更新的、机器可读的全部 AI Agent 清单」,并采用「标准化、厂商中立」的命名约定 [12][13]。这意味着清单化能力正在从「最佳实践」变成「合规基线」——尽管该法案主要约束联邦机构与承包商(通过采购杠杆),但历史上 CMMC 与 SBOM 的经验表明,这类要求最终会外溢为全行业事实标准 [13]。 |
▍ 3.3 技术评价
▪ 优势:无需 Agent 侧配合即可发现,避免了「Agent 不暴露自身就不被发现」的悖论;运行中与休眠状态均可盘点,对「已安装未运行」的潜伏风险有覆盖。
▪ 局限:官方描述主要覆盖 Windows / macOS,Linux 服务器与容器中的生产 Agent 覆盖待验证 [9];发现精度依赖 Agent 进程行为特征,对高度伪装或进程内嵌(in-process)的 Agent 可能识别不足。
第四章Agent 运行时可见性:Prompt-to-Action 因果链
▍ 4.1 技术核心:建立「提示词到系统影响」的因果链
这是 Falcon Guardian 在技术层面最具差异化的能力。它把 AI Agent 活动与 Falcon 端点遥测缝合(fuse)起来,建立一条从「用户提示」到「运行时行为与影响」的直接因果链,串起身份、工具调用、Skill 调用、MCP 服务器与下游系统执行 [2][3]。
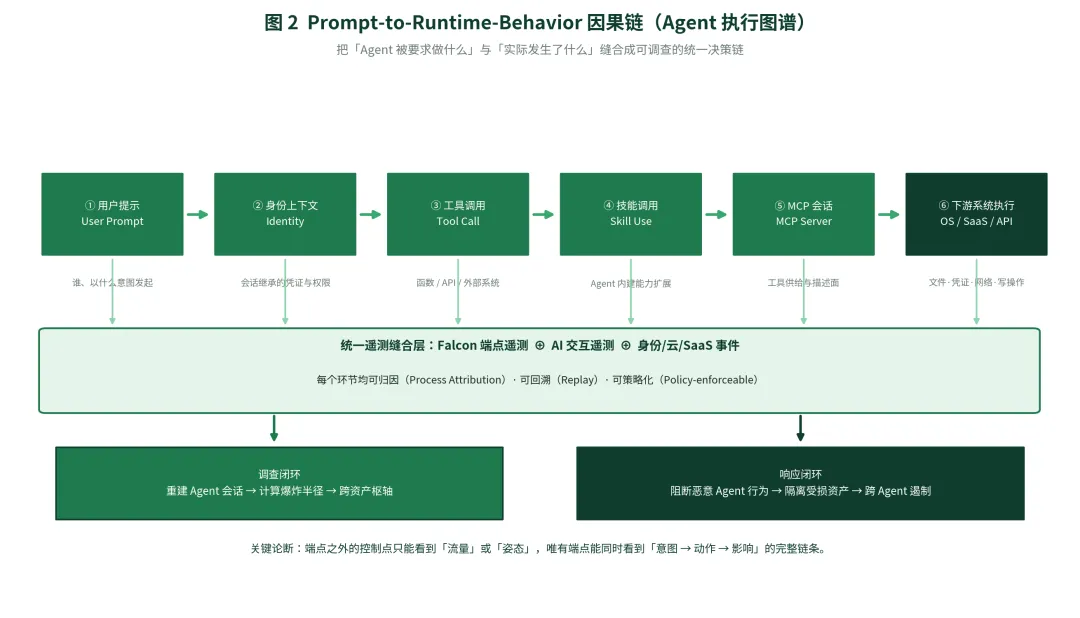
图 5Prompt-to-Runtime-Behavior 因果链(Agent 执行图谱)(来源:基于 CrowdStrike 官方资料自行绘制)
▍ 4.2 与传统端点遥测的本质差异
传统 EDR 的问法是「是否有一个二进制文件被执行了?」。Falcon Guardian 的问法变成了「是不是这个 Agent、在这个用户与策略上下文下、在其预期任务边界内、执行了一个被授权的步骤?」[14]。这不是替换端点遥测,而是把端点遥测降维为「多源输入之一」,再叠加 Agent 身份、部署者、授权范围、生效策略等上下文层。
分析维度 | 传统 EDR 的观察 | Falcon Guardian 的观察 |
主体归因 | 进程 / 父进程 / 命令行 | + Agent 类型、部署者、授权用户、Agent 身份 |
行为语义 | 进程创建、文件写、网络连接 | + 工具调用、Skill 调用、MCP 会话、提示内容 |
策略上下文 | 主机 / 用户 / 组策略 | + Agent 允许清单、AI 使用策略、数据分级策略 |
叙事结构 | 事件时间线(Timeline) | 因果关系图(Causal Graph)+ 会话重建 |
响应粒度 | 隔离主机、终止进程 | + 阻断特定 Agent 行为、跨 Agent 遏制 |
表 3传统端点遥测与 Agent 运行时可见性的分析维度对照
▍ 4.3 工程实现推断
基于公开资料的合理推断(非厂商确认):因果链的成立需要三类技术支撑——
▪ 进程级 Agent 指纹:传感器需识别「这是一个 AI Agent 进程」而非普通应用,可能结合二进制特征、CLI 参数模式、网络目标(模型 API 端点)、MCP 配置读写行为等多维信号。
▪ 交互层遥测注入:提示词与响应内容需从 Agent 与模型的通信通道中提取,对端侧 Agent 可通过 OpenAI 兼容 API 调用捕获实现,对桌面 AI 应用则有专门的 AIDR for Endpoint 覆盖 [11]。
▪ 跨层事件缝合:把「提示 → 工具选择 → 系统调用」在时间与因果上对齐,需要在传感器内部维护会话状态机,并对多进程 / 多工具级联做传播标注。
为什么这一能力难以被网络侧方案复制 网络侧(API 网关、SASE)能观察到 Agent 与模型之间的流量,也能观察到部分工具调用的 API 请求,但无法看到 Agent 在本地执行的具体动作——例如读取 ~/.ssh/id_rsa、修改 MCP 配置文件、写入注册表或调用本地 Shell。这些「本地影响」恰恰是多数 Agent 安全事故的真实后果所在。反过来说,网络侧在跨组织 SaaS 流量、非受管设备覆盖上具备端点方案不具备的优势。两者是互补关系,而非替代关系 [8]。 |
第五章Agent 访问控制:从治理文档到运行时强制
▍ 5.1 能力描述:本篇发布真正的「增量」
多家分析均指出,Falcon Guardian 相对其前身 AIDR 的最大增量就是「强制」(Enforcement)能力:组织可以定义哪些受支持的 AI Agent 类型被允许在受管端点上运行,其余 Agent 类型将被直接阻断,从而把治理策略从文档转化为可执行的运行时控制 [2][8][9]。
典型技术形态(推断)
控制模式 | 机制 | 典型场景 |
允许清单(Allowlist) | 仅允许指定 Agent 类型 / 二进制运行 | 标准化两种批准编码 Agent 后阻断其余全部 |
运行阻断 | 在 Agent 进程启动时拦截 | 开发者在个人笔记本私装未审批 Agent |
行为约束 | 允许运行但限制其可调用的工具 / 能力 | 允许读代码、禁止访问生产数据库 |
策略编译 | 把书面的 AI 使用政策翻译为运行时规则 | 「员工与应用程序可调用哪些 AI 服务」 |
表 4Agent 访问控制的典型模式(来源:基于 CrowdStrike 官方资料与独立分析整理)
▍ 5.2 技术难点与风险
▪ 误封风险(False Blocking):Agent 生态迭代极快,允许清单若更新不及时,可能阻断合法的开发工作流,导致安全团队与研发团队的对立。
▪ 识别绕过:若识别基于文件名或简单特征,攻击者可通过改名、代理启动、或把 Agent 能力嵌入其他进程来规避;因此识别深度直接决定该能力的实际强度。
▪ 治理悖论:允许清单是一种「静态白名单对抗动态生态」的模式,长期看需要与 Agent 注册、身份体系(如 Agent ID)结合才能形成完整闭环——这也是美国国会相关立法的核心诉求方向 [12]。
▍ 5.3 企业落地要点
落地建议:三阶段推进 第一阶段(观察)先开发现与可见性,不出策略,用 2–4 周建立真实 Agent 基线;第二阶段(收敛)对高风险的编码类 Agent 建立允许清单,配套内部审批流程与例外通道;第三阶段(强制)结合数据分级策略,对 Agent 可访问的数据与工具做细粒度约束,并接入 SIEM 做持续合规证明。切忌在基线尚不清晰时直接启用阻断,否则极易引发业务对抗。 |
第六章运行时检测与响应及提示注入防御体系
▍ 6.1 检测与响应能力
Falcon Guardian 检测两类威胁:一是「针对 Agent 的攻击」(如通过提示注入操纵 Agent),二是「Agent 自身的恶意或异常行为」。命中后,它会重建完整执行链、实时计算爆炸半径(Blast Radius),并跨 Agent 自动遏制(Containment)恶意 Agent 行为与受损资产 [2][3]。
能力 | 说明 | 状态 |
攻击检测 | 识别提示注入、越狱、模型操纵等针对 AI 的攻击 | 可用 |
异常行为检测 | 识别 Agent 越出其批准边界的自主行为(Agentic Misalignment) | 可用 |
执行链重建 | 把 Agent 会话 + 下游执行重构成统一因果调查 | 可用 |
爆炸半径计算 | 判断其触及的系统与数据范围 | 可用 |
自动遏制 | 阻断恶意 Agent 行为、隔离受损资产、跨 Agent 遏制 | 可用 |
托管猎杀 | Adversary OverWatch Cross-Domain(需同时购买两 SKU) | 已可用 |
托管检测响应 | Falcon Complete for Guardian(7×24 专家分析 Agent 意图) | 发布时未交付 |
表 5运行时检测与响应能力清单(来源:CrowdStrike 官方新闻稿与 NAND Research 分析)
▍ 6.2 提示注入防御:200+ 技法与厂商自述指标
CrowdStrike 维护的《提示注入方法分类学》(Taxonomy of Prompt Injection Methods)覆盖 200 余种命名技法,分为直接注入(Direct)与间接注入(Indirect)两条路径 [15]。Falcon Guardian 在运行时检查 AI 交互,可检测并阻断跨这些技法的注入尝试 [10]。
指标 | 数值 | 来源与可信度 |
提示攻击检测有效率 | 99% | 厂商自述;基于内部基准测试,未经独立验证 [10] |
检测延迟 | ≤100 毫秒(部分资料称 <30ms) | 厂商自述;两处口径不一致,需以实测为准 [10][16] |
覆盖技法数量 | 200+(早期资料为 180+) | 官方分类学;数量随版本演进变化 [15] |
受攻击组织数(2025) | 90 余家 | CrowdStrike 2026 全球威胁报告 [4] |
表 6提示注入防御关键指标与可信度标注
必须强调的方法论问题 上述 99% 检测率与延迟指标均为厂商自述、基于内部基准测试,且不同资料间存在口径差异(<100ms 与 <30ms)。NAND Research 在独立评估中明确指出:其对 Falcon Guardian 的评价「以这些指标在独立安全团队针对真实攻击测试时能否成立为前提」[8]。企业在选型时应要求厂商提供可复现的 PoC 环境,并以自身业务的真实提示词语料做验证,而非直接采信宣传数字。 |
▍ 6.3 数据保护能力的工程细节
Falcon AIDR 体系在数据保护方面提供了相当细致的技术选项,值得关注 [16]:
▪ 脱敏方式:替换(replacement)、掩码(masking)、部分掩码(partial masking)、哈希(hash)、保格式加密(format-preserving encryption)五种模式。
▪ 检测对象:凭证、PII、受监管数据、源代码,并支持自定义实体检测器(例如把内部项目代号、未发布产品名定义为敏感实体)。
▪ 代码识别:覆盖 26 种编程语言。
▪ 多模态检查:同时检查文本与图像输入,可捕获把恶意指令嵌入图片的「不可见提示注入」(Invisible Prompt Injection)。
▪ SDK 与网关集成:Python、Node.js、Go、Java、C#(含 OpenTelemetry 支持);网关侧支持 LiteLLM、Kong、Apigee、Azure API Gateway;MCP 提供 stdio 传输代理。
第七章AI Gateway 与 MCP 治理前瞻
▍ 7.1 AI Gateway:尚在路上的控制面
Falcon Guardian 将新增一个原生 AI Gateway 能力,作为企业 AI 流量的集中控制点,为应用与 Agent 访问 AI 模型和服务提供扩展的可见性、访问管理与策略强制,并利用 Falcon 平台的用户、Agent、端点、身份、资产与安全态势上下文来辅助策略决策 [2][3]。
值得注意的状态信息:发布时该能力处于 预 Beta(pre-beta),官方表示将于下一季度(Q4)GA [2]。这意味着在评测 Guardian 时,AI Gateway 属于路线图能力而非可交付能力,企业在做架构决策时必须明确区分。
▍ 7.2 MCP:Agent 时代增长最快的新攻击面
MCP(Model Context Protocol)由 Anthropic 于 2024 年 11 月发布,到 2026 年中已成为 AI Agent 工具集成的标准管道,被 Claude、Cursor、Windsurf、GitHub Copilot、Gemini 等广泛采用。问题的本质在于:
MCP 不是插件,它是代码执行 一个 MCP 服务器运行代码,并拥有与其连接的 AI 助理同等的访问权限。它可以读文件、发起网络请求、执行命令、外泄数据——全部静默地在后台完成,而用户看到的是一个貌似正常的工具名称与描述 [17]。 |
MCP 攻击手法分类
攻击手法 | 技术原理 | 风险 |
工具投毒(Tool Poisoning) | 在用户不可见、但模型完整读取的工具描述元数据字段中隐藏恶意指令 | 模型将其当作合法工具行为执行 |
工具抢注(Tool Squatting) | 恶意服务器注册与可信工具同名或近似的工具名 | 劫持 Agent 的工具选择 |
跨服务器工具遮蔽 | 被感染的服务器注入覆盖性工具描述,影响同一会话中的可信服务器 | 重定向其它服务器的调用 |
偏好操纵(MPMA) | 不替换工具,而是操纵工具排序与偏好信号 | 静默引导 Agent 持续选择特定工具 |
Rug Pull(CVE-2025-54136) | 初审时展示安全定义,获批后静默替换为恶意定义 | 利用已建立的信任绕过复核 |
表 7MCP 主要攻击手法分类(来源:MCP 安全研究与公开 CVE 资料整理)
MCP 生态的可验证风险数据
▪ 2026 年 1–4 月,MCP SDK(Python / TypeScript / Java / Rust)中发现 40+ 个 CVE,受影响下载量超 1.5 亿次 [17]。
▪ 测量研究显示,工具投毒对 o1-mini 等模型的攻击成功率约 72.8%(MCPTox 基准),对 Claude 3.7-Sonnet 的投毒调用拒绝率低于 3% [17]。
▪ 生态成熟度堪忧:71% 的 MCP 包由单一维护者维护,超过半数生态包龄不足 30 天,供应链成熟度「类似 2015 年前后的 npm」[18]。
CrowdStrike 的应对与缺口 Falcon Guardian 已明确将 MCP 服务器交互纳入遥测因果链,可以观测到 Agent 调用了哪个 MCP 工具 [6][9]。但真正的集中式 MCP 流量治理要等到 AI Gateway 在 Q4 落地。在此之前,MCP 连接在相当程度上仍处于「可观测但未集中管控」的状态。对于已在生产环境使用 MCP 的企业,这是一个需要正视的时间窗口风险。 |
第八章威胁建模:基于 STRIDE 与 MITRE ATLAS 的对抗分析
▍ 8.1 STRIDE 视角下的 Agent 安全威胁分解
STRIDE 类别 | 在 AI Agent 语境下的具体威胁 | Falcon Guardian 的对应控制 |
Spoofing 仿冒 | 恶意 MCP 服务器冒充可信服务;Agent 身份不可验证 | MCP 会话可见性;Agent 发现与清单;身份上下文关联 |
Tampering 篡改 | 污染仓库文件 / README 注入指令;篡改 MCP 配置(如 ~/.kiro/settings/mcp.json) | 端点文件行为遥测;Agent 运行时可见性(可追溯到配置写入行为) |
Repudiation 抵赖 | Agent 动作无法归因到具体发起者与策略上下文 | Prompt-to-Action 因果链;SIEM 一方数据留存 |
Information Disclosure 信息泄露 | Agent 读取 ~/.ssh、~/.aws/credentials 并外泄;敏感数据进入模型上下文 | 数据保护五类脱敏;数据流发现;跨域关联告警 |
Denial of Service | Agent 资源耗尽;工具被滥用导致级联故障 | 运行时行为检测;自动遏制 |
Elevation of Privilege 提权 | Agent 继承用户全量权限;沙箱逃逸(如覆盖 sandbox 二进制取得 OS 级权限) | Agent 访问控制;能力边界约束;爆炸半径计算 |
表 8STRIDE 威胁建模在 AI Agent 安全场景的分解与对应控制
▍ 8.2 典型攻击链:从间接提示注入到 RCE
以 2026 年公开披露的 Cursor「DuneSlide」漏洞链为例,可以完整观察这类攻击的技术形态 [19][20]:
▪ 初始向量:攻击者控制的 MCP 服务器响应、被投毒的开源仓库 README、或恶意搜索结果进入 Agent 上下文。
▪ 触发:Agent 解析内容时无法区分「数据」与「指令」,将隐藏指令当作合法任务执行。
▪ 利用工具参数:向 run_terminal_cmd 的 working_directory 参数传入非默认路径,该路径未经校验即被加入沙箱允许清单。
▪ 突破边界:覆盖 cursorsandbox 二进制本身,从而剥离所有后续命令的沙箱限制。
▪ 影响:取得操作系统级 Shell 访问,并连带危及已连接的 SaaS 工作空间(GitHub、Vercel、AWS)。
该链包含 CVE-2026-50548(CVSS 9.8)与 CVE-2026-50549(CVSS 9.3),CISA 的 SSVC 评估将其技术影响定为「total」且可利用性为「automatable」[19]。
从攻击链到防御结论:三条工程准则 第一,沙箱与进程边界比模型侧提示过滤更重要。Cursor 的修复方式是重写沙箱而非加强提示过滤器,这是正确的技术选择——Anthropic、OpenAI、xAI 的模型在推理层都无法可靠解决提示注入 [19]。第二,Agent 工具的所有参数都是攻击者可控面。当 LLM 可以决定工具参数,而 LLM 的判断又受其读取内容影响时,这些参数就必须被当作外部不可信输入处理。第三,任何进入上下文的输入源都是攻击面——包括被视为「可信集成」的 MCP 服务器。 |
▍ 8.3 MITRE ATLAS 映射
Falcon AIDR 的检测项可映射到 MITRE ATLAS 技法,使 SOC 分析员能在统一分类法下跨端点、云、身份与 AI 遥测做关联 [16]:
▪ AML.T0051LLM Prompt Injection → 对应提示注入检测能力
▪ AML.T0054LLM Jailbreak → 对应越狱检测
▪ AML.T0048External Harms → 对应下游影响与爆炸半径分析
▪ OWASP Top 10 for LLM Applications 的 LLM01(提示注入)与 LLM02(敏感信息泄露)分别对应其检测与数据保护模块;OWASP Agentic AI Threats 的 T6(过度自主)与 T7(工具滥用)对应 MCP 代理与 Agent 行为监控 [16]。
第九章竞品格局与能力矩阵对比
▍ 9.1 格局概览:从不同起点切入同一问题
AI Agent 运行时安全是一个拥挤且快速演化的品类,不同厂商从网络、云、身份、端点等不同起点切入。以下是基于公开资料的横向对照 [8][16]:
厂商 / 方案 | 技术路径 | 相对 Falcon Guardian 的位置 |
Palo Alto Networks Prisma AIRS | 通过其网络与 SASE 基础设施交付 AI 运行时安全,在 API 与网络层扫描模型、应用与 Agent 流量 | 在网络与云流量上覆盖更广,但缺少原生端点传感器,无法像 Guardian 那样观察设备上的 Agent 执行 |
Cisco AI Defense | 内建于 Cisco 网络与安全体系,聚焦模型验证与运行时护栏 | 适合已标准化 Cisco 基础设施的组织,端点级 Agent 行为可见性弱于 Guardian |
Microsoft Defender + Security Copilot | 嵌入 M365 与 Azure 栈,与 Copilot、Entra 身份绑定 | 对微软生态集成深,但对异构 / 非微软 Agent 部署适用性有限 |
SentinelOne | 端点原生检测响应,自有 AI 分析,向 AI 工作负载保护延伸 | 架构上与 Guardian 最接近(端点优先、遥测驱动),但尚未公布同等范围的 AI Agent 运行时产品 |
专业 AI / LLM 安全厂商 | 聚焦生成式 AI 风险的提示层与模型层防护平台 | 在提示注入检测这一单点上往往更成熟,但缺乏端点遥测与 CrowdStrike 继承自 EDR 的存量装机基础 |
表 9AI Agent 运行时安全主要竞品对照(来源:NAND Research 分析及公开资料整理)
▍ 9.2 能力矩阵雷达
下图为基于公开资料与独立分析师评价综合判断的能力对比(5 分制)。需强调这是分析判断而非厂商官方数据,仅供选型方向参考。
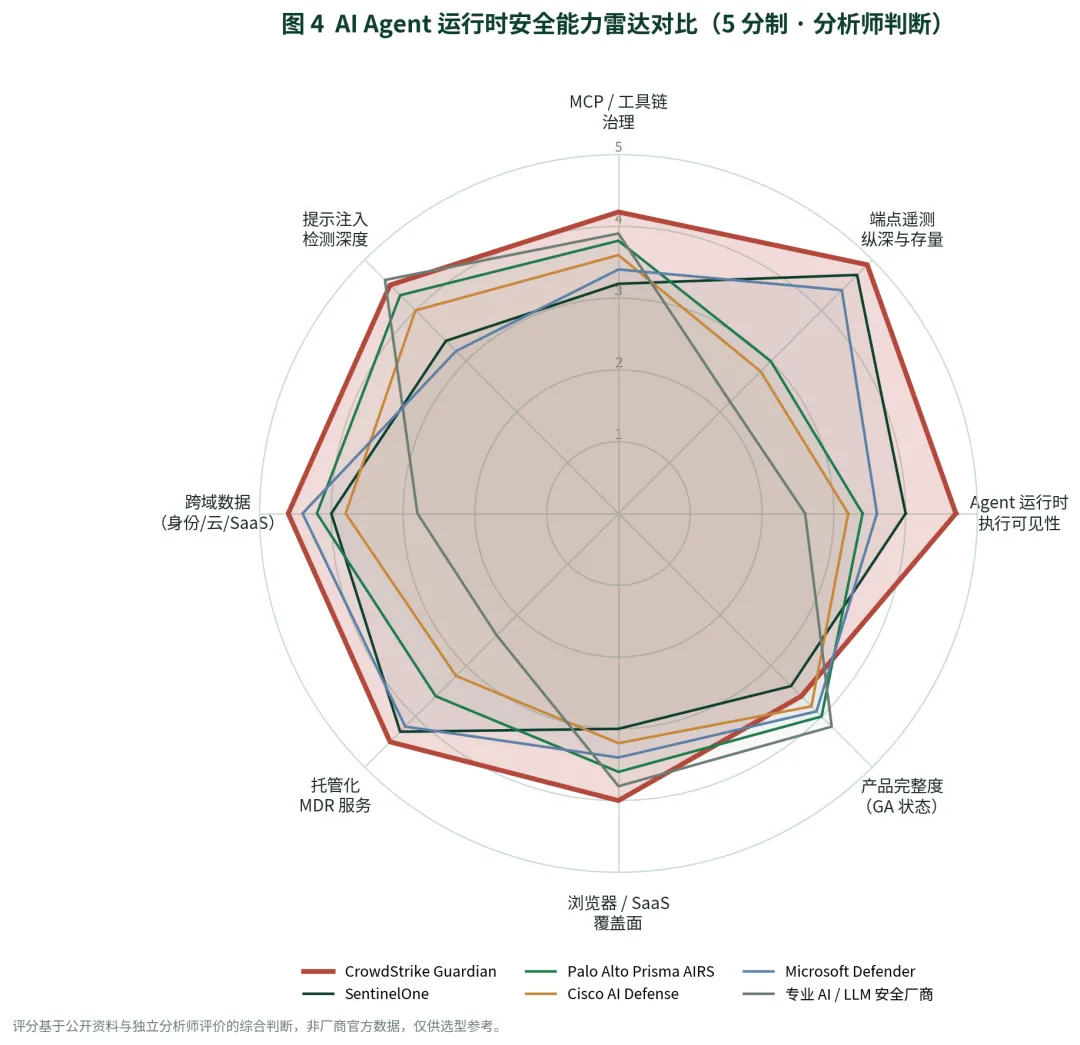
图 6AI Agent 运行时安全能力雷达对比(分析师判断,非厂商官方数据)
▍ 9.3 定价与采购格局
项目 | 信息 | 说明 |
Falcon 基础分层 | Go ≈ $59.99 / Pro ≈ $99.99 / Enterprise ≈ $184.99(每端点每年) | 公开列表价,Go 为纯预防型且上限 100 设备 |
实际成交区间 | 约 $11–70 / 端点 / 年 | 视模块与规模折扣而定,企业级折扣空间较大 |
Guardian 定价 | 未披露 | 发布时未公布定价、打包方式与 GA 日期 |
托管层定价 | 单独加购 | Falcon Complete for Guardian 是附加项而非包含能力 |
试用 | 15 天自助试用 | 提供自助试用通道 |
折扣参考 | 500+ 端点起约 10–15%;2,500+ 端点为定制企业价 | 多年度承诺与竞争性报价是主要议价杠杆 |
表 10Falcon / Falcon Guardian 定价与采购格局(来源:公开定价追踪资料,非官方报价)
采购侧的关键提示 Guardian 作为 Falcon 平台的模块销售,其真实成本取决于既有 Falcon 合同、端点数量与附加的托管层。NAND Research 明确将「未披露定价与 GA 日期」列为发布时的一项缺口 [8]。此外,端点口径通常被低估——服务器、VDI 会话、云工作负载与容器往往一并计入,仅按笔记本数量估算会显著低估年度成本。 |
第十章企业落地研判、风险与战略建议
▍ 10.1 综合研判
评价维度 | 研判结论 |
技术前提 | 「端点提供观察 Agent 执行过程的制高点」这一核心前提是成立的,与 CrowdStrike 当年建立 EDR 业务的逻辑一致 [8] |
结构性优势 | 单传感器架构无需新增 Agent、无需重启、无新控制台,对存量 Falcon 客户部署阻力接近零 [8][9] |
差异化强弱 | 相对网络侧 / 云侧竞品差异最强;相对 SentinelOne(同为端点优先架构)与专业 AI 安全厂商(提示层更成熟)差异最弱 [8] |
产品成熟度 | 发布时三项组件未交付:AI Gateway(预 Beta)、Falcon Complete for Guardian、跨域 OverWatch;近期价值相当程度上依赖未交付能力 [8][9] |
主要风险 | 加深对单一厂商在不断扩大范围的安全职能上的依赖;端点口径之外的 Linux / 容器生产 Agent 覆盖待验证 [8][9] |
表 11Falcon Guardian 综合研判(来源:基于 NAND Research 独立分析与公开资料)
▍ 10.2 分场景选型建议
建议积极评估(优先 PoC)
▪ 已大规模部署 CrowdStrike Falcon 的组织:Guardian 很可能成为其覆盖 AI Agent 的默认路径,因为无需新增传感器且与既有工具链直接集成。
▪ 存在明显「影子 Agent」失控的研发密集型组织:发现与清单能力可快速建立基线。
▪ 使用 OpenAI Codex / Claude Code / Cursor 等主流编码 Agent 的团队:CrowdStrike 与 OpenAI 已建立针对 Codex Agent 的运行时防护协作 [21]。
建议谨慎评估
▪ 未部署 Falcon 的组织:仅为 Guardian 引入整个 Falcon 平台是重大承诺,应横向比较端点原生方案与专业 AI 安全方案的成本收益。
▪ 生产 Agent 主要运行在 Linux 服务器或容器中的组织:发布时官方描述主要覆盖 Windows / macOS,需在 PoC 中重点验证覆盖范围。
▪ 正在主动降低厂商集中度的组织:需评估 Guardian 带来的进一步单一厂商依赖。
▪ 需要完整能力即刻可用的组织:AI Gateway 与托管 MDR 层在发布时尚未交付。
▍ 10.3 企业落地路线图(建议)
阶段 | 周期 | 关键动作 | 成功判据 |
① 基线建立 | 2–4 周 | 开启发现与运行时可见性(不启用阻断);输出 Agent 清单与部署者分布 | 获得真实 Agent 基线,落差可视化 |
② 风险收敛 | 4–8 周 | 对编码类 Agent 建立允许清单;梳理 MCP 服务器资产与权限;接入 SIEM 建立关联规则 | 高风险影子 Agent 数量显著下降 |
③ 运行时强制 | 8–12 周 | 启用行为约束与自动遏制;建立爆炸半径演练;对照《Stop Rogue AI Act》类合规要求做证据准备 | 具备可复现的 Agent 事件响应流程 |
④ 持续运营 | 长期 | 结合 AI Gateway(待 GA)做集中式 AI 流量治理;跟踪 MCP 生态 CVE 与 Agent 身份标准化进展 | 治理与执行形成闭环,留存完备 |
表 12AI Agent 运行时安全落地路线图(建议)
▍ 10.4 未来优化方向与观察点
▪ AI Gateway 的 GA 形态与实际覆盖:能否真正成为跨模型、跨 MCP 的统一出口控制面,决定了 Guardian 能否从「端点可见」升级为「全域治理」。
▪ Linux / 容器覆盖的补齐速度:大量生产 Agent 运行在服务器侧,这一块的能力缺口是当前架构叙事中最明显的短板。
▪ Agent 身份标准化进展:《Stop Rogue AI Act》要求「不依赖单一厂商自证」的 Agent 身份验证,以及「厂商中立、机器可读」的 Agent 清单命名约定 [12]。若该方向立法推进,当前基于允许清单的治理模式需要与可验证 Agent 身份体系对接。
▪ 独立验证的检测效能:99% 检测率与延迟指标亟需第三方独立测试结果支撑,这是企业采购决策中最应坚持的验证项。
▪ MCP 生态的治理范式:在 MCP 包 71% 由单一维护者维护、半数包龄不足 30 天的背景下 [18],MCP 供应链治理(来源验证、版本固定、权限最小化)应作为独立议题纳入企业 AI 安全体系,而不应完全寄托于网关侧的事后检测。
总结 Falcon Guardian 的核心贡献在于把一个抽象命题——「AI Agent 需要运行时安全」——转化为可工程化落地的产品形态:端点作为执行制高点、单传感器零部署阻力、提示到动作的因果链。它代表了 AIDR 品类向 Agent 执行层延伸的正确方向。但其发布时的不完整状态(Gateway / 托管层未交付)、端点覆盖的边界以及厂商自述指标的未验证性,都要求企业在采用过程中保持审慎的技术尽调,并通过 PoC 以自身业务语料验证,而非采信宣传数据。 |
附录 A关键产品数据一览
项目 | 内容 |
产品名称 | CrowdStrike Falcon Guardian |
品类 | AI Detection and Response(AIDR) |
发布时间 | 2026 年 9 月 1 日(Fal.Con 2026,拉斯维加斯) |
前身 | Falcon AI Detection and Response(2025-12 GA) |
传感器架构 | 复用既有 Falcon Sensor,单传感器、无新增 Agent |
发现覆盖 | Windows / macOS(官方博客提及 Linux) |
已交付能力 | Agent 发现与清单、运行时可见性、访问控制、运行时检测与响应 |
未交付能力 | AI Gateway(预 Beta,预期 Q4 GA)、Falcon Complete for Guardian、跨域 OverWatch(部分可用) |
提示注入覆盖 | 200+ 命名技法(分类学) |
厂商自述指标 | 99% 提示攻击检测率;≤100ms 延迟(部分资料 <30ms) |
数据保护 | 替换 / 掩码 / 部分掩码 / 哈希 / 保格式加密;26 种编程语言 |
SDK | Python、Node.js、Go、Java、C#(OpenTelemetry) |
网关集成 | LiteLLM、Kong、Apigee、Azure API Gateway |
MCP 支持 | MCP 代理(stdio 传输);会话纳入因果链 |
SIEM | Falcon Next-Gen SIEM,一方数据、预映射 schema、含留存 |
托管服务 | Adversary OverWatch Cross-Domain(需双 SKU)、Falcon Complete for Guardian |
试用 | 15 天自助试用 |
定价 | 未公开披露 |
表 A-1Falcon Guardian 关键产品数据一览(来源:CrowdStrike 官方资料整理)
附录 B可验证 CVE 引用清单
以下 CVE 用于支撑本报告的威胁建模章节。所有编号均可通过 NVD 或厂商安全公告核查。需要说明的是,这些是 AI 编码工具与 MCP 生态的公开漏洞,并非 CrowdStrike 产品自身的漏洞,列出它们是为了说明 Falcon Guardian 所对应的真实攻击面。
CVE / 事件 | CVSS | 受影响对象 | 技术要点 |
CVE-2025-53773 | 7.8 | GitHub Copilot / VS Code | 恶意代码注释修改 VS Code 设置、绕过审批实现 RCE;具备蠕虫传播特性 |
CVE-2025-54135 | 9.8 | Cursor IDE | 仓库文件中的间接提示注入创建恶意 .cursor/mcp.json,实现 RCE |
CVE-2026-22708 | 9.8 | Cursor IDE | Shell 内建命令绕过(属于 3-CVE 链,含 git hook 逃逸与 TOCTOU 竞争) |
CVE-2026-50548 | 9.8 | Cursor IDE(DuneSlide) | 零点击 RCE;run_terminal_cmd 的 working_directory 参数未校验即加入沙箱允许清单,可覆盖 sandbox 二进制 |
CVE-2026-50549 | 9.3 | Cursor IDE(DuneSlide) | 符号链接权限缺失时路径规范化回退到未解析路径,可写入只写符号链接覆盖沙箱程序 |
CVE-2025-55284 | — | Claude Code | DNS 外泄:把窃取数据编码进子域名查询 |
CVE-2026-10591 | — | AWS Kiro | 白底白字隐藏指令修改 ~/.kiro/settings/mcp.json,注册恶意 MCP 服务器并以开发者权限执行代码 |
CVE-2025-54136 | High | MCP 生态 / Cursor | Rug Pull:MCP 服务器在获批后静默替换工具定义为恶意版本 |
CVE-2025-6514 | 9.6 | mcp-remote 包 | 畸形服务器 URL 导致任意操作系统命令执行 |
CVE-2025-49596 | High/Critical | MCP Inspector | 官方调试工具存在未认证远程代码执行 |
CVE-2026-50548/49 (CISA-ADP 评估) | — | Cursor IDE | CISA SSVC 评估:技术影响为 total,可利用性为 automatable |
表 B-1AI 编码工具与 MCP 生态可验证 CVE 清单(来源:NVD / 厂商安全公告 / 公开安全研究)
关于漏洞数据的口径提示 NVD 中提及「prompt injection」的 CVE 数量呈显著上升趋势:2023 年 3 个、2024 年 19 个、2025 年 51 个、2026 年前五个月 16 个,其中约 78% 被评为 CRITICAL 或 HIGH [18]。需注意,不同研究机构对「AI 相关 CVE」的统计口径差异较大,部分广泛流传的比例数据(如「100% 被测 AI 编码工具存在漏洞」)源自厂商或研究机构自有测试,样本与方法未完全公开,引用时应明确标注来源与局限。 |
附录 C引用来源索引
以下为本报告主要引用来源。标注「厂商资料」者为一手发布内容,标注「独立分析」者为第三方机构评述,标注「研究 / 媒体」者为公开研究或媒体报道。
[1]CrowdStrike 新闻稿《CrowdStrike Announces the General Availability of Falcon AI Detection and Response》,2025-12-15。厂商资料。
[2]CrowdStrike 博客《Falcon Guardian Defines the Next Generation of AI Security》。厂商资料。
[3]CrowdStrike 投资者关系新闻稿《CrowdStrike Unveils Falcon Guardian to Secure AI Agents Where They Execute》,2026-09-01。厂商资料。
[4]CrowdStrike《2026 Global Threat Report》新闻稿,2026-02-24。厂商资料。
[5]TechRadar Pro《'This is an AI arms race' — CrowdStrike warns attackers...》,2026-02。研究 / 媒体。
[6]Enterprise DNA《CrowdStrike and OpenAI Secure the AI Agent Explosion》,2026-09。研究 / 媒体(引用 Fal.Con 发布资料)。
[7]byteiota《CrowdStrike Falcon Guardian: Runtime Security for AI Agents》。研究 / 媒体。
[8]NAND Research《CrowdStrike Falcon Guardian: AI Agent Security at the Endpoint》,2026-09-02。独立分析。
[9]SiliconANGLE《CrowdStrike launches Falcon Guardian to police AI agents at the endpoint》,2026-09-01。研究 / 媒体。
[10] CrowdStrike Falcon Guardian 产品页(常见问题与能力说明)。厂商资料。
[11] CrowdStrike 新闻稿《CrowdStrike Establishes the Endpoint as the Epicenter for AI Security》,RSA 2026,2026-03-23。厂商资料。
[12] 美国众议院 Gottheimer 办公室新闻稿《RELEASE: Gottheimer Introduces Bipartisan Bill to Stop Rogue AI Agents》,2026-09-09。立法原文与新闻稿。
[13] PYMNTS《Congress Pushes AI Agents Into the Audit Trail》及 AI2Work《Stop Rogue AI Act Would Force Firms to Inventory Every AI Agent》,2026-09。研究 / 媒体。
[14] ChatGPT AI Hub《OpenAI and CrowdStrike Add Falcon Guardian Runtime Defense for Codex Agents》。研究 / 媒体。
[15] CrowdStrike《Taxonomy of Prompt Injection Methods》。厂商资料。
[16] AppSec Santa / Mondas Consulting《Explaining CrowdStrike Falcon Guardian》等第三方能力梳理。独立分析。
[17] ByteTools《MCP Security: Tool Poisoning, Rug Pulls & How to Stay Safe》,引用 NSA/DoD 联合公告(2026-06-02)。研究 / 媒体。
[18] Suzu Labs《973 MCP Packages, 71% Single-Maintainer: A Practitioner's Guide to AI Developer Security》。研究 / 媒体。
[19] DEV Community《Cursor DuneSlide: How Two 9.8 CVSS Vulnerabilities Broke AI IDE Sandboxes》,引用 NVD / CISA-ADP 评估。研究 / 媒体。
[20] byteiota《AI Coding Agents Are Prompt Injection Targets — Patch Now》。研究 / 媒体。
[21] CrowdStrike 新闻稿《CrowdStrike and OpenAI Expand Partnership to Secure the Agentic Era》,2026-09-02。厂商资料。
免责声明 本报告为基于公开资料的技术研究与研判,不代表 CrowdStrike 官方立场,也不构成采购建议。报告中标注为「厂商自述」的性能指标未经本报告独立验证;标注为「推断」的技术实现分析系基于公开信息的合理推演,可能与厂商实际实现存在差异。定价信息来自公开定价追踪资料,非官方报价,实际价格以厂商正式报价为准。CVE 信息建议在企业决策前通过 NVD 与厂商安全公告二次核实。 |