ARTICLE · 1064950
Meta的Muse给个人AI助理打了个样?
本文是基于公开资料撰写,仅作为信息交流之用,不构成任何投资建议。
摘要Muse 给国内个人 AI 助理提供了高价值样本,但值得抄的不是功能,而是治理结构:独立运行环境、模型与凭证分离、按可逆性分级审批、审批通道绕开模型、全程可审计。产品形态不宜照搬——国内以小程序调度为主,监管与商业逻辑也不同。
Meta在2026 年 9 月 8 日发布了个人 AI 智能体产品Muse。它取代了此前的 Llama 系列,成为 Meta "个人超级智能"愿景的核心载体。上线 5 天约 73 万次下载,9 月 18 日超越 ChatGPT 登顶美国 iOS 免费榜第一。9 月 22 日(就是今天)Meta 股价单日大涨超 11%,市值增加约 1900 亿美元。
Muse的核心定位在于在C端的日常生活场景的个人智能助理。基于Meta庞大的社交用户群,分发成本和场景教育成本都极低。
那Muse是不是给个人AI助理打了个样?抄作业的机会又来了吗?
一、为什么Muse受欢迎?
Muse 是 Meta 超级智能实验室(MSL) 交给市场的第一款消费级产品(内部代号 Hatch),定位很直接——你不只是问它,而是把目标交给它,它去执行。
总结下来,个人觉得它所以受欢迎,主要是3点:易用性、安全性、价格便宜。
易用性
Muse具体能做的事:发邮件、订旅行、填表单(包括学校同意书)、跟客服砍账单、监控价格、代下单、把 Instagram 收藏的菜谱变成购物清单,还能把长期目标拆成行动计划。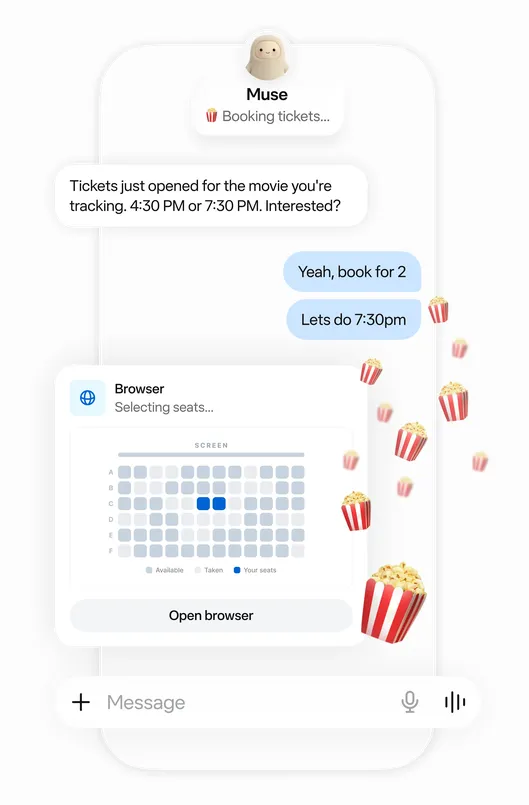
官方给的经典案例是:办聚餐时,它能读群聊和 Story,记住谁吃素,生成采购单并起草邀请。
和聊天机器人的关键差别在于持续性:关掉 App 后任务仍在后台跑,遇到变化或需要批准时才回来找你。内部它会派出多个子智能体并行干活,但用户始终只需要跟"一个 Muse"对话。用户可以在一个主聊天窗口里面派发多个任务给Muse去并行执行。
安全性
个人智能体最大的死结是——你要它订票,就得交出邮箱和银行卡。Meta 的解法是把"大脑"和"钥匙"物理切开:
Muse Secure VM:每个用户在云端独占一台 Linux 虚拟机,自带完整浏览器、CPU、内存和存储,相当于给了智能体一台自己的电脑,而不是放行它进你的设备。
Sentinel:跑在同一台机器上、但在系统层面与 Muse 隔离的第二个智能体。所有出网动作都要过它,L4/L7 双层审查;真实密码只在网卡边界临时注入,Muse 自己看不到——即使被提示注入骗了,也只拿得到占位令牌。发邮件、下单这类敏感动作会强制暂停并向用户要确认,用户可查看完整审计轨迹。虽然Meta官方称Sentinel为智能体(Agent),但它是一个跑在模型之外的确定性策略引擎,不由大模型驱动,不产生幻觉。
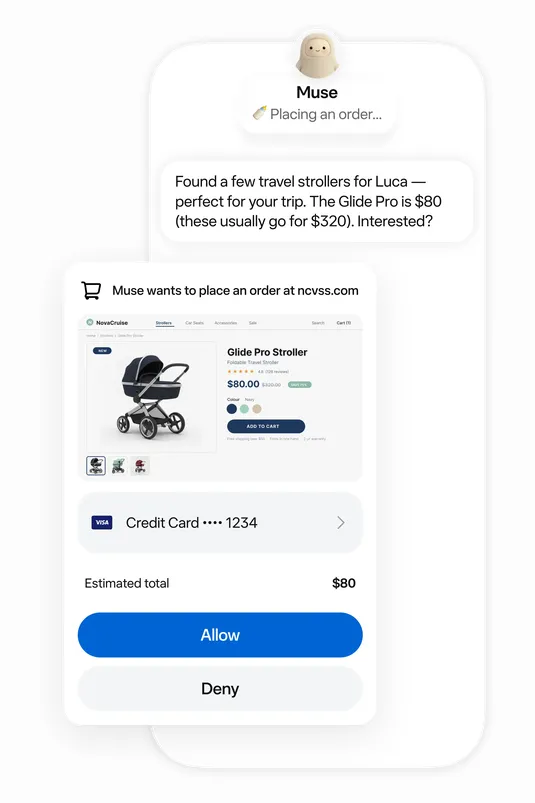
支付走 Stripe 的 Link,生成一次性卡号,商家和智能体都拿不到真实卡号;Muse 是首个被 Link 购买保护(丢损赔付、降价补偿、免退货费)覆盖的 AI 智能体。
后续还有 Confidential VM 档:在可信执行环境里跑,密钥只存在用户设备上,连 Meta 自己都读不到,这块正与 Signal 创始人 Moxie Marlinspike 合作设计。
当然,无论怎么说,记忆文件、交易凭据、活动记录等都在Meta的服务器上。虽然Meta 声称政策上禁止读取用户 Muse 数据,但无论技术上还是Meta过往的记录上,都不是100%安全的。这也是目前跑在本机的个人智能体的优势所在。
价格便宜
免费档每周有一亿的token,基本覆盖大部分的日常需求。按Muse Spark1.3 每百万 token 输入 $1.25、缓存输入 $0.15、输出 $4.25 的主模型价格来算,这一亿的免费token也值上百美元了。
付费档 Power 20 美元/月、Maximum 100 美元/月,买的是更多用量而非功能解锁。
二、作业能抄吗?
国内定位个人AI助理的产品有不少,但最容易令人拿来对标Muse的产品应该就是微信小微,因为两者都拥有庞大的社交图谱作为地基。
微信小微从6月份开始灰度测试,目前也还没有开放公测。只有一些灰度用户和媒体透露出来的零散信息。
我不是微信小微的灰度用户,没法给出使用体验。但我是WorkBuddy的重度用户,我觉得可以借鉴WorkBuddy的使用体验,来谈谈这个作业是否能抄,哪些值得抄?
因为,站在用户的角度,其实我并不在乎个人AI助理是办公的还是日常生活的。TO B还是TO C是产品的划分,但不一定是用户需求的划分。我要的就是一个钢铁侠拥有那样的贾维斯Javis。你都在宣称AGI了,那还分什么办公还是生活?我全都要,要的就是一个全能的个人助理,啥活都能帮我干,不管是工作还是生活。
所以,我觉得最终个人AI助理的形态会收敛。WorkBuddy和微信小微很多功能和体验应该会趋同。
而对应第一节的3点,个人觉得其实也是任何个人AI助理的命脉。功能上肯定是趋同的,微信和QQ有个先天优势就是社交关系,所以任何与社交有关的功能只有腾讯有机会做得好。但除此以外,还是得看上面3点。
抛开价格不谈,我们可以看看易用性和安全性。下面更多的是对比有无,而不是优劣。毕竟,目前Muse和WorkBuddy的产品定位、用户画像和使用场景还是有很大的不同。而下面提到的WorkBuddy,都是指作为个人助理使用的场景,不涉及办公场景(例如团队协作等)。
易用性
同一聊天窗里面的多任务。Muse主线程式长期对话,多件事同一框推进。WorkBuddy是多Agent并行,每个任务都是一个独立的Agent,能同时跑多个任务,但并没有一个主窗口概念的主线程。WorkBuddy每个独立的Agent有自己的工作空间,工作空间是隔离的,记忆也是隔离的。WorkBuddy虽然也有统一的记忆,但目前仅限于从对话中提取要点用于记住用户的偏好和习惯,并不会事无巨细的在统一记忆中记录所有对话。个人觉得Muse的模式降低了普通人的使用门槛,更符合Javis的形态。
开箱即用。Muse把所有功能放进secure VM里面,通过自带的浏览器等工具提供。用户不需要管理技能、连接器、专家系统等一堆东西。这些东西在WorkBuddy都要自己管理,调用浏览器都要装个Agent-Browser技能。很明显,Muse的产品定位决定了它就是要降低普通用户的使用门槛。
其它诸如7x24在线、危险操作需要用户确认等,Muse和WorkBuddy都支持。
安全性
第三方凭据。Muse通过凭证代理的机制,把真实密码存独立容器,hatch-authd 只铸造代理令牌,真实凭证在请求授权后才在网络边界注入(看下一点)——模型全程没见过明文。WorkBuddy则通过OAuth或API Key的方式来访问第三方服务。OAuth需要用户跳到服务商登录页授权,本地不存储任何密码,这种方式肯定是最安全的。但在后台自动执行的场景则失效。API key 则以加密的方式存在本地机器的 secure credential store。模型接触到的是密文。
出网审查。Muse的一大特色就是设计了一个守护者角色的Sentinel做出网审查。它不但审查哪些网站能访问,哪些不能,还能审核判断危险操作需要用户确认,例如发邮件、付款、发现出网数据里面带有你的私人信息等等。另外一点,就是上面说的,真实密码的注入也是Sentinel干的。有个细节也值得说。当Sentinel决定需要用户介入确认的时候,是做成系统弹窗、绕开对话通道。这样可以避免Muse Agent本身在对话过程中做手脚,做到完全隔离。目前我没有发现WorkBuddy有类似的机制。
支付。Muse使用Stripe的一次生成有效的link,隐藏了真实的卡号等信息。敏感付款动作都强制审批和用户确认。虽然腾讯布局了专属的AI支付卡,但目前WorkBuddy的使用场景都不涉及支付功能。唯一跟支付有关的是付费技能,但那个并没有开通微信AI支付卡的通道,反而走的是支付宝的通道。细节可参考我的另外一篇文章:为什么腾讯的技能市场,让个人开发者技能变现走了支付宝收款?但因为国内外支付系统的巨大差异,我不觉得Muse的做法可以直接借鉴,但安全架构的设计思路可以参考。
三、结语
Muse 真正值得国内个人 AI 助理借鉴的,不一定是它的产品形态,而是治理结构以及治理结构背后的思路:给每个智能体一个独立运行环境,把影响圈进笼子;让模型只接触代理凭证,碰不到明文密码;按操作能否撤回分级——撤得回来的自动做,撤不回来的停下问人;审批做成系统弹窗、绕开对话通道,让注入文本伪造不出"用户已同意";全程留痕,随时可断可撤销。
国内生态以小程序调度为主,监管、支付与商业化逻辑也不同。产品形态上必然会有差异。
互动话题: