ARTICLE · 1068636
字节又开114人,AI工具正成为企业泄密新管道
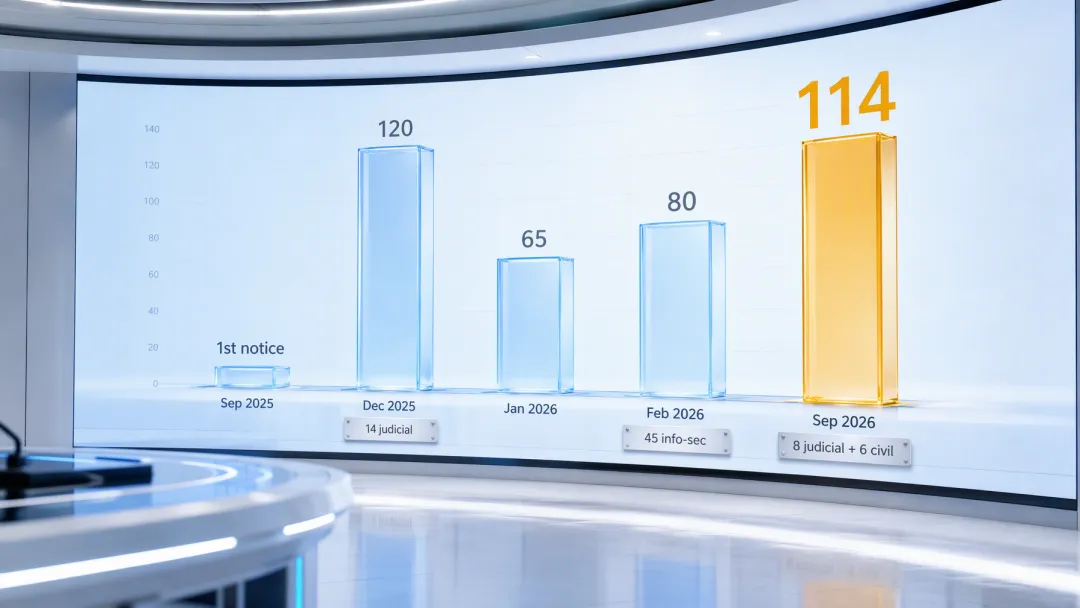
9 月 22 日,字节跳动企业纪律与职业道德委员会发布 2026 年 3 号通报,二季度共 114 名员工因触犯红线被辞退,其中 8 人移交司法, 6 人被提起民事诉讼。
这已经是字节连续第五次通报了。但这一次最值得认真看的,不是辞退人数,而是一个此前从未出现的违规类型, AI 工具滥用。
从泄密到造谣,字节的纪律红线在扩
把五次通报串起来看,整治轨迹很清晰。 2025 年 9 月首次通报,社交媒体造谣被纳入公开披露。同年 12 月 4 号通报, 120 人被辞退, 28 人实名通报, 14 人移交司法。 2026 年 1 号通报 65 人, 2 号通报 80 人,其中 45 人涉信息安全违规。到这次 3 号通报, 114 人。
辞退人数在波动,但整治方向一直在收窄。从廉洁管理到信息安全,再到社交媒体言论,每次通报都在把红线往外画一圈。
这次通报披露了三类典型违规。第一类是传统泄密,员工利用系统权限违规查询保密信息,通过社交软件或现场展示泄露给外部同行,甚至有人为炫耀协助外人查询。第二类是社交媒体不实言论,一名实习生恶意编造公司文化谣言,使用贬损性标签攻击同事,帖文迅速扩散。第三类,也是这次最值得关注的新类型, AI 工具滥用。
传统防线拦不住 AI 这条新管道
通报里的 AI 工具滥用案例细节不多,但信息量很大。某业务员工利用 AI 工具整理业务信息,生成百余份包含内部保密信息的文档,并违规备份至个人飞书账号,同时备份内部代码库。该员工在团队已强调保密要求后仍实施上述行为。
百余份文档,内部保密信息, AI 工具生成。这不是截图泄密,也不是 U 盘拷贝。员工没有直接偷数据,而是让 AI 工具替自己把散落在各处的业务信息整理成结构化文档,然后打包带走。
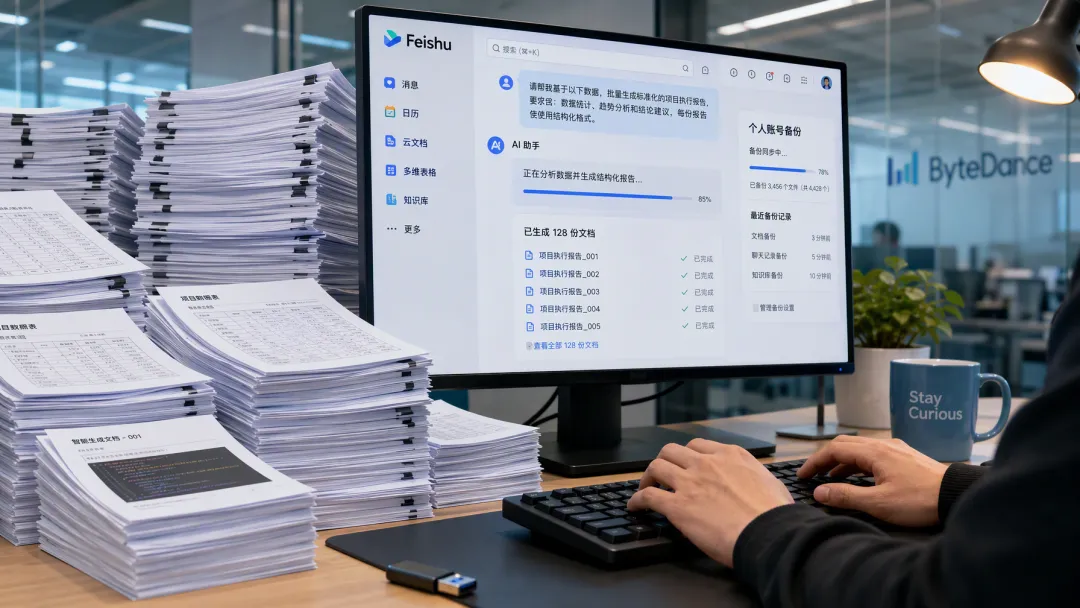
这才是让企业安全团队不舒服的地方。传统 DLP 体系的设计逻辑是监控"数据外发",拦截邮件、限制 USB 拷贝。但 AI 工具的使用路径完全不同,员工在正常权限内访问数据,用 AI 做整理归纳,生成的是"新内容"而非"原始数据", DLP 很难识别这些新内容包含了多少保密信息。
换句话说, AI 工具把泄密门槛降低了,把发现难度提高了。一个有权限的员工,不需额外技术手段,只要把业务信息喂给 AI ,就能在几小时内生成上百份"情报包"。而企业安全系统看到的,只是一个员工在正常使用 AI 工具。
这不是字节一家的问题。员工用 AI 整理会议纪要已成常态,哪些是正常使用、哪些越过红线,边界极其模糊。
对企业管理者来说,有几件事要尽快做。第一,把 AI 工具使用规范纳入信息安全制度,明确禁止将保密信息输入外部 AI 工具。第二, DLP 策略需要升级,从监控"数据外发"扩展到监控"AI 输入输出",对 AI 生成内容做敏感信息扫描。第三,离职交接环节增加 AI 使用审计,检查待离职员工近期是否有异常的批量文档生成行为。
当一家十余万员工的公司把 AI 工具滥用列为辞退理由,意味着这个风险已经大到不能靠"员工自觉"来兜底了。