ARTICLE · 1267741
OpenClaw 54 天 25 版:Node 22 不能用了
本文关键词:OpenClaw 是什么、OpenClaw 2.0 之后更新了什么、OpenClaw 怎么升级、OpenClaw extended-stable 和 latest 的区别、OpenClaw 需要哪个 Node 版本、Node 22 为什么不能用了、OpenClaw 安装失败 npm error code 1、OpenClaw 值不值得用
〇、先给结论
先补一句背景:OpenClaw 是那个开源的自托管 AI 助理网关——把大模型、工具、消息通道和配套应用串在跑于你自己机器上的 Gateway 上。
值得再看一眼,但看点不在功能上。 2.0 更新的是「界面与安装体验」,这 54 天它把最大的工程力气花在三个你平时看不见的位置:发布工程(三条通道,其中 extended-stable 是 gateway-only 的「LTS 等价物」)、升级器与不丢数据(update / Doctor / 迁移几乎每版都在动)、安全与运行时门槛(v2026.10.6 几乎只做一件事:把 Node 最低版本抬到 24.22.1,理由直接写在上游 Node.js 2026 年 10 月的安全公告上)。
一句话:2.0 让 OpenClaw 变得好装,这 8 周它在变得好运维。 代价是它开始主动砍运行时、砍默认值,你要做的决定比上次多。
所以这篇你会拿走三件事:一条命令判断自己究竟在哪条发布通道上;升级前哪一步不做,就可能永久丢掉一段对话历史;以及这 8 周改掉的那些默认值,会在什么时候咬你一口。
一、先看底数
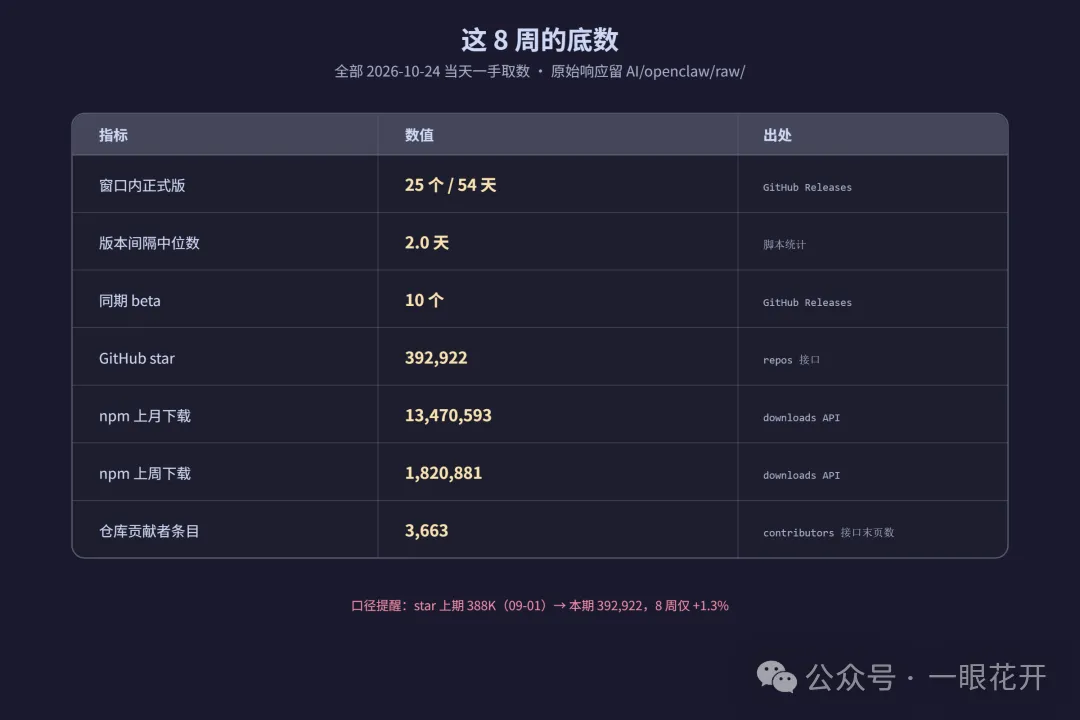
数字来自 npm registry 和 GitHub 的公开接口,2026-10-24 当天抓取,你在同一处就能复核。
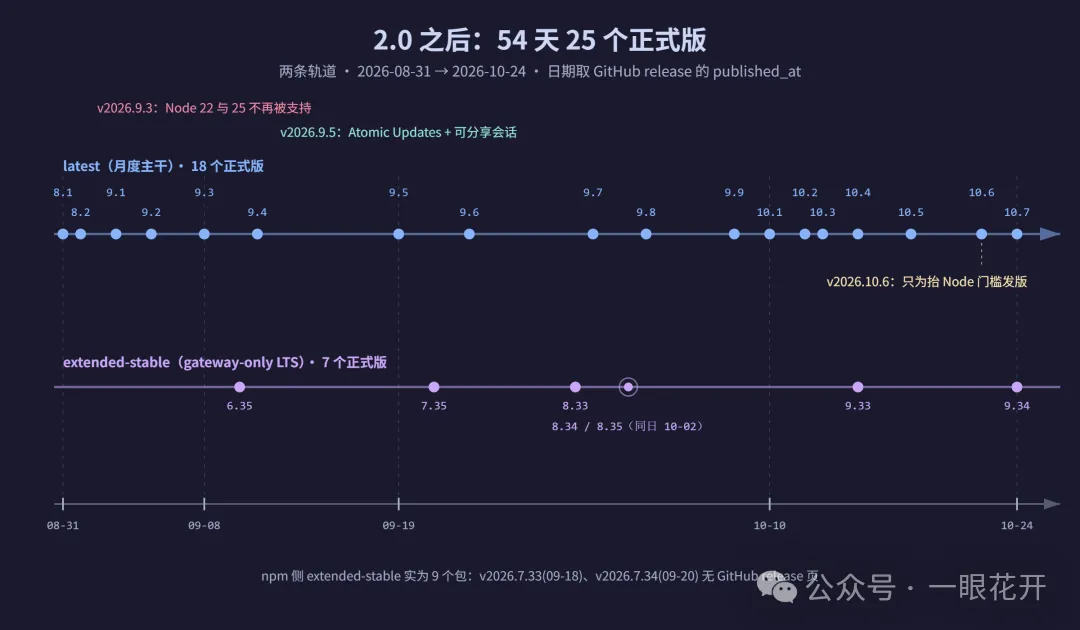
「25」取决于你数什么:latest 线 18 个、extended-stable 线 7 个;npm 上另有两个包(v2026.7.33、7.34)连 release 页都没建,按包算是 27。本文统一用 25——所以下面任何一处数字和你别的教程对不上,多数是口径不同,不是有人在编。热度也确实慢下来了:388K → 392,922,8 周约 +1.3%;HN 上 2.0 那条 148 分,9~10 月关于 OpenClaw 的三条只有 2 / 9 / 19 分。
它没在爆炸,它在沉下去干活。 对 39 万 star 的项目,这通常不是坏事。
二、主线一:三条发布通道,和一条「只出 Gateway」的 LTS
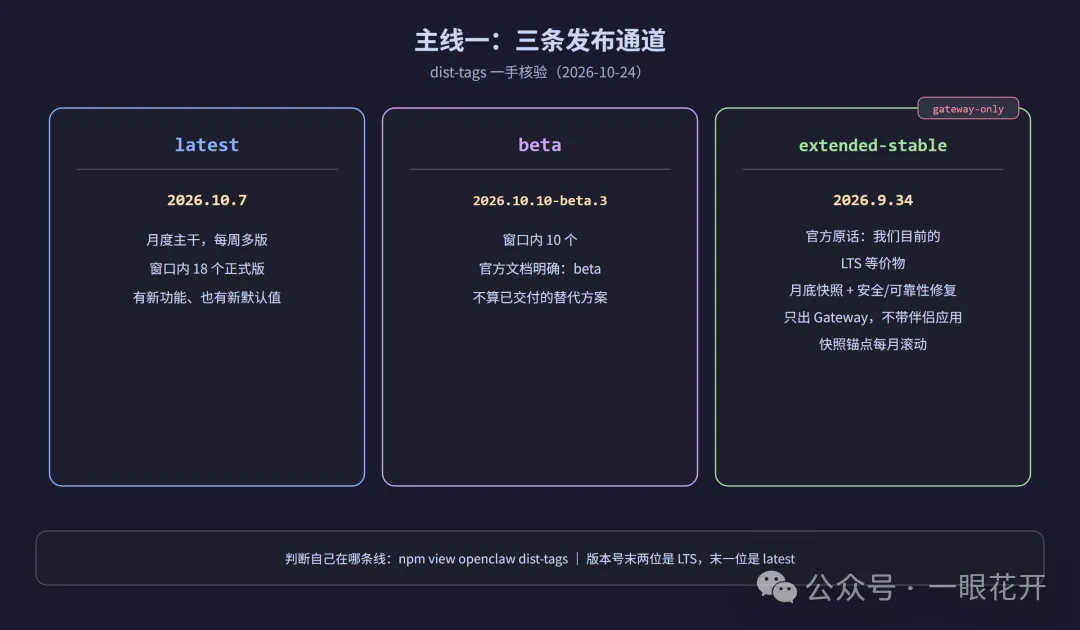
证据很硬:dist-tags 里现在有 latest、beta、extended-stable 三个标签;而 extended-stable 版本 release 正文第一句,是逐字重复了三次的官方定义(v2026.8.33、8.35、9.34 同一句式)。它的意思是:
「这是一个只出 Gateway 的 extended-stable 版本,也就是我们目前的 LTS 等价物。这一版装的是 2026 年 8 月底的 OpenClaw,再加上关键安全更新、可靠性与性能修复,以及新模型支持这类功能。」
英文原文逐字(要核对的对照用):"This is a gateway-only extended-stable release, which is our current equivalent to LTS. This release is OpenClaw from the end of August 2026, plus critical security updates, reliability and performance fixes, and features like new model support."
拆开是三个信息:extended-stable≈ LTS,这句是官方自己的说法;内容是功能冻结、只补洞——月底快照 + 安全与可靠性修复,最多再补新模型支持;它是 gateway-only,在 LTS 线拿不到 macOS/iOS/Android/Linux 那套原生伴侣应用。第三个信息要跨版本才看得见:快照锚点会滚动,v2026.9.34 的同一段已经写成「2026 年 9 月底」。
窗口内 GitHub 有 release 页的 extended-stable 是 7 个(6.35 / 7.35 / 8.33 / 8.34 / 8.35 / 9.33 / 9.34),latest 线 18 个。版本号小数点后那位现在是有含义的:2026.9.34 的 34 不是「9 月第 34 天」,是 LTS 线序号;一位数的 2026.9.4、9.5 属于 latest 线。只看数字大小无法判断自己在哪条通道上,判断方法在第八节。
还有一个只有翻包元数据才看得见的信号:npm 包里带着一批 Docker 端到端测试脚本,其中专门测「容器镜像替换」的那条是 2026.9.7 才出现的,同期脚本总数从 536 涨到 590。这是我从包元数据读出来的间接证据,不是官方声明,但方向足够明确:官方把「升级」和「换镜像」当成回归测试在跑。反过来说——连他们自己都要靠容器反复跑才能守住这条路,你一周升两个版本踩到回归的概率,只会比他们高。
一句话结论:这期起 OpenClaw 区分「尝鲜线」和「稳线」,而且稳线是残缺的(只有 Gateway)。选通道从此是你的运维决定,不是版本号决定。
三、主线二:升级器——25 个版本里密度最高的一块工程
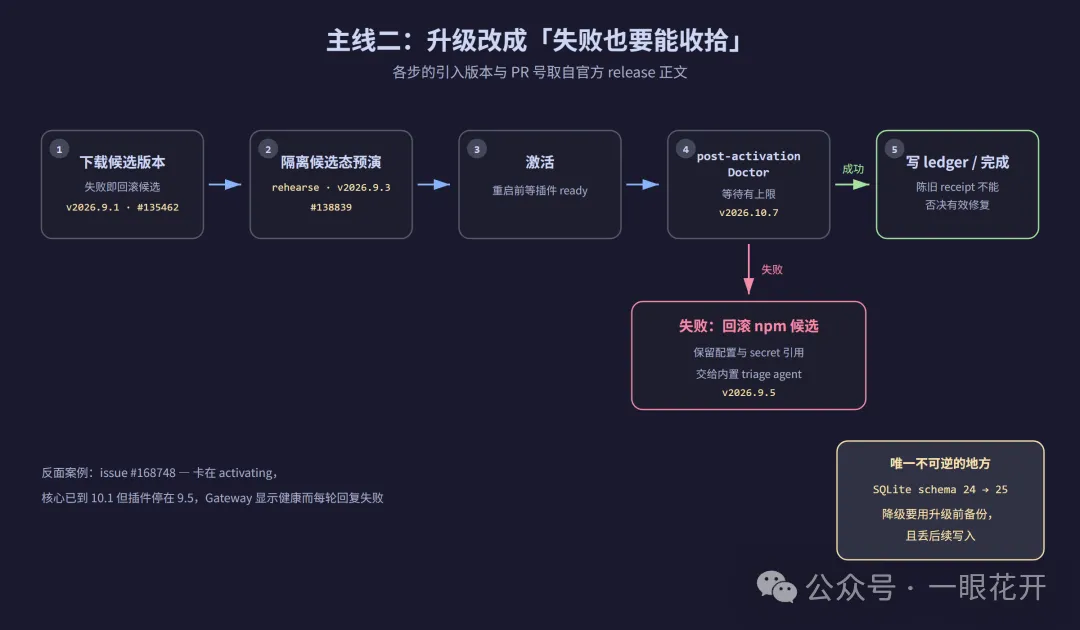
v2026.9.1:先让失败变得可回滚。 这版和 update 相关的改动有 7 项,思路是别把已经在跑的实例搞死:post-update Doctor 检查失败时回滚 npm 候选版本、失败时保留配置与 secret 引用、重启前等插件 ready、以及没有 service manager 时继续跑而不是拒绝。
v2026.9.3:改动先在「候选态」里预演。 核心与插件改动先在一个隔离的候选态里 rehearse(预演),通过才激活,并且能恢复被遗弃的 update 记录而不杀掉健康的 Gateway。方向从这版变了:升级器不再假设「每次都要从零判断」。
v2026.9.5:Atomic Updates,本期升级器的主标题。 如果只允许我挑一个「这 8 周最重要的单个功能」,是这条。官方 CHANGELOG 那句话的意思是:在切换到新版本之前,先把新版本检查一遍——但限定条件是「只在受支持的升级路径上」,所以它不是「所有路径都原子」。原文逐字:"Atomic Updates check the next version before switching over on supported update paths."
同版还带来会话归档(cold storage):默认关闭,开启后归档 30 天不活动的历史。而这一版的升级警告,是整篇文章里我最想让你记住的一句:
「升级前先做好备份,并确认备份能用。这一版会改动会话数据库,即使你没开归档,所以要回去就必须有对应的旧版本和旧备份。」
也就是说:从 2026.9.5 起,「降级」这条路官方就不打算让你空手走——要旧版本 + 对应的旧备份。原文逐字:"Make and verify a backup before upgrading. This release changes the conversation database even with archiving off, so going back requires the matching older build and backup."
十月四段收口。 v2026.10.2:官方原话是第一次从 stable 2026.10.1 升级终于能干净完成,Windows、克隆文件系统、private-Node 的路径不再卡住或回滚。v2026.10.4:整版描述就一句「这是 2026.10.3 的稳定性补丁,没有新功能、也没有配置变更」,一个版本只为了稳,本身就是信号。v2026.10.6:包替换开始拒绝不安全的服务状态,Doctor 与迁移路径拒绝畸形/有损的工作区导入。v2026.10.7:验证过的激活不再被后续 ledger 错误推翻,被中断的包更新可以安全续上,post-activation Doctor 等待有上限(不再无限等)。
降级红线:schema 24 → 25。 这条必须单独拎出来,因为它是唯一会真丢东西的地方。v2026.10.5 官方原文:跨 SQLite schema 24 → 25 的降级必须使用对应的升级前备份,而恢复那个备份会丢掉升级之后的写入。所以「升级前备份」在 OpenClaw 上不是好习惯建议,是唯一的路径——降级不是回退到旧版本就行,是回退到旧版本 + 丢一段历史。
一个真实的翻车案例:issue #168748。 我不想只引用官方的自我表扬。这条 issue(2026-10-11 开,标签 P1 + impact:message-loss,现已 closed)是这轮最典型的:从 2026.9.5 升到 2026.10.1 时更新卡在 activating,状态 state-migrated-no-rollback——核心已经到 2026.10.1,但 npm 装的 @openclaw/codex 插件停在 2026.9.5。Gateway 起来后显示健康,实际每一轮回复都因 ERR_PACKAGE_PATH_NOT_EXPORTED 失败。它把「显示健康」和「真的能用」之间的那道缝暴露出来了;官方后续的修法是把自带插件跟核心一起收敛到同一版本轨道。对你来说这是一条验证方法:升完不要只看 Gateway 绿不绿,发一条消息,看它会不会回。
一句话结论:这 8 周升级器从「尽量成功」改成了「失败也要能收拾」——回滚、候选态预演、续跑、等待上限、Windows 路径兼容,全为这个目标服务。
四、主线三:安全,和一次「只为供应链」发的版本
4.1 上游发生了什么
2026-10-21,Node.js 放出一批安全更新(v22.23.4 / v24.22.1 / v26.12.1)。和 OpenClaw 直接相关的是依赖更新项 ca-cert (eMudhra Intermediate CA Compromise),外加三条 high:CVE-2026-111497(Brotli 解码越界写,可远程执行代码)、CVE-2026-105482(dns.resolve 截断含 NUL 字节的主机名)、CVE-2026-105483(tls.checkServerIdentity() 可被全角数字写法的 IPv4 绕过)。
OpenClaw 的措辞是「拒绝接受用已泄露密钥签名的 TLS 证书链」。这里有个中文转述很容易做错的点,值得掰开:出事的是 eMudhra 的中间 CA,不是根 CA,动作是从内置信任库里把它的签发路径剔除。根 CA 出事要重建整条信任链,中间 CA 出事只是这一条路径作废——看到「CA 私钥泄露」就以为全网证书失效,是过度解读;看到就以为和自己无关,是解读不足。
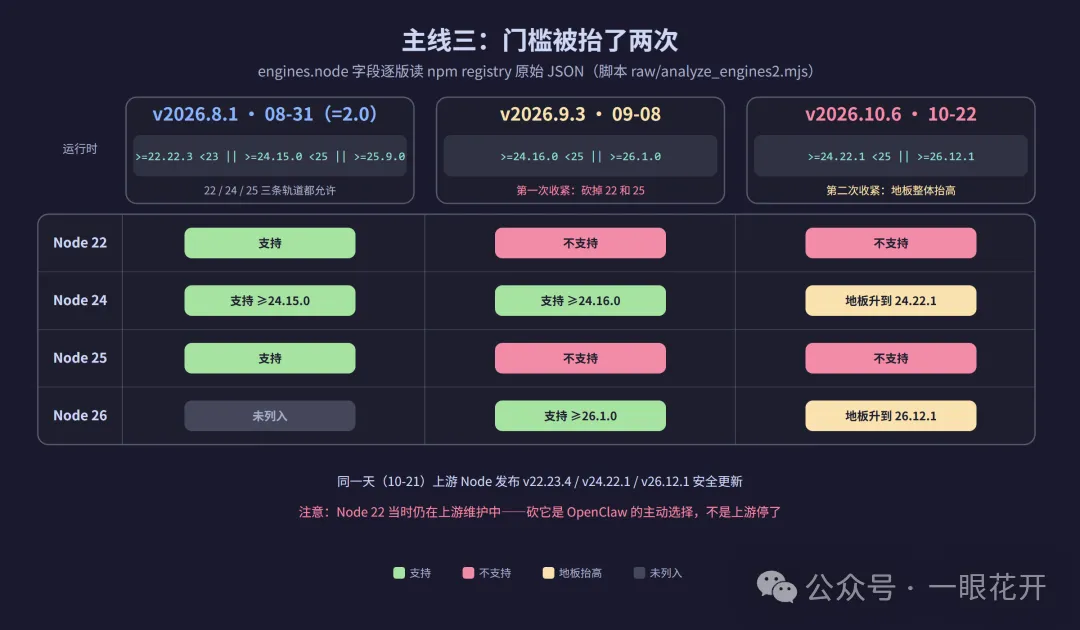
4.2 门槛的三次抬升
下面每一行读的是对应版本在 npm registry 上的 engines.node 字段——装包时真正生效的那份声明,不是文档里的描述:
engines.node | ||||
|---|---|---|---|---|
>=22.22.3 <23 || >=24.15.0 <25 || >=25.9.0 | ||||
| 2026.9.3(9-08) | >=24.16.0 <25 || >=26.1.0 | |||
| 2026.10.6(10-22) | >=24.22.1 <25 || >=26.12.1 | 24.22.1 | ||
三件事要如实说。上期正文写的「需要 Node 22.22.3+/24.15+/25.9+」在当时是对的,现在错了——2026-09-08 起 Node 22 和 25 都不再被接受。「Node 22 还在被官方维护」和「OpenClaw 不接受 Node 22」是两件事:Node 22 在 2026-10-21 还拿到 v22.23.4 补丁,砍掉它是 OpenClaw 的主动选择。想用 LTS 线躲开 Node 升级,最多只能躲到 8 月快照为止:2026.6.35 仍是 >=22.19.0,7.x / 8.x 的 LTS 包三条都允许,但 9 月快照 2026.9.33 已跟随主干砍掉 Node 22。
v2026.10.6 抬门槛的理由直接写在 release 正文里:新 Node 会拒绝用被泄露密钥签名的 TLS 链,Docker 镜像随包 Node 24.22.1,而 openclaw update 在旧 Node 上会「先带着恢复指引拒绝」,而不是把一个已经在跑的实例装坏。这就是「一个 patch release 只为供应链」的完整含义——它不修自己的洞,它逼你把运行时换掉。
4.3 【本机实测】这道门槛到底由谁执行
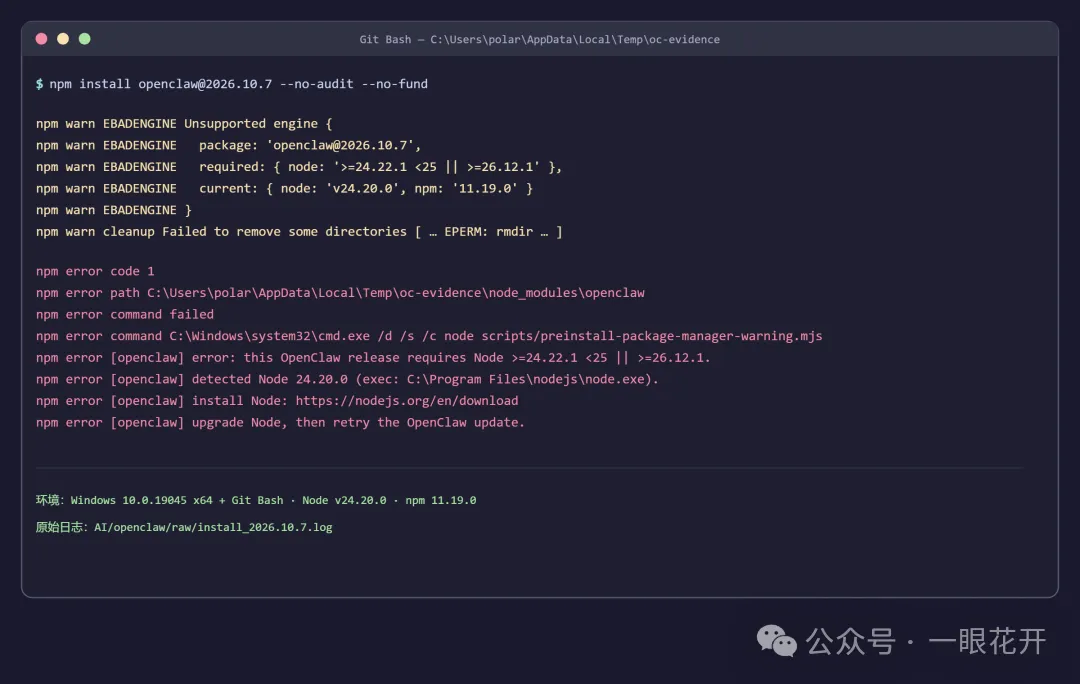
环境:Windows 10.0.19045 x64 + Git Bash,Node v24.20.0,npm 11.19.0,装到独立目录、不装服务、不登录。选 24.20.0 是故意的——它刚好卡在 2026.10.7 的门槛下面(要 24.22.1),又在上一版 2026.10.5 的门槛里面(要 24.16.0),一条命令就能把「拒绝」和「放行」两边都拿到。
装 openclaw@2026.10.7 的报错如下,逐字抄录,只折掉一条 deprecated 警告和一处嵌套结构:
npm warn EBADENGINE Unsupported engine {npm warn EBADENGINE package: 'openclaw@2026.10.7',npm warn EBADENGINE required: { node: '>=24.22.1 <25 || >=26.12.1' },npm warn EBADENGINE current: { node: 'v24.20.0', npm: '11.19.0' }npm warn EBADENGINE }npm warn cleanup Failed to remove some directories [ ... EPERM: rmdir ... ]npm error code 1npm error path C:\Users\polar\AppData\Local\Temp\oc-evidence\node_modules\openclawnpm error command failednpm error command C:\Windows\system32\cmd.exe /d /s /c node scripts/preinstall-package-manager-warning.mjsnpm error [openclaw] error: this OpenClaw release requires Node >=24.22.1 <25 || >=26.12.1.npm error [openclaw] detected Node 24.20.0 (exec: C:\Program Files\nodejs\node.exe).npm error [openclaw] install Node: https://nodejs.org/en/downloadnpm error [openclaw] upgrade Node, then retry the OpenClaw update.EXIT=1
三个只有跑过才知道的点。一、npm 自己不会拦你:EBADENGINE 只是一条 warning,它会照常把包装完;真正拦下来的是包自带的 preinstall 脚本退出非零,于是你看到 npm error code 1。二、Windows 上失败不是「干净失败」:那串 npm warn cleanup ... EPERM 是 npm 回滚时删不掉部分目录,最后留下一堆残骸——在 CI 里,「装失败」和「装成功」可能留下差不多的目录状态,除了退出码,别用任何东西判断成败。三、门槛不写在文档里,是硬编码在包里的:node_modules/openclaw/node-version.mjs 里那个数组,2026.10.7 和 2026.10.5 的同一份文件只差两行数字:
// openclaw@2026.10.7const NODE_RELEASE_FLOORS = [ { major: 24, minor: 22, patch: 1 }, { major: 26, minor: 12, patch: 1 },];// openclaw@2026.10.5const NODE_RELEASE_FLOORS = [ { major: 24, minor: 16, patch: 0 }, { major: 26, minor: 1, patch: 0 },];
数组里两行数字变了,拒绝就变了。 把我拦下来的既不是 npm,也不是这台机器的配置,而是包里的这两行。对照的 2026.10.5 门槛是 24.16.0,24.20.0 落在区间内——按规则它该放行、2026.10.7 该拒绝,实测正是如此。
装成功 ≠ Node 被支持。 这句是官方自己写在包里、亲口承认的坑:npm 有路径会跳过这个检查,包装上了不代表运行时真的受支持。原文逐字(就在这个文件里):"npm can finish installing OpenClaw without running its preinstall check; a successful install does not mean Node is supported." 这句比你能搜到的大多数中文教程都有用。文件里同时给了重装命令:curl -fsSL https://openclaw.ai/install.sh | bash,Windows 用 iwr -useb https://openclaw.ai/install.ps1 | iex。
安装失败的同一个包里,CLI 其实能跑。当天版本的真实输出:
$ node node_modules/openclaw/openclaw.mjs --versionOpenClaw 2026.10.7 (157d8c2)$ node node_modules/openclaw/openclaw.mjs gateway statusService: Scheduled Task (missing) (diagnostic only, not the check target)File logs: C:\Users\polar\AppData\Local\Temp\openclaw\openclaw-2026-10-24.logGateway: bind=loopback (127.0.0.1), port=18789 (env/config)Dashboard: http://127.0.0.1:18789/Check note: Loopback-only gateway; only local clients can connect.Runtime: stopped (diagnostic only, not the check target)Native service is not installed; diagnostic only, not the check target.
两处值得注意:Windows 上服务载体是计划任务(Scheduled Task),没装服务时它把对应几行标成「仅诊断信息,不是检查目标」,不把「没装服务」当成失败;默认绑定是 loopback + 18789,「只有本地客户端能连」这句安全提示直接印在 CLI 输出里,不用翻文档。
还有两条会真实碰到的信息。半装状态不会被当成正常安装:包还没解压完就调用 CLI,它直接拒绝——openclaw: package lifecycle is incomplete. Reinstall with package scripts enabled, then retry.,看到这句该做的是重装,不是查 Gateway。对照组这边:同一条命令装 2026.10.5(我的 Node 落在它的门槛内)最终 exit 0,装 2026.10.7 是 exit 1。门槛是被执行的,执行者是这个包本身。
4.4 「10 月一条安全公告都没发」这件事
GitHub 的安全公告接口目前能取到 100 条(分页有重复,所以这只能当下限)。在这个前提下:51 条的修复版本是 2026.8.1(2.0 那次顺带清了 51 个洞),20 条在 2026.7.1、10 条在 2026.6.9、10 条在 2026.6.6,严重度 51 high / 44 medium / 5 low;75 条的发布时间挤在 2026-09-11 的 106 秒里——这是批量回填式披露,不是逐条实时公告;2026 年 10 月新增 0 条,窗口内修复版本落在 9 月的只有 3 条身份/权限类(Prometheus 指标抓取缺 operator.read 校验、Discord 资源上传跳过发送者媒体策略、Discord 实时转写继承他人 owner 身份)。
对你的意义是:别把「订阅安全通知」当安全策略——它会在某个凌晨一次性倒出 75 条,讲的却是三个月前的洞。
所以 10 月的「安全动作」不是发公告,是抬运行时门槛去接上游补丁。这两个概念得分开——否则你会以为 10 月很安全,或者很危险,都不是。
4.5 凭据与权限类修复
v2026.10.2:跨分块边界的凭据现在会被遮蔽——之前脱敏是按数据块做的,一个 API key 被切在两个块的边界上就可能漏出去。v2026.10.4:Tlon 群 DM 不再把其他参与者当 owner,官方口径是「关掉了一条冒充 owner 的路径」——这是身份冒充路径,不是普通 bug。v2026.10.5:审批与投递把延迟请求绑回发起人和原会话;图形化配对不再把 token 放进启动参数、改用私有文件。
这几条的共同点是:它们修的都是凭据和身份的流向,不是你看得见的功能。你要做的是把它们当成配置检查项:API key 有没有可能被写进转录、群聊里谁被认成 owner、延迟审批回到谁的会话——这三件事在你升级之前没有任何 UI 会提醒你。
一句话结论:这期安全的主线是「供应链 + 凭据不漏」,而不是「补自己的洞」。
五、功能盘点:这 8 周加了什么
先说取舍:会议库、电话任务、Team Reports、审批卡片送回发起通道、Home 侧边停靠与四套新主题、Android 追平 Web UI 这些条目对使用体感影响不大,本篇只列名、不展开。下面挑的都是会改变你的配置或账单的。
5.1 界面与技能
最重的一条是 v2026.10.5 的 Sidebar 翻新(官方在该分类下列了 26 条改动):agent 列表从一堆缩写变成可读行 + 搜索 + 置顶,Subagents / Processes 面板贴到父会话旁边,能直接看委派任务和命令输出,还能定点 Stop(文档在 docs.openclaw.ai/web/control-ui/sessions-and-sidebar)。多 agent 场景下「我看懂现在谁在干什么」第一次成立——如果你被 agent-3f2a 这类名字烦过,这一版值得专门为它升级。界面其余两项:Mermaid 代码块渲染(v2026.9.1,Web 与三个原生 app 都支持)、iOS 紧凑模式 + Cloudflare Access 登录(v2026.10.5,受保护的 Gateway 可以直接登录,不用先绕一层)。
技能这条线三步走,方向是把技能当成有版本、可回滚、会花钱的资产:v2026.9.1 新增 openclaw skills library,共享 Gateway 上你自己的技能和工作区集合分开存、支持 ZIP 导入与按身份分享;v2026.9.3 让 Skill Workshop 跨工作区;v2026.10.5 Skill Workshop 2.0 把保存版本、版本比较、Undo 回滚、归档/恢复集中在同一处,库最多保留 10 个版本,新会话立刻吃到技能改动。
同版两条必须单独提醒:后台学习会把你的对话与工具内容发给你配置的模型服务商,并可能产生费用——官方把它设成可关(Off),关掉后仍可用 /learn 手动请求;未使用技能的清理默认 30 天后归档,在 Codex 下该功能禁用。
5.2 会话分享:最实用也最危险
v2026.9.3 可撤销的只读会话分享:显式发布某个会话既有与未来对话文本的只读视图,官方限定它不含工具、推理过程、文件、图片和可执行 widget。v2026.10.5 公开对话链接更进一步:发布后的对话用正常聊天地址打开、免登录可读,官方三条警示照原文搬过来——链接会暴露既有的以及后续的用户消息和最终回复;脱敏是尽力而为;关掉分享收不回已经保存出去的副本(登录代理后面还要配 public-reader route)。
这两条放一起看:OpenClaw 正在把「私有助理」往「团队资产」推,而三条警示说明它自己也清楚边界在哪。我的建议是把「要不要开公开对话链接」当成安全决定,而不是分享决定。
5.3 模型、通道与运维
模型新增,按官方自己的命名和首次出现的版本:openai/gpt-6-astra(v2026.9.2)、GPT-5.6 Sol/Terra/Luna 全族与 Meta Muse Spark 1.3、Anthropic Fable 5.1(extended-stable 2026.8.33)、GPT-6.1 Sol(2026.8.35)、Claude Haiku 5.5(v2026.9.9 的文档摘要里逐字列了它)、Gemini 4 Argon + 3.8 Flash(v2026.10.5 起)。这里有一条通道之间的实际差别:Fable 5.1、GPT-6.1 Sol 是写在 extended-stable 的正文里的——按官方对稳线的定义,新模型支持属于允许补进去的东西,所以走稳线不等于用不上新模型,这和你可能预期的「LTS = 模型落后」相反。
架构层面值得记一笔:v2026.10.2 把 provider-native compaction 设为默认——走 OpenAI / Anthropic API-key 路线时,上下文压缩改用服务商自己的原生压缩,而不是 OpenClaw 自己算。好处是少一套自研逻辑,代价是你的长对话行为不再完全由本地配置决定:同一段历史,换服务商或者服务商改了策略,压缩结果就跟着变。一个会咬人的注意事项:v2026.10.5 官方写明,重跑 Google API-key 装机会把 Argon 选成你的主模型——「重装一遍试试」可能悄悄改了你的默认模型,你第二天看账单才发现。
通道这边有两个容易被 release 页面的措辞骗到的地方,值得单独说。Linux 桌面伴侣不是本期新增:2.0(v2026.8.1)的正文里已经有「Linux 桌面伴侣」和「Linux 签名更新」这两个条目,v2026.8.2 的增量只是把它变成可安装的 .deb / AppImage 发行物——「第一次能装」被写成让你读成「第一次存在」,这是看 release Highlights 时最划算的一条防备。openclaw triage 也不是新功能,2.0 就有;这 8 周的变化是 v2026.9.1 把它接进更新失败流程——官方的说法是「把失败交给一个内置的排查 agent」。同一个命令,从「人工排查用的导出工具」变成「升级失败时自动接手的那一环」,所以你升级失败时值得先跑它,而不是自己翻日志。通道修复密度最高的是 v2026.10.6(WhatsApp 重试与贴纸、Telegram 相册与双栈回复、Slack relay 恢复、Discord 语音回复不再丢或重)。国内用户仍面对同一个老问题:WhatsApp / Telegram / Slack / Discord / iMessage 之外,微信和飞书仍然没有官方通道,这 8 周没变。
六、破坏性变更与迁移债:这次要做的决定比上次多
按「谁会被打到」排,不按官方分类排:
engines + v2026.9.3 / 2026.10.6 | ||
| v2026.9.5 起改了会话数据库 | ||
--max-lines 裁剪永久删除被移除的 transcript | ||
openclaw update --no-restart | ||
unpackedSize |
体积那条多说一句:9 月下旬的包一度膨胀到 372MB,比 2.0 大了 90%,10 月主线又回落到 238MB。官方没解释涨落原因,我不编;但如果你在 9 月底打过 Docker 镜像,这个体积突变不是你一个人的问题——镜像缓存和拉取时间都会跟着抖一次。
七、这期我没解决、但你会碰到的四件事
•「Gateway 绿了」不等于「能用」。 issue #168748 里更新卡在中间态、状态显示健康,而每一轮回复都失败。macOS 也翻过一次车:v2026.9.6 的原始构建启动即崩,官方在 2026-09-24 用重新签名、重新公证的构建把它替换掉,npm 包没动。那几天装过 macOS 客户端的人,值得回去核一次自己拿到的是哪个构建——版本号一样,能不能打开不一样。
•安全态势没法靠通知拿到。 75 条公告挤在 106 秒里批量回填,10 月新增 0 条(见 4.4),等你收到通知时早已过去。技能生态的数字也别当真:第三方清单 VoltAgent/awesome-openclaw-skills(不是官方,53,303 star)自己就三处不一致——README 写 5300+、徽章写 skills-5200、描述写 5,400+;官方 ClawHub 干脆不公布总数,接口只返回分页游标,没有 total。所以上期那句「ClawHub 上有 5400+ 个技能」只能当第三方估值看,谁引用它都该带上这句限定。
•中文教程几乎全部过期。 HN 从 148 分降到个位数/十几分,star 8 周 +1.3%,热度下移带来的实际后果是:你现在搜到的中文教程大半是 8 月 2.0 前后写的,运行时要求那部分已经错了三个月,照做就会撞在 §4.3 那个报错上。官方文档仍是全英文。另外有两条只在中文媒体流传的说法(「有人宁花 $200/月转投别家」「9.1 beta.1 实为误标的 8.1 beta.4」),我没能从一手来源核实,本文不采用。
•LTS 不是全家桶,选它就要接受残缺。extended-stable 明确 gateway-only,想「稳」又要原生 app,就只能留在 latest 线上——这条没有折中办法,别指望两个都要。
八、给你的行动清单(这一节建议收藏)
第一步,判断自己在哪条通道上。 看 dist-tags,不用猜(下面是我本机当天跑的真实输出):
$ npm view openclaw dist-tags{ 'extended-stable': '2026.9.34', beta: '2026.10.10-beta.3', latest: '2026.10.7' }
openclaw --version 只给你版本号和 commit(我这台是 OpenClaw 2026.10.7 (157d8c2)),不告诉你在哪条线。版本号里两位数的是 LTS 线(2026.9.34),一位数的是 latest 线(2026.10.7)。
第二步,查你的 Node 够不够。
$ node -vv24.20.0 # 我的机器:2026.10.7 要求 >=24.22.1,所以这个版本装不上# 2026.10.6 / 10.7 / 2026.9.34:需要 >=24.22.1 <25 或 >=26.12.1# 2026.9.3 ~ 2026.10.5:需要 >=24.16.0 <25 或 >=26.1.0
建议直接上 Node 26(官方错误消息里也写着「推荐 Node 26」):24 线的地板这两次都是被上游安全公告推着抬的,26 的抬升空间更大。
第三步,升级前只做一件真正重要的事:确认你有一份升级前的 SQLite 备份。 schema 24→25 之后降级 = 丢后续写入,这是本篇唯一不可逆的一条。顺序上还注意:机器停在 2026.8.x 的,先做「手动 openclaw update --no-restart」那一步再升级到 10 月,顺序错了你会以为新升级器的回滚没生效。升完别只盯着状态:发一条消息,确认它真的会回。 issue #168748 那种核心已经升上去、插件还停在旧版的情况,界面上是看不出来的。
按人群一句话。只当个人助理:留在 latest,Node 升到 26,关掉后台学习。团队共用 Gateway、有 SLA:走 extended-stable(2026.9.34)并接受它 gateway-only,公开对话链接默认关掉、需要时逐会话开。写插件:现在就把同步 SDK 成员迁到 Async(到期 2026-12-31,移除在 2027 年 1 月第一个 stable),官方那句「beta 版本不算已交付的替代实现」意味着别用 beta 交差。用 Docker/K8s:镜像随包 Node 24.22.1,重建前先核一句。在 Windows 上:gateway status 那句 Scheduled Task (missing) ... diagnostic only 是正常提示不是坏了,但 npm i 失败后先看 npm error code 1,别只看目录里还剩什么。
参考资料
•OpenClaw 仓库:https://github.com/openclaw/openclaw(Releases、Security Advisories、issue #168748 均在此)
•npm 包元数据与下载量:https://registry.npmjs.org/openclaw、https://api.npmjs.org/downloads/point/2026-09-23:2026-10-22/openclaw
•Node.js 2026-10-21 安全公告:https://nodejs.org/en/blog/release/v24.22.1
•官方文档(全英文):https://docs.openclaw.ai/,本篇引到 Skill Workshop、插件兼容政策、会话与侧栏、Linux 平台四页
•第三方技能清单 VoltAgent/awesome-openclaw-skills(非官方):https://github.com/VoltAgent/awesome-openclaw-skills
如果觉得文章对你有帮助,记得点赞、在看、转发支持一下~ 欢迎扫码关注本公众号解锁更多AI编程与AI办公技能点。