ARTICLE · 1319290
DarkSword 提醒:先更新 iOS,再谈钱包安全
钱包没有连接,交易没有签名,手机里的敏感数据也可能面临风险。
CZ 提醒用户更新 iOS,并强调:钱包软件无法替你更新操作系统。这个提醒背后,是系统安全与钱包安全之间经常被忽视的联系。
01|危险不一定从“签名”开始
平时谈钱包安全,我们经常提醒:不要乱连接钱包,不要签署看不懂的交易,不要随意授权。
这些习惯仍然重要。DarkSword 揭示的是另一层风险:攻击入口可能是浏览器和操作系统,而不是一笔链上交易。
Lookout 的研究描述了从网页中的恶意内容触发 Safari 漏洞、突破隔离限制,再访问设备数据的攻击过程。因此,未发生钱包连接或签名,并不能单独证明设备安全。
依据:Lookout 技术分析。
恶意网页内容
↓
浏览器与系统漏洞链
↓
设备中的敏感数据面临风险
这是风险路径的简化示意。打开网页不等于必然中招,攻击还取决于设备版本、补丁状态和利用链是否适配。
02|截图里的范围,不能直接照搬
Google 威胁情报团队在 2026 年 3 月 18 日发布的报告中,记录的 DarkSword 支持范围为 iOS 18.4–18.7。这是该报告所分析利用链的范围,不能直接当成此后所有变种的完整边界。
流传的版本列表列出 iOS 13 到 18.6.2,并出现“约 90 个版本”的表述。它与上述公开报告不一致,不能据此宣布这些版本全部受到同一种 DarkSword 攻击。
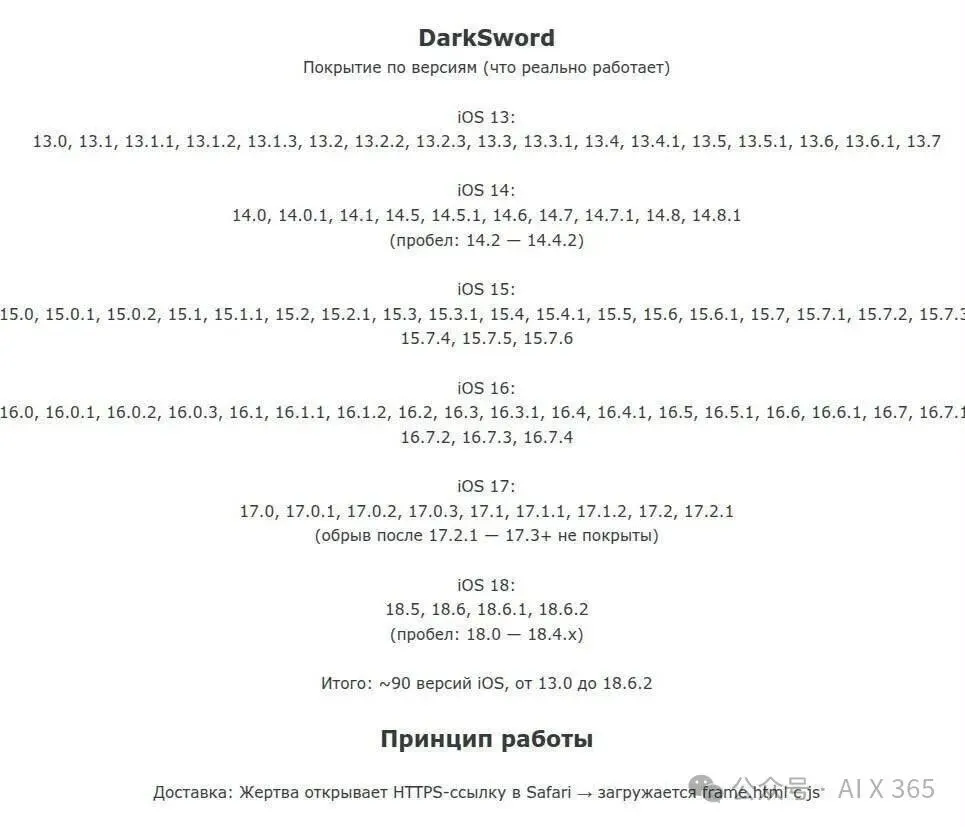
流传版本列表,其覆盖范围与 Google 的公开报告不同。
依据:Google Threat Intelligence Group 原始报告。
03|钱包名单,不等于“一键盗走所有钱包”
Lookout 报告确认,攻击载荷会针对多种加密钱包应用及其他敏感数据。这足以提醒我们重视设备安全,但它并不意味着名单中的每个钱包、每个版本都会出现相同结果。
第二张截图列了 20 个条目,其中还包括 Apple Notes,并非“20 个钱包”的严格清单。截图底部带有源码售卖字样,也无法证明宣传内容全部属实。
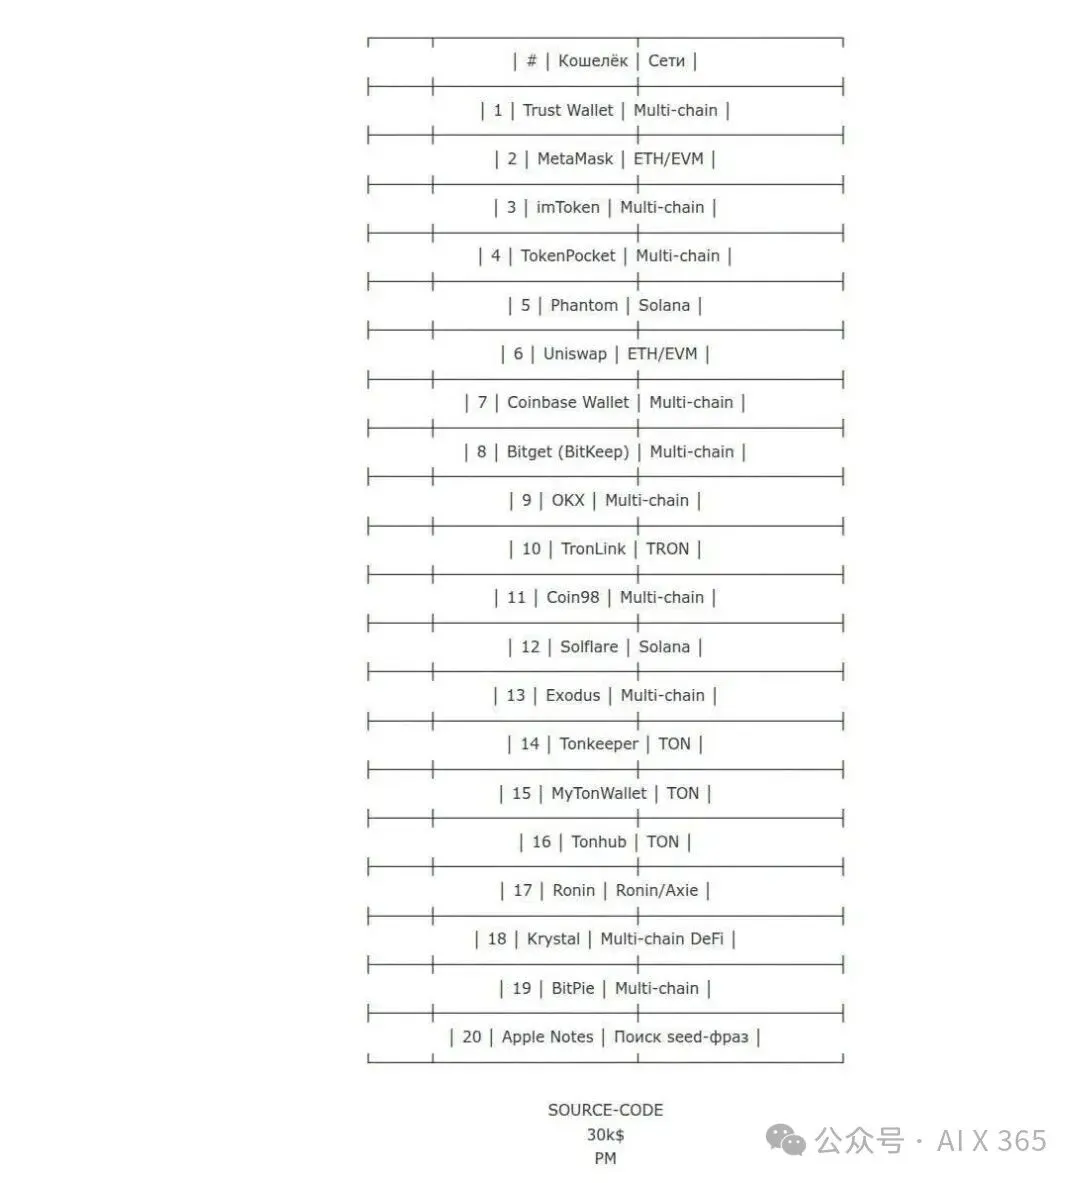
流传的目标应用名单,包含钱包应用与 Apple Notes。
“可能接触钱包数据”与“必然拿到助记词并转走资产”,是不同层级的结论。判断实际损失,需要设备、应用、密钥存储方式与攻击证据,不能只看一张名单。
04|现在先做这几件事
先检查系统更新
打开 iPhone 的“设置 → 通用 → 软件更新”,检查并安装适合当前设备的可用安全更新。Google 的报告也明确建议更新 iOS。不要只更新钱包应用,就认为系统漏洞已经修复。
继续保持签名与链接警惕
系统更新与谨慎签名要一起做。不要因为“无需签名的攻击”就放弃检查授权;也不要因为自己没有签名,就忽略可疑链接与设备异常。
不要用助记词“验证是否中招”
如果有人借安全事件让你提交助记词、私钥,或安装所谓“专用修复工具”,先停下来。不要把最关键的秘密交给一个自称能检查安全的网站。
05|自我托管,也包括设备维护
自我托管的责任,不止是保管好助记词。手机系统、日常浏览习惯和账户保护,同样属于这套安全链条。
钱包安全,从你每天使用的设备开始。