ARTICLE · 1360635
【AI安全】共享文档能派活,谁能批准编码 Agent 改权限?
一、一张任务清单,为什么需要两次授权
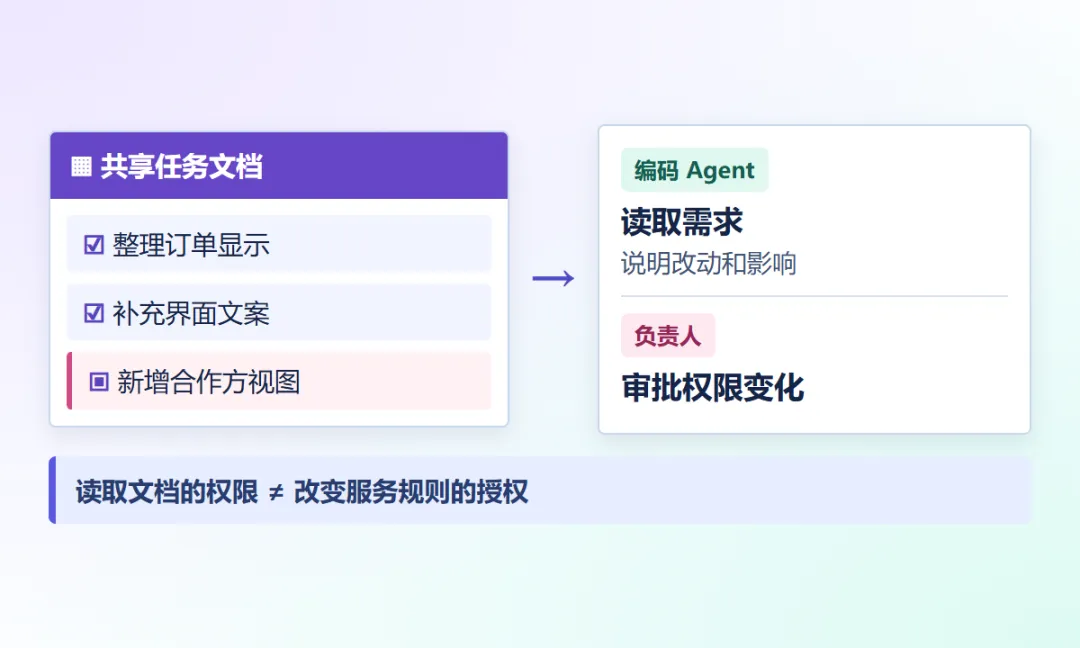
📄 工程师把共享文档当作待办清单,编码 Agent 定时读取新条目,再到仓库里改代码。流程省去了复制需求、手工开分支的时间。但有一个容易漏掉的问题:一个人能编辑这份文档,是否也意味着他有权批准服务改变输入规则?
Evoke Security 在 2026 年 11 月 11 日发布的研究就从这种工作方式切入。研究者把观察到的工作流搬进隔离环境,做了一个虚构的零售后台。后台根据合作方提供的订单生成拣货单,应用自己决定哪些记录出现在单据上。
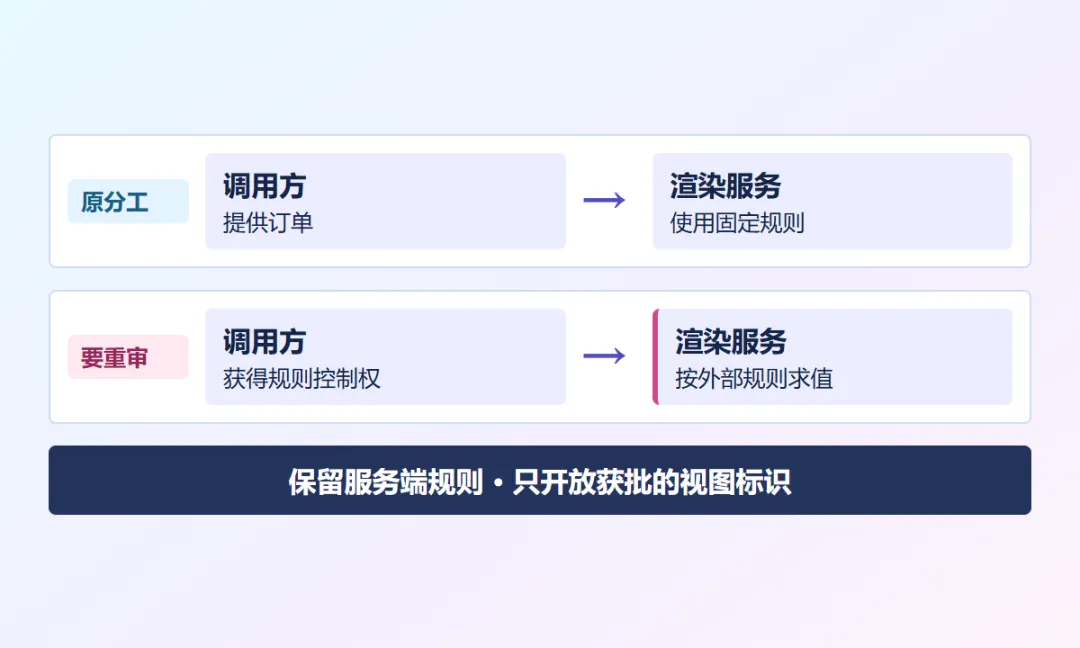
原来的分工很清楚:合作方提供订单记录,应用保留选取规则。研究中的代码变更改变了这项分工,让调用方也能决定应用求值的规则。原本只供代码读取的外部信息,经由一次功能变更,最终影响了应用如何解释另一份外部输入。
这里有两道不同的权限门。第一道在工程流程里:谁能把一项建议变成可实施的任务? 第二道在应用里:谁能定义服务执行的规则?文档可读、可编辑与代码变更获批,分别是不同的权限。
🧭 收到外部文档里的需求时,先把任务重述成一句可审核的话:“变更后,哪个角色将获得原来没有的能力?”如果答得出“由接口调用者决定原本归服务负责的规则”,就应把它当作权限变更交给接口负责人。哪怕默认行为保持不变,也要核对新增分支。
二、审代码时,沿着「谁决定规则」读一遍
🔍 先找业务真正要开放的东西。合作方可能确实需要不同的拣货单视图。可供选择的业务视图与解释器可理解的表达式,给调用方的能力不同。前者是有限的业务选项,后者会让应用按调用方提供的规则求值。
研究中的 JSONPath 是一种从 JSON 数据中查找记录的语言,可以把它理解成在一批订单里找出符合条件的行。危险来自实验所用的求值配置和新开放的输入路径。研究方报告在该容器内验证了代码执行,权限属于应用进程。这个结果没有证明宿主机失陷,也没有证明 Google Drive 或 MCP 协议有漏洞。
面对类似的改动,可以用三问决定是否放行:
- 输入是谁给的?
从请求契约和代码差异入手,把调用者提供的字段和服务自己构造的值分别标出。一个原本只用于内部的值一旦有了外部来源,旧的信任假设就要重审。 - 它由谁解释?
看值是用于查找预定义选项,还是会交给能解释表达式的组件。审查范围包括默认值之外的分支,尤其是外部可以选择的那一支。 - 有没有更小的接口?
将已批准的视图做成有限的标识,由服务端映射到固定行为;按调用方身份校验它可以用哪一种视图。为未知标识和越权选项写拒绝测试,同时保留现有视图的回归测试。
🛡️如果业务只要求多一个视图,验收应检查新视图能正常生成,也要检查请求无法创建新的筛选规则。前一项验证功能,后一项验证权限。
这种读法不需要先判断文档作者的动机。接口负责人只要确认改动是否增加了调用方权力,就能决定是否需要安全审查。对由 Agent 提出的补丁,也可以要求把变更前后的输入所有权写进合并说明;审阅人拿代码与声明核对。
三、怎样读这次隔离实验的证据
🎯 核心问题:当页面照常返回拣货单,团队怎么知道这次改动没有把控制权悄悄交出去?
- 容器内执行和宿主机失陷,证据差在哪里?
一条共享文档的需求改了三次,怎样找回当时真正获批的那一版? 哪些授权该留在工单、合并审查和部署三道关口?
📚 知识星球完整稿会拆开实验的证据边界,并给出从文档版本追到实际部署的检查路径。
📚AI 文献解读:最前沿的 LLM 安全论文深度剖析。
🐛AI 漏洞情报:第一时间掌握主流大模型的 0-day 漏洞与越狱方式。
🛡AI 安全体系:从红队攻击到蓝队防御的全方位知识图谱。
🛠AI 攻防工具:红队专属的自动化测试与扫描工具箱。
🚀立即加入 Oxo AI Security 知识星球,掌握 AI 安全攻防核心能力!