乐于分享
好东西不私藏

当 AI 能写代码,你的安全技能反而更值钱

当 AI 能写代码,你的安全技能反而更值钱

Claude 能写出代码,但它无法验证——

这个系统真的有防御能力吗?

攻击者会从哪里突破?

被攻陷之后,如何快速止血?

当 AI 成为攻击者的标配工具时,能够发现漏洞、分析攻击链,完成溯源与防御的人,反而会更稀缺、更值钱。

老张的十分钟

老张是某单位的业务负责人,最近迷上了AI助手。
早上到工位,AI已经帮他汇总好了邮件;上午十分钟,一份汇报材料初稿自动生成;中午,下属转来的研究报告重点也划好了。
老张端起保温杯,满意地去茶水间转了一圈。
他不知道的是——就在他喝咖啡的这十分钟里,这台电脑上的核心文件,已经被悄悄上传到了境外服务器。
老张没有点任何链接,没有下载任何软件,没有输入任何密码。
全程用户操作:0次。
这不是科幻电影。
这是某安全研究团队在公开的 AI Agent 生态安全研究中,复现出的真实攻击场景。

攻击者为什么盯上了你的AI助手?

过去十年,网络安全领域有一条铁律:
攻击者永远跟着权限走。
什么程序权限最大、接触数据最多、用户最信任——什么就是下一个目标。
十年前是浏览器,五年前是 Office 宏,今天则是 AI Agent。
它能读你的邮件、改你的文档、调你的浏览器、敲你的命令行。
你给它权限越多,它替你做的事越多,信任链就越长。
而信任链越长,中间可被劫持的环节就越多。
传统网络攻击,往往需要你"点一下、填一下、装一下"。
AI Agent 时代的攻击,只需要它替你点一下。

第一条攻击链:一封邮件,穿透三道防线

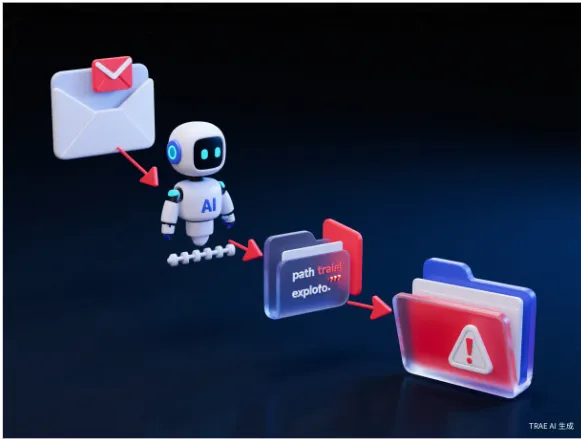
Step 1:攻击者准备"毒邮件"
攻击者构造一封普通邮件,但附件文件名中藏入了特殊路径字符(如 ../)。
这些字符会诱导程序把文件保存到错误的位置。
Step 2:邮件送达
目标用户的 AI 助手已接入邮箱,并被授予"自动下载并整理附件"的权限。
用户无需任何操作。
Step 3:AI助手自动处理
AI Agent 按照预设流程执行:
检测新邮件 → 下载附件 → 保存文件
一切看起来都很正常。
Step 4:防线失守
问题出现在路径拼接环节。
程序直接把"攻击者构造的文件名"和"本地保存路径"拼接,没有进行任何过滤与校验。
于是,本应保存到:
附件目录/报告.pdf
最终却被写入系统关键目录,并覆盖掉原本正常的程序文件。
Step 5:静默潜伏
攻击者不需要继续操作。
恶意文件已经成功落地。
Step 6:触发执行
当用户下次启动被替换的程序时,恶意代码自动运行。
攻击者获得系统控制权。
全程6步。用户点击次数:0。

第二条攻击链:审批通过的是A,执行的却是B

如果说第一条是"外部攻击",那第二条则更危险——它发生在企业内部最信任的审批流程里。
Step 1:企业部署 AI 运维 Agent
管理员很谨慎:
"重要脚本必须审批后才能执行。"
看起来非常安全。
Step 2:提交无害脚本
有人提交了一个看似普通的脚本:
"查询磁盘使用率"。
Step 3:审批通过
主管审核后确认无风险,点击"允许执行"。
系统记录:
状态 结果
已审批 ✅
可执行 ✅
Step 4:关键漏洞出现
系统只检查:
"这个脚本是否审批过"
却没有检查:
"当前执行的内容,是不是审批时看到的内容"
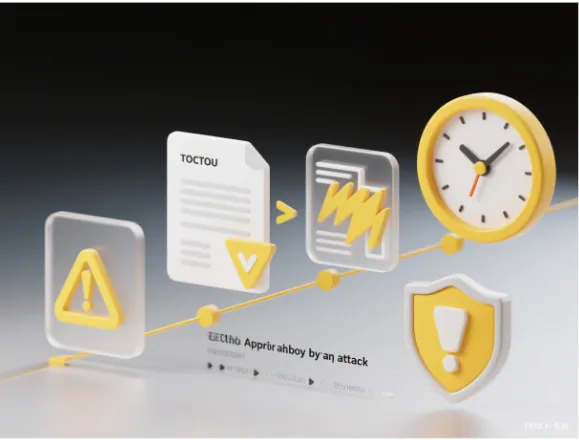
审批与执行之间,存在一个无人监控的时间窗口。
Step 5:内容掉包
攻击者利用这个窗口,替换脚本内容:
从 "查询磁盘"
变成 "打包并外传机密文件"。
但脚本名称不变。
系统查看状态:"已审批" → 直接执行。
Step 6:完美绕过
事后审计日志显示:
检查项 结果
已审批 ✅
已执行 ✅
合规通过 ✅
流程完全正确。但真正执行的内容,早已被替换。
为什么会这样?
AI Agent 的问题,并不只是"单点漏洞"。
更大的风险,在于:
它同时拥有:
📌 数据权限
📌 系统权限
📌 自动执行能力
📌 外部连接能力
过去的软件只是"工具"。
而 AI Agent 更像一个 "拥有权限的数字员工"。
它越能干,权限就越大。
权限越大,攻击价值就越高。
而一旦底层设计存在问题,攻击者就能借助 AI 的自动化能力,把漏洞利用效率提升数倍。

用 AI 去发现 AI 的漏洞

现在最值得关注的一点是:
安全研究已经开始进入"Agent 对抗 Agent"的阶段。
也就是说:
攻击者在用 AI 自动挖漏洞。
防守方,也在用 AI 自动分析攻击链、发现风险、验证漏洞。
未来很多攻击行为,可能都不再需要人工逐步操作。
而是:
🤖 AI 自动寻找目标 🤖 AI 自动分析漏洞 🤖 AI 自动生成利用链 🤖 AI 自动完成攻击
这意味着:
未来真正稀缺的,不只是"会用 AI"的人。
而是:
懂系统、懂安全、懂攻防逻辑的人。

你该怎么办?

如果你的单位已经开始部署 AI 办公助手、AI 运维平台、AI Agent 工具,以下几点建议一定要重视:
1️⃣ 把 AI Agent 当"高权限员工"管理
它不是普通软件。
需要权限管理、行为审计、资产登记。
2️⃣ 坚持最小权限原则
能只读,就不要给写权限
能访问内网,就不要开放外网
3️⃣ 审批不仅看"名字"
还要校验:执行内容是否与审批内容一致
4️⃣ 所有路径输入必须校验
过滤 ../ 等路径穿越字符。
这是经典漏洞,但在很多 AI Agent 场景中仍被忽视。
5️⃣ 重视实时行为监控
不要等事后查日志。
对异常文件访问、批量读取、异常外联行为进行实时告警。

📌 写在最后

很多人以为:
AI时代最先被淘汰的是程序员。
但真正进入实战后你会发现:
当 AI 能自动写代码、调接口、执行任务时,
真正稀缺的, 反而是能看懂风险、发现漏洞、处理安全事件的人。
因为 AI 可以帮你"做事",
但它无法替你判断:
这个系统是否安全?
这段逻辑是否会被利用?
这条攻击链是否已经失控?
无论技术怎么变化,这些基础安全能力依旧是核心竞争力:
核心能力 说明
漏洞原理 理解经典漏洞在AI时代的新形态
权限控制 最小权限原则与访问管理
攻击链分析 多步骤攻击的识别与阻断
渗透测试 系统安全性验证
应急响应 安全事件的快速处置
溯源取证 追踪攻击者与证据收集
尤其是本文提到的:
✔ 路径穿越(Path Traversal)
✔ TOCTOU(检查与使用时序漏洞)
✔ 最小权限原则
✔ 审批完整性校验
✔ 行为审计与异常检测
这些并不是"AI特有漏洞"。而是经典安全问题,在 AI Agent 时代被进一步放大。

📚 想系统学习?

如果你想系统学习:
🔹 渗透测试
🔹 应急响应
🔹 攻防演练
🔹 CTF 实战
🔹 代码审计
或者想通过国家级认证体系提升自己的专业能力与职业竞争力,
可以了解:
📌 CISP-PTE(注册渗透测试工程师)
方向:渗透测试工程师
核心能力:漏洞发现 / 攻击模拟 / 红队实战
📌 CISP-TRE(注册威胁响应工程师)
方向:应急响应工程师
核心能力:事件分析 / 溯源取证 / 事件处置
目前包含:
✅ 实战靶场训练
✅ 攻防案例分析
✅ 备考辅导
✅ 项目实训
比较适合:
想转安全方向的开发/运维人员
想提升实战能力的安全从业者
准备参加护网、CTF、攻防演练的人
想增强简历竞争力的学生与求职者
技术会不断变化。
但真正长期值钱的,永远是:
"理解系统" 以及 "发现风险"的能力。

相关学习资料