 夜雨聆风
AI 编程助手真正的硬核战场:不是模型,而是沙箱、远程会话和权限边界
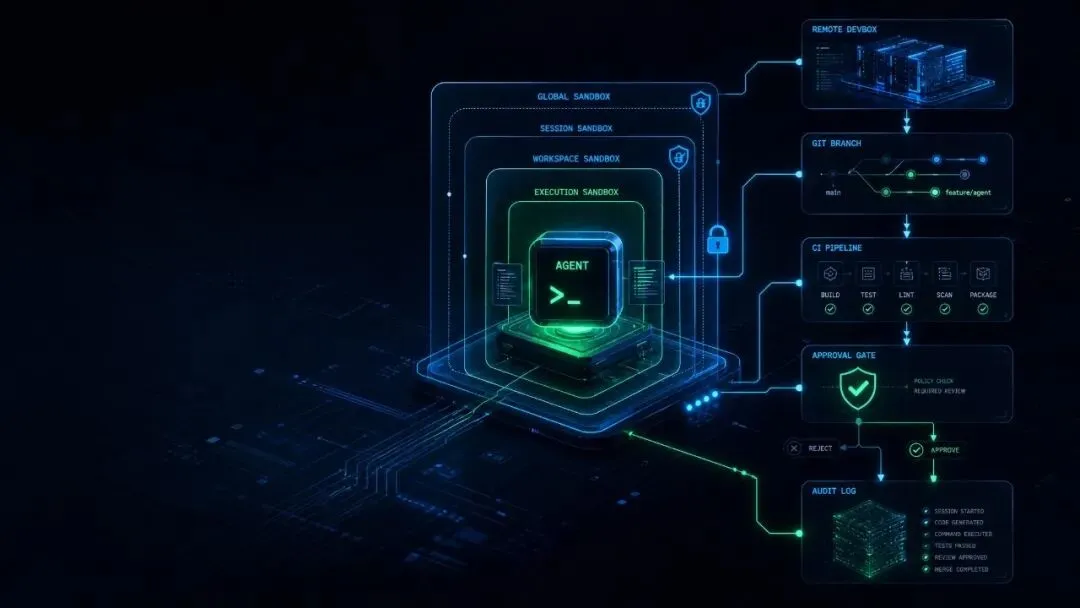 图注:Coding Agent 的竞争,正在从模型能力进入执行基础设施。
过去一年,很多人还在问:AI 编程助手到底能不能写好代码?
但从 2026 年 5 月这一组产品更新看,信号正在变得更明确。
OpenAI 在 ChatGPT mobile app 中推出 Codex preview:官方称用户可以在手机上查看任务线程、审批命令、看终端输出、截图、diff 和测试结果;Remote SSH 已 GA,可在相应环境、SSH 配置和授权准备好的前提下,让 Codex 连接团队已有的远程开发环境;Hooks 也已 GA,可在 Codex 生命周期中插入 secret 扫描、validator、日志记录和 repo/目录级行为定制。
同一时期,OpenAI 还专门发了一篇 Windows 沙箱工程文,讨论如何让 Codex 在 Windows 上安全执行命令。GitHub Copilot 也在推进 cloud agent 相关能力:Copilot CLI session 的 mobile / web / VS Code 远程控制已经 GA;通过 REST API 启动 Copilot cloud agent task 仍是 public preview;失败 Actions 一键修复面向 Business / Enterprise;code review 场景里则是把一个或多个 Copilot review comments 交给 cloud agent 处理。
这些更新放在一起看,重点已经不是“模型又聪明了一点”。
⚡ 核心判断
Coding Agent 的下一场竞争,不在聊天框,也不只在代码补全,而在执行基础设施:沙箱、远程会话、权限边界、审批、审计和可验证反馈。
换句话说,真正难的不是让 Agent 写代码,而是让它在真实开发环境里跑命令、改文件、读日志、跑测试,同时不把你的机器和仓库搞坏。
01 为什么 coding agent 比聊天助手危险得多
一个聊天机器人写错答案,最多是误导你。
一个 coding agent 如果权限设计不好,可能会:
所以,coding agent 的核心风险不是“代码写得丑”。
真正的风险是:它拿到了一个真实开发者账号附近的能力。
它能读文件,能跑命令,能改代码,能装依赖,能连远程环境,能生成 diff。只要这些动作进入真实工作流,就必须回答一组工程问题:
这些不是产品细节,而是 coding agent 能不能进入生产的前提。
02 从 IDE 插件到远程执行体
早期 AI 编程助手更像 IDE 里的“聪明补全”:你写一半,它补一段;你问一个函数,它解释一下。
现在的 coding agent 正在变成另一种东西:远程执行体。
它不只是待在编辑器旁边回答问题,而是可以围绕一个任务持续工作:
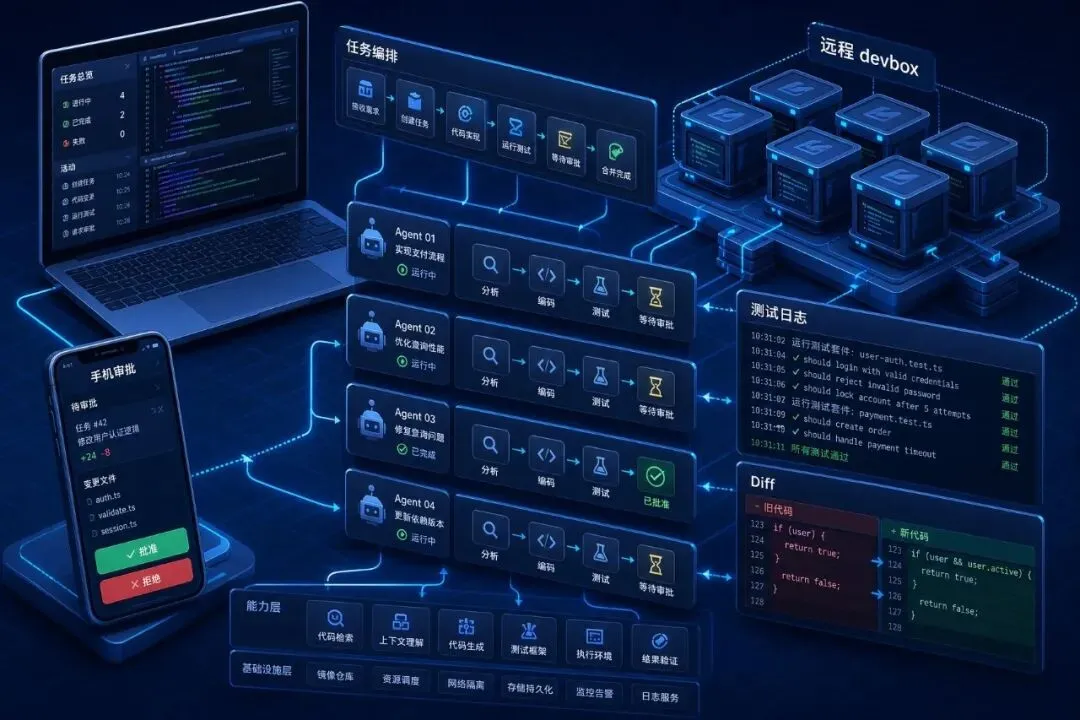 图注:IDE 仍然重要,但它越来越像任务控制台。
这就是为什么 OpenAI Codex 的 mobile preview、Remote SSH、Hooks 和 GitHub Copilot cloud agent 指向同一个方向:
开发者的一部分工作,正在从坐在 IDE 前逐行编码,转向管理一个或多个长程任务线程。
你可以在电脑上启动任务,在手机或网页上看状态,在远程 devbox 里执行,在 PR 里审查结果。
IDE 仍然重要,但它越来越像控制台;真正执行的地方,可能是本地机器、远程开发机、云端沙箱,或者 GitHub Actions 一类的托管环境。
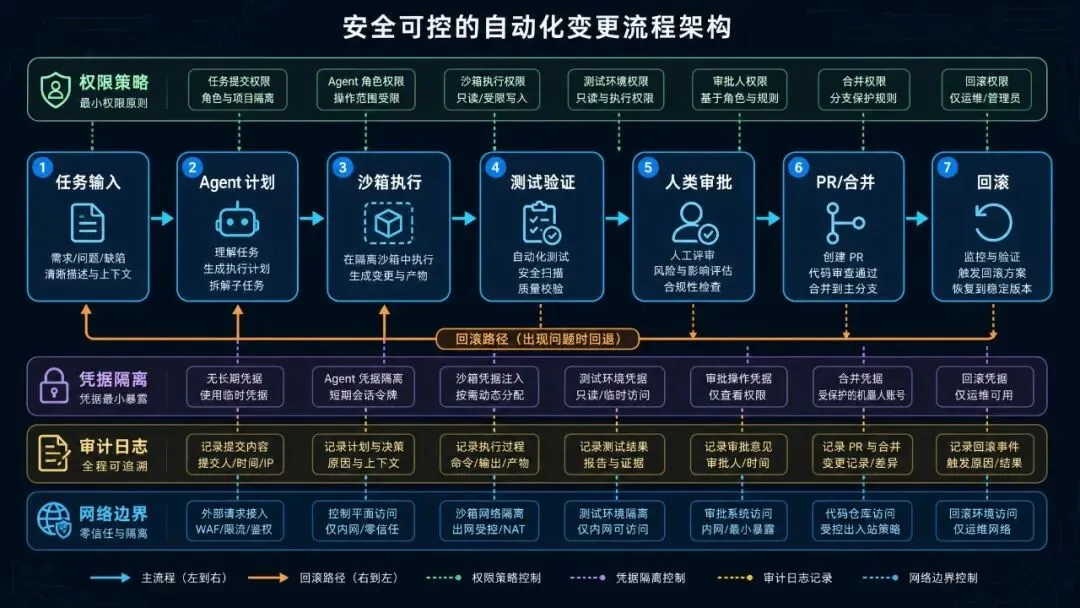 图注:真正能进生产的 Agent,必须跑在可审批、可审计、可回滚的执行链里。
03 沙箱的目标:不是把 Agent 关死,而是让它刚好能干活
很多人听到“沙箱”,会以为就是把 Agent 完全隔离起来。
但 coding agent 的沙箱很难这么简单。
如果你关得太死,它什么也做不了:读不到项目依赖,跑不了测试,访问不了构建工具,改不了 workspace。
如果你放得太开,它就接近一个真实用户:可以读到太多文件,写到太多地方,甚至通过网络把信息带出去。
所以沙箱的真正目标是一个平衡:
让 Agent 能完成任务,同时限制它不该做的事。
一个合理的 coding agent 执行边界,至少要区分三件事:
这也是 OpenAI Windows 沙箱工程文值得关注的地方:它不是在说“我们有一个新功能”,而是在拆一个底层问题——当 Agent 默认以真实用户权限运行时,怎么限制写入和网络?
04 为什么 Windows 沙箱特别难
在 macOS 和 Linux 上,开发者有相对成熟的隔离工具思路,例如 macOS 的 Seatbelt、Linux 上的 seccomp/bubblewrap 等。
Windows 的问题更麻烦。
OpenAI 工程文提到几条路线,但每条都有取舍:
这段工程讨论的价值在于,它把 coding agent 的问题从“模型能力”拉回了“操作系统能力”。
如果 Agent 要跑真实命令,它就不只是 AI 产品,而是一个半自动执行系统。它必须和 OS 权限、文件系统、网络栈、进程模型、凭据管理发生关系。
这就是硬核部分。
05 Remote SSH 改变的是协作节奏
Remote SSH 看起来只是一个连接方式,但它背后改变了 coding agent 的工作位置。
过去,AI 编程助手通常依附于本地 IDE。本地机器有什么环境,它就用什么;你离开电脑,它也很难继续帮你推进。
Remote SSH 之后,Agent 可以连接团队已有的远程开发环境:依赖、工具链、测试数据、编译缓存、容器配置都在那边。开发者不一定要把所有东西搬到云端,也不一定要在本地暴露完整机器状态。
这会带来几个变化:
但 Remote SSH 也不是万能解药。
它把问题从“本地机器怎么保护”转成了“远程执行环境怎么治理”:谁能开 session?凭据怎么下发?日志保留多久?网络能去哪?Agent 能不能访问生产数据?
06 Hooks 的意义:把治理插进 Agent 生命周期
OpenAI Codex 的 Hooks 很容易被低估。
很多人会把它理解成“自动化脚本”。但在 coding agent 场景里,Hooks 更像一组治理插槽:
这说明 coding agent 不会只靠模型自律。
真正可用的系统,一定会把规则放在模型外面:
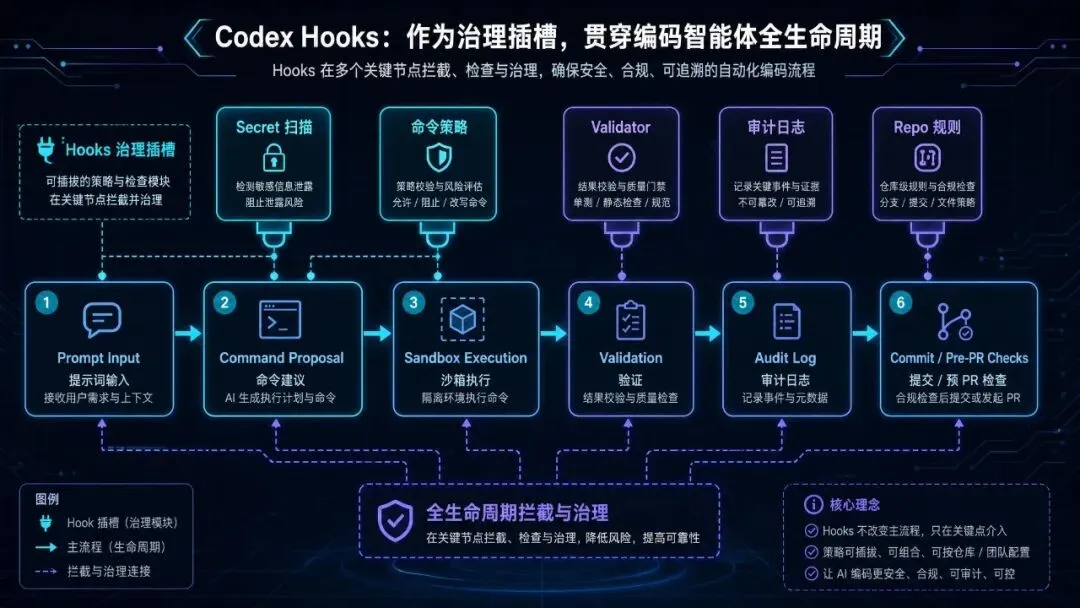 图注:Hooks 的价值,是把扫描、拦截、验证和审计插进 Agent 生命周期。
07 GitHub Copilot cloud agent 的共性:嵌入现有开发流程
GitHub Copilot 的 cloud agent 路线和 Codex 的产品形态不完全一样,但底层逻辑很像。
它不是让 Agent 绕过开发流程,而是把 Agent 放进已有流程里:issue、branch、commit、PR、review、CI、Actions。
这点非常关键。
因为软件工程已经有一套成熟的安全闸门:
Coding agent 最先爆发,正是因为它能复用这些基础设施。
相比之下,让 Agent 直接操作企业后台、财务系统、广告投放账户,要难得多。那些场景的反馈更慢,权限更敏感,错误更难回滚,责任也更难划分。
所以 coding agent 的成熟不是偶然:
代码世界本来就有任务、环境、验证、审查和回滚。Agent 只是终于找到了一块适合闭环的土地。
08 未来的开发界面:人管目标,Agent 管执行,系统管边界
如果把这轮变化看远一点,未来的软件开发可能会分成三层:
过去我们讨论 AI 编程,常常盯着执行层:模型会不会写 React?会不会修 bug?会不会解释报错?
但真正决定它能不能进生产的,是边界层。
没有边界,Agent 越强越危险。
有了边界,Agent 才能从“聪明的补全工具”,变成“可信的远程执行体”。
09 给开发团队的判断框架
如果你准备在团队里引入 coding agent,不要先问“哪个模型最强”。
先问下面这些问题:
⚠️ 实用边界
不要一开始就让 coding agent 接触生产凭据、核心部署权限、客户数据或无法回滚的操作。先从低风险、可验证、可 review 的任务开始。
10 结论:AI 编程的主战场正在下沉到基础设施
如果只看 Demo,coding agent 像是“一个更会写代码的模型”。
但从 2026 年 5 月的产品和工程信号看,它正在变成一种新的开发基础设施:
所以,AI 编程助手真正的硬核战场,不是“谁的聊天框更聪明”。
而是谁能更安全、更可控、更可审计地回答这个问题:
我能不能放心让一个 Agent 在我的代码环境里执行任务?
这才是 Coding Agent 基础设施化的开始。
参考资料
下一篇预告
下一篇硬核向,我们继续拆 Agent 基础设施的另一条主线:MCP 与连接器生态:为什么 AI 应用需要一个“工具总线”。
如果说 Coding Agent 解决的是“在哪里安全执行”,MCP/连接器解决的就是“它怎样标准化连接数据、工具和工作流”。这会决定企业 Agent 能不能从 Demo 走进真实业务系统。
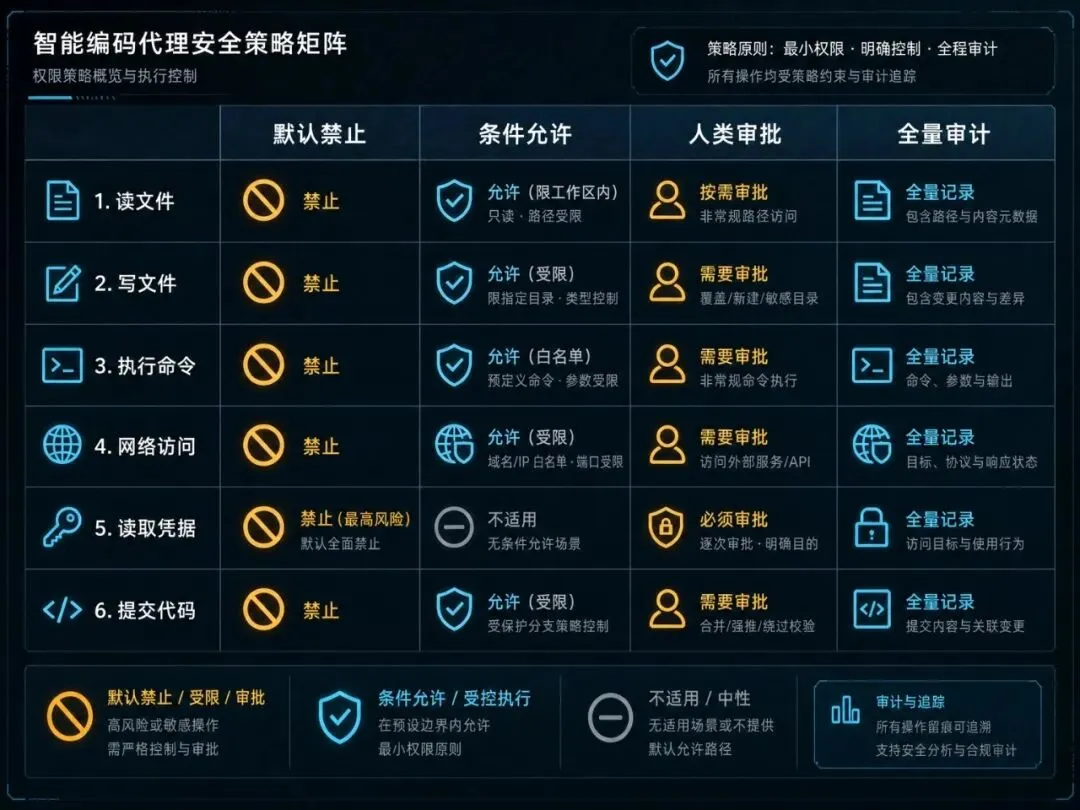 图注:危险不在于 Agent 会写代码,而在于它拿到了接近真实开发者的能力。