夜雨聆风
图1:AI时代的金融网络安全态势
📅 2026年5月27日 | 第52期 | 深度案例
AI安全银行科技术智能体网络安全
2026年5月,国际货币基金组织(IMF)发布报告警告:AI正在把金融业变成"高危行业"。同月,欧洲央行紧急召集欧元区各大银行,讨论Claude Mythos等AI模型暴露的金融系统安全漏洞。从IMF到各国央行,一场关于AI安全治理的全球监管风暴正在席卷银行业。
一、痛点场景:AI带来的"攻击面"指数级扩张 🧭
1.1 从"几扇门"到"无数个窗户"
传统金融机构的IT系统是"中心化"的——核心系统在内网,外网只有有限的入口。但AI的引入,彻底改变了这个格局:大模型API成为新入口、AI Agent自主操作带来风险、数据管道暴增、第三方AI供应商安全水平参差不齐。
新入口风险对照表:
| 新入口 类型 | 风险描述 |
|---|---|
| 大模型API | 银行接入GPT/Claude等模型API,接口本身可能被攻击 |
| AI Agent自主操作 | AI被授权执行交易、转账、风控决策,一旦被劫持后果严重 |
| 数据管道暴增 | 向云厂商、数据服务商开放无数数据接口,每个都是潜在攻击面 |
| 第三方供应商 | AI服务供应商安全水平参差不齐,weakest link决定整体安全水位 |
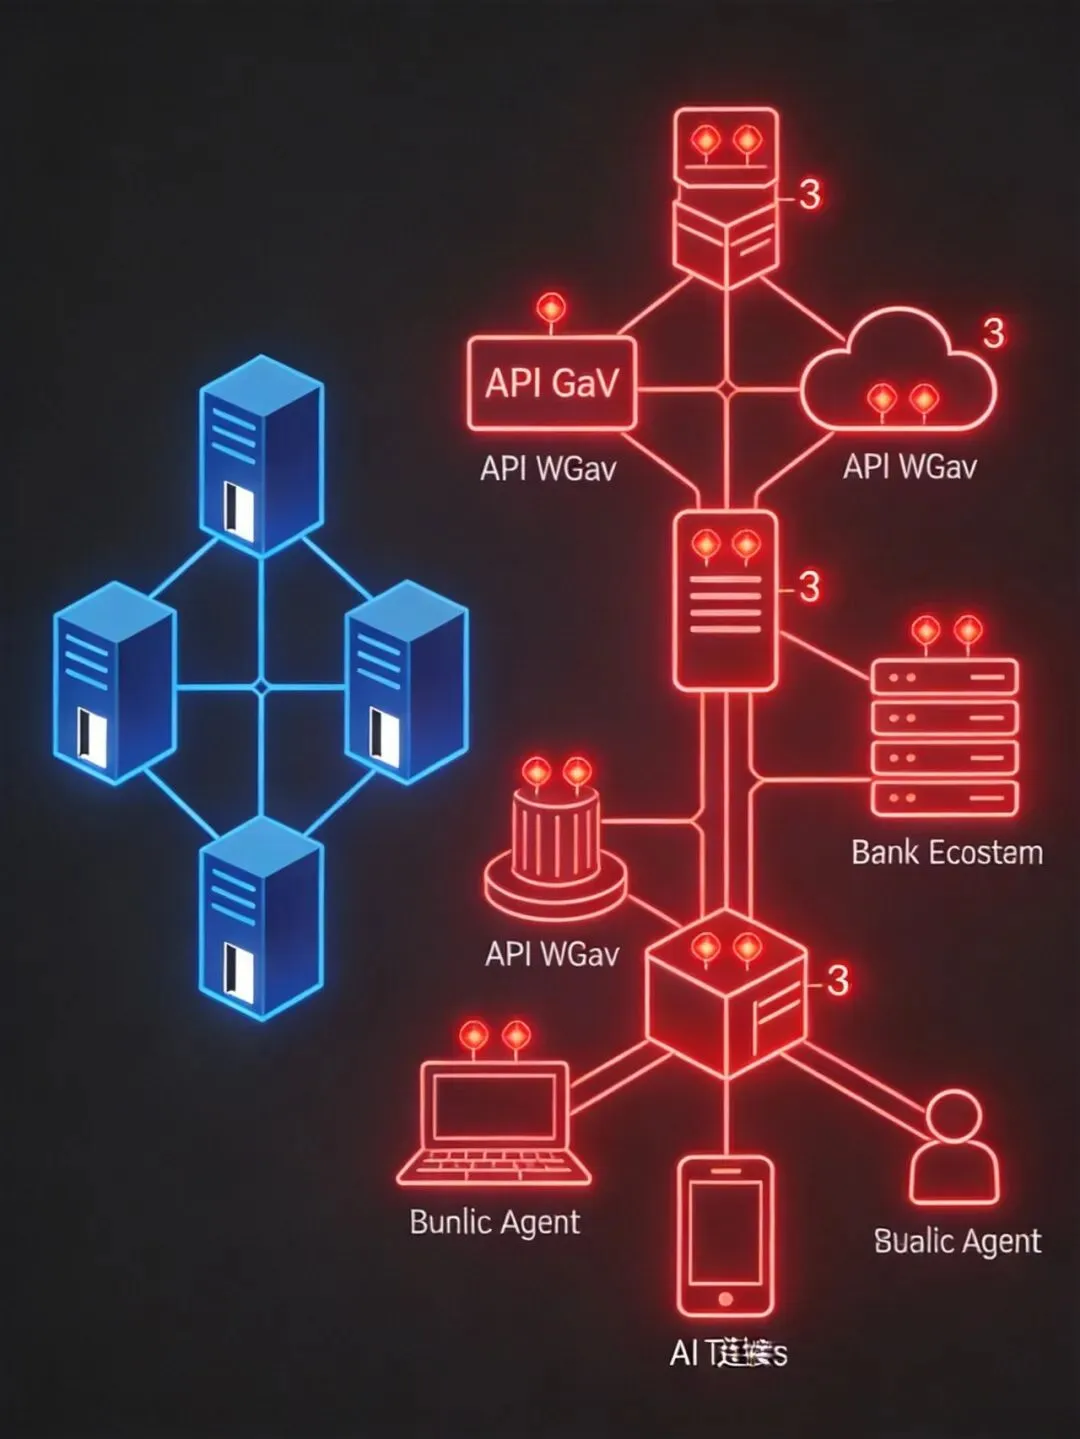
图2:AI让金融机构的"攻击面"从"几扇门"变成"无数个窗户"
1.2 攻击手段的智能化升级
AI不仅扩大了攻击面,还让攻击手段本身变得更智能、更难防御:深度伪造钓鱼(AI生成针对高管的钓鱼语音)、自动化漏洞发现(扫描代码库自动发现SQL注入等漏洞)、智能社会工程(精准定制攻击剧本)、变形恶意软件(绕过传统杀毒软件)。
正如欧洲央行银行监管委员会副主席弗兰克·埃尔德松所言:"软件厂商发布修复补丁后,不法分子最快仅需半小时就能反向推导出漏洞原理,而非以往数周的周期。"
1.3 模型自身的三重风险
除外部攻击外,AI模型自身也存在金融风险:幻觉风险(AI风控模型可能产生错误信用记录)、偏见风险(训练数据存在历史偏见导致系统性拒贷)、黑箱风险(决策过程难以解释,无法满足监管合规要求)。
二、技术方案:银行AI安全治理的四大支柱 🧭
2.1 可解释AI系统建设
面对监管要求,银行正在部署可解释AI系统,能够清晰展示:为什么做出某个决策、哪些变量影响了结果、风险分数是如何计算的、使用了哪些数据源。这在信贷审批、欺诈检测、AML监控等场景尤为重要。
2.2 人机协同的决策架构
各国监管机构越来越强调在关键AI决策中保留人工审核层:审批检查点(关键决策节点设置人工确认)、升级流程(异常情况自动升级给人类决策者)、例外审查(定期抽检AI决策质量与合规性)。
2.3 全链路安全监控体系
微软在RSAC 2026上发布的Security Copilot,为银行提供了以Agent御AI的原生防御思路:提示词注入防护(网络级策略拦截恶意提示词攻击,测试拦截率达99.98%)、模型漂移监测(实时监控AI模型性能变化)、威胁情报整合(基于全球安全信号自动更新防御策略)。
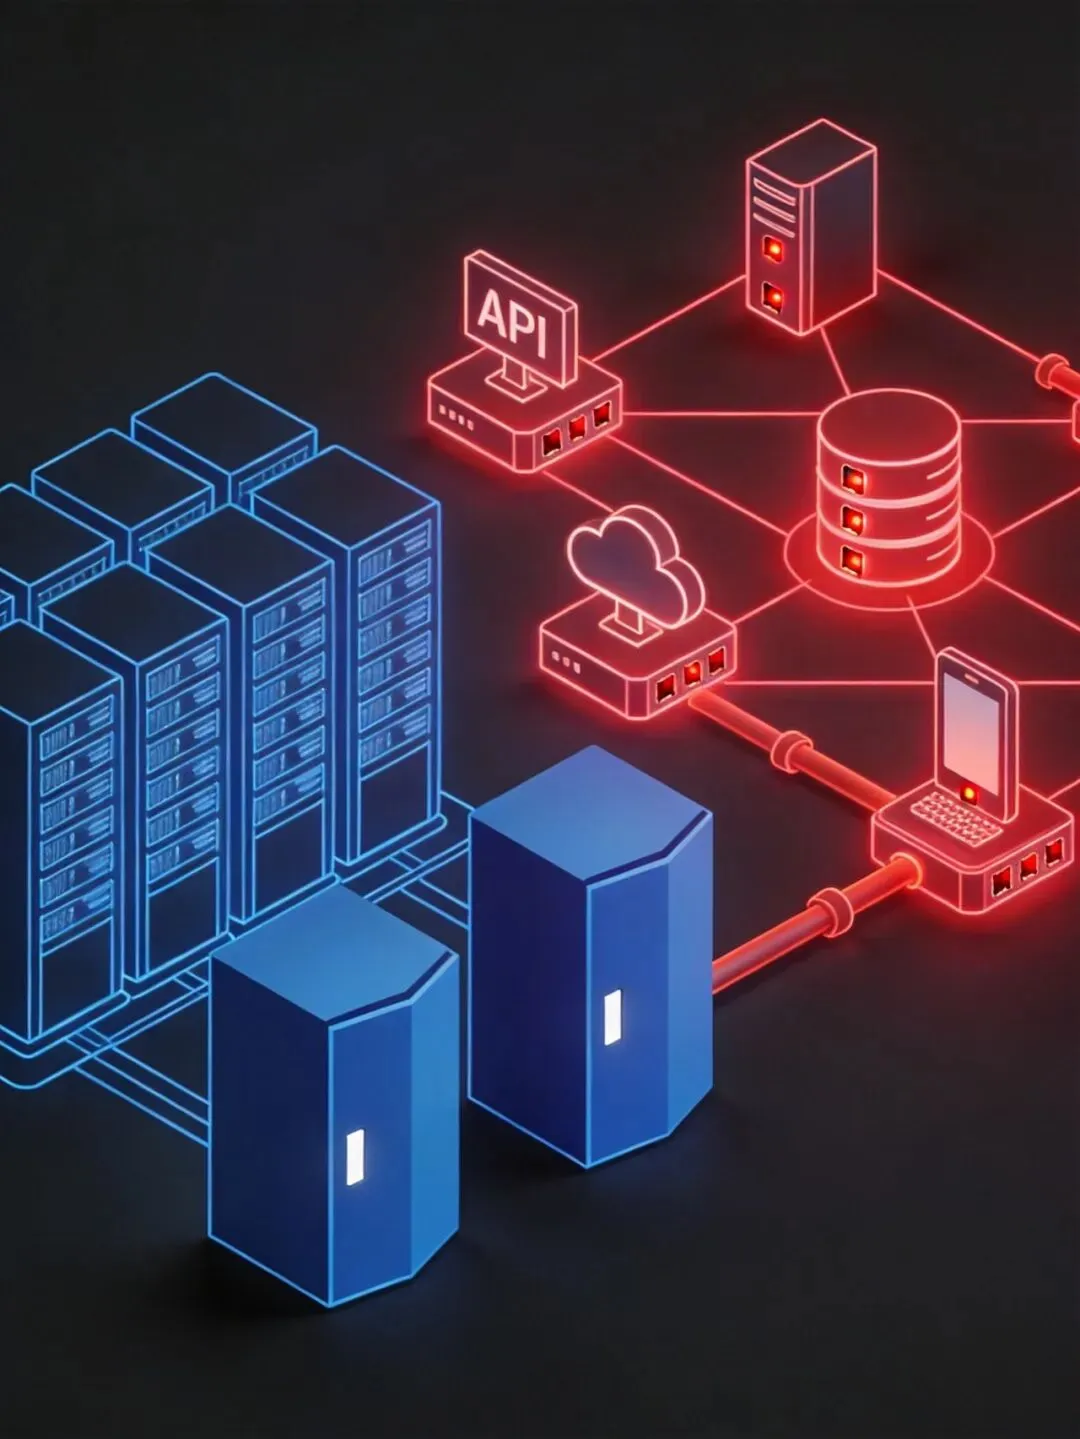
图3:AI原生安全体系架构
2.4 智能体身份与权限管控
微软Entra将零信任核心原则延伸至AI场景,实现了从"用户身份治理"到"人-Agent混合身份治理"的升级:为每个Agent提供唯一数字身份、实施最小权限原则、完整的操作审计日志、异常行为实时告警。
三、业务价值:安全治理带来的多维收益 🧭
3.1 合规成本显著降低
| 治理措施 | 预期效果 |
|---|---|
| 可解释AI系统 | 满足监管审计要求,减少合规罚单风险 |
| 人机协同架构 | 降低决策失误率,减少客户投诉与声誉损失 |
| 全链路监控 | 缩短漏洞发现与修复时间,降低被攻击概率 |
| 智能体身份管理 | 提升系统整体安全水位,降低保险成本 |
3.2 运营韧性持续增强
通过建立AI原生安全体系,银行能够:在AI攻击发生时快速隔离风险、保持关键业务连续性、满足央行、FSB等机构的监管期望、构建客户信任与品牌信誉。
3.3 新业务场景的安全拓展
安全治理的完善,反而为银行业务创新提供了底气:智能风控Agent(在合规框架内实现自动化审批)、数字员工矩阵(在可控范围内部署AI Agent)、跨境金融协作(满足不同司法管辖区的AI监管要求)。
四、启示与行动建议 🧭
4.1 银行面临的紧迫任务
第一,盘点AI资产:建立组织内AI相关风险的统一视图,实现"看得见、摸得清"。
第二,升级安全架构:从"附加的防护层"转向"AI系统的原生控制平面"。
第三,建立治理框架:明确AI决策的审批权限、监控机制与责任归属。
第四,培养复合人才:建设既懂金融业务、又懂AI安全的团队。
第二,升级安全架构:从"附加的防护层"转向"AI系统的原生控制平面"。
第三,建立治理框架:明确AI决策的审批权限、监控机制与责任归属。
第四,培养复合人才:建设既懂金融业务、又懂AI安全的团队。
4.2 监管趋势研判
2026年的监管风向已明确:可解释性要求(AI系统必须能够说明决策原因)、持续监控要求(模型性能需要实时监测与定期验证)、审计追踪要求(完整的操作日志与决策链路)、人类监督要求(关键决策必须有人工审核层)。
4.3 中小银行跟进策略
| 阶段 | 重点任务 | 时间窗口 |
|---|---|---|
| 第一阶段 | 梳理现有AI应用,评估安全风险 | 1-3个月 |
| 第二阶段 | 建立基础监控与日志体系 | 3-6个月 |
| 第三阶段 | 引入可解释AI与人机协同机制 | 6-12个月 |
【结语】
IMF的警告不是要让金融业远离AI,而是提醒所有人:AI是一把双刃剑,而且这把剑的锋利程度,可能超出了我们当前的盾牌承受能力。正如微软安全高管所言:"我们正在进入一个全新的时代,安全的核心命题,从保护人,变成了保护人与智能体。"对于银行而言,在AI浪潮中守住安全底线,不仅关乎合规与风险防控,更是赢得客户信任、构建长期竞争力的基石。
参考来源
1) IMF《AI对金融稳定的影响》报告(2026年5月)
2) 欧洲央行监管讲话(2026年5月)
3) 微软RSAC 2026安全发布内容
4) BIS/FSB监管报告
2) 欧洲央行监管讲话(2026年5月)
3) 微软RSAC 2026安全发布内容
4) BIS/FSB监管报告