ARTICLE · 985810
当 AI 安全从成本中心变成一门产业
如果只看预算表,网络安全长期像一个成本中心。
它不直接创造收入,却必须持续投入;安全团队最常被问的问题也不是“还能创造多少价值”,而是“为什么又要增加预算”。
但到了 2026 年,这套逻辑开始发生变化。
OpenAI 发起了一封网络防御公开信。截至 8 月 30 日,页面已经列出超过 150 个机构名称,覆盖模型公司、云和芯片厂商、安全平台、金融、电信、咨询以及企业服务公司。
这很容易被解释成“AI 安全产业正式成立”。
可联署不是订单。公开信没有披露共同基金、采购合同、实施期限、各方投入额,也没有要求签署者定期报告结果。
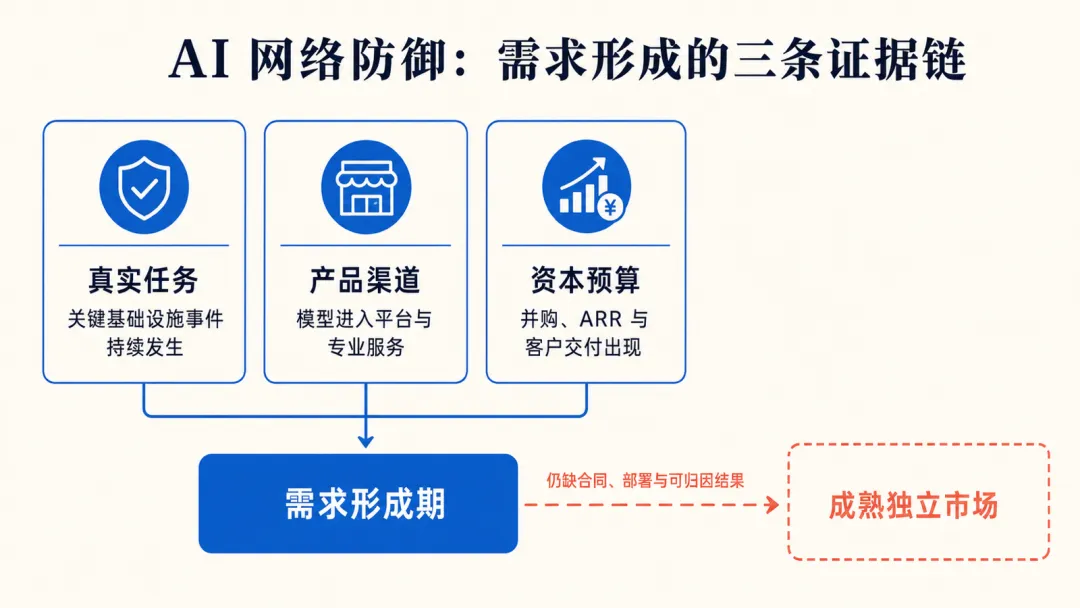
真正值得观察的,不是名单有多长,而是名单之外出现的三条独立信号:威胁正在制造持续任务,模型能力正在变成产品和交付渠道,资本已经开始为关键基础设施安全配置大额资金。
AI 安全正在越过风险讨论,进入产业需求形成期;但它距离边界清晰、收入可归因的成熟独立市场,还有一段路。
一、超过 150 个名字,只能证明问题进入了高层议程
OpenAI 的公开信使用的是“我们建议”和“我们呼吁”这样的倡议性表述。
它要求企业提高 AI 系统的采购、开发和部署标准;要求安全公司持续测试模型并把防御工具带到关键基础设施;要求政府为缺乏预算和人员的组织提供支持;也要求前沿模型公司提供受控模型访问、资金、培训和监控能力。
这些行动方向很具体,但公开文本没有把它们变成合同义务。
页面没有资金总额,没有分工表,没有截止日期,也没有违约或审计机制。签署者中既有潜在买方,也有模型、安全产品、咨询和基础设施供应商。因此,它更像一张产业协作意向图,而不是一个采购联盟。
联署能证明的是:网络防御已经从安全部门内部的问题,升级为模型公司、董事会和关键基础设施共同讨论的问题。
但一门产业是否形成,不能只看共识,还要看任务、产品和预算。
二、第一条信号:真实威胁正在变成持续任务
需求首先来自不能被忽略的事件负荷。
英国国家网络安全中心称,在截至 2026 年 5 月的一年内,它处理了 200 多起影响英国关键国家基础设施及其生态的网络事件,其中约四分之三被认为与国家行为体有关。
这个数字不能被写成“200 多起 AI 攻击”。但该机构同时判断,到 2028 年,攻击者很可能使用 AI,在关键基础设施中大规模利用遗留系统的已知漏洞。
Google 威胁情报团队也称,已经观察到疑似 AI 辅助开发的零日利用、AI 驱动的混淆与恶意代码,以及针对 AI 连接器、配置和供应链组件的攻击。
AI 在这里产生了双重需求。
一方面,它降低了攻击者组织信息、生成代码和扩大试探范围的成本;另一方面,企业部署 Agent、连接器和模型供应链,又增加了新的攻击面。
安全不再只是“给原有系统加一道门”,还要保护正在进入业务流程的 AI 系统本身。
三、第二条信号:模型能力开始进入产品和渠道
只有风险,没有可重复交付的产品,还不能形成产业。
今年出现的变化是,前沿模型公司不再只发布安全评测,而是在搭建明确的交付链。
Anthropic 把 Project Glasswing 从约 50 个初始伙伴扩展到约 150 个新组织,覆盖电力、水务、医疗、通信和硬件。公司称,初始伙伴借助其工具发现了超过 1 万个高危或严重漏洞;更重要的是,项目开始从“发现”延伸到验证、披露、修复和补丁部署。
OpenAI 的 Daybreak Cyber Partner Program 则通过 Accenture、IBM、Palo Alto Networks、CrowdStrike、Cisco、PwC 等伙伴,把受控模型接入漏洞发现、红队、渗透测试、事件响应和修复。模型访问保留在经批准的伙伴侧,并配套身份验证、范围限制、日志、监控和人工监督。
Google 的 AI Threat Defense 更像一个平台组合:把 Gemini、Wiz、CodeMender、Mandiant 和 Google Security Operations 连接起来,覆盖准备、扫描、优先级排序、修复和持续监测,再由咨询和服务伙伴完成管理与定制。
从这些动作中,可以看到一条正在成形的产业链:
模型能力 → 安全平台 → 咨询与托管服务 → 企业和关键基础设施
这说明 AI 安全正在从“模型能不能找漏洞”,走向“谁能把能力安全地交付给客户”。
四、最值钱的环节,可能不是发现漏洞
生成一个漏洞线索,正在变得越来越便宜。
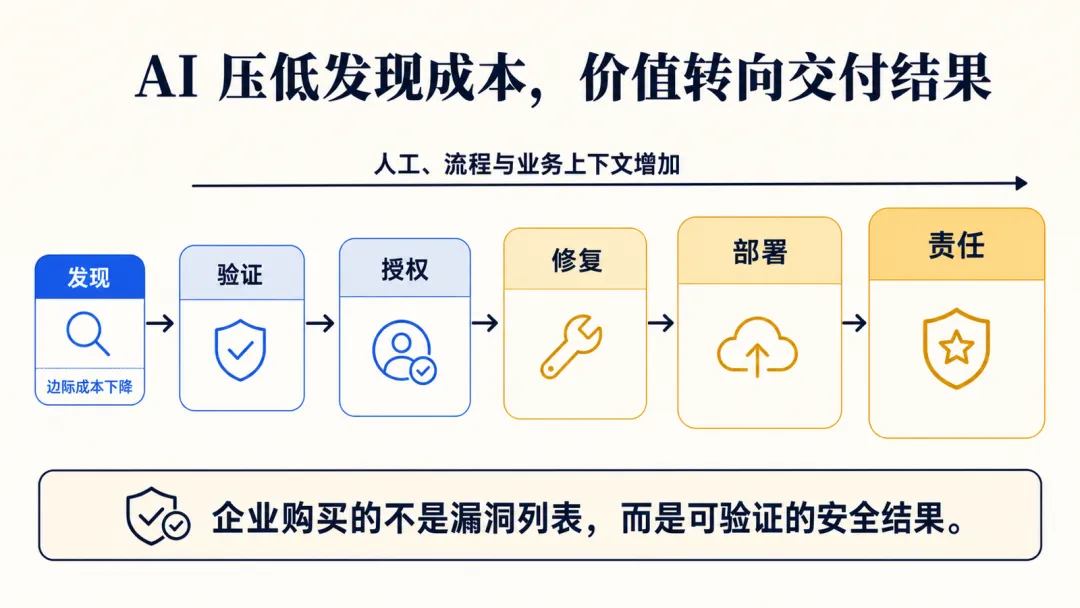
但企业不会因为模型给出一份更长的风险列表,就自动获得安全结果。它仍要判断漏洞是否真实、是否可利用、影响哪些资产,以及修复会不会让生产系统停摆。
随后还要生成补丁、完成测试、安排变更窗口、支持回滚、记录责任链,并在监管和客户面前证明修复有效。
Anthropic 在一份 AI 编排网络间谍活动报告中也承认,模型会夸大结果甚至生成虚假信息,人工验证仍是完全自主攻击的重要障碍。
这恰好揭示了商业价值的迁移方向:AI 压低的是发现成本,企业真正愿意付费的,是验证、授权、修复、部署和持续运营。
这部分工作不能只靠一次 API 调用完成。
它需要资产数据、业务上下文、人工判断、流程治理、现场实施和责任承担。模型越能批量产生发现,后端验证与修复的瓶颈反而越明显。
因此,最先受益的未必是只卖“AI 安全”故事的创业公司,而可能是已经掌握企业客户关系、威胁情报、SOC 工作流、托管服务和关键基础设施实施能力的既有厂商。
五、资本已经行动,但不能把所有安全收入都算成 AI
目前最明确的商业信号之一,来自 Accenture 对关键基础设施安全的资本配置。
公司 6 月宣布,拟以合计约 41.75 亿美元企业价值收购 Dragos 多数股权,以及 runZero 和 NetRise 的全部股权。公告称,三家公司截至 2026 年 6 月的估计年度经常性收入合计约 2.08 亿美元,同比增长 53%。交易仍需满足交割和监管条件。
这比一份联署更接近商业证据:它包含估值、收入和增长,也指向电网、管线、制造、数据中心等真实客户场景。
但这组数字属于更广义的 OT 和网络安全,不能全部归因为 AI 安全。它更可能说明,AI 安全首先会成为既有安全预算的一次升级,而不是立刻诞生一个全新的预算科目。
大型云平台、安全厂商和咨询公司把 AI 能力装进原有产品与服务,既能利用现成客户渠道,也能把模型带来的新风险包装进已有合同。
这对创业公司提出了更苛刻的问题:你的优势究竟是模型调用,还是独有数据、工作流、验证能力和交付责任?
六、这是一门正在形成的产业,不是已经成熟的市场
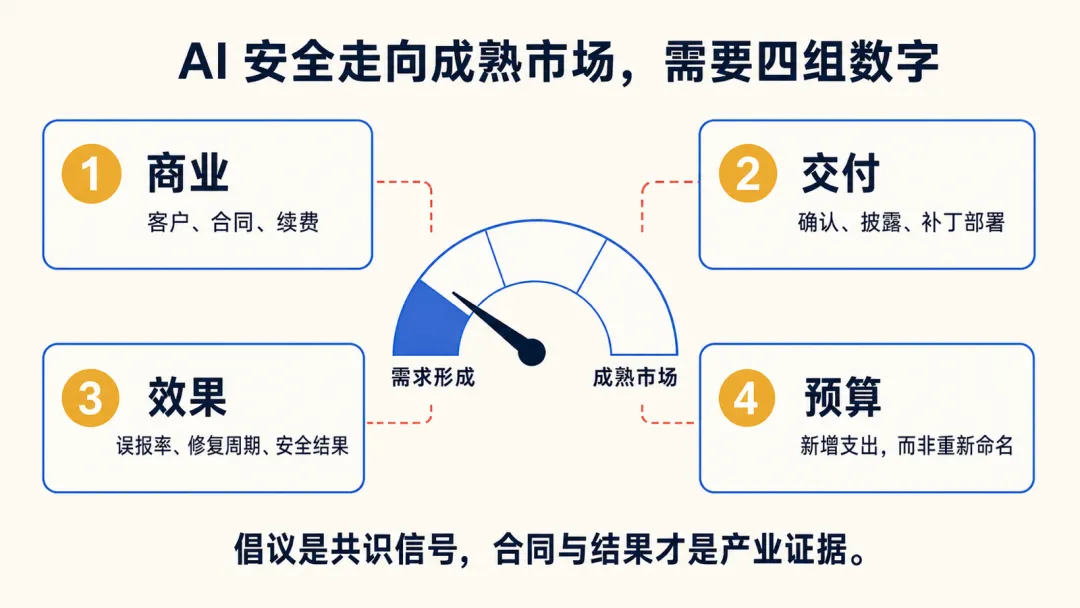
判断 AI 安全是否真正成为独立产业,至少要继续观察四组数字。
第一,付费客户、合同金额和续费率,而不是伙伴和联署数量。
第二,模型发现的漏洞中,有多少被人工确认、完成披露并真正部署补丁。
第三,平均修复周期、误报率和安全结果是否改善,而不是模型生成了多少报告。
第四,企业是否增加了净预算,还是只把已有漏洞管理、SOC、云安全和咨询支出重新命名为 AI 安全。
所以,OpenAI 的公开信更像起点,而不是产业成立的终点。
它把模型公司、安全平台、服务商和关键基础设施放到了同一张桌上。Anthropic、OpenAI 和 Google 的产品与伙伴计划说明供给链已经开始成形;NCSC 的事件负荷说明需求不是虚构;Accenture 的拟议交易则提供了资本和收入层面的信号。
但真正决定这门产业能否成立的,仍是未来能否持续产生合同、部署、修复和可归因的安全结果。
AI 让发现风险更便宜,却没有让承担后果变得更容易。
也正因为验证、修复、运行和责任依然昂贵,网络安全才有机会从一个被动成本中心,变成一条可以持续交付价值的产业链。
主要参考资料
OpenAI:A call for collective action on cyber defense[1] OpenAI:Putting frontier cyber models in more trusted hands[2] Anthropic:Expanding Project Glasswing[3] Anthropic:Disrupting the first reported AI-orchestrated cyber espionage campaign[4] Google Cloud:Introducing Google AI Threat Defense[5] Google Threat Intelligence Group:AI Threat Tracker[6] Accenture:OT cybersecurity acquisition announcement[7] 英国 NCSC:关键基础设施网络事件与 AI 展望[8]
引用链接
[1]OpenAI:A call for collective action on cyber defense: https://openai.com/collective-cyberdefense/
[2]OpenAI:Putting frontier cyber models in more trusted hands: https://openai.com/index/putting-frontier-cyber-models-in-more-trusted-hands/
[3]Anthropic:Expanding Project Glasswing: https://www.anthropic.com/news/expanding-project-glasswing
[4]Anthropic:Disrupting the first reported AI-orchestrated cyber espionage campaign: https://assets.anthropic.com/m/ec212e6566a0d47/original/Disrupting-the-first-reported-AI-orchestrated-cyber-espionage-campaign.pdf
[5]Google Cloud:Introducing Google AI Threat Defense: https://cloud.google.com/blog/products/identity-security/introducing-google-ai-threat-defense/
[6]Google Threat Intelligence Group:AI Threat Tracker: https://cloud.google.com/blog/topics/threat-intelligence/ai-vulnerability-exploitation-initial-access/
[7]Accenture:OT cybersecurity acquisition announcement: https://newsroom.accenture.com/news/2026/accenture-to-strengthen-critical-infrastructure-defense-with-end-to-end-cybersecurity-platform-in-age-of-ai-driven-cyber-threats-and-geopolitical-risk
[8]英国 NCSC:关键基础设施网络事件与 AI 展望: https://www.ncsc.gov.uk/news/ncsc-ceo-hostile-states-linked-to-three-quarters-of-cyber-attacks