ARTICLE · 993685
【 漏洞预警】OnlyOffice Server 存在RCE漏洞
【漏洞预警】OnlyOffice Server 存在RCE漏洞
漏洞描述
漏洞编号:CNVD-2026-28199
影响级别:严重
经零隐网络安全实验室的零人工干预AI代码审计系统--点星自动化漏洞审计系统审计,OnlyOffice Document Server存在路径穿越与配置注入叠加导致的远程代码执行。
- 厂商官网:
https://www.onlyoffice.com/ - 项目地址:
https://github.com/ONLYOFFICE/Docker-DocumentServer - 源码地址:
https://github.com/ONLYOFFICE/server - 影响版本:5.0 以上,9版本以上可即时触发,其余版本可被动触发
- 资产指纹:
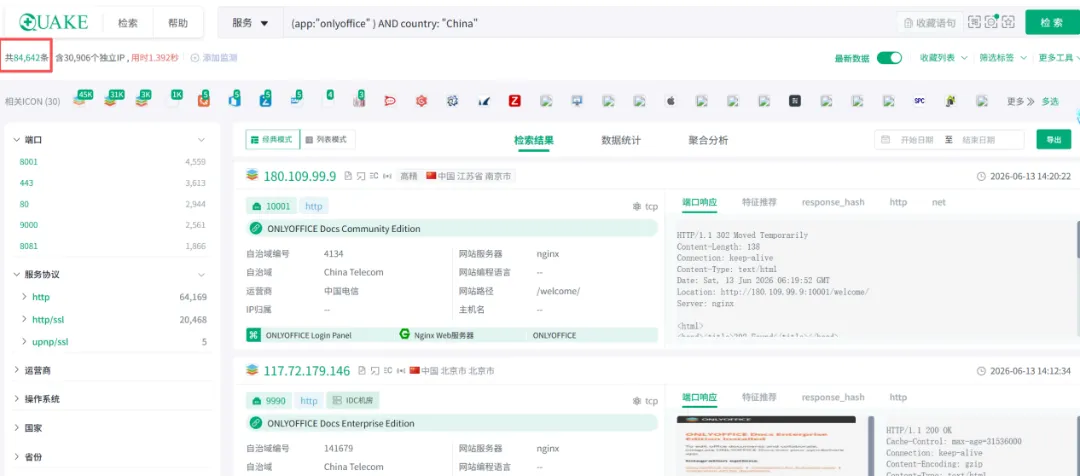
app:"onlyoffice"(全球约 19.7 万条 / 7.0 万独立 IP);国内(app:"onlyoffice") AND country:"China"约 8.4 万条 / 3.0 万独立 IP
知名暴露面包括军/政、院校、科研、关基等相关单位的 OnlyOffice 站点。
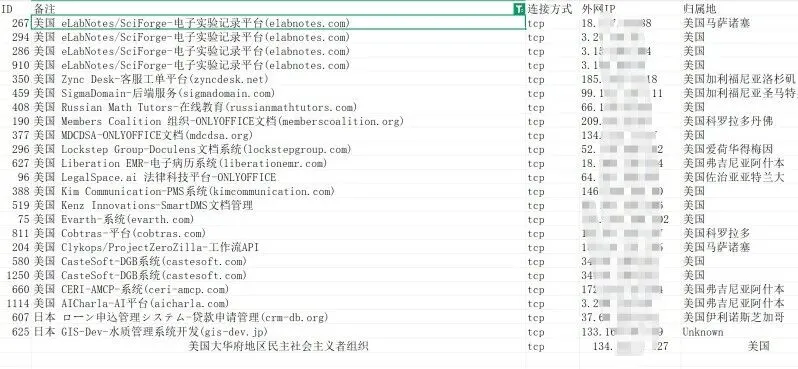
 境外暴露面:
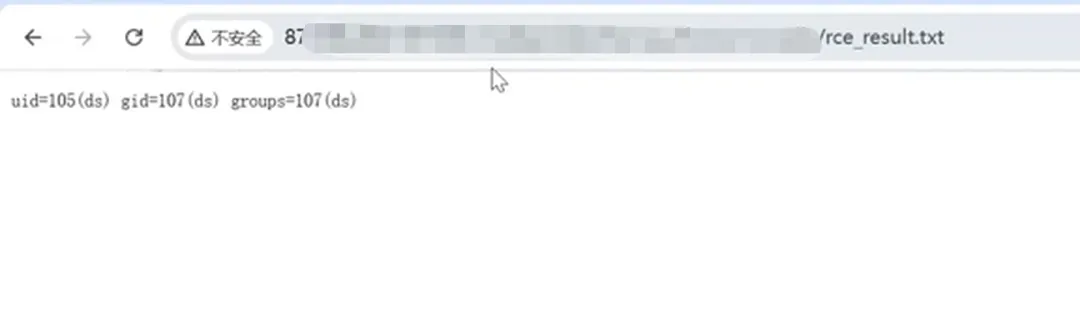
漏洞触发效果
版本:5.0 以上,9版本以上可即时触发,其余版本可被动触发
鉴于漏洞特殊性,暂不提供POC,仅作为点星系统的能力验证以及HW期间排查漏洞用途
排查建议
对savekey / format / id 禁止 .. 与绝对路径