ARTICLE · 995623
共筑AI安全底座 | AI软件供应链安全综述
AI软件供应链安全综述
中国移动通信集团有限公司 网络与信息安全管理部副总经理(总经理级)
卫植
国务院《关于深入实施“人工智能+”行动的意见》、工信部等八部门《“人工智能+制造”专项行动实施意见》的发布为智能体等AI应用落地提供规划指导。开源人工智能的蓬勃发展催生了大量新应用场景,算力、模型与应用产业相互带动,生态规模不断扩大。从开源基础大模型的快速迭代,到智能体(Agent)框架的大规模涌现,再到模型上下文协议(MCP)等标准化工具接口的普及,AI应用的构建方式越来越灵活、敏捷,“积木式”的开发模式极大降低了AI应用开发门槛。
政策和开源生态同时发力,促使AI应用大规模落地,供应链的复杂度也随之大幅增长。AI软件供应链(以下简称“AI供应链”)究竟供应的是什么、传播的链条有多长、安全风险如何在多层级组件间传导扩散、风险如何针对治理,仍是需要系统研究的核心问题。作为本系列的开篇,我们将梳理AI供应链安全关键风险、保障机制与治理思路。
一、AI供应链:多层级、高动态与复杂权限的叠加态
针对AI供应链的投毒、劫持等攻击事件屡次发生,且呈向智能体生态上游组件集中的明显趋势。以下梳理了2026年以来具有代表性的AI供应链攻击事件,覆盖插件投毒、CI/CD链路劫持、自动化蠕虫传播等主流攻击模式:
Keys-Lab对部分投毒事件进行了剖析,详见推送:
https://mp.weixin.qq.com/s/4dsz6tYjGJ_Hog8W2jUqvQ
https://mp.weixin.qq.com/s/guKc950a3Gs-smA_Q_t62g
纵观上述事件,可见当前AI供应链攻击的三大主要趋势:一是开发者凭证成为首要突破口,多起事件均通过窃取GitHub PAT(个人访问令牌)、CI/CD Token等开发者身份凭证绕过正常发布流程;二是攻击入口由传统开发组件投毒向安全扫描工具、AI框架、模型SDK等AI应用核心上游延伸,正成为AI供应链攻击新型起始点;三是自动化传播显著加速风险扩散,攻击方式从单点投毒进化成具备自传播能力的供应链蠕虫,数小时内即可波及上下游数十个组件。
结合《GB/T 43698-2024 网络安全技术 软件供应链安全要求》的概念框架与AI关键要素,这里我们将AI供应链安全界定为:AI应用从开发训练到部署运行全过程所涉及的全部上游组件、依赖关系及其交付链路中所涉及的安全要素总和。
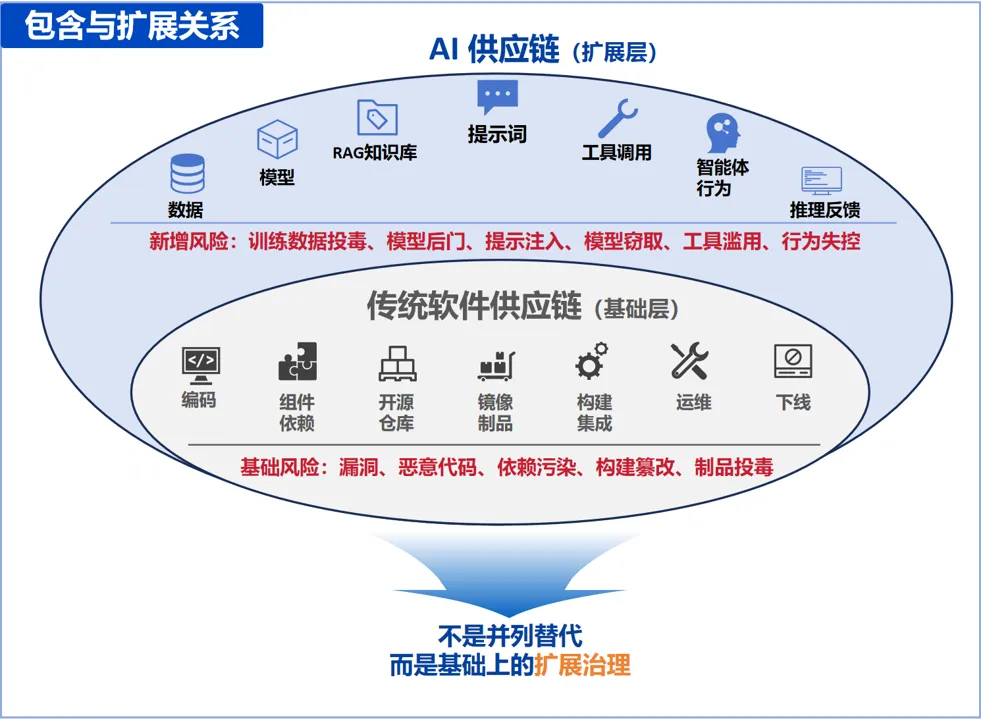
与传统软件供应链安全相比,AI供应链安全扩展了数据、模型、行为权限等维度,主要可以归纳为三个层面:结构复杂度、运行时不确定性和行为影响的不可控性。
(一)多层级交织,依赖链条长
AI供应链从内层的算力框架、开源模型、向量数据库,到中间层的智能体编排引擎,再到外层的工具插件、MCP服务和外部API,各层级资产除了传统代码组件,还有模型权重、训练数据、提示词模板这些AI特有的形态。层级之间还存在着耦合关系,使得安全缺陷不仅沿依赖链单向传导,更会在代码、数据、模型、行为多个层面之间扩散。当前依赖关系缺乏统一的架构表示和可视化表达,导致“用了什么、来自哪里、由谁负责、影响哪里”难以说清。
(二)高度动态化,运行时依赖持续变化
AI供应链不仅面临传统的开源组件漏洞、恶意依赖等风险,由于其在运行过程中频繁发起模型推理、工具调用和外部数据检索等行为,导致AI应用在运行时的依赖组件处于快速且持续的变化之中,传统的软件成分分析(SCA)手段难以覆盖这类场景,治理手段也需要随之调整。
(三)权限深度穿透,行为风险显著
智能体(如OpenClaw)类AI应用,往往需要获取数据读写、代码执行、外部系统交互等高阶权限,一旦被投毒或劫持,攻击影响不再局限于代码层面的漏洞利用,可能直接引发错误决策、敏感数据泄露、系统行为失控等行为层面的严重后果。
AI供应链的构成要素还有很多值得展开的内容,由于篇幅有限,将在后续文章中详细解读。
二、解决痛点问题:建立AI供应链安全保障机制
构建安全可信的AI供应链,需要在全生命周期中建立系统化的安全保障机制。综合目前国内外最佳实践和发展趋势,主要归纳为以下四个方面:
(一)梳理完整架构,提高AI供应链透明度
在行业主流实践中,一个AI应用可能同时依赖开源模型、商业模型、第三方数据集、外挂数据库、MCP工具,且不同组织构建AI应用的目的、模式与流程各不相同。当前,依赖关系普遍缺乏统一的架构表示与可视化表达,摸不清“家底”,治理便无从抓起。
当前,AI-BOM正从概念走向标准化:SPDX 3.0规范已纳入AI专用描述字段;美国CISA联合G7及欧盟委员会于2026年5月发布《SBOM for AI最小要素》;欧盟人工智能法案(AI Act)也将供应链透明度纳入强制性合规要求。所以建立AI软件的完整物料清单(AI-BOM,即在传统SBOM基础上扩展模型来源、训练数据构成、依赖组件版本、工具插件权限等AI特有要素),是实现有效治理的前提。
(二)厘清风险类型、传播路径和影响波及
在传统组件漏洞、恶意依赖等风险之上,AI供应链还叠加了数据投毒、模型后门、RAG(检索增强生成)污染、工具越权调用、恶意Skills等AI特有风险,攻击面正由“代码层”向“数据层、模型层、行为层”蔓延。同时,组件动态变化、层级互相耦合的特点也使风险传播路径趋于黑盒化:攻击既可通过“知识库—检索—生成”链路污染输出,也能通过“提示词—智能体—工具调用”链路触发越权操作。
要明确新增风险点和传播路径,就需要做好来源验证,对模型权重、框架包、工具插件等关键组件建立来源验证机制,包括数字签名校验、哈希完整性验证、发布者身份认证等。在分级管控方面,可借鉴SLSA(软件制品供应链安全等级)的分级理念,结合OpenSSF模型签名等工程实践,对不同类型组件建立差异化的来源可信度验证机制。当前,PyPI、Hugging Face等平台正逐步推行签名验证和恶意包检测机制,开发者应优先选用经过验证的官方源,并建立组件准入审查流程,从源头上阻断污染组件进入生产环境。
(三)建设针对性治理能力
当前,传统漏洞扫描主要面向代码和软件依赖,难以覆盖训练数据、提示词、插件工具和智能体行为权限等AI特有风险。
对于此类特有风险,需在智能体运行过程中实施最小权限原则和动态行为监控:对工具调用、API访问、数据读写等操作按需授权、动态调整;对MCP工具调用建立白名单机制;对敏感操作实施二次确认或沙箱隔离。同时,建立异常行为检测和实时阻断能力,一旦发现越权调用、可疑数据外传等行为,及时告警并阻断,防止供应链攻击在运行时造成实际危害。
(四)建立可落地的管控机制
当前AI供应链治理整体处于起步阶段,相关标准、工具与管理机制尚不成熟,企业在开展AI系统安全建设和检测评估时缺少可执行的清单、指标和流程,治理停留在原则层面,难以贯穿全生命周期。从“应该做什么”到“怎么做、用什么做”,仍有相当长的路要走。
从合规框架来看,企业应建立AI供应链安全治理框架,将AI组件纳入现有软件供应链安全管理体系,并针对AI特有风险补充专项管控措施:定期开展供应链安全审计、组件漏洞扫描和模型安全评测,建立供应链安全事件的应急响应机制。同时,也需积极落实国内AI安全相关标准,如GB/T 45654-2025《网络安全技术 生成式人工智能服务安全基本要求》、GB/T 45958-2025《网络安全技术 人工智能计算平台安全框架》等;关注国际合规框架,如美国NIST AI风险管理框架(AI RMF)、欧盟人工智能法案(AI Act)等,确保AI供应链满足国内外市场的合规准入条件。
三、下一步治理思路
社区将立足AI供应链安全现状,针对上述保障机制中的主要空缺,依据“风险发现—风险规避—安全共治”的三步治理思路,将技术管理与制度管理深度融合:
(一)建设风险发现手段
针对资产底数不清的首要痛点,聚焦Skills投毒、模型越狱、越权执行等高频风险,以检测能力建设为切入点,逐步向AI供应链全链条延伸,最终形成“检测方法构建—检测能力落地—检测流程标准化”的递进式框架。
(二)实践风险规避方法
针对风险传播路径不明、影响难评估的问题,围绕风险预警、处置、回溯等流程,构建技术防护与应急处置相结合,可落地、可执行的综合防治体系。
(三)推动安全共治支撑
针对标准规范与工具手段不成熟的问题,系统梳理各典型场景的治理经验,凝练形成AI供应链安全风险治理思路与标准框架,为AI安全治理体系建设提供重要支撑。
结语
AI供应链安全已成为“人工智能+”行动落地的重要前提。应以风险发现为基础、以综合治理为抓手、以安全共治为依托,加快构建覆盖AI供应链全生命周期的安全保障体系,为AI应用的规模化落地筑牢安全底线,释放创新空间。
END
 信息通信软件供应链安全社区
1个内容
鼓励一下

赞完再走