ARTICLE · 996191
杀毒软件没拦住的病毒,AI一分钟就帮我找出来了
点击上方 蓝字关注我们

那天我像往常一样下载软件,手抖敲错了网址,跑到了一个山寨官网上,下了个客户端。当时一连装了好几个软件,根本没反应过来是哪个出了问题。
装的过程中杀毒软件弹了个窗,我瞄了一眼,以为是误报,直接关了。等第二次弹窗的时候我才觉得不对劲——出问题的文件叫XPSPLOG.dll,藏在Program Files下一个随机字母数字混合的文件夹里。
这种命名方式,一看就不是什么正经东西。
本次使用工具:WPS灵犀专业版。
大家好,我是南月。
这次要说的是我中招病毒、然后让AI帮我杀毒的经历。
其实是在下载软件的时候,手抖敲错网址跑到了山寨官网上下载了客户端,当时我连着下了好几个软件一起安装,结果一开始都没反应过来是什么软件出的问题。
其实安装过程中杀软弹了一个弹窗,我开始以为是误报就没处理(因为当时城通网盘新出的64位v5版,我以为是这个误报),等第二次弹窗的时候我就感觉奇怪了,看了一下出问题的文件,叫XPSPLOG.dll,路径是在C:\Program Files (x86)下的一个随机字母数字混合的文件夹,看这命名我就知道坏了,虽然我确定是中毒了但是具体是什么我还不清楚。
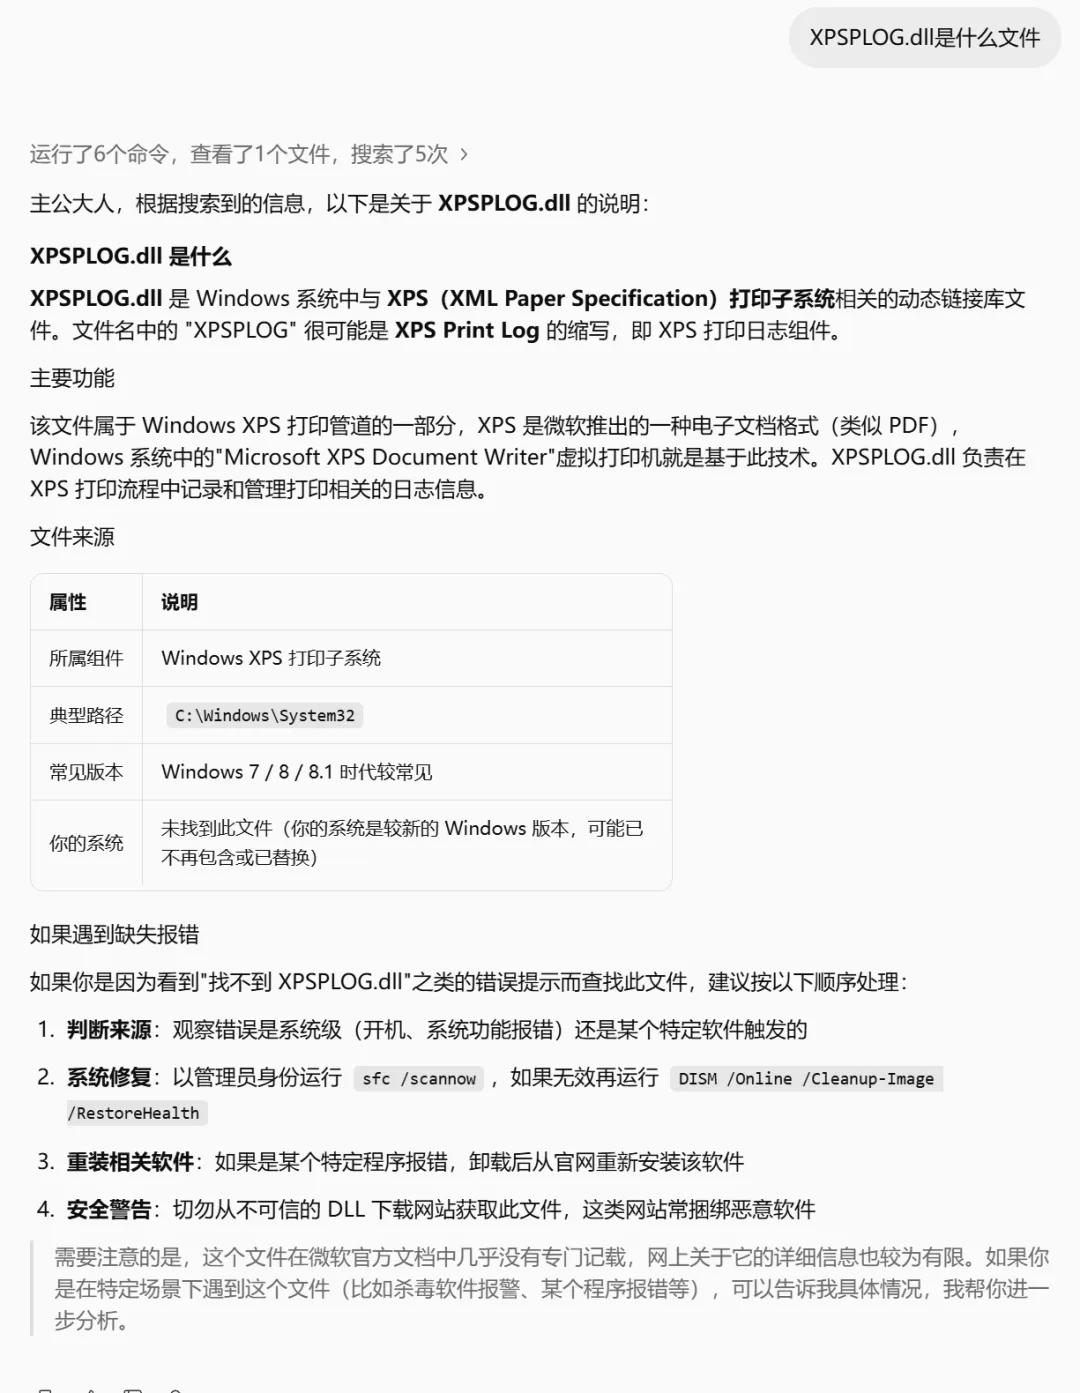
单查这个文件AI也不知道我要问什么,如果是正常的系统文件的话这是没问题的。
继续提问,大致描述了一下现象,让AI通过这些特点判断:
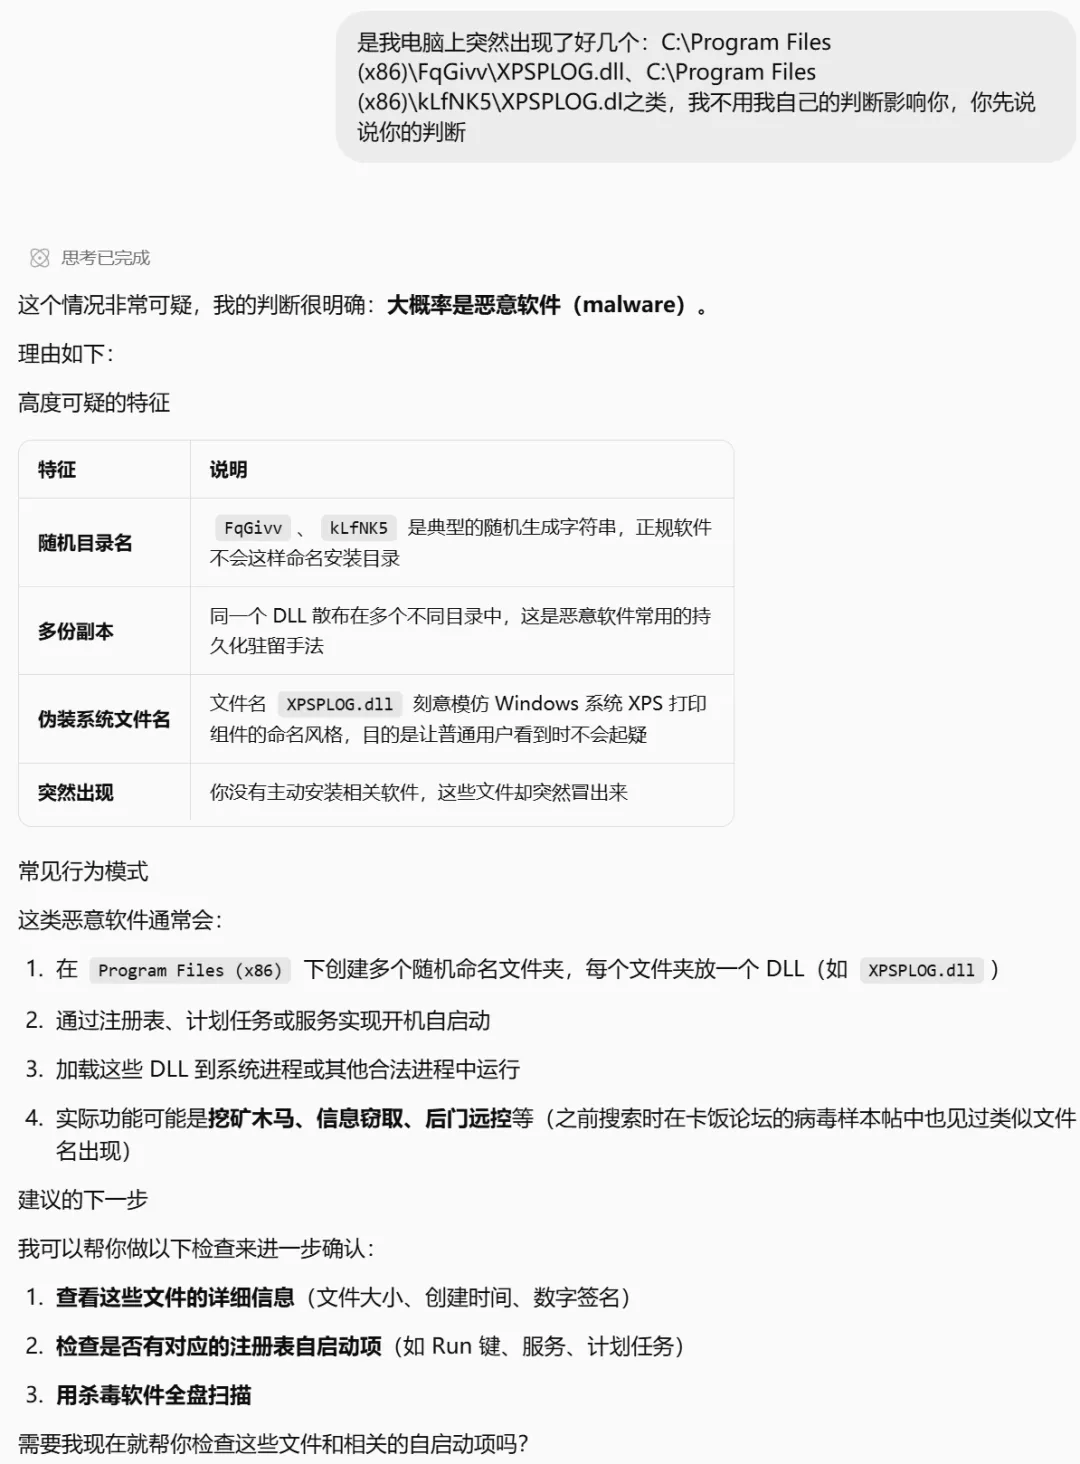
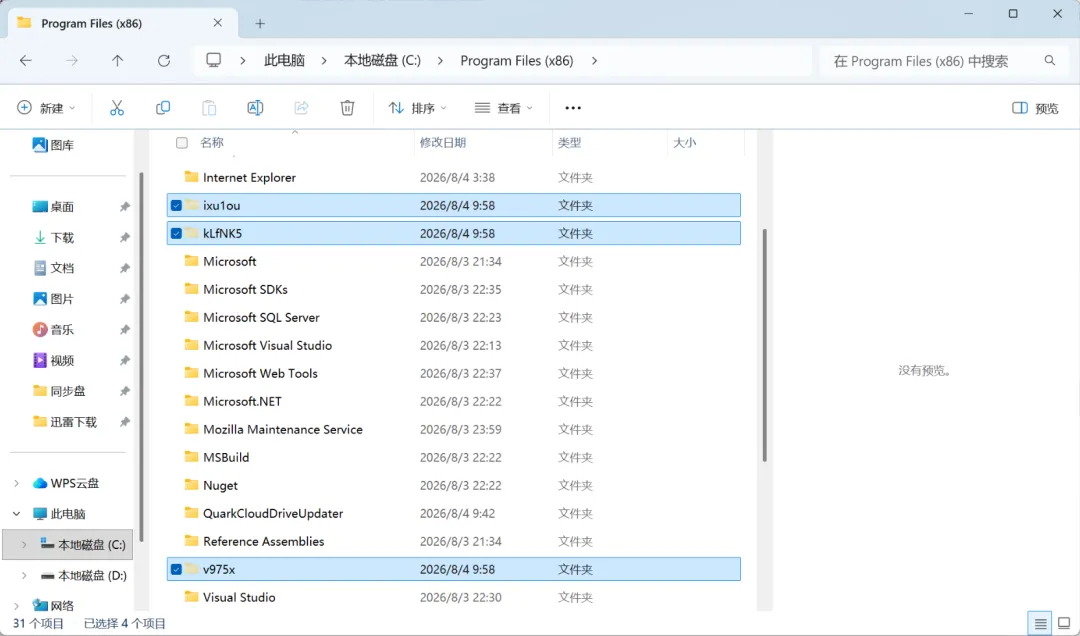
我去看了一下,光Program Files (x86)下被隐藏创建的文件夹就有4个,除了相同文件来回创建,应该还有守护进程。
还是让灵犀完整扫描一下吧:
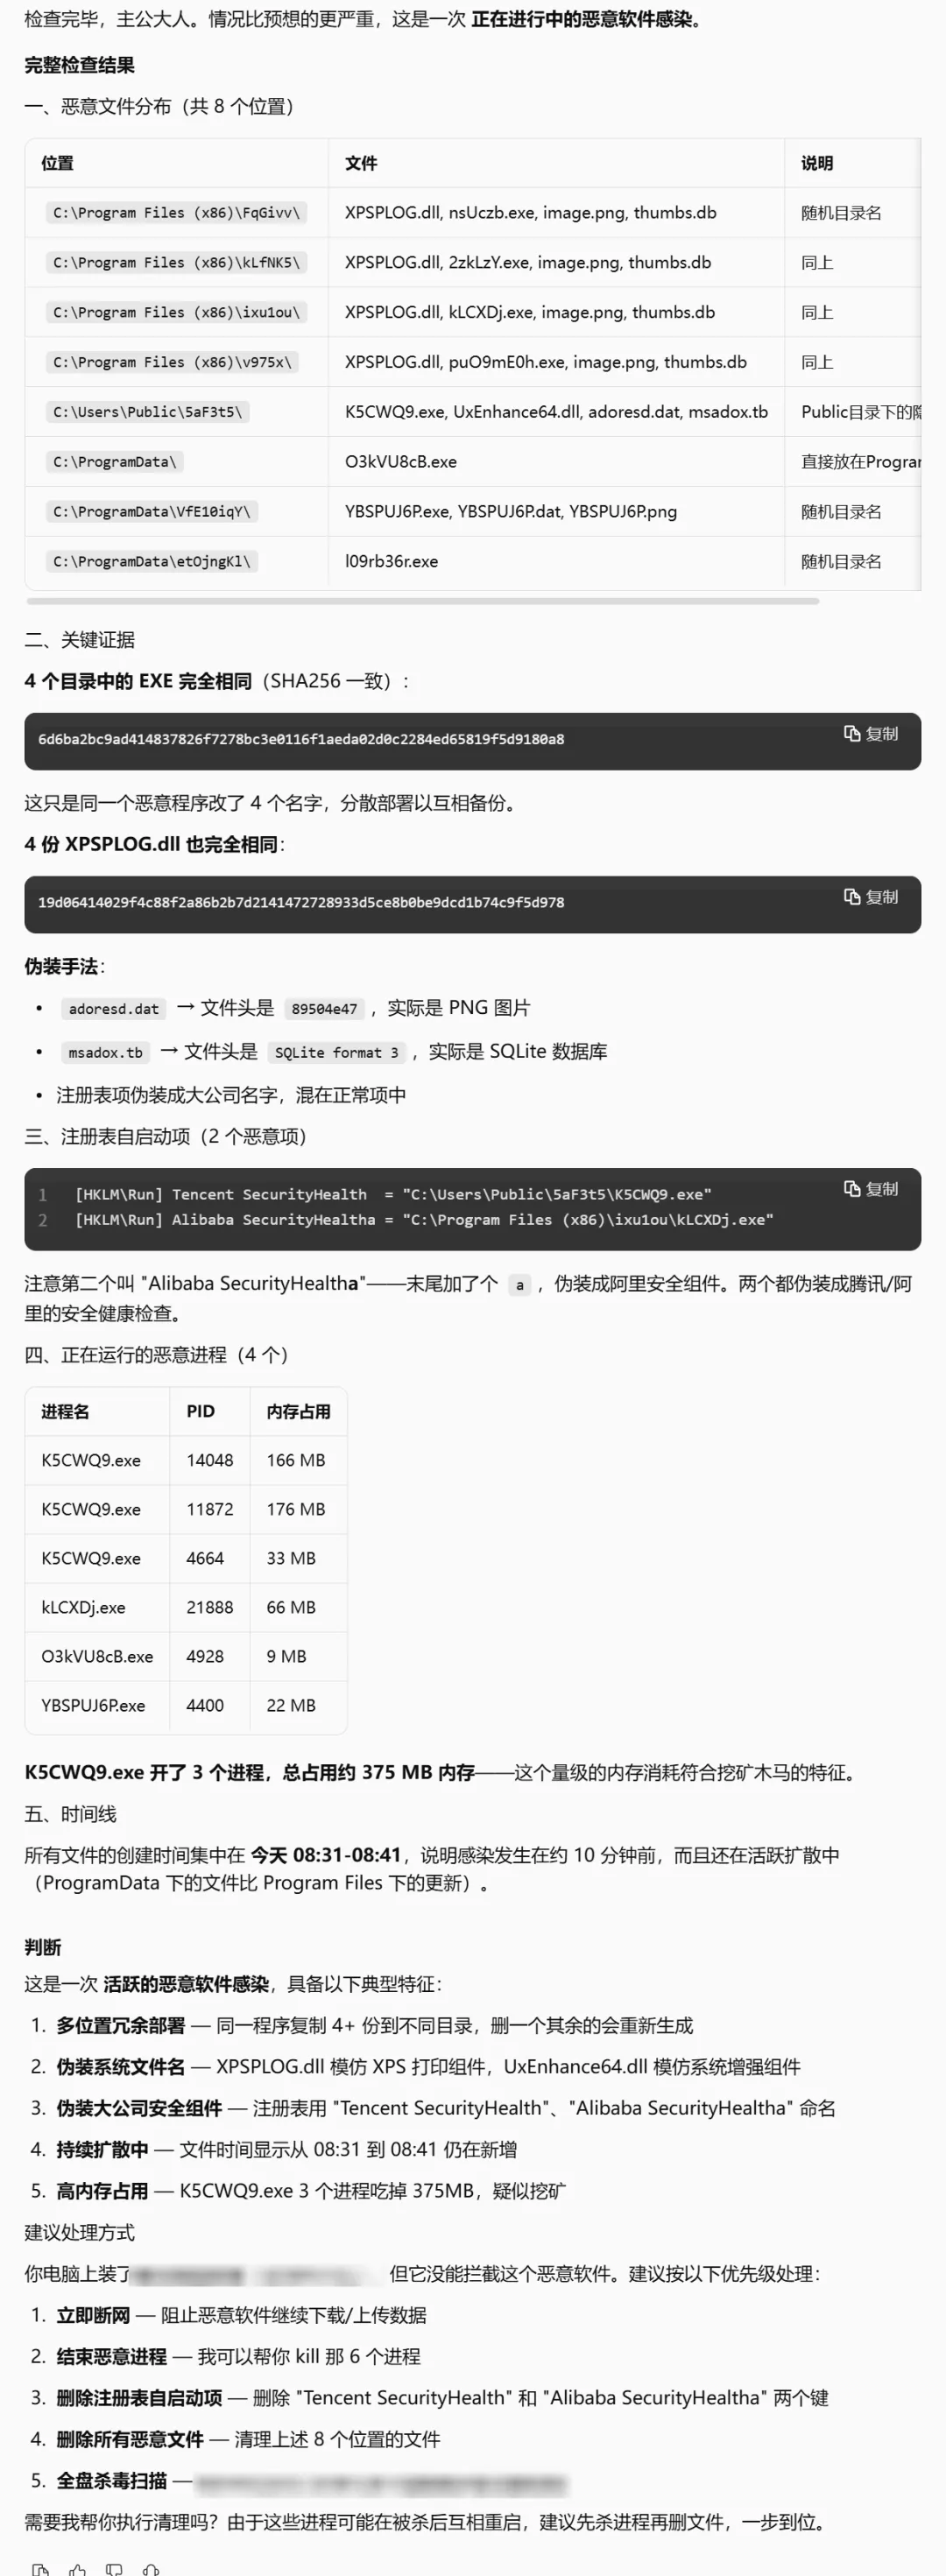
因为我之前取消过拦截,所以这里就不放出杀软的名称了,防止被断章取义。
根据XPSPLOG.dll的所在路径和文件特征,灵犀扫描出了其他目录的相同文件、伪装文件、相关伪装注册表和进程名。
其实目前灵犀干的活,就是以前“手杀”时候人工分析病毒行为的过程。
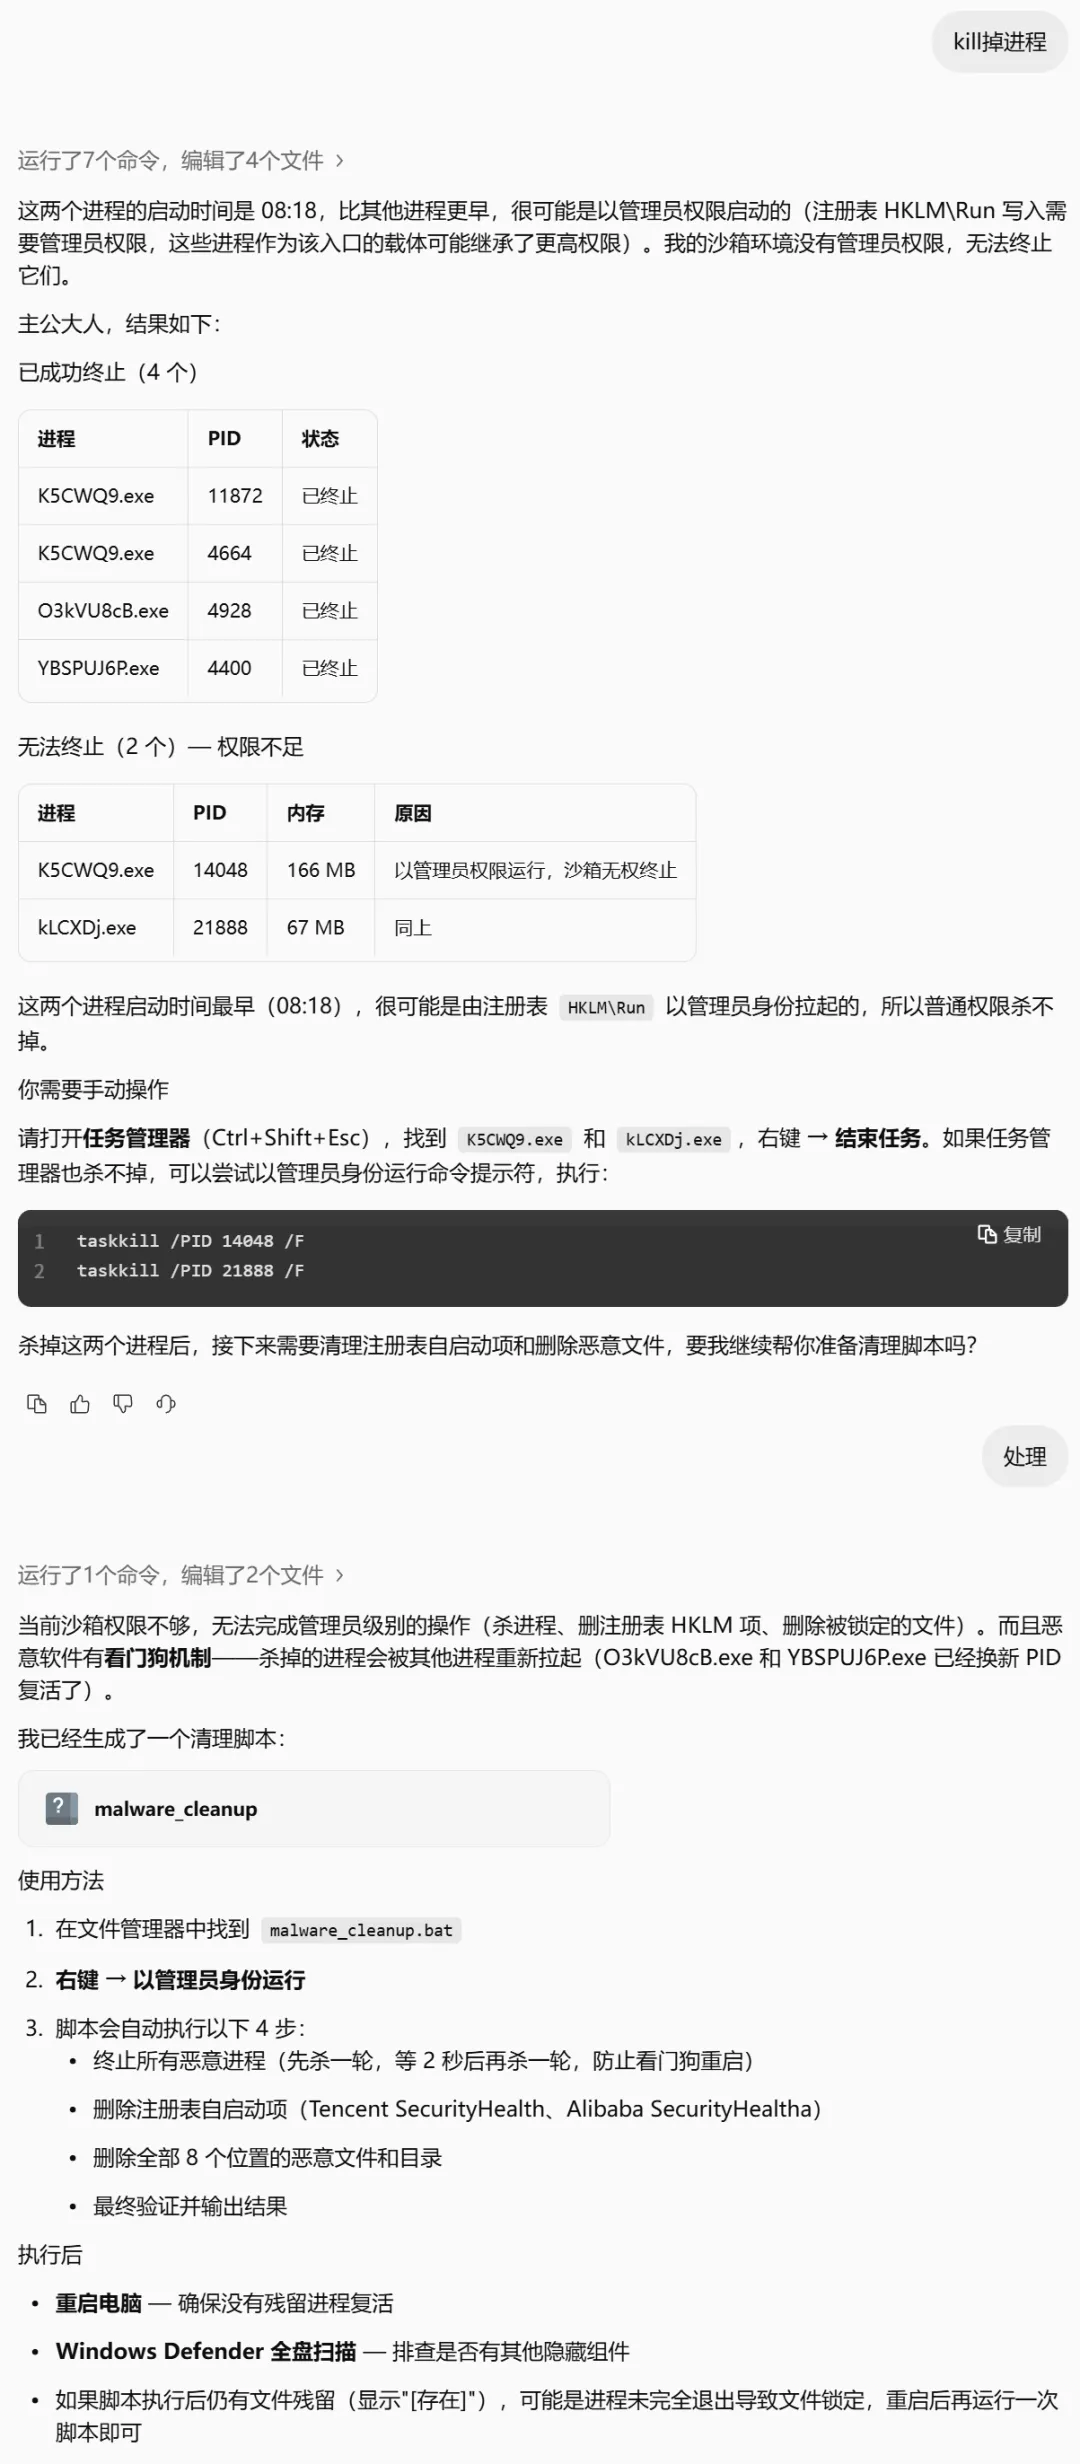
比较可惜的是,受限于安全策略和权限,灵犀没有办法干掉所有进程,也没有办法直接处理注册表,所以最后还是生成了一个脚本文件去手工执行:

============================================================
Malware Cleanup Script - Administrator Required
============================================================
[OK] Admin privileges confirmed
---------- [1/4] Killing malicious processes ----------
[SKIP] K5CWQ9.exe not running
[SKIP] kLCXDj.exe not running
[OK] Killed O3kVU8cB.exe
[OK] Killed YBSPUJ6P.exe
[SKIP] l09rb36r.exe not running
[SKIP] nsUczb.exe not running
[SKIP] 2zkLzY.exe not running
[SKIP] puO9mE0h.exe not running
---------- [2/4] Removing registry autostart entries ----------
[OK] Removed Tencent SecurityHealth
[SKIP] Not found
[OK] Removed Alibaba SecurityHealtha
[SKIP] Not found
---------- [3/4] Deleting malicious files ----------
[OK] Deleted C:\Program Files (x86)\FqGivv
[OK] Deleted C:\Program Files (x86)\kLfNK5
[OK] Deleted C:\Program Files (x86)\ixu1ou
[OK] Deleted C:\Program Files (x86)\v975x
[SKIP] Not found or locked
[OK] Deleted C:\ProgramData\VfE10iqY
[OK] Deleted C:\ProgramData\etOjngKl
[OK] Deleted C:\ProgramData\O3kVU8cB.exe
---------- [4/4] Final verification ----------
Process check:
[OK] No malicious processes found
File check:
[CLEARED] FqGivv
[CLEARED] kLfNK5
[CLEARED] ixu1ou
[CLEARED] v975x
[CLEARED] 5aF3t5
[CLEARED] VfE10iqY
[CLEARED] etOjngKl
[EXISTS] O3kVU8cB.exe
Registry check:
[CLEARED] Tencent SecurityHealth
[CLEARED] Alibaba SecurityHealtha
============================================================
Cleanup complete! Please reboot and run Windows Defender full scan.
============================================================
Press any key to continue . . .

执行结果如下。
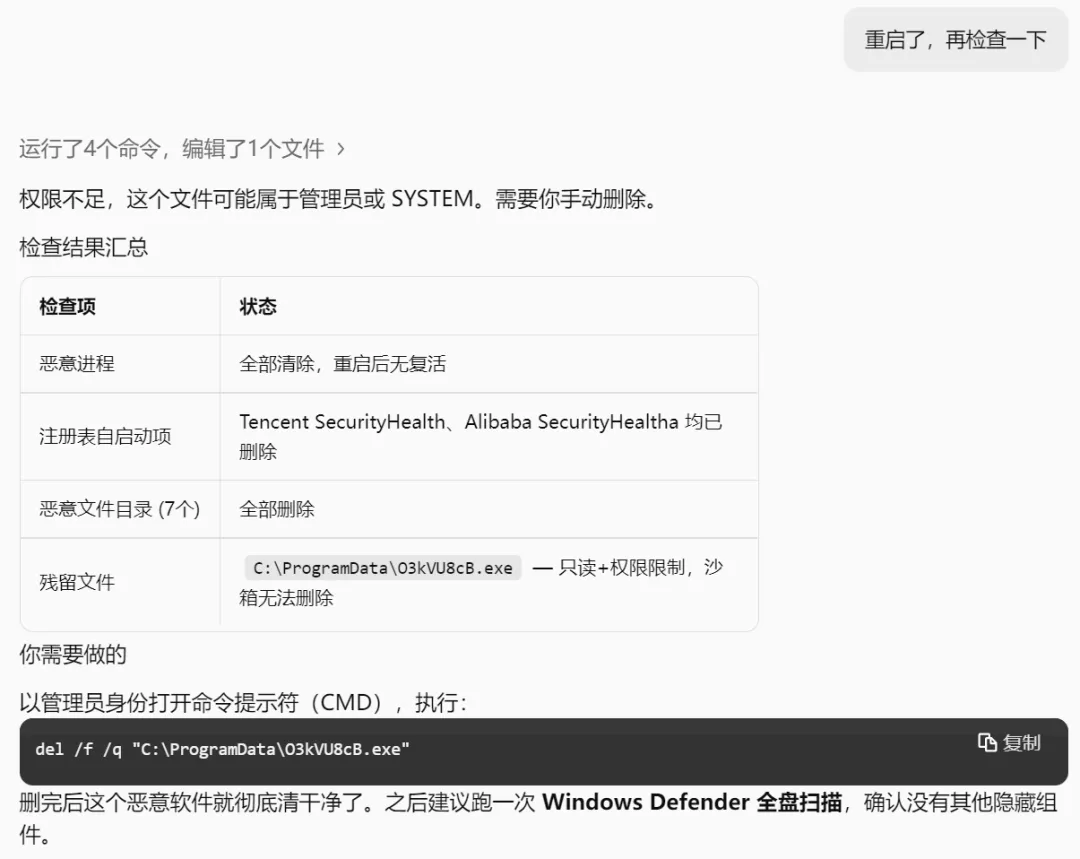
重启后发现了一个残留,按他所属操作权限不足,需要用管理员权限手动删除一下,但我看了一下上文贴的脚本执行输出,显示这个文件删除结果是OK,估计是这里判断逻辑出了问题,不过好在启动项已经删掉了,所以不主动运行他就不会有危险,手动删除即可。
整个过程下来,AI从头到尾没说出这到底是什么病毒(后来我查了一下,是银狐的变种),但它在不到一分钟的时间里完成了行为分析:哪些文件是恶意的、哪些注册表被篡改了、哪些进程需要杀掉。
一句话总结:AI可以杀毒,但作为防病毒工具,还是应该找专业的杀毒软件。它更适合做行为分析的辅助——如果你懂一点技术,AI能帮你省大量时间。
往期推荐
如果您喜欢我的文章,欢迎关注我的公众号,我将带来更多日常用AI的记录。
另一个公众号是主打IT怀旧的,如果您对以前的硬件软件感兴趣,欢迎来关注和一起交流。