 夜雨聆风


网页版 AI 只能“陪聊”,真正能干活的 Agent 必须拿到你电脑的“底层钥匙”
导语:
在本系列的前两篇中,我们探讨了通用知识库(第一篇)和 ERP/CRM 业务系统(第二篇)的 AI 落地思路。其核心逻辑一脉相承:脱离了业务环境和操作权限的 AI,永远只是个陪聊工具。今天,我们把目光转向目前 AI 落地最成功的领域:代码与开发。
很多人不理解,既然 ChatGPT 已经这么强大了,为什么开发者们还要去折腾 Cursor、Codex、Cline、Claude Code等这些独立客户端或 IDE 插件?直接在网页上问大模型,再把代码复制下来不好吗?
答案非常残酷:普通 Agent 会回答问题,而本地 Agent 会在你的电脑里干活。
这句话,是理解新一代开发者 Agent 的唯一钥匙。
很多人依然把 Cursor 这类工具理解成“更聪明的 ChatGPT”或者“套了一层大模型的 IDE 插件”。但这完全是一种误解。
真正能读代码、改文件、跑命令、查 Git、执行测试的 Agent,和传统的 Web 网页根本不是一类产品。它不是一个聊天框,而是一套运行在本地电脑上的“工具权限系统”。
因为它要处理的,不再是“生成文本”,而是“直接行动”。
一、新一代开发者 Agent,到底在解决什么?
传统的 AI 编程助手(比如早期的 GitHub Copilot)主要做三件事:解释代码、补全代码、生成代码片段。此时的 AI 是个“打字机”。
而以 Cursor、Cline、Windsurf 为代表的新一代本地 Agent,目标彻底变了:它要作为“数字打工人”,参与到完整的软件开发工作流中。
当你对它说:“帮我修一下这个登录接口的测试报错” 时,它会做出一系列极其复杂的动作:
- 扫描全局:读取整个项目结构,理解多个文件之间的依赖关系;
- 直接操刀:跨越多个目录,直接修改源码文件和配置文件;
- 接管终端:在后台自动运行 npm test、pytest 或 cargo build;
- 审查状态:敲入 git diff,检查自己刚才到底改了什么;
- 自我纠错:如果测试依旧飘红,它会读取 Error Log,继续修改,直到绿灯亮起;
- 甚至…调用外部工具:帮你打开浏览器查看页面、连上数据库查表、或者运行内部脚本。
此时,AI 不再是“建议你怎么做”,而是“抢过你的键盘直接干了”。
这就是本地 Agent 和普通聊天机器人的绝对分水岭。
二、为什么高大上的“云端网页”,天然做不到?
很多人会问:既然大模型都在云端,为什么不直接做个极其强大的 SaaS 网页?像 Figma 那样点开即用,不用安装任何东西,不香吗?
问题在于:现代浏览器的安全机制,天然不允许一个网页接管你的电脑。
一个运行在网页里的 AI,默认处在极度严格的“沙盒(Sandbox)”里。它无法自由读取你本机的 src 目录,不能随意修改文件,不能调用你的系统终端,不能访问你的 Git 状态,更别提直接运行你本地安装的 Node.js、Python 环境和测试框架了。
这绝不是因为前端工程师不够努力,而是互联网的安全基石决定的:如果随便点开一个网页,它就能静默扫描你的硬盘、读取你的 SSH 密钥、运行 Shell 脚本,那整个世界早就崩溃了。
同样,如果你把代码全部同步到“云端服务器”让 AI 去跑,立刻就会撞上更头疼的铁板:隐私、企业合规、内网数据库直连、云服务凭证(Token)泄露。 云端模型再强,它也不知道你本地的环境变量是怎么配的。
所以,能真正“干活”的开发者 Agent,必须有一部分肉身,结结实实地驻扎在用户的本地机器上。
三、真正的硬核架构:给大模型装上“四肢”
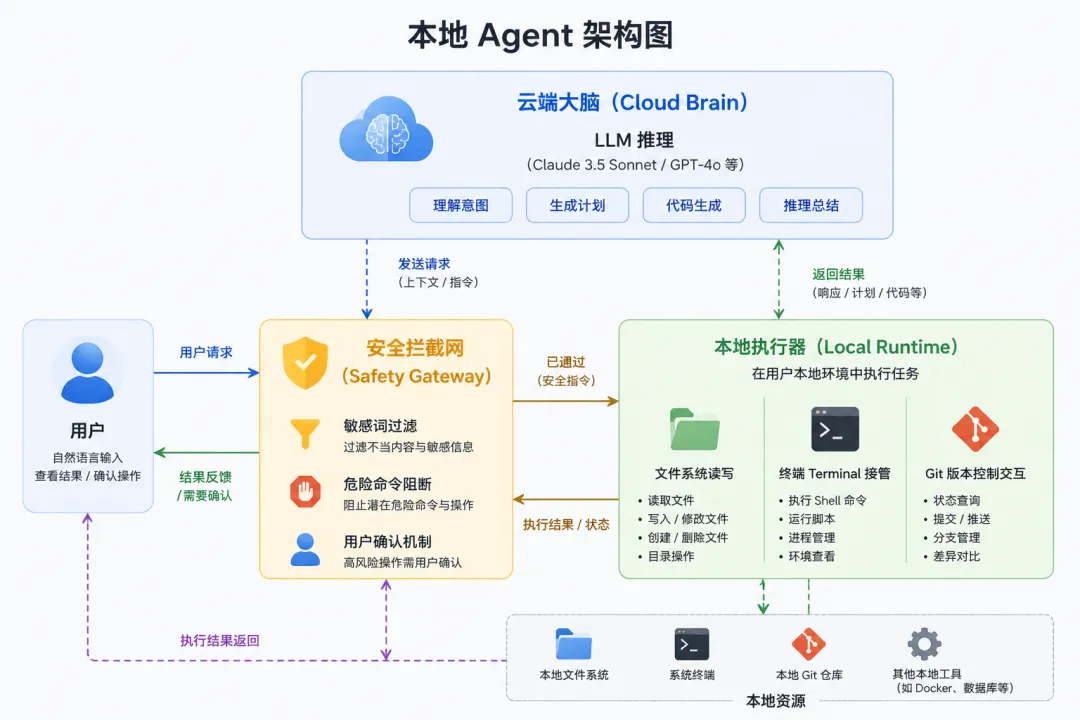
这类产品的典型形态,通常是 本地客户端(或 IDE 插件) + 模型 API + 工具链(Tools)+ 权限控制 的结合体。
在这个架构下,最关键的早已不是“聊天界面的 UI”,而是底层的工具调用链(Tool Calling):
AI 决定要读哪些文件?能不能写?能不能跑命令?命令有没有高危风险?结果怎么回传给模型?需不需要人类点头同意?
换句话说,本地 Agent 产品的核心,是“如何让大模型安全、可控地使用你的电脑”。
四、深水区:为什么接个 API 容易,做产品极难?
很多人严重低估了这件事的复杂度。以为只要调通了大模型的 API,再加上几行 Node.js 代码让它生成 Shell 命令扔给系统执行就行了。
这极其危险,无异于给三岁小孩一把上了膛的枪。
一个能自由执行命令的 Agent,本质上是一个半自动操作员。它可能会误删文件,改坏核心配置,覆盖你还没 Commit 的代码,甚至被恶意的“提示词注入(Prompt Injection)”诱导,把你的项目给黑了。
所以,想要把本地 Agent 做好,必须死磕四大深水区:
- 致命命令拦截(Command Safety)
查看日志、运行测试是安全的,但执行 rm -rf、drop table 呢?危险命令必须被精准拦截,强制要求人类二次确认,或者默认在 Docker 隔离沙箱中执行。 - 绝对的密钥保护(Secret Protection)
开发者的电脑里塞满了 .env 文件、AWS 凭证、私有仓库 Token、数据库密码。Agent 在读取项目上下文打包发给云端大模型时,必须有一套极强的正则和过滤机制,坚决不把密钥发给 OpenAI 们。 - 后悔药机制(Revertability)
AI 改崩了怎么办?它偷偷改了 10 个文件,人类看一眼头都大了。所以强大的 Agent 必须自带 Git 级别的“时光机”,一步一 Checkpoint,一键撤销所有 AI 的改动,这叫“可控的破坏”。 - 上下文“精准瘦身”(Context Culling)
本地代码库动辄上百万行代码,你不可能把几十个 G 的 node_modules 一股脑塞给大模型(不仅会超 Token 上限,还会破产)。Agent 需要极高的智商,去决定“顺藤摸瓜读哪些核心文件”,做到精准制导。
你看,这哪里是一个“代码高亮编辑器”,这明明是一个极其复杂的本地运行时(Local Runtime)控制系统。
五、混合架构,才是未来基建
当然,Web 平台并非被彻底判了死刑。未来的终极形态,一定是“云端与本地的握手(Hybrid Architecture)”。
- Web 负责:账号、计费、团队协管、算力调度、云端模型路由。
- 本地负责:文件权限、环境依赖、终端执行、代码安全脱敏。
真正的商业壁垒,恰恰出现在这层“连接网关”上。谁能把模型能力、本地工具、安全沙箱、用户确认体验、企业合规毫无缝隙地缝合在一起,谁就能成为下一代开发者的基础设施。
六、结语:护城河不是提示词,而是“缰绳”
今天,市面上有无数长得像聊天窗口的 AI 产品,但它们的能力天差地别。
普通 Agent 的边界是“语言”。
它能解释、能总结、能写段子、能给建议。
本地 Agent 的边界是“操作”。
它能读取、能修改、能运行、能验证、能回滚。
一旦跨过了这道分水岭,产品的底层逻辑就彻底颠覆了。
用户不再仅仅关心“这个大模型今天是不是变笨了”,他们更关心的是:
“它会不会乱动我的核心配置?会不会把公司的机密代码漏出去?它敲进终端的那行长串命令,到底会不会把我的电脑炸了?”
因此,本地 Agent 真正的护城河,从来不是界面多炫酷,也不是初始提示词(System Prompt)写得多精妙,而是那套坚不可摧的“工具权限控制系统”。
它既要足够强大,强到能帮你搞定真实的复杂 Bug;
又要足够克制,克制到永远不会越权、不会失控、不会把你的电脑变成一个无法挽回的黑箱。
普通 Agent 陪你聊天。
本地 Agent 替你干活。
而一旦 AI 开始替你干活,“它被允许做什么,以及绝对不能做什么”,才是真正的生死存线。
👇 互动时间:
本系列连载到这里,我们从企业知识库、业务系统 Copilot,聊到了底层的开发者 Agent。你目前在使用哪款 AI 编程工具?(Cursor?Windsurf?Cline?)它有没有干过让你“心惊肉跳”的操作?欢迎在评论区分享你的踩坑与避坑指南!