ARTICLE · 1017887
好消息!iOS 27.0 发现新漏洞,疑似能实现读写
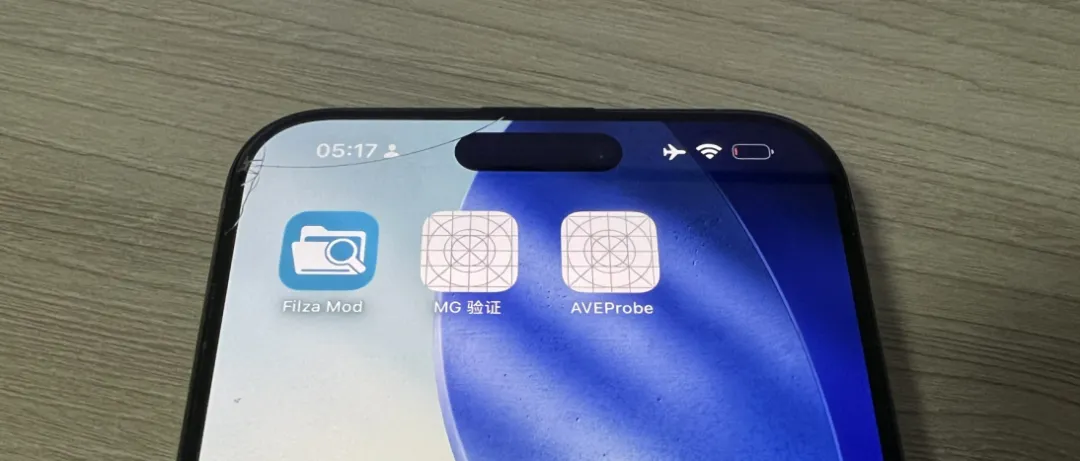
iOS 27.0 正式版发布,又发现新的沙盒逃逸漏洞。
总感觉!苹果越修越多漏洞,这次修补 122 漏洞,又会产生其他错误。
在9月15日下午,Zhongquan Li 大佬在 X 推特宣布,发现 iOS 27.0 的 sandbox escape 沙盒逃逸漏洞,此漏洞在相册(Photos)的隐私设置这一条路径触发,如果你会用 AI 工具,可以从这细节中找到。
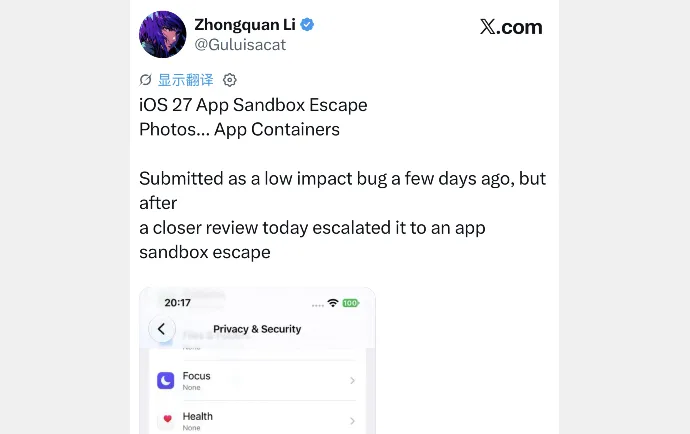
触发条件:App 请求相册照片权限的时候,利用 Photos 相关的设置逻辑做攻击入,不是 cfprefsd 直接裸触发!恶意 App 申请 Photos 相册权限,借相册权限这条路径,进而访问其它 App 的容器目录(App Containers),实现沙盒逃逸。
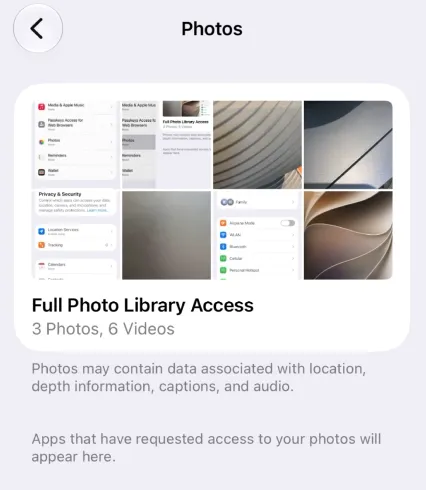
iOS 27.0 沙盒逃逸 PoC 演示:
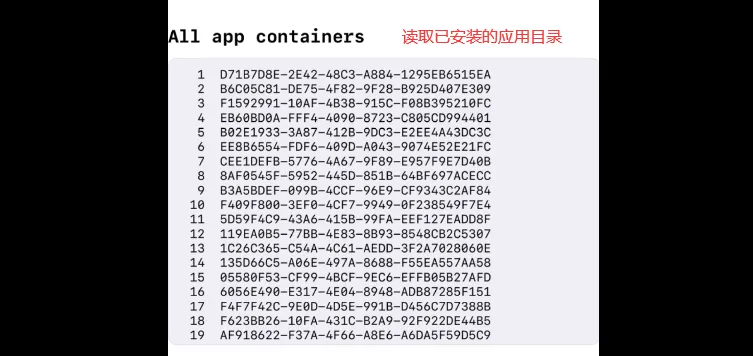
从视频可见,成功读取其他应用的目录,这就证明沙盒逃逸成功,正常来说,本体应用中是无法读取其他应用目录的,只有利用漏洞后才能实现。
注意!此漏洞可以在 iOS 27.0 RC 和 iOS 27.0 正式版上使用,意味着这个漏洞苹果还未修补,大概率会在下一个系统版本中修补。
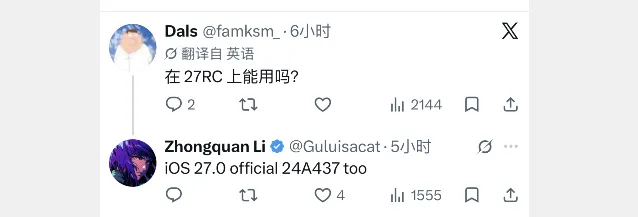
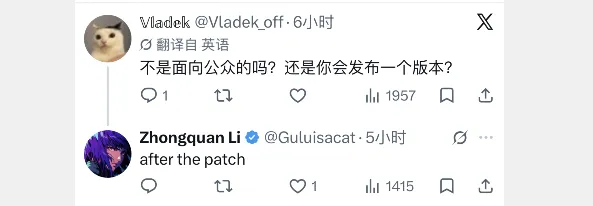
Zhongquan Li 大佬还提到,等苹果修补这个漏洞后,也会公开它。
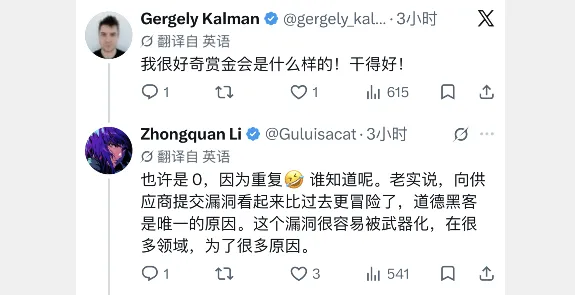
一定有人好奇,为什么那么早透露这个新的沙盒逃逸漏洞?作者也提到,此漏洞可能没有赏金,因为重复的出现的漏洞,只是可能,因为意思容易被武器化。
Zhongquan Li 大佬可信度:
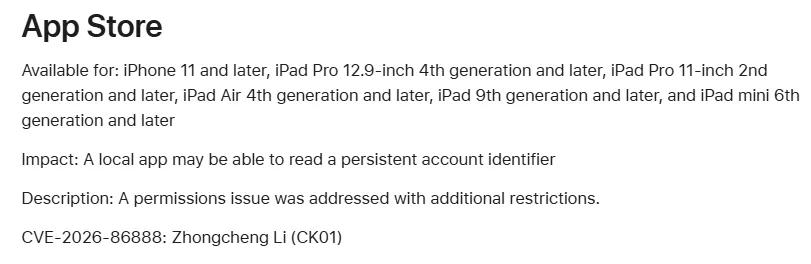
从 iOS 27.0 修补名单来看,他已经获得两个CVE,包括:CVE-2026-84583和CVE-2026-86888 漏洞,确实有技术的。
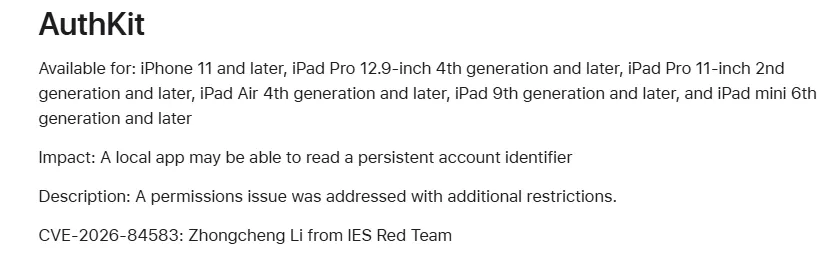
这个沙盒逃逸漏洞有啥好玩?目前还不确定能读取那些目录,但很确定可以读取已安装应用目录,其他目录就不清楚了,只能等发布才知道。
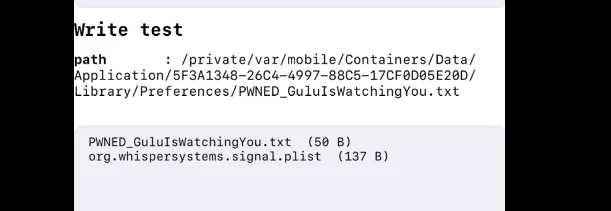
你可以参考 johnny 作者分享沙盒逃逸。
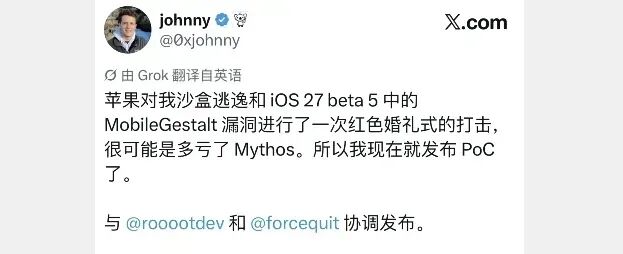
大概这些内容了,话说!你们期待这个新的沙盒逃逸漏洞公开吗?请在文章底部评论区回复,神评可置顶
觉得好看,请点“点赞收藏分享”