ARTICLE · 1050757
天塌了,APP整改通报又来了,限期3天
昨天又双叒叕收到了网络安全部门下发的整改通报。拿到整改通知书那一刻心里满是无奈:上周刚提交到工信部 CAPPVD 平台的安全漏洞整改方案还处在待审核状态,桌面紧接着又压过来一份全新的整改要求,这次的整改期限只有短短 3 天。我的心情和下图渤哥的一样一样的。
细细盘点下来,这已经是今年收到的第六轮整改任务。来源五花八门,有工信部的漏洞核查通知、省网信办的专项检查、属地网安大队三方排查,还有各大应用市场平台的上架与巡检要求,各方检查口径、重点、时限各不相同。
如今,安全整改早已变成 APP 与小程序研发团队的日常工作。早期产品快速迭代、合规边界尚不清晰阶段积累下来的大量技术债,在监管持续收紧的大背景下集中暴露。多线并行整改、反复复测、紧急修复,层层压力叠加,一线开发人员长期处在赶修复、写材料、配合核查的循环里,压得程序员几乎喘不过气。
本次整改问题如下:
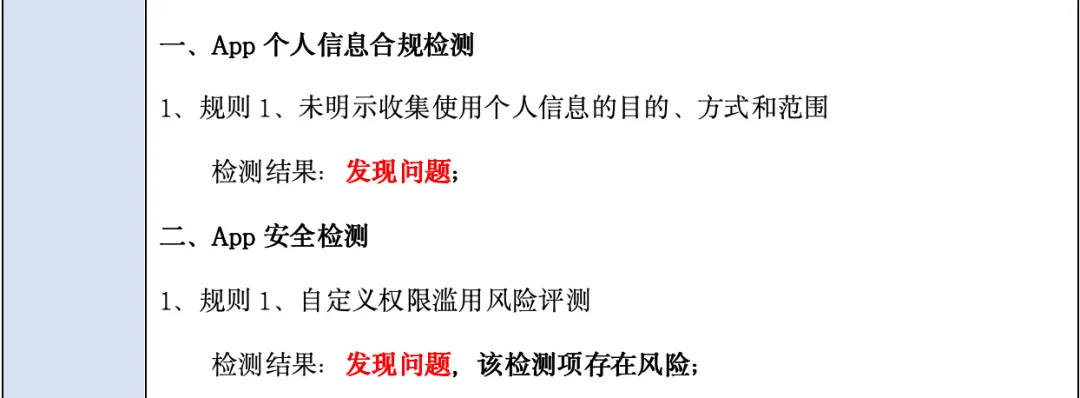
为什么整改越来越狠
主要从这三个方面来看。
政策从「原则导向」走向「条款导向」。《个人信息保护法》早几年还只是顶层意见,最近一两年各地执行细则、违规收集治理规定、自动续费、明示同意、账号注销、协议撤回等专项通知密集落地,每条都直接顶到代码层。一年前勉强合用的逻辑,可能上个月就被通报。
技术债在叠加。前期赶业务节奏时埋的「能跑就行」,现在要逐项回填。一个收集 SDK、一套权限弹窗、一份用户协议,每个都可能在合规口径收紧后被整段重写。
协同链路在变长。一个 APP 涉及多家第三方 SDK、多个客户端、多个后端,整改一个点就要牵动上下游。改一处弹窗文案,前端、后端、设计、运营、法务,谁都不能单独拍板。
高频被通报的六类红线
最近高频被通报的问题集中在《个人信息保护法》执行细节。我把开发者最容易踩的红线整理成了六类,详见下方配图。
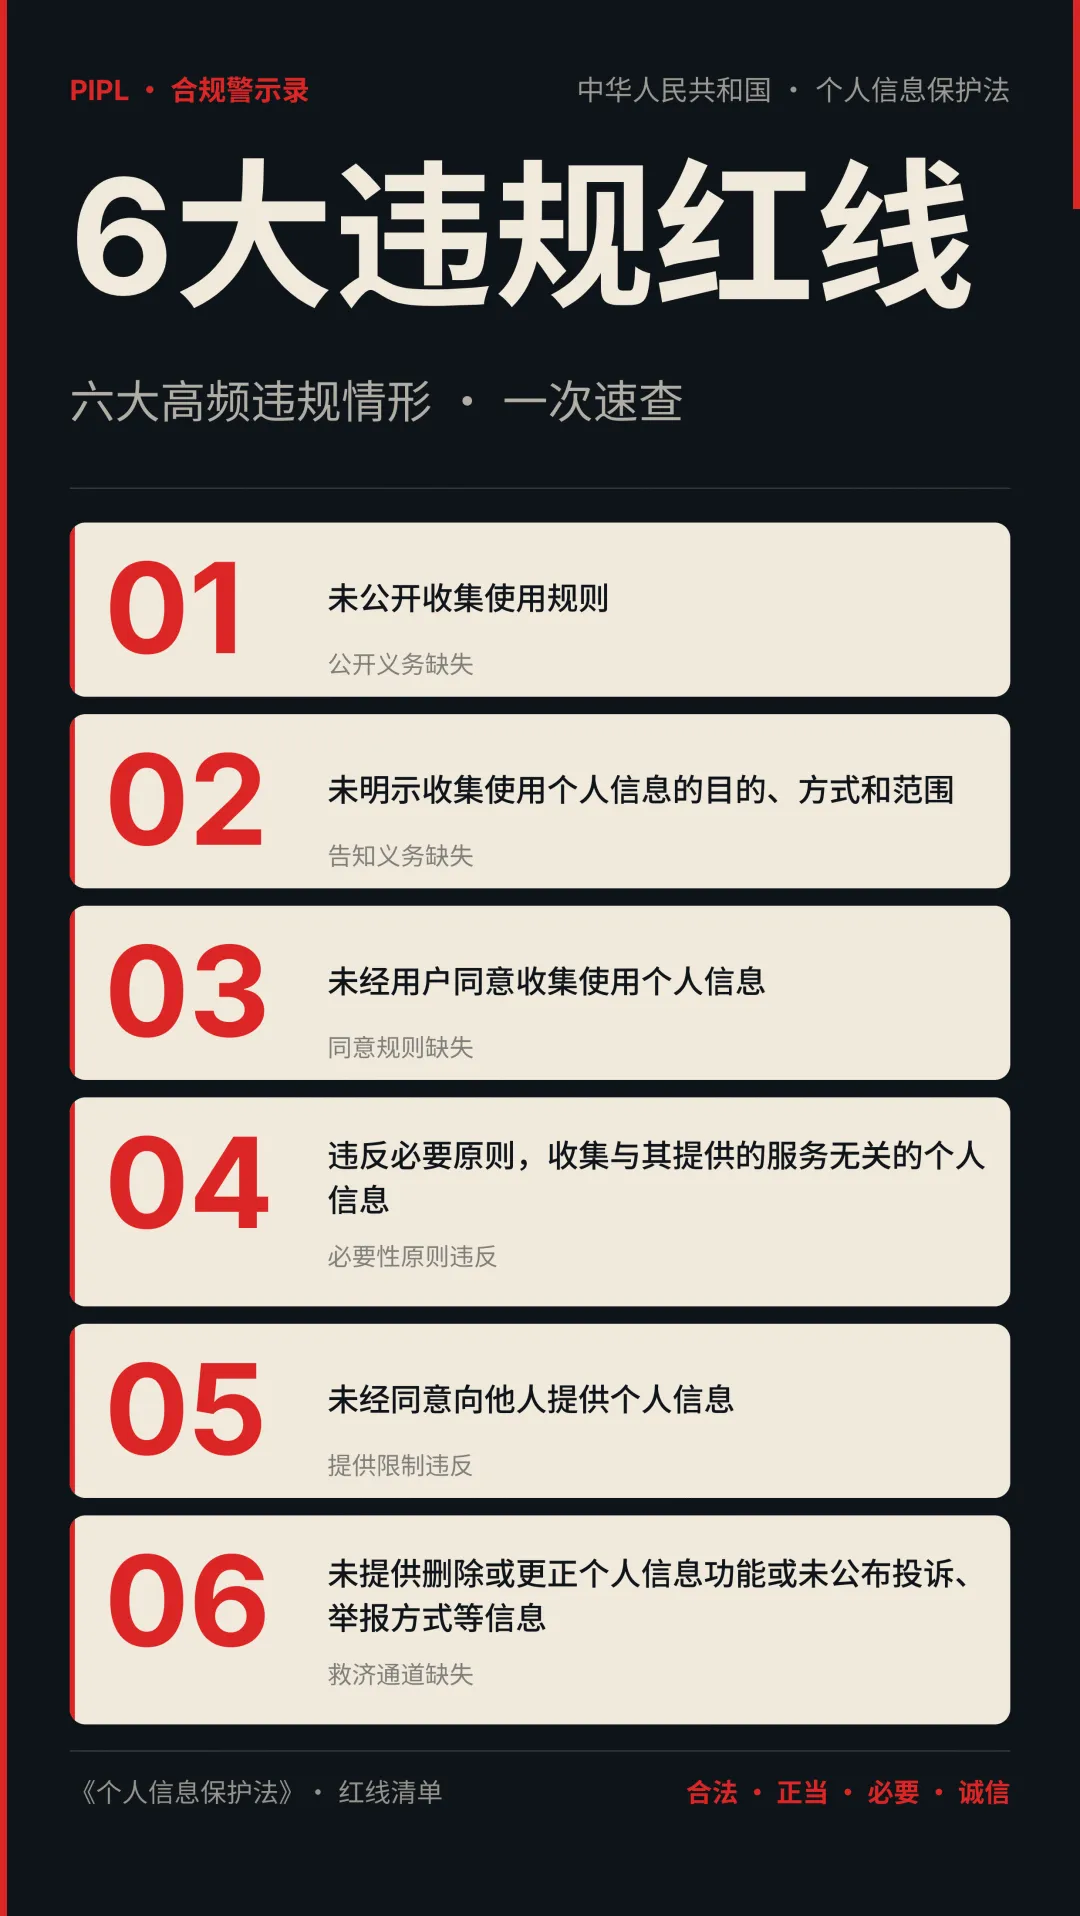
这六类不是理论推演,是工信部、网安、地方网信办过去三个月反复通报的典型情形。每条对应法条明确可执行,但每条都是在被通报之后才被业务方搞清楚。
对开发者而言,最可怕的不是条款本身,而是很多团队仍把条款当「上线之后再补」的清单。
我的整改思路
面对这种节奏,硬扛成本太高。我的几点粗浅体会:
把「必要原则」落到代码层。每一个收集字段都要能回答「为什么需要、对哪个业务流」这两个问题。把答案写到《个人信息收集清单》的字段注释里,业务改起来顺手,合规和代码不再是两张皮。
把高频操作抽成中间件。同意、告知、删除,天天在变规则,但接口可以稳定。下次政策落地,业务改的是配置项,开发改的是数据流向,不是整页重写。
登记台账,让「3天期限」不再是空窗期。整改一开始,就得能掏出《个人信息收集清单》《与第三方共享清单》《用户权利响应流程》。没有台账,每一次从零再来;有了台账,至少能做对的事。
合规不是一次性项目,是持续跑的业务能力。如果把它当一次性补丁,那就要重复整改的狼狈。
写在最后
通报还会来,期限还会缩。越是这样,越要把整改当产品能力来建设——它不该是某个工程师的私人负担。
下次再来通报时,我希望打开邮箱不再是苦笑,而是清楚知道下一步该做什么。这是这篇文章真正想分享的事。
你最近有没有遇到正在让你头疼的整改问题呢,可以发到评论区我们一起讨论一下,说不定咱整改的内容一样呢。
配图为作者自制,参考《个人信息保护法》及相关行业实践整理。文中观点来自一线开发与合规协作经验,仅供同行参考。