ARTICLE · 1079680
开源代码合规全攻略:免费代码背后,这几条红线别踩
前段时间,一家软件公司在产品上线前做合规审查,一扫描吓一跳:整个项目里用了上百个开源组件,其中好几个是GPL协议的。
老板很纳闷:开源代码不就是免费给大家用的吗?还能有什么问题?
这是很多技术团队甚至企业负责人的共同误区。今天我把开源代码这件事,从头到尾讲清楚。
一、开源,不等于放弃版权
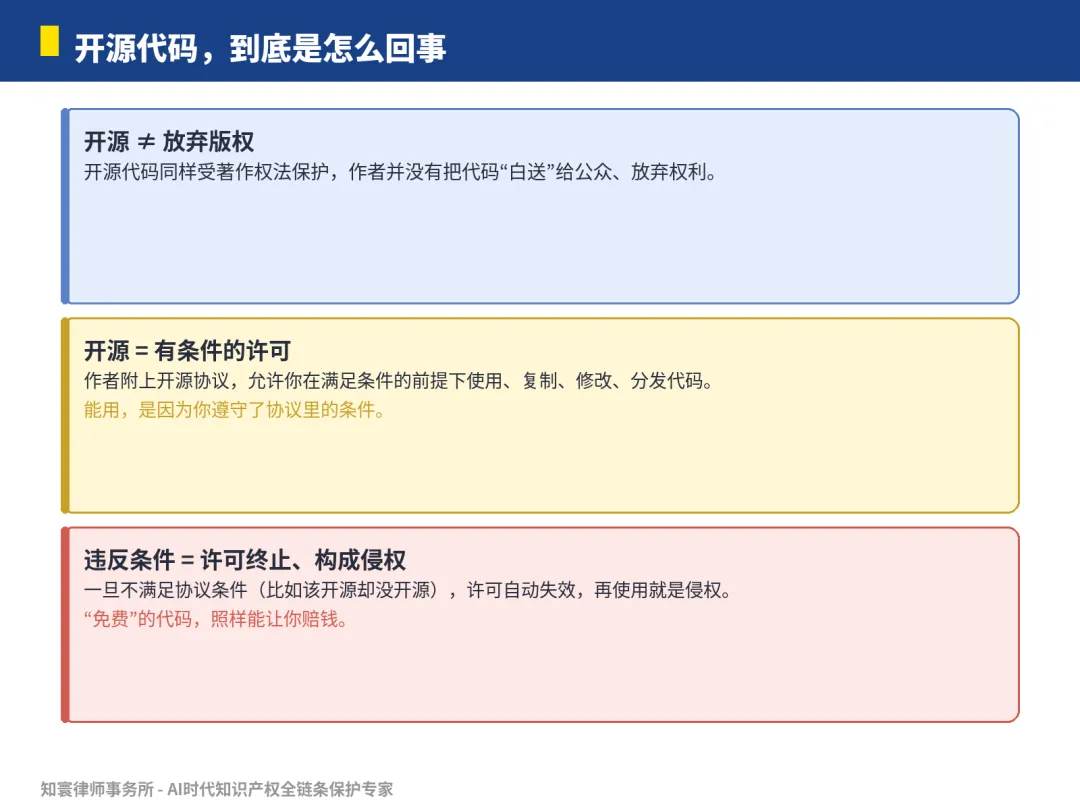
首先要纠正一个观念:开源代码不是“无主之物”,它同样受著作权法保护。
所谓开源,是作者在保留著作权的前提下,附上一份开源协议,允许你在满足条件时使用、复制、修改、分发。
换句话说,你能用,是因为你遵守了协议里的条件。
一旦违反条件——比如协议要求你公开源代码、你没有——许可就会失效,你再使用,就构成著作权侵权。
二、必须搞懂:GPL的“传染性”
开源协议有很多种,宽松的比如MIT、Apache、BSD,基本只要保留版权声明,就能闭源商用。
但有一类叫GPL,是“强传染”协议,风险最高。
什么叫传染性?简单说,如果你的软件用了GPL代码、并且和它构成紧密结合的衍生作品,那么整个衍生作品都要按照GPL协议同样开源,不能闭源后专有销售。
这对商业软件是致命的:你本来要靠这套代码收费,结果被要求把全部源代码公开。
三、违反开源协议,法院怎么判
可能有人觉得,开源是国外的东西,国内管不着。事实恰恰相反。
最高人民法院在多起案件中明确:违反开源协议、未经许可使用他人代码,构成软件著作权侵权,要承担停止侵权、赔偿损失的责任。
具体的判决和案号,我会在案例篇里逐个讲。这里先记住结论:用开源代码不守规矩,一样会被告、会赔钱。
四、企业现在就能做的六项措施
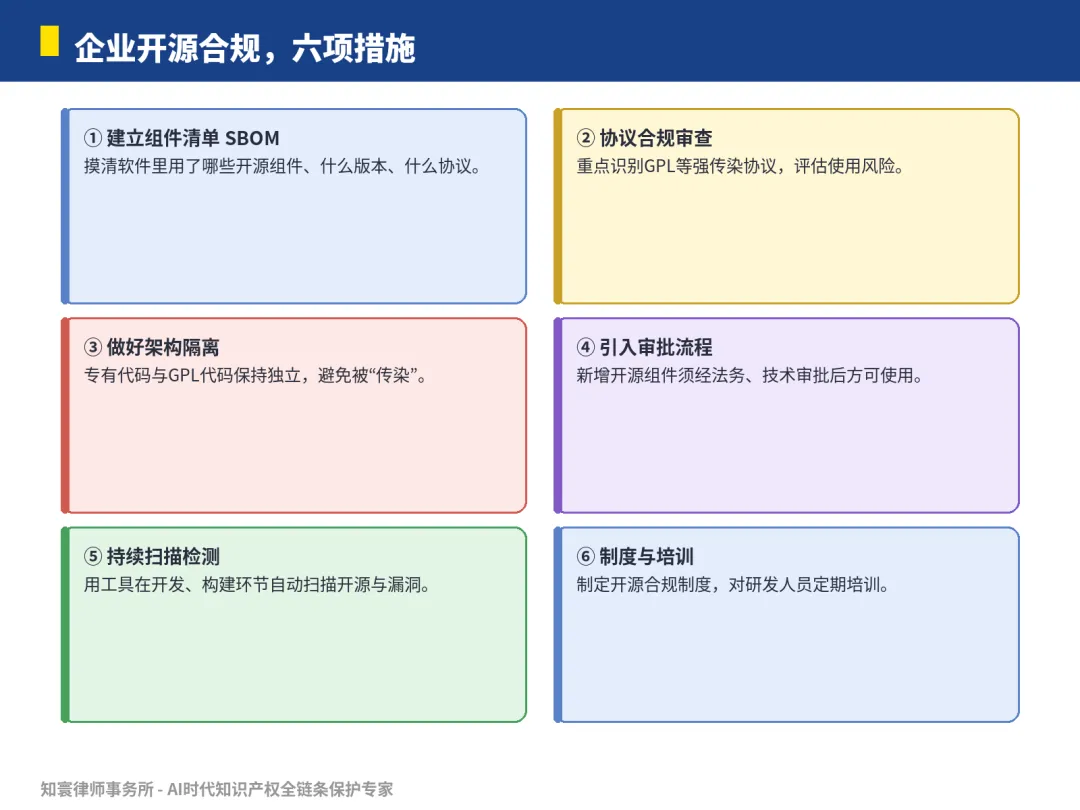
开源不是不能用,而是要会管。建议企业落实六项:
第一,建立开源组件清单(SBOM)。搞清楚软件里用了哪些组件、什么版本、什么协议;
第二,做协议合规审查。重点识别GPL这类强传染协议;
第三,做好架构隔离。让专有代码和GPL代码保持独立,避免被传染;
第四,建立引入审批流程。新增开源组件,要经法务和技术审批;
第五,持续扫描检测。在开发、构建环节自动排查;
第六,建立制度并培训。让研发人员都清楚合规边界。
开源是好东西,极大提升了开发效率,但“免费”从来不等于“无约束”。在引入代码的第一步就把好关,远比事后被诉、被迫开源划算得多。
需要《软件著作权保护自查清单(15项)》的朋友,评论区扣1,或私信“自查”领取。
加入「知寰-AI时代知识产权全链条保护」交流群 与企业法务、技术负责人、知产律师同行,每周分享知识产权合规干货、典型案例与自查清单。  扫码进群,一起把知识产权风险挡在门外 |