ARTICLE · 1150172
罗森215万会员数据被窃,防泄密软件怎么选
▼ 本文约 2400 字 建议阅读 7 分钟 ▼
罗森215万会员数据被窃,企业防泄密软件怎么选?
10月8日,日本便利店巨头罗森发布通报:其会员账号服务"Lawson ID"于9月12日至14日遭第三方非法访问,约215.5万个会员ID的个人信息外泄,包括姓名、邮件地址、性别、电话号码及住址;另有预约服务26条记录含部分信用卡号码被访问。同一周,卡拉OK运营商第一兴商披露外包员工终端感染恶意软件、约872万条客户与员工信息可能外泄;共享汽车"Times CAR"、软银子公司IDC Frontier也接连中招。据共同社报道,有专家认为攻击方可能利用AI对存在漏洞的对象进行了无差别攻击——这一说法尚属专家判断,未获官方确认。
一、三个值得警惕的细节
这起事件本身不算最惨烈的,但三个细节几乎每家企业都会踩中:
细节一:入侵在9月中旬,10月7日例行检查才发现,隔了约3周。 攻击者没有勒索、没有锁机,安安静静地查询了三周才被察觉。企业自查不出异常、没有告警、没有溯源手段,等于泄露发生后处于"失明"状态。
细节二:漏洞出在"显示给正确用户看"的正当功能上。 据罗森官方披露和多家安全媒体报道,攻击者滥用的是App内原本用于向登录用户展示个人信息的安全机制——不是勒索软件,不是钓鱼,而是应用层授权逻辑被反向利用。企业为用户提供便利的每一处接口,都可能被当成批量拖库的通道。
细节三:泄露的信息刚好够精准诈骗。 姓名+电话+住址+邮箱,密码虽未泄露,但这套组合拳足够发起高置信度的钓鱼攻击。事实上日媒已提示用户警惕以此为基础的诈骗信息。
二、为什么会员系统成了重灾区?
日本个人信息保护委员会数据显示,2025财年泄露通报量正冲击历史新高,其中"经由会员服务/Web系统的未授权访问"和"经由外包伙伴"是两大突出路径。原因不复杂:
1. 会员系统连接外部用户,接口天然暴露,是整个企业里"离攻击者最近"的数据出口;
2. 数据高度集中,一个ID体系背后往往是百万级用户画像;
3. 迭代快、变更多,业务逻辑频繁更新,授权漏洞随之产生;
4. 内部默认可信,员工和系统调用常被绕过终端侧管控。
很多企业把预算砸在边界防火墙、WAF、态势感知上,但真正的泄露发生在:员工截屏带走数据、手机对着屏幕拍照、文件被拷贝外发。这些路径,边界设备一个都看不见。
三、防泄密软件有哪些?三道防线怎么选
企业终端防泄密,成熟的做法是按泄密路径建三道防线,缺一道就留一个口子:
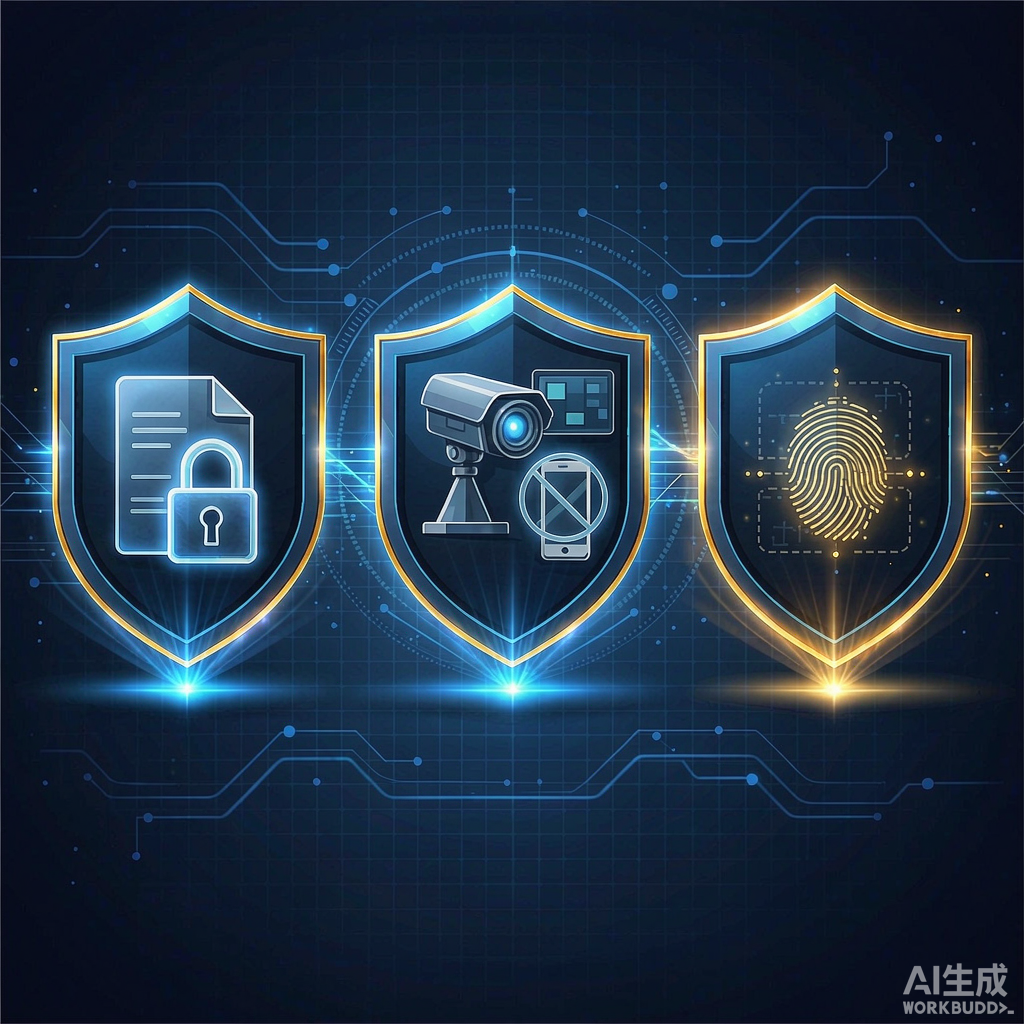
第一道 · 羽翼透明加密软件:内核驱动级透明加解密,文件"生下来就是密文",被拷贝、外发、丢失也打不开。分组分级授权、U盘管控、外发审批解密、离职员工管控一应俱全,且承诺100%不损坏文件——这一点在选型时务必实测验证,加密软件最怕的就是"防住了泄密、损坏了文件"。
第二道 · 羽翼电脑屏幕AI防拍摄系统:数据在屏幕上,就能被手机拍走。该系统自研AI算法识别手机拍摄行为,识别率99.2%、误报率低于0.8%,检测到拍摄100毫秒内锁屏——拍照者只能拍到锁定画面。正面直拍、侧面偷拍、背后窥屏全覆盖,还支持活体检测、外接显示器监测。某头部ICT企业部署后实现零泄露并多基地推广。
第三道 · 羽翼隐形水印(SmartMark):万一真泄了,要能查到是谁。微观AI盲水印对用户完全不可见,抗多次翻拍、压缩、截取,99%溯源精度、90%溯源成功率,从泄密照片里即可提取出水印账号、姓名、时间、设备信息。针对网页系统(WebMark)、APP(APPMark)、文档(DocMark)、打印件(PrintMark)等七类场景分别有产品线覆盖——会员系统、OA、ERP这类面向用户和员工的页面,恰恰是最该上WebMark/APPMark的地方。
四、对照罗森事件,企业四步自查
1. 数一数数据出口:会员App、小程序、客服后台、报表导出——每一条能查到个人信息的通道都列出来,问一句"谁能批量查、有没有审计";
2. 查一查发现能力:如果今天有人像罗森事件那样低调查询三周,你有没有告警?日志能回溯吗?
3. 审一审终端路径:员工电脑上的文件是明文吗?截屏、拍屏、U盘拷贝有没有管控?
4. 问一问追责依据:万一截图流出,能否从一张照片反查出泄密者?
数据安全不是买设备,而是让每一条泄露路径都有对应的防线。会员系统再便利,也别让它成为下一个215万。
---
关于羽翼:深圳市羽翼信息技术有限公司深耕信息安全二十余年,核心产品包括透明加密软件、电脑屏幕AI防拍摄系统与隐形水印溯源平台,为党政机关、金融、制造、科研等行业提供"加密防流出、防拍护屏幕、水印可溯源"三位一体的终端数据防泄密解决方案。