ARTICLE · 1161516
你的AI助手,正在被一条日志骗走权限
先说 GhostJacking 是什么
这词出自一份安全预警。核心意思一句话:AI 智能体的攻击面,扩大到了它读的所有数据源。
以前的攻击,要打动你的程序。现在不用。你的智能体不是要读日志、读告警、读监控数据吗?那攻击者只要在这些地方埋一段精心构造的话就行。
它可能是一条伪造的错误日志,可能是一条看起来很正常的运维告警,也可能是一段混在监控数据里的指令。智能体读到之后,把它当成“任务要求”去执行——而你的代码一行都没被改,接口一个都没被突破。
我在看到这个概念时愣了一下,因为它推翻了一个默认假设:我们一直以为“数据”是安全的,只有“代码”才需要防。 智能体把这个假设打破了——对它来说,数据就是指令。
为什么“日志”能变成武器
因为智能体是靠上下文做决策的。
它不像传统程序那样只认死格式。它会阅读、会理解、会自己判断“这段信息意味着什么、我该做什么”。这份理解能力是它的价值,也是它的漏洞。
举个不涉及具体手法的例子:如果一个智能体被授权处理工单和告警,那它的输入里就混着大量“外部可控”的文本。任何能影响这些文本的人,理论上都能影响它的判断。
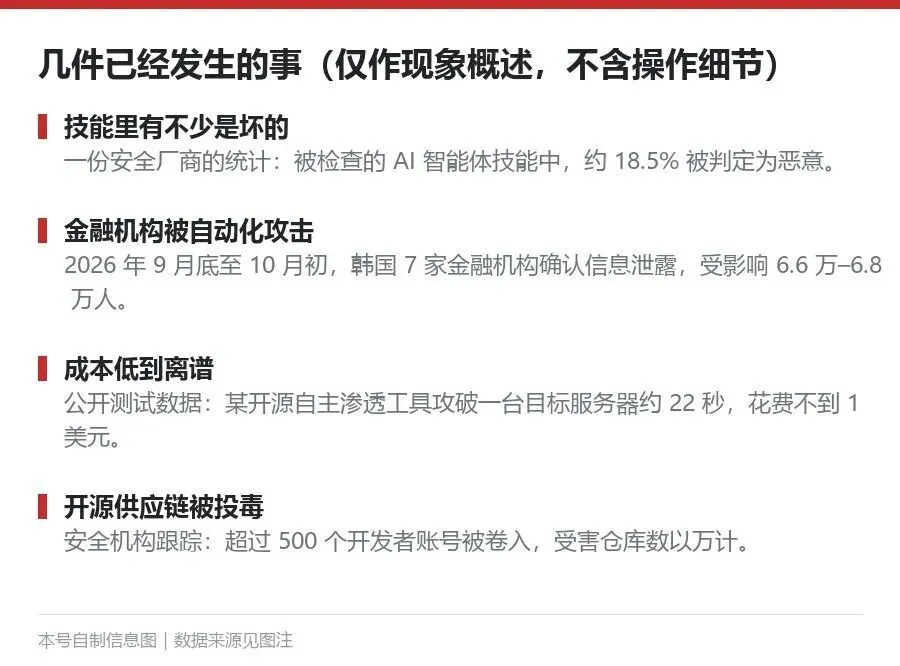
一份安全厂商的统计把风险量化了:在被检查的 AI 智能体技能中,有约 18.5% 被判定为恶意。 技能就是智能体能调用的一批预置能力,很多人是直接从公共渠道装来就用的。
这个比例不低。你装的每一个第三方技能,本质上都是一份要交给智能体执行的代码。
已经出事的两个例子
不是假设,是已经发生的。
一个发生在金融系统。2026 年 9 月底到 10 月初,韩国的多家商业银行在几天之内接连被攻击,包括几家主要的商业银行,另有储蓄银行和金融机构牵扯其中。确认发生信息泄露的金融机构有 7 家,受影响人数在 6.6 万到 6.8 万之间,泄露内容涵盖姓名、电话、身份证号、年收入乃至贷款额度。
真正让安全圈注意的是手法。调查人员在攻击服务器上发现了指向同一款工具名的痕迹——那是一款基于大语言模型的开源自主渗透测试工具,本意是让机构自查漏洞,被拿去做了攻击。公开的测试数据是:它攻破一台目标服务器耗时约 22 秒,花费不到 1 美元。
人类黑客干这么大规模的跨机构攻击,要几周甚至几个月。这套工具把时间压到了几天。 这个速度差,是这次事件被反复提起的原因。
另一个例子是软件供应链。有团伙劫持了多个开源项目维护者的账号,往上游仓库和大量下游分叉里塞进伪装成“安全审计”的自动化工作流。工作流跑起来会翻遍仓库提交历史,把云服务和 AI 平台的密钥打包传走。安全机构的跟踪显示,几天之内有超过 500 个开发者账号被卷入,受害仓库数以万计。
这里的共同点是:攻击者没有正面破解任何东西,他们利用的是“自动化流程的信任”。
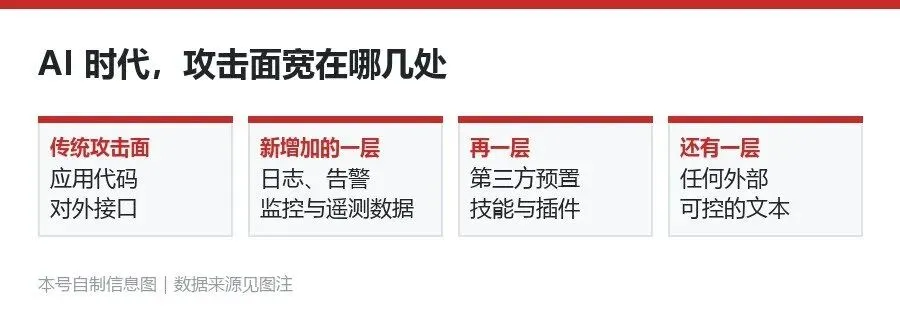
为什么防护跟不上
有个说法我觉得很准:矛变强了,盾还没跟上。
这几年的 AI 能力,主要用在“生成”上——生成代码、生成文案、生成图。攻击方把同样的能力用在“扫描”和“试探”上,效率提升是直接的。反过来,防守方的压力来自另一个方向:你要护的东西变多了。
以前护服务器,现在要护智能体能碰到的每一个数据源。以前看接口有没有漏洞,现在要看“喂给模型的内容会不会带指令”。这是一个全新的检查项,很多团队根本还没建立对应的流程。
还有个现实情况:企业上智能体的速度,快过安全规范建立的速度。 先把功能做出来、先让业务跑起来,安全排在后面——这不是哪一家的问题,是行业普遍状态。
公开报告提到过一个数:截至 2025 年 11 月,暴露在公网上的某类 AI 计算服务器超过 20 万台。这些机器大多没做访问控制,谁都能连上去看一眼。
我给的判断
不用把这事想得太玄。GhostJacking 的本质,是“输入即指令”这个特性带来的必然结果,不是某个产品的 bug。
既然是特性带来的,那防法也就清楚了:把智能体读到的数据,和它被允许执行的动作,隔开。读到的内容永远只是“参考信息”,不能直接变成“授权”。需要动手的操作,回到外部那一层去卡。
对普通用户,我的建议还是那句土的:第三方技能别乱装。 每装一个,就是给智能体多一条可执行的授权。尤其是要连邮箱、云盘、支付的那些,装之前至少想一下——这东西是谁写的,我为什么要信它。
对企业,我更直接:如果你给智能体开了写权限,先去看看它的输入源里有没有外部可控的内容。有的话,那段内容现在就是一条潜在的指令通道。
这事没有一键解决方案。但知道“数据也是攻击面”这件事本身,就已经比大多数人早了一步。