ARTICLE · 1205803
1MHz扫到6GHz的开源SDR,官方文档提醒输入超-5dBm直接烧!
玩无线电的对HackRF应该不陌生。现在可以在淘宝上一千二上下拿下带屏套装,原型机其实是Michael Ossmann在2014年众筹量产的HackRF One。
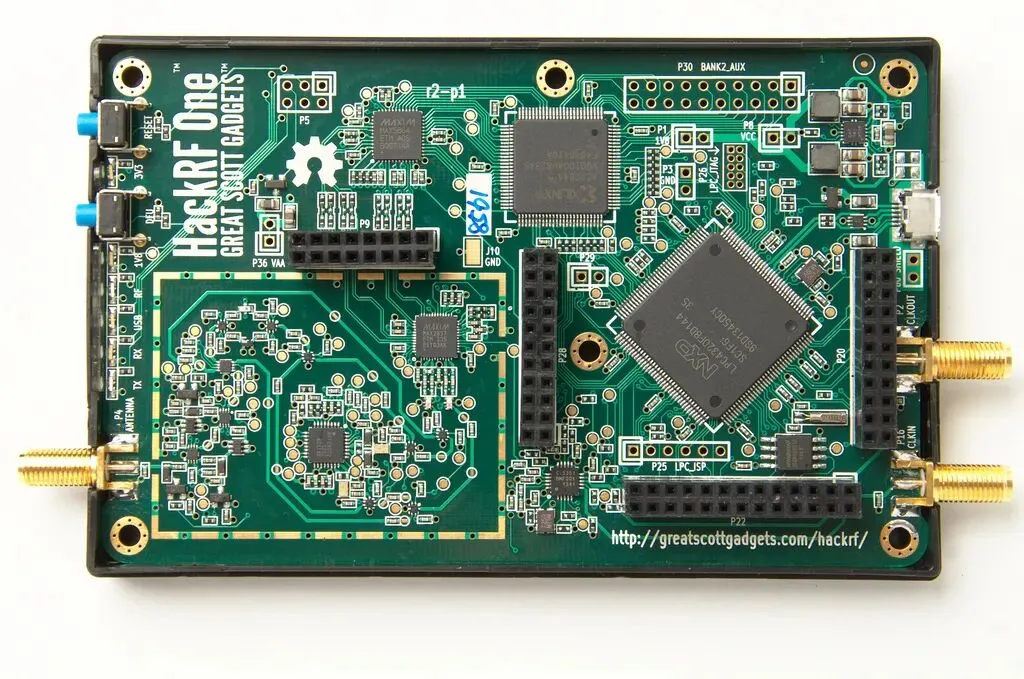
板子看着还挺漂亮是吧。其实到了HackRF One才定了现在的样子。
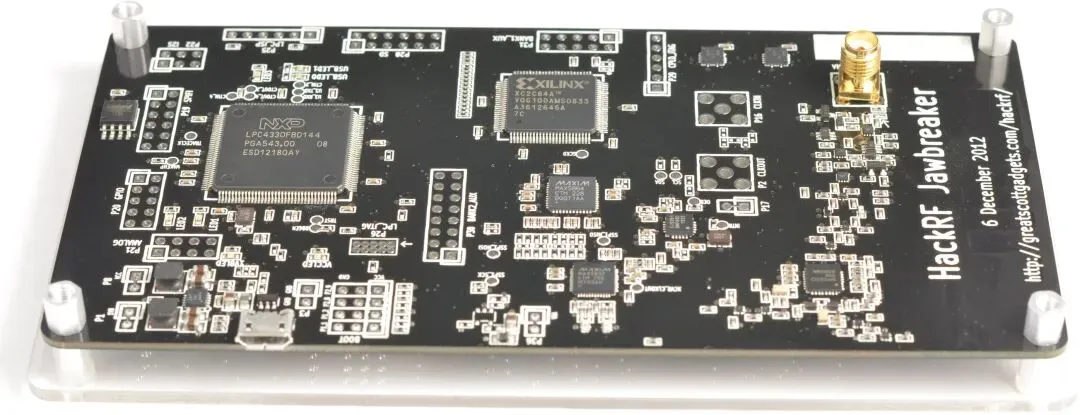
这块黑色板子居然还是沉锡工艺,丝印写着HackRF Jawbreaker 2012,这其实是第一代,一代目就这么朴素。
但是这玩意的规格放今天看依然很凶残:1MHz到6GHz,半双工收发,采样率2到20Msps,8位。插在电脑上当USB外设,总线直接供电,SMA母头50欧,天线口还能对外供50mA,带得动有源天线。但是官方文档专门有一节警告:最大输入功率-5dBm,超了就烧。为什么这么娇气?看框图就明白了。
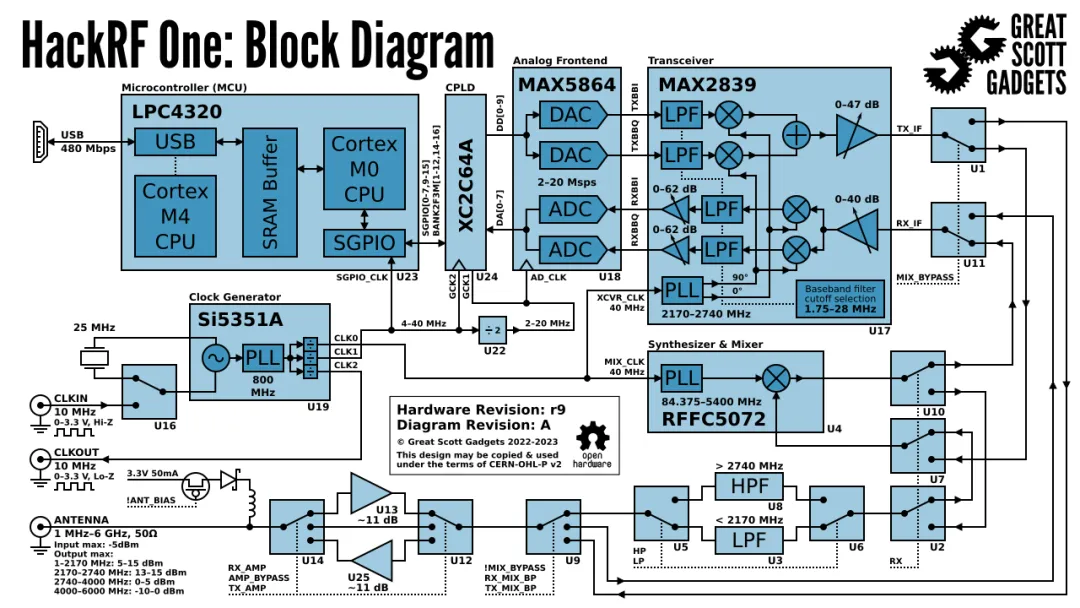
顺着这张框图把信号捋一遍,射频信号从SMA口进来先过开关和衰减网络,然后分两条路走。85MHz到4.2GHz的信号交给RFFC5072,一颗频率合成加混频芯片,把信号搞到2.3到2.7GHz。2.3到2.7GHz频段自己就是主战场,MAX2837直接收。
这是一颗零中频收发芯片,本来是给通信设备做的,被拿来当了SDR的射频前端。混出来的模拟信号交给MAX5864,8位的ADC加DAC。数字信号再过CoolRunner-II的CPLD和LPC4320双核MCU打包,从USB上传电脑。
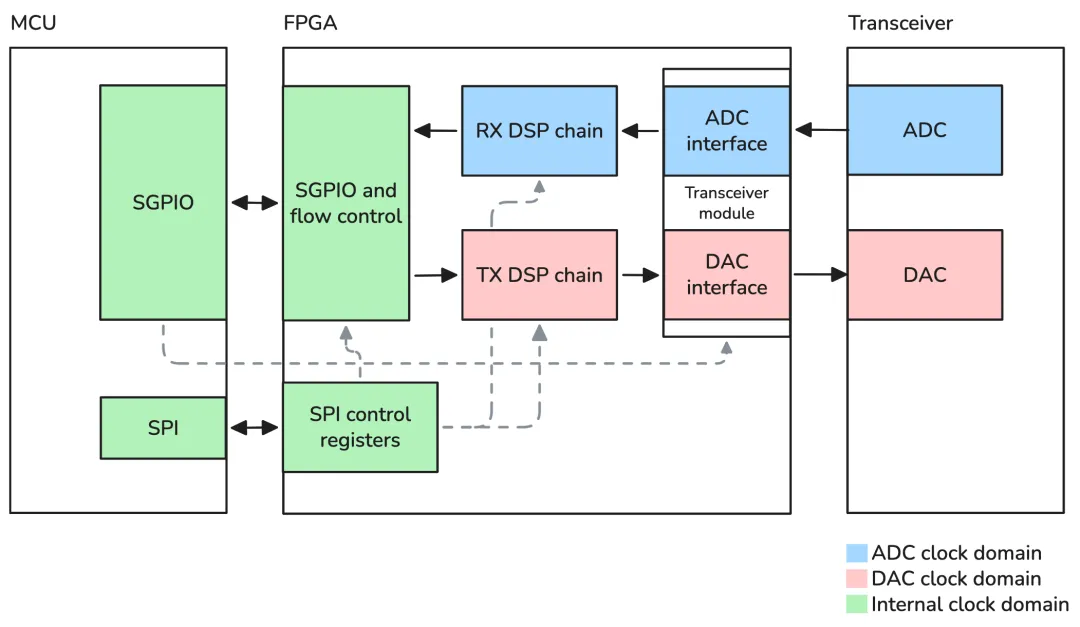
看到这你可能要问:8位?现在声卡都不止这个精度吧。其实这就是我看完框图才想明白的地方,SDR折腾的是带宽和频率覆盖,而不是信噪比。
加上前端增益可调,8位足够把身边的无线电世界听个大概。FM广播、对讲机、433遥控、1090MHz的飞机ADS-B,都是经典的入门玩法。收发都有,发射功率5到15dBm,毫瓦级。但是玩无线电之前需要把当地法规搞清楚,哪些频段能发、哪些只能听,这个可不像飞飞机,想怎么飞就怎么飞,唉,不对啊,飞机现在也飞不了了,哈哈。北京甚至都不然家里放无人机了,哈哈,同情一下北京的飞友们。
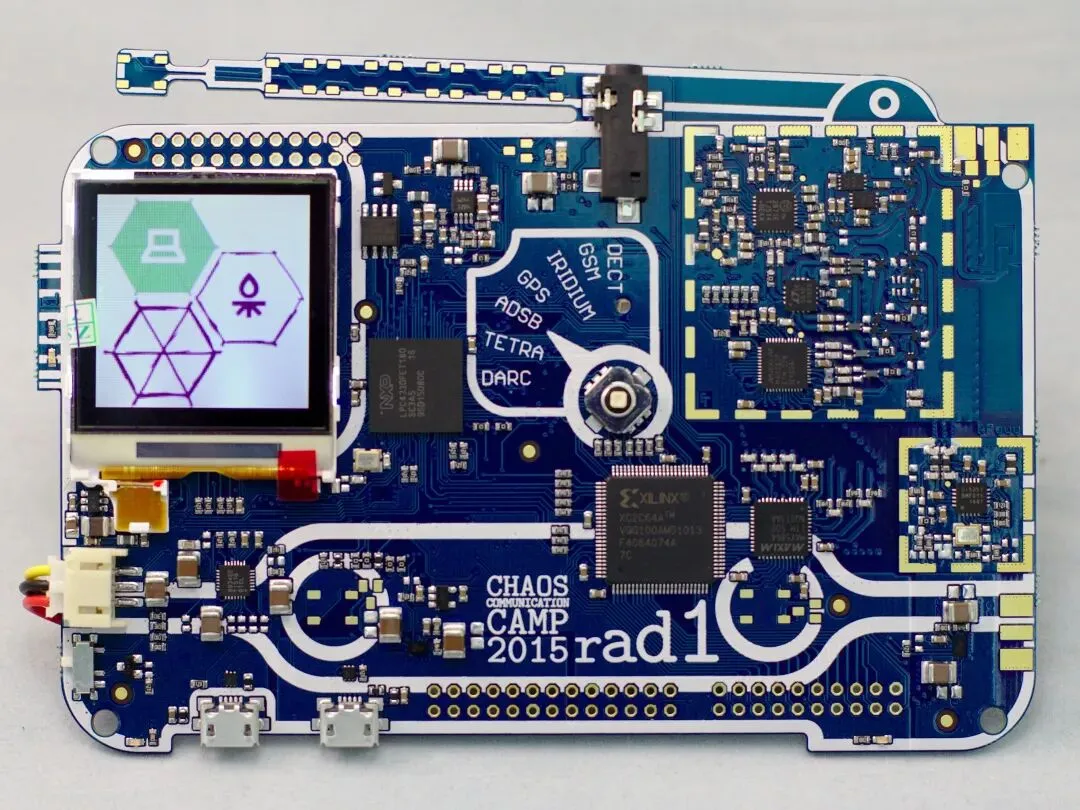
说回开源项目,这个HackRF的开源方式一点不含糊:硬件CERN开源硬件许可,固件采用了GPLv2协议。板子是用KiCad画的,工程直接有,FPGA代码、驱动、文档全在仓库里,自己直接打一块板子就能玩。
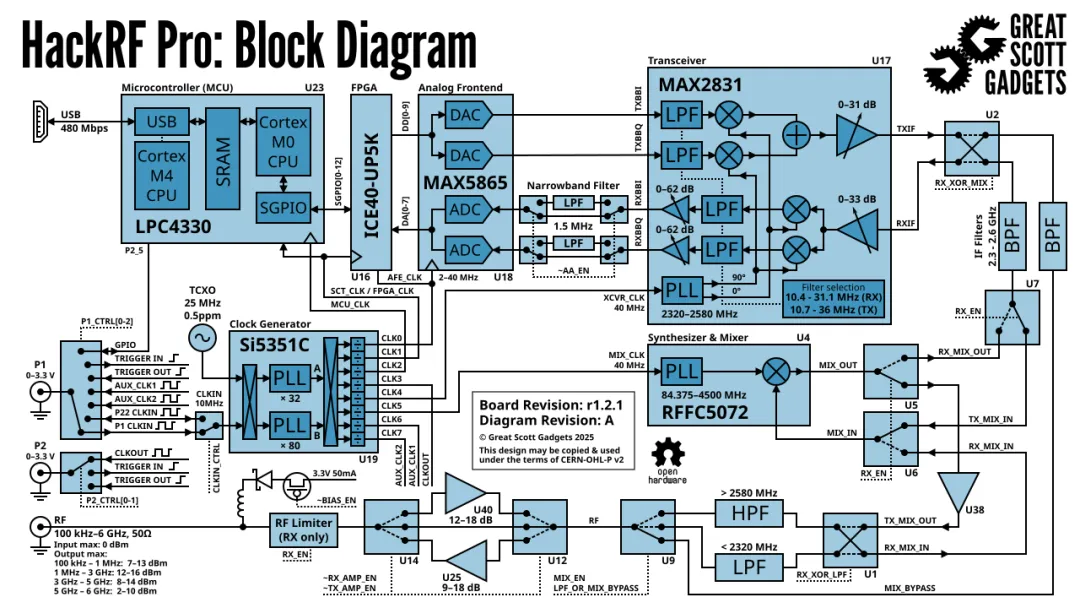
官方后来还出了HackRF Pro,框图就是上面这个。射频换MAX2831,MCU换成了LPC4330,板子上的FPGA换成了Lattice的iCE40 UltraPlus FPGA,型号ICE40-UP5K。我们之前写过的32颗IMU阵列用的就是这个FPGA,看来开源的项目都喜欢用它啊。
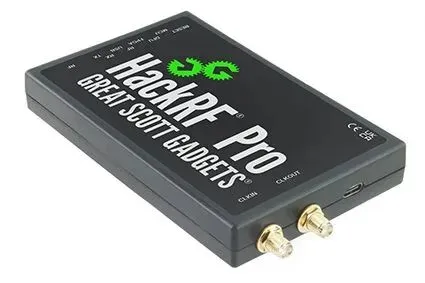
Pro的官方渲染图,黑色外壳看起来算是挺精致,不过身价也上去了。
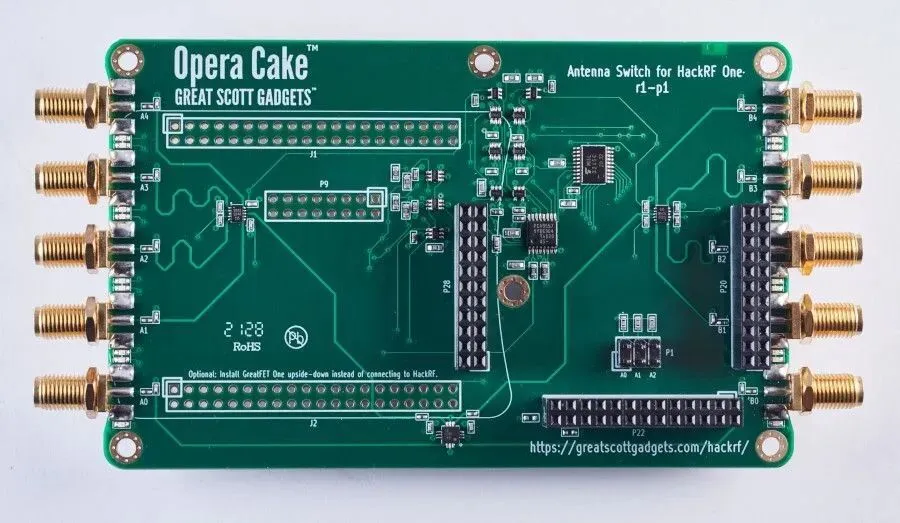
这个是Opera Cake天线切换板,8个SMA口,有了它,一台HackRF就可以轮流监听(不要简称)八根天线,做自动监测省了手动换线的时间。
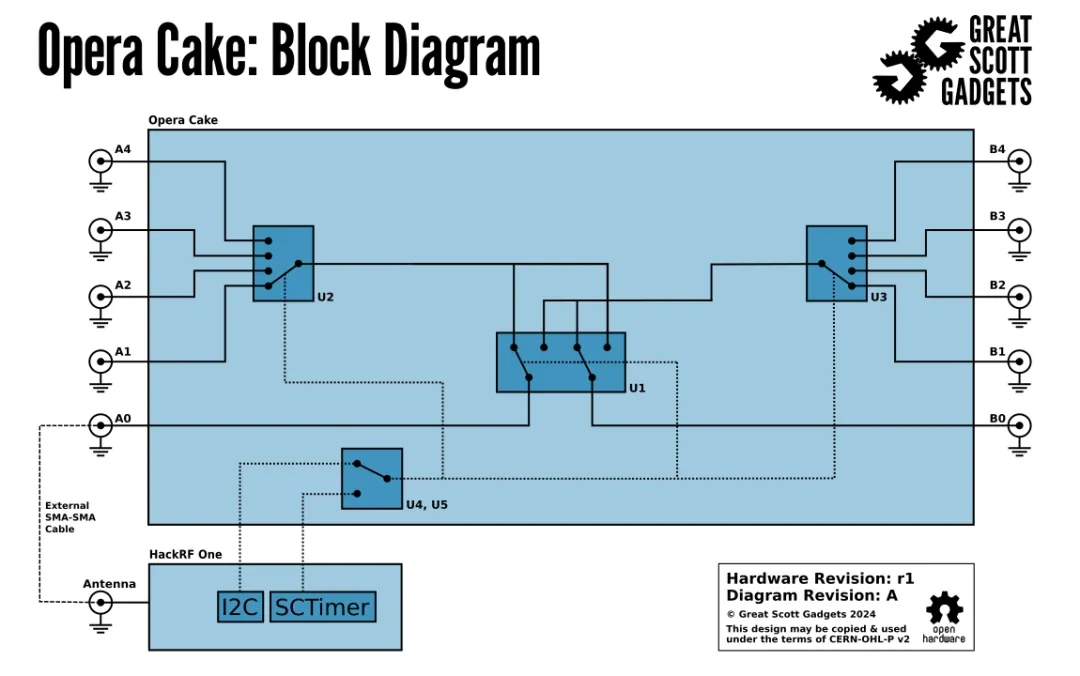
这个是八天线轮流监听的框图。
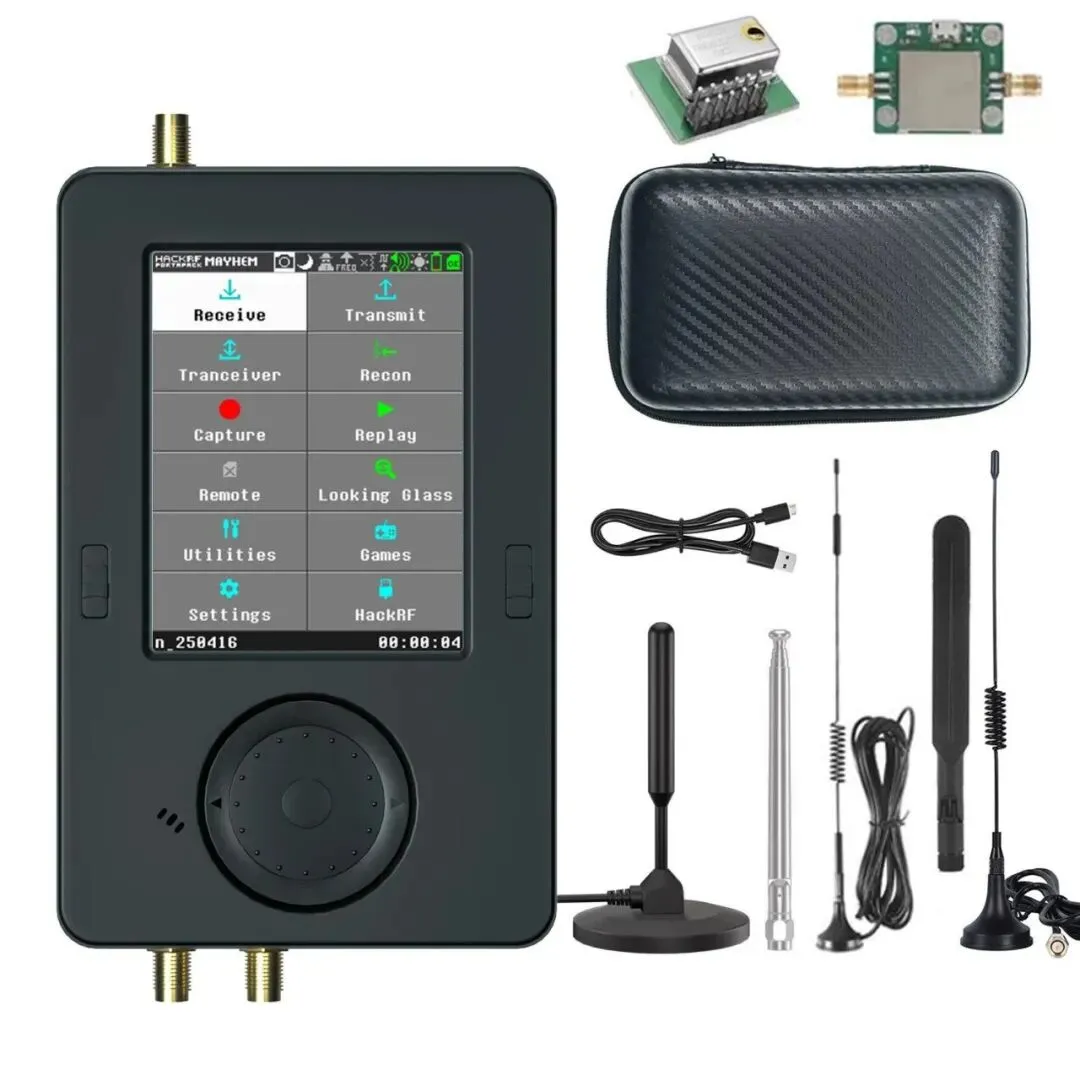
社区还有PortaPack,带了屏幕和电池,可以脱离电脑独立用,淘宝那个一千二的套装就是它。
我之前拆过的胎压传感器(螺丝当天线?这操作太秀了!拆解一个漏气的360胎压传感器!),就是433MHz发一帧歇一帧的节奏。要是有台HackRF在手,信号长什么样、占多宽,一眼就能看到。
这是这个项目的仓库地址:github.com/greatscottgadgets/hackrf。