ARTICLE · 1207446
AI渗透测试插件Zack-AI-Scanner
75
书站的未授权漏洞,忆校园青春阅edu证书站的未授权漏洞,忆校园青春
点击蓝字 关注我 共筑信息安全

免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任!
1
背景
本次实战的案例,源于某高校的人脸采集系统,听着都感觉危害很大,因为全是敏感信息,如身份证、人脸等,拿到就是高危漏洞。从无账号到登录系统,靠的就是fuzz,详细的过程见实战过程。
2
实战过程
通过一系列的信息收集,高校的人脸采集系统引起了作者注意,为什么?因为有敏感信息。
连Hunter、Fofa都没索引到这个系统,作者靠灯塔拿到了,灯塔确实好使,关键还免费,需要的师傅可以文末获取下载链接!
系统的首页如下图,可以看到,只用一个登录按钮。

看下findsomething,也没有找到“注册”功能相关的关键字,同时也跑了下接口,并无接口未授权问题。

本次案例的关键操作来了,首先抓包观察下登录系统的数据包情况,随意输入账号密码,点击登录。

可以看到登录的数据包中有个login关键字,秉着试试的心态!
作者将login改为register,惊喜时刻,注册账号成功。

使用注册成功的账号登录系统。

可以看到获取到了身份凭证。

登录到了个人信息首页。

任意用户注册账号漏洞拿下,这个fuzz操作确实有点妙。都登录系统,肯定得把全量的功能测一遍,一般可以测试sql注入、越权、文件上传等漏洞。
co
点击蓝字 关注我 共筑信息安全
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息、工具等造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任!
1
工具概述
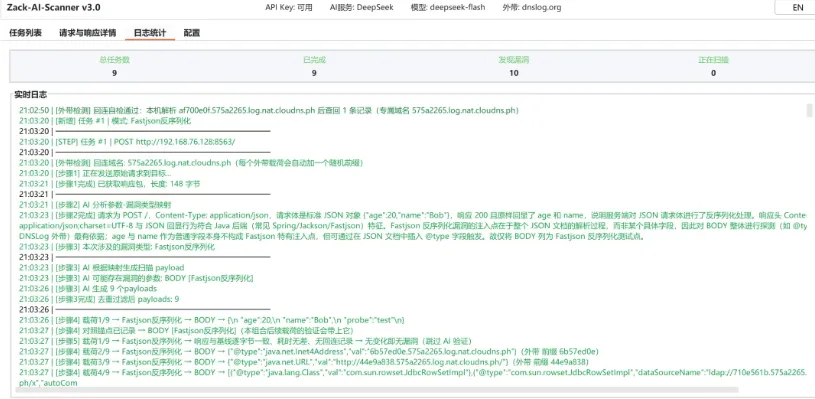
主要特点
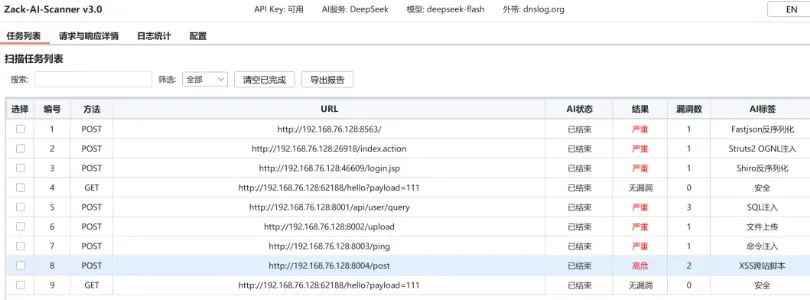
插件支持11类具体漏洞的定向测试
1、主要漏洞类型:包括 SQL 注入、XSS、命令注入、文件上传、反序列化如Fastjson/Shiro/Struts2等、SSRF、XXE 等。
2、灵活的注入点:载荷可以注入URL参数、表单、嵌套 JSON 路径、multipart文件、自定义请求头如X-Forwarded-For、REST 路径段等。
3、针对性强:不测试Host、Content-Length等逐跳请求头,以及csrf、token等令牌参数。
与大模型深度融合
1、模型支持广:支持DeepSeek、通义千问、智谱GLM、Kimi、Claude、GPT 等,也支持Ollama/vLLM本地模型,方便内网合规。
2、防AI幻觉靠工程约束
1、漏洞结论置信度必须≥95%才报告。
2、引入对照载荷,用非破坏性探测作为该组合的正常响应基准。
3、严格区分未判定和无漏洞,证据不足不会误标为安全。
4、发包前对 AI 生成的载荷做代码侧过滤和校验。
透明的任务管理
支持并发任务默认10个和排队,提供完全可审计的实时日志,并支持将报告导出为HTML或Markdown 格式。
安装方法
1、Burp Suite:需要安装 Burp Suite,插件是以Burp 扩展的形式运行的。
2、Java 版本:插件基于Java 17编写,因此你的 Burp Suite 自带的 JRE 版本必须不低于 17。
3、加载方式:通过 Burp 的Extender → Extensions → Add,类型选择Java,然后加载下载好的JAR包即可。
下载方式见文末!!!
期待你的关注
往期好文推荐
下载方式:关注公众号,回复“261019”获取下载链接。