ARTICLE · 1213691
AI标书审核工具V2.0
一、先说清楚它是什么
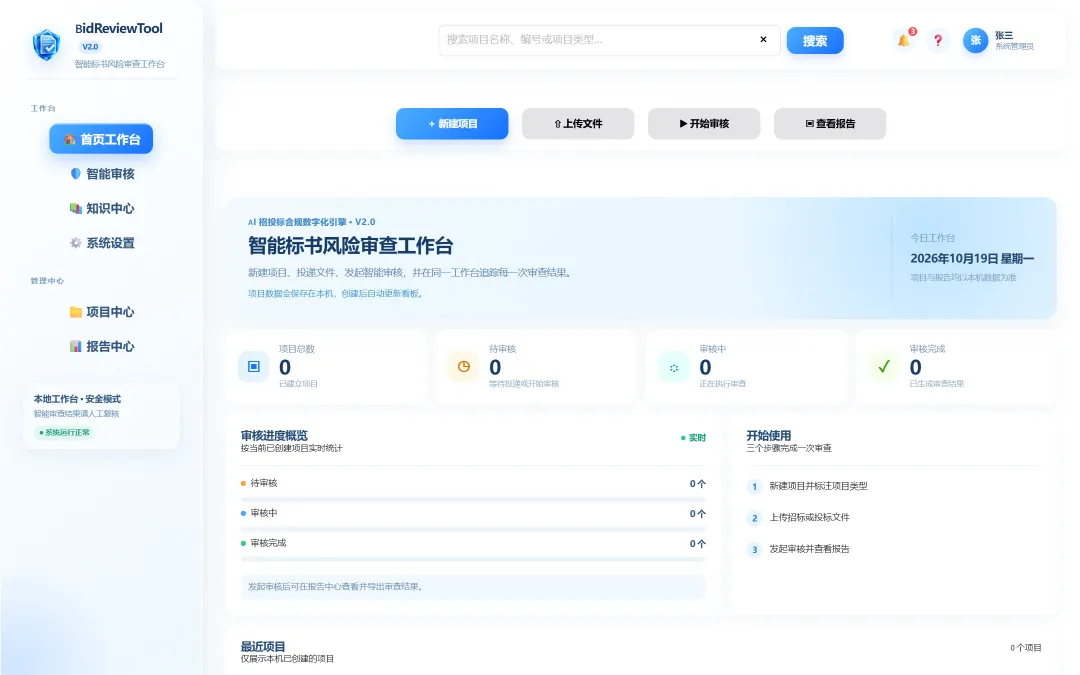
一句话:一个跑在自己电脑上的标书废标风险审查工具。
你把招标文件和投标文件丢进去,它帮你逐项排查否决投标的风险,最后给出一份可以下载、可以存档的风险报告。
三个特点值得先讲:
第一,规则检查在本地跑。 脱敏、否决条款扫描、竞对词检测这些全部在你电脑上完成,原件不出本机。
第二,只有审核用到 AI。 而且发出去的已经是脱敏后的文本,姓名、身份证、手机号、邮箱都换成了占位符。
第三,模型你自己配。 只要支持 OpenAI 兼容接口的模型都能接进来,API Key 只存在你自己电脑上。
二、它到底会查什么
系统内置了 10 大类、78 项废标检查点,覆盖从标前到递交的完整链路。
B 类·标前获取(3 项)最前置的判断——这个项目你根本没法投的情况,早发现早止损。
F 类·形式与格式(16 项)这是项数最多的一类。签字、盖章、装订、份数、字体字号、页码……看着琐碎,但都是直接否决项。
Q 类·资格与人员(15 项)资质证书、人员社保、业绩证明、授权文件。这一类的坑最深,也最容易漏。
R 类·响应性评审(4 项)★ 号条款、实质性响应、偏离表。数量不多,条条都是硬门槛。
P 类·报价与财务(9 项)报价构成、大小写一致、财务报表。有的直接否决,有的影响得分。
C 类·合规核查(7 项)串通投标风险、信用记录、违法违规情形。
G 类·保证金(6 项)金额、形式、到账时间、账户信息。差一点都是废标。
T 类·服务与技术(6 项)技术方案的 ★ 号要求是否逐条响应。
D 类·封装递交(6 项)密封、标记、递交时间地点。这一步搞错,标书连收都不收。
E 类·电子投标(6 项)CA 证书、电子签章、上传完整性、撤销风险。
除了这 78 项,还有几个专项检测值得单独说:
竞对词分层检测——把竞对名字分成"致命 / 预警 / 允许语境"三层。出现在客户案例里的名字不会误报,真正出现在不该出现的地方才会告警。
行业背景残留检测——投医疗项目,标书里却写满了银行术语?这是复制粘贴别家标书最典型的事故,系统会按段落扫出来。
保证金前置判断——如果招标文件压根没提保证金,G 类 6 项自动跳过,不做无意义的告警。
未归类条款兜底扫描——分类覆盖不到的否决条款,最后再过一遍,防止漏网。
三、完整审核流程,七步走完
第一步:选项目
进「智能审核」页,顶部下拉框选项目。还没建项目的话,点旁边的「➕ 新建」可以直接建,建完下拉框会自动刷新。
第二步:上传文件
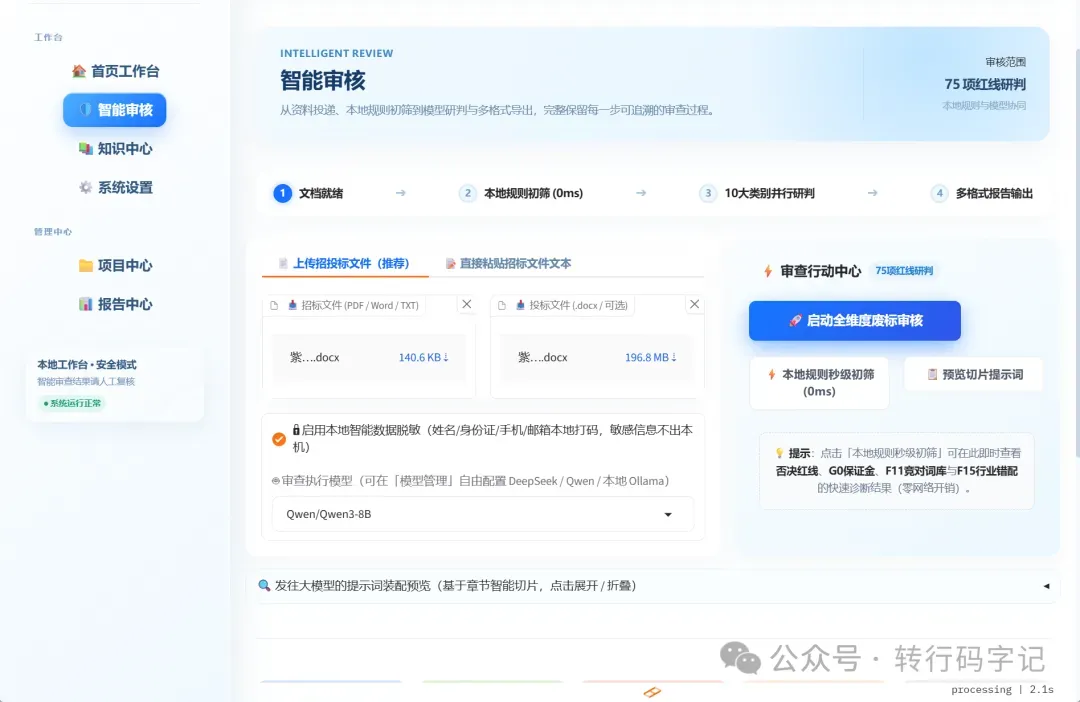
页面上有两个上传卡片:
上面那个是招标文件,必填,支持 PDF、Word、txt。
下面那个是投标文件,可选,支持 Word。
点一下卡片就能选文件。上传成功后文件名会显示在卡片上。
第三步(可选):直接粘贴全文
不想传文件的话,展开「或直接粘贴招标文件全文」,把正文粘进去就行。
文件上传和粘贴框,二选一即可。
第四步:确认脱敏
这里默认是勾上的:审核前本地脱敏。
意思是审核前,系统会先在你电脑上把投标文件里的姓名、身份证号、手机号、邮箱替换成占位符。发给 AI 模型的,只有脱敏后的文本。
建议保持勾选。只有确实需要模型识别真实信息时,再取消。
第五步:选模型
在「AI 模型」下拉框里选一个已配置的模型。
如果下拉框是空的,说明还没配置模型,先去「系统设置 → 模型管理」加一个。
第六步:开始审核
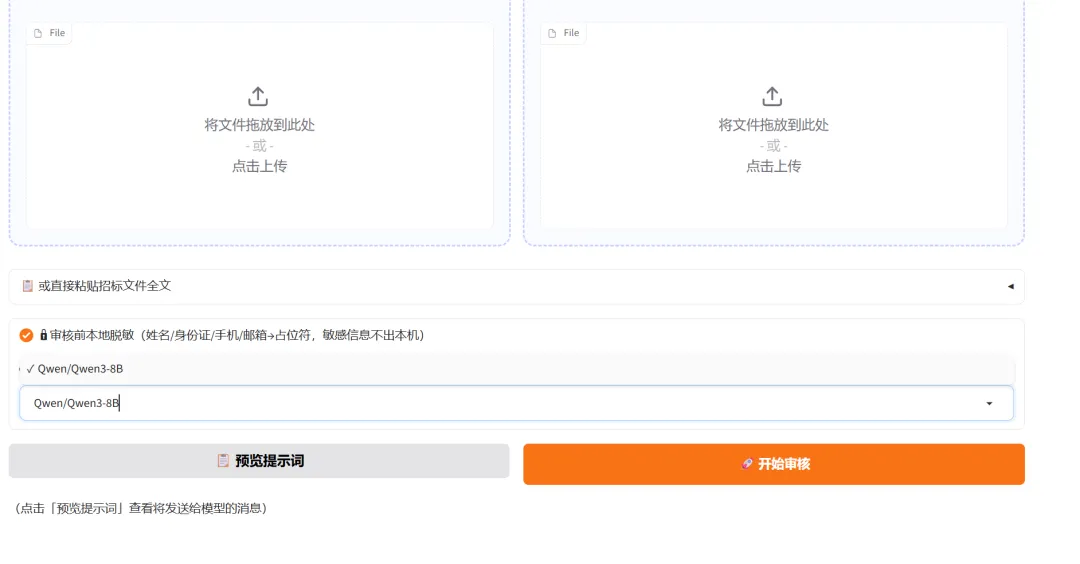
确认没问题,点「🚀 开始审核」。
审核分两段跑:先是本地规则检查,秒级完成;然后是大模型逐项研判 78 项,耗时取决于模型速度,一般几分钟。
审核期间建议别关窗口。
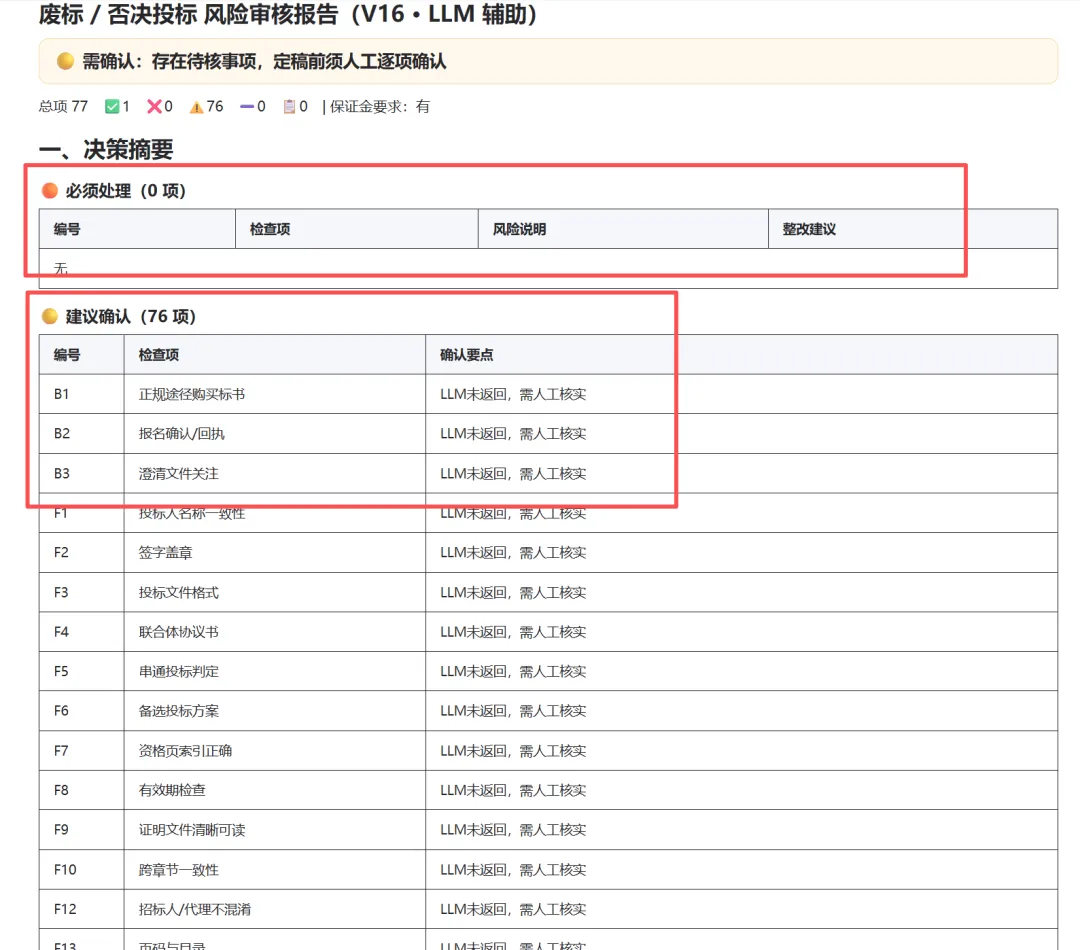
很多项,大家自己用用就知道啦。。需要的给我留言私信,大家一起交流提升,用ai改变工作。
废标这件事,本质上不是能力问题,是细致程度问题。
人做细致检查,靠的是经验和状态;工具做检查,靠的是清单和一致性。两者配合,漏项的概率会小很多。
这个工具我做出来的初衷很简单:让每一次投标,都少一点"本来可以避免"的遗憾。