ARTICLE · 1253541
10.24 网络工程师真题答案完整版——考生回忆
10.24 网络工程师真题答案完整版——考生回忆
以下是10月24日网络工程师真题及答案——考生回忆,仅供参考: 基础知识 下面关于 VLAN 编号的描述中,错误的是(1)。 A. 编号从 1006 开始属于扩展编号 B. 编号为 1 的 VLAN 是交换机的默认 VLAN C. 编号 2–1001 属于常用编号 D. VLAN 编号的范围是 0–4095 答案:D Python 解释器主要利用(2)在后台快速执行。 A. pyc 经过编译输出的汇编代码 B. Linux 系统的可执行程序 C. Windows 系统的可执行代码 D. Open Source ByteCode 源码 答案:D 在 PON 网络拓扑结构中,OLT 到多个 ONU 之间典型的物理拓扑为(3)。 A. 点到点 B. 点到多点 C. 环型 D. 网状 答案:B 在 Linux 操作系统中,使用命令 chmod 755 /data/project/website后,(4)。 A. 其他用户对指定目录可读可写 B. 同组用户对指定目录可读可写 C. 其他用户对指定目录可读不可写 D. 同组用户对指定目录不可读可写 答案:C 用户访问 Web 资源时,域名解析过程中,浏览器缓存未命中时,下一步是(5)。 A. 向本地 DNS 服务器发起解析请求 B. 查询本地 DNS 缓存 C. 使用 IP 地址访问 D. 向权威 DNS 服务器发起解析请求 答案:B SM4 算法在加密过程中,采用的非线性变换模块是(6),该模块是其实现混淆特征的关键。 A. 置换盒(S 盒) B. 轮函数 C. 密钥扩展模块 D. 线性变换层 答案:A IPv6 网络中,终端无需 DHCP 服务器即可自动生成合法 IPv6 地址的机制是(7)。 A. 动态地址分配 B. 无状态地址自动配置 C. 有状态地址自动配置 D. 静态地址配置 答案:B 多 SSID 无线安全方案中,可通过(8)实现 WiFi 用户二层完全隔离。 A. 不同加密方式 B. 不同信道 C. 多个 AP D. 映射不同 VLAN 答案:D 相比 STP 协议,RSTP 协议的最大优势是(9)。 A. 通过 BPDU 报文的身份认证机制提高安全性 B. 通过协商确认机制实现快速收敛 ← 答案 C. 将定时器超时从 50 秒缩短为 20 秒实现快速收敛 D. 通过多实例实现 VLAN 间流量的负载分担和冗余 答案:B 以下关于 OSPFv2 路由协议 Router ID 的说法中,正确的是(10)。 A. 如果没有配置 Router ID 默认使用 ospf 进程号作为 Router ID B. Router ID 与运行 OSPF 路由协议的物理接口 IP 地址必须相同 C. 当一个环回接口未运行 OSPF 路由协议时,该接口 IP 地址不会被选为 Router ID D. Router ID 通常使用一个合法的 IPv4 地址表示 答案:D (11)协议允许电子邮件附带多媒体附件。 A. MIDI B. MPEG C. SMTP D. MIME 答案:D 下列关于防火墙安全区域的说法中,正确的是(12)。 A. 通常将内部网络主机划为 DMZ 区域 B. 防火墙安全区域默认有 Trust、Untrust 和 DMZ C. 通常将对外提供 Web 服务的网站划为 Untrust 区域 D. 默认各安全域互通 答案:B BGP4+ 是在 BGP4 基础上扩展,通过(13)属性实现对 IPv6 的支持。 A. MP_REACH_NLRI 和 MP_UNREACH_NLRI B. LOCAL_PREF C. AS PATH D. ORIGIN 答案:A 在 Windows 操作系统中,使用(14)可终止正在执行的命令。 A. Ctrl+c B. End 键 C. Pause 键 D. Ctrl+K 答案:A 某企业计划部署视频会议系统,对网络时延、丢包率要求较高,在网络设计阶段需重点被优化的是(15)。 A. 网络冗余设计 B. 网络安全策略 C. 网络准入策略 D. 网络 QoS 机制 答案:D 网络工程师在路由器 R1 上配置 ip 前缀列表过滤路由,要求仅接受 192.168.0.0/24 内的主机路由(即掩码 32 位),前缀列表配置如下所示。 [R1] ip ip-prefix list1 index 10 permit 192.168.0.0 24 less-equal 32 配置完成后,发现路由表中有 192.168.0.0/24 的路由条目。仅考虑前缀列表配置因素,初步判断造成该问题的原因是(16)。 A. 该前缀列表的动作应配置为 deny B. 该前缀列表应配置 greater-equal 24 来过滤 24 位子网掩码的路由 C. 该前缀列表仅配置 permit 而未配置 deny,使得其他路由未被过滤 D. 该前缀列表实际可匹配的子网掩码范围 24~32 答案:D 下列选项中,关于网络安全等级保护级别划分的说法正确的是(17)。 A. 分为一般级、重要级、关键信息基础设施级 B. 分为企业级、运营级 C. 分为第一级、第二级、第三级、第四级和第五级 D. 分为秘密级、机密级、绝密级 答案:C 某企业计划部署相关设备,实现服务器运维的记录审计、高危命令阻断、操作回溯等功能,下列设备中最合适的是(18)。 A. 堡垒机 B. 数据库审计系统 C. 日志审计系统 D. VPN 设备 答案:A ICMP 报文的数据部分通常封装的是(19)。 A. TCP 报文段 B. ARP 请求内容 C. 完整的出错 IP 数据报 D. 出错 IP 数据报的首部+数据部分前 8 字节 答案:D 网络工程师在巡检网络设备时,发现交换机 SW1 和 SW2 的互联接口均显示为百兆速率,交换机接口配置均为 negotiation auto,造成故障的原因可能是(20)。 A. 网络受到 ARP 攻击 B. 互联的双绞线水晶头故障 ← 答案 C. 网络环路 D. 网络受到蠕虫病毒攻击 答案:B 假设以太网 MTU 为 1500 字节,IP 头部长度为 20 字节时,UDP 数据部分的最大可用长度约为(21)。 A. 1472 B. 1480 C. 1500 D. 1518 答案:A 当主机需要访问非同网段的目标地址时,ARP 协议会解析(22)的 MAC 地址。 A. 本网段默认网关 B. DNS 服务器 C. 任意路由器 D. 目标主机 答案:A RIPv2 路由协议使用组播地址(23)发送路由更新信息。 A. 224.0.0.9 B. 224.0.0.18 C. 224.0.0.6 D. 224.0.0.5 答案:A 某互联网平台处理用户个人信息时,需实现个人信息的匿名化处理,结合“个人信息保护法”及技术规范,下列技术手段中最符合要求的是(24)。 A. 仅隐藏部分个人信息字段 B. 简单删除个人标识 C. 对个人信息进行压缩存储 D. 采用不可逆匿名技术处理个人标识 答案:D 在某企业网络中,路由器 R1 和 R2 完成 OSPF 相关配置后,无法建立邻接关系: 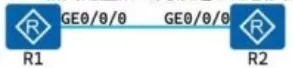
R1 上的报错信息如下: General packet errors: 0:Bad version 0:Bad checksum 22:Bad area id 0:Bad authentication type 0:Bad authentication key 0:Unknown neighbor 0:Bad net segment 0:Extem option mismatch 0:Routerid confusion HELLO packet errors: 0:Netmaskmismatch 0:Hello timer mismatch 0:Dead timer mismatch 0:Invalid Source Address DD packet errors: 0:MTU option mismatch LS REQ packet errors: 0:Bad request LS UPD packet errors: 0:LSA checksum bad Receive Grace LSA errors: 0:Numberof invalid LSAs 0:Number of policy failed LSAs 0:Number of wrong period LSAs 从上述报错信息,可初步判断造成该故障的原因是(25)。 A. 两端接口互联 IP 地址配置错误 B. 两端配置的 Router ID 冲突 C. 路由宣告配置错误 D. 两端接口所属的 OSPF 区域不一致 答案:D RIP 路由协议中(26)跳表示网络不可达。 A. 15 B. 8 C. 16 D. 1 答案:C SDN 与网络虚拟化结合部署时,控制器通过南向协议管控虚拟交换机,实现虚拟机流量的动态调度,这一部署模式的核心优是(27)。 A. 提升网络灵活性与可扩展性 B. 减少网络时延 C. 降低硬件成本 D. 提高数据传输安全性 答案:A TCP 首部中窗口大小字段为 16 位,其可表示的最大窗口值为(28)。 A. 65535 B. 8192 C. 32767 D. 1023 答案:A IP 数据报文中用于表示报文生命周期、防止无限转发的字段是(29)。 A. 协议号 B. 标识 C. 标志 D. TTL 答案:D 与传统瀑布模型相比,敏捷开发的核必优势是(30)。 A. 更适用于中小型项目开发 B. 将项目拆分为多个短迭代,快速响应变更 ← 答案 C. 过程文档更加规范 D. 可跳过需求分析和设计,大幅缩短项目开发周期 答案:B 无线报文传输过程中 AP 发送 RTS 报文的直接作用是(31)。 A. 加密数据 B. 关联接入客户端 C. 分配动态 IP 地址 D. 预约信道 答案:D IPv4 地址 172.16.100.78/26 的网络号是(32)。 A. 172.16.100.128 B. 172.16.100.192 C. 172.16.100.32 D. 172.16.100.64 答案:D ZUC 算法属于我国商用密码体系中的(33)。 A. 杂凑算法 B. 分组密码算法 C. 非对称密码算法 D. 序列密码算法 答案:D 某企业财务部网络拓扑如下图所示,交换机各接口均属于同一 VLAN,交换机和各办公电脑正确配置后网络互通。 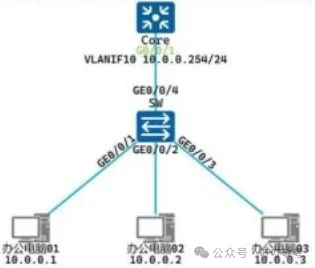
在交换机上执行如下命令后,下列说法正确的是(34)。 [SW] interface GigabitEthernet0/0/1 [SW-GigabitEthernet0/0/1] port-isolate enable [SW] interface GigabitEthernet0/0/2 [SW-GigabitEthernet0/0/2] port-isolate enable [SW] display port-isolate group all The ports in isolate group 1: GigabitEthernet0/0/1 GigabitEthernet0/0/2 A. 办公电脑 01 和 02 无法互访 B. 办公电脑 01 和 02 无法访问 10.0.0.3 C. 办公电脑 01 和 02 无法访问 10.0.0.254 D. 办公电脑 01 和 02 可以访问 10.0.0.254,但是无法访问 10.0.0.3 答案:A 依据《网络安全法》关键信息基础设施的运营者在中华人民共和国境内运营中收集和产生的个人信息和重要数据应当在(35),因业务需要,确需向境外提供的,应当按照国家网信部门会同国务院有关部门制定的办法进行安全评估;法律、行政法规另有规定的,依照其规定。 A. 云端备份 B. 境内存储 C. 本地加密存储 D. 异地容灾备份 答案:B SNMP 协议的主要作用是(36)。 A. 网络数据备份 B. 同步网络时钟 C. 不同厂家、不同种类网络设备的统一管理 D. 发送电子邮件 答案:C 在 TCP/IP 参考模型中,当一台主机使用 TCP 协议向另一台主机发送数据时,数据的正确封装顺序是(37)。 A. 数据-帧-IP 包-TCP 段-比特流 B. 数据-IP 包-TCP 段-帧-比特流 C. 数据-TCP 段-帧-IP 包-比特流 D. 数据-TCP 段-IP 包-帧-比特流 答案:D 多模光纤短距高速传输产生信号畸变的核心成因是(38)。 A. 模式色散 B. 材料吸收损耗 C. 偏振损耗 D. 散射损耗 答案:A 下列 RAID 技术中,数据写入性能最优的是(39)。 A. RAID 5 B. RAID 1 C. RAID 6 D. RAID 0 答案:D 下列选项中属于 Web 防火墙核心功能的是(40)。 A. 检测 GET、POST 等 Web 请求流量中的异常行为并实时阻断 B. 基于五元组对访问 Web 服务器的流量进行过滤 C. 对访问 Web 服务器的所有流量进行深度包检测,发现异常流量立即阻断 D. 部署在服务器区域边界,实现外部区域访问服务器区域的访问控制 答案:A 以下关于 OSPFv2 路由协议的 Stub 区域(末节区域)的说法中,正确的是(41)。 A. Stub 区域内路由器缺省无法访问自治系统外网络 B. Stub 区域内路由器使用类型 7 的 LSA 通告到自治系统外的路由 C. Stub 区域内路由器不会学到类型 3 的 LSA 通告 D. Stub 区域内路由器不会学到类型 5 和类型 4 的 LSA 通告 答案:D 路由器 R1 和 R2 已配置 OSPF 实现网络互通,并配置通过环回接口(LoopBack 0)建立 eBGP 邻居,网络拓扑和 BGP 配置如下所示。 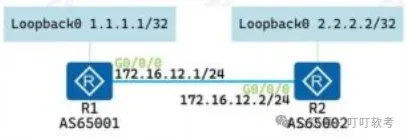
#R1 配置 bgp 65001 peer 2.2.2.2 as-number 65002 peer 2.2.2.2 ebgp-max-hop 2 ipv4-family unicast undo synchronization peer 2.2.2.2 enable #R2 配置 bgp 65002 peer 1.1.1.1 as-number 65001 peer 1.1.1.1 ebgp-max-hop 2 ipv4-family unicast undo synchronization peer 1.1.1.1 enable 配置完成后 BGP 邻居状态处于 Active,无法正常建立邻居,造成该问题的原因可能是(42)。 A. ebgp-max-hop 跳数配置太少,TCP 三次握手失败 B. eBGP 不支持通过非直连接口建立邻居 C. 未使用 peer connect-interface 配置 LOOP Back 0 为连接端口 D. 未配置 Router-id 答案:C 在电子合约签署时,为防止签约方事后抵赖,常采用的密码技术是(43)。 A. 杂凑算法 B. 加密算法 C. 数字签名 D. 身份认证 答案:C 某以太网采用 100BASE-T 标准,若发送一个长度为 1518 字节的帧,所需的发送时间约为(44)。 A. 121 μs B. 12.1 μs C. 1.21 μs D. 1210 μs 答案:A WannaCry 勒索病毒主要利用(45)在网络快速传播。 A. Windows B. LSASS 栈缓冲区溢出漏洞 C. Windows SMB 协议的远程代码执行漏洞 D. OpenSSL Heartbleed 漏洞 答案:C 某 IPv6 地址表示为 2001:db::8113,该地址中省略的连续全 0 段数量为(46)。 A. 2 B. 4 C. 5 D. 3 答案:D 某企业网络中要求禁止访客网络(172.16.0/24)对公司 OA 系统(172.16.10.1)的访问,可以配置(47)访问控制策略,通过在交换机接口引用该策略进行包过滤实现。 A. 高级 ACL B. 前缀列表 C. 二层 ACL D. 基本 ACL 答案:A 下列关于千万兆以太网的说法中,正确的是(48)。 A. 最小帧长为 64B B. 使用 CSMA/CD 介质访问控制方法 C. 最大网络直径 2500 米 D. 全双工独占信道无冲突 答案:D 物联网系统中,负责“感知”环境信息的设备是(49)。 A. 传感器 B. 路由器 C. 服务器 D. 手机 答案:A 某公司采用一个 C 类 IP 地址段进行子网划分,要求分分别提供 10、15、40 个可用的 IP 地址的子网,算主机位最少依次是(50)位。 A. 3, 4, 6 B. 3, 4, 5 C. 3, 5, 6 D. 4, 5, 6 答案:D (51)在路由器上做如下配置: [Route] bgp 65100 [Route-bgp] router-id 2.2.2.2 [Route-bgp] peer 1.1.1.1 as-number 65100 [Route-bgp] peer 1.1.1.1 connect-interface LoopBack0 下列说法正确的是(51)。 A. 使用环回接口创建 BGP 对等体 B. 配置对端路由器 router-id 为 2.2.2.2 C. 使用 router-id 1.1.1.1 与对端建立 BGP 对等体 D. 配置两台路由器建立 EBGP 对等体关系 答案:A 分布式存储相比集中式存储,核心优势是(52)。 A. 运维简单 B. 数据安全性高 C. 横向扩展能力强 D. 能同时提供文件存储和块存储服务 答案:C 某企业计划部署相关设备对员工在工作时间刷短视频的行为进行合理管控,下列设备中最适合的是(53)。 A. 入侵防护系统 B. 日志审计系统 C. 上网行为管理系统 D. 三层交换机 答案:C 下列测试方法中,覆盖强度最强的是(54)。 A. 判断覆盖 B. 条件覆盖 C. 语句覆盖 D. 路径覆盖 答案:D 一条采用差分曼彻斯特编码的通信链路,数据传输速率为 512kbps,该链路的码元传输速率为(55)。 A. 256k Baud B. 2048k Baud C. 1024k Baud D. 512k Baud 答案:C 一条链路采用同步时分复用,共划分 16 个固定时隙,每个时隙数据速率 64Mbps。该链路的总物理带宽为(56)。 A. 28 Mbps B. 16 Gbps C. 1024 Mbps D. 64 Mbps 答案:C 在 MPLS 网络中,LER(标签边缘路由器)的主要作用是(57)。 A. 将栈顶标签替换为下一跳标签 B. 负责用户侧网络接入,并将用户侧网络的路由信息通告给 MPLS 网络 C. Push 标签或者 Pop 标签 D. 根据标签进行高速交换(Swap) 答案:C (58)在路由器上执行命令,结果如下图所示: <Route>display ip routing-table Route Flags:R-relay, D-download to fib -------------------------------------------------------------------- Routing Tables:Public Destinations:14 Routes:14 Destination/Mask Proto Pre Cost Flags NextHop Interface 12.1.1.0/24 Direct 0 0 D 12.1.1.2 GigabitEthernet 0/0/0 12.1.1.2/32 Direct 0 0 D 127.0.0.1 GigabitEthernet 0/0/0 12.1.1.255/32 Direct 0 0 D 127.0.0.1 GigabitEthernet 0/0/0 13.1.1.0/24 ISIS-L2 15 20 D 23.1.1.3 GigabitEthernet 0/0/1 14.1.1.0/24 OSPF 10 2 D 12.1.1.1 GigabitEthernet 0/0/0 23.1.1.0/24 Direct 0 0 D 23.1.1.2 GigabitEthernet 0/0/1 23.1.1.2/32 Direct 0 0 D 127.0.0.1 GigabitEthernet 0/0/1 23.1.1.255/32 Direct 0 0 D 127.0.0.1 GigabitEthernet 0/0/1 127.0.0.0/8 Direct 0 0 D 127.0.0.1 InLoopBack 0 127.0.0.1/32 Direct 0 0 D 127.0.0.1 InLoopBack 0 255.255.255.255/32 Direct 0 0 D 127.0.0.1 InLoopBack 0 172.168.1.0/24 O_ASE 150 0 D 12.1.1.1 GigabitEthernet 0/0/0 168.2.0/24 O_ASE 150 1 D 12.1.1.1 GigabitEthernet 0/0/0 0.0.0.0/0 Direct 0 0 D 127.0.0.1 InLoopBack 0 下列说法正确的是(58)。 A. Pre 值越大,路由优先级越高 B. Direct 表示该条路由不可用 C. 路由优先级相同时 Cost 大的优先级高 D. O_ASE 表示 OSPF 的外部路由 答案:D 下列场景中,最适合采用 PPP 协议的是(59)。 A. 广域网中拨号接入互联网 B. 局域网内设备互联 C. 数据中心内部服务器互联 D. 无线局域网数据传输 答案:A 某数据处理系统发生数据泄露事件,根据《数据安全法》,数据处理者首先应采取的技术措施是(60)。 A. 追究相关人员责任 B. 上报主管部门 C. 启动应急处置预案,阻断泄露链路 D. 对泄露数据进行加密 答案:C 下列存储介质中,可达 GB 级别存储容量但掉电会丢失数据的是(61)。 A. CPU 寄存器 B. 高速缓存 C. 固态硬盘 D. 内存 答案:D 下列技术中,无法提升处理器性能的是(62)。 A. 指令预取 B. 分支预测 C. 流水线 D. 虚拟化 答案:D TCP 拥塞控制中,当拥塞窗口 cwnd 大于慢启动门限 ssthresh 时采用的策略是(63)。 A. 拥塞避免 B. 快速重传 C. 快速恢复 D. 慢启动 答案:A 下列关于显示器接口的描述中,错误的是(64)。 A. DP 接口传输的是模拟信号,不支持音频传输 B. HDMI 接口传输的是数字信号,支持音频同步传输 C. DVI-I 接口具备同时传输数字信号和模拟信号的能力 D. VGA 接口传输的是模拟信号 答案:A 哈佛架构相比冯·诺依曼架构的优点不包括(65)。 A. 硬件成本低 B. 安全性好 C. 带宽翻倍 D. 确定性延迟 答案:A 5G 与 WiFi6 采用的 OFDM 技术,突破传统 FDM 频谱利用率瓶颈的核心设计是(66)。 A. 切换时分传输模式 B. 增大子载波间隔 C. 子载波正交重叠排布 D. 增加频段保护带宽 答案:C 在交换机 SW 上配置如下命令其作用是(67)。 [SW] observe-port 1 interface GigabitEthernet 0/0/1 [SW] observe-port 2 interface GigabitEthernet 0/0/2 [SW] interface GigabitEthernet 0/0/3 [interface GigabitEthernet 0/0/3] port-mirroring to observe-port 1 both A. 将 GigabitEthernet 0/0/3 的所有流量镜像到 GigabitEthernet 0/0/1← 答案 B. 将 GigabitEthernet 0/0/1 和 GigabitEthernet 0/0/2 端口所有接收的流量镜像到 GigabitEthernet 0/0/3 C. 将 GigabitEthernet 0/0/1 的所有流量镜像到 GigabitEthernet 0/0/3 D. 配置端口组 1 和端口组 2,并将端口组 1 的配置复制到端口 GigabitEthernet 0/0/3 答案:A 关于 VRRP 协议描述正确的是(68)。 A. VRRP 协议使用组播地址 224.0.0.18 B. VRRP 属于内部网关协议 C. VRRP Master 路由器周期性发送 Hello 报文 D. VRRP 报文的 TTL 值为 255 答案:B 69缺失… 70缺失… DDoS is a widespread malicious network attack that attempts to exhaust network bandwidth and system resources of the target host, making normal services unavailable to legitimate users. DDoS stands for (71) Denial of Service, which launches massive attack traffic from a large number of compromised hosts scattered across the Internet. Many typical DDoS attacks rely on connectionless (72) protocols to generate flooding traffic quickly, as they do not require a three-way handshake before transmission. Attack traffic usually leads to severe network (73), resulting in high delay and packet loss across the whole network. To defend against such attacks, organizations often deploy traffic (74) systems at network egress to filter malicious packets. The key to effective protection is to accurately identify and separate attack streams from normal user (75). (71)A. DataB. DomainC. DistributedD. Dynamic (72)A. HTTPB. QUICC. UDPD. TCP (73)A. isolationB. encryptionC. congestionD. authentication (74)A. cleaningB. aggregationC. codingD. compression (75)A. errorsB. logsC. conflictsD. sessions 答案:C、C、C、A、D 某制造企业网络采用双核心交换机冗余架构,办公区网络与生产区网络通过划分 VLAN 逻辑隔离,企业网络边界部署防火墙,数据中心部署各业务服务器和存储阵列,网络拓扑如图所示: 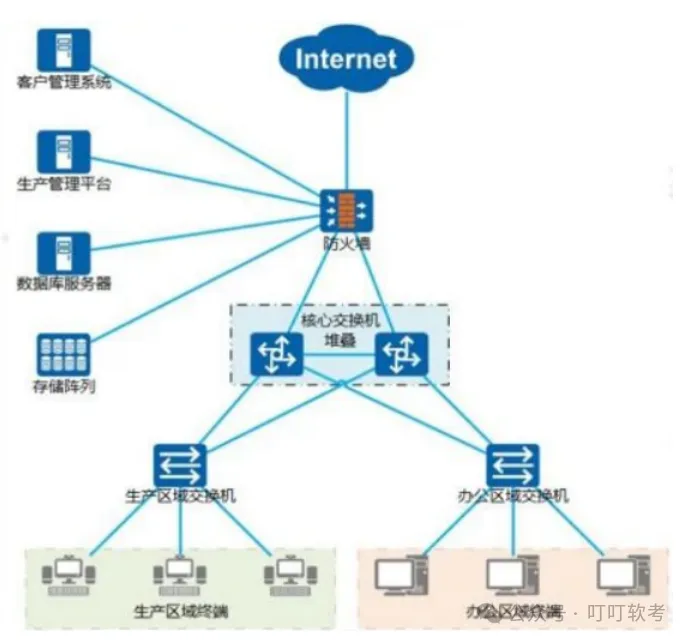
数据中心在其它设备上架过程中意外碰断核心交换机的专用堆叠线缆,导致网络中出现 MAC 地址漂移、IP 地址冲突、广播风暴等异常现象,该故障通常称之为(1)。堆叠部署时可以配置(2)防范此类故障发生。 管理员在企业客户管理系统的访问日志中发现用户提交的 POST 参数中包含 "select id, name, phone from user where id=1 union select 1, username, password from admin" 内容的非法参数,可能会导致数据泄漏。 (1)初步判断该信息系统遭受到了什么攻击。 (2)简要说明可采取的防范措施?(至少回答 2 点) (1)为加强数据安全管理,企业可部署什么安全设备对数据库的增删改查、权限变更等操作进行记录与溯源? (2)针对企业的设计图纸、业务文档等敏感数据,可以采取什么措施防止数据外泄? 常用存储类型有块存储、文件存储和对象存储等。该企业数据库存储适合采用(1)存储类型,保障低延迟随机读写性能;海量设计图片、文档等非结构化数据适合采用(2)存储类型,可满足快速弹性扩展需求。 拟对现有存储进行扩容,采用 RAID5 冗余技术,配置 1 块热备盘。企业年均新增数据 12.5TB,扩容需考虑未来 5 年的数据增长需求,预留 20% 不可预计容量,至少需购置容量为 10TB 的硬盘(3)块。 (1)堆叠分裂;(2)MAD 多主检测 (1)SQL 注入攻击 (2)限制转移函数字符、使用参数化查询、分配最小化权限、部署 WAF 防火墙等 (1)数据库审计系统 (2)部署 DLP 数据防泄露系统、部署网络边界防护设备、加强内部员工终端与权限的管控等 (1)块存储;(2)文件存储;(3)10 图 1 所示为某公司网络简化拓扑。主园区路由器运行 OSPF 协议,分部和主园区之间通过 BGP 通告路由,主园区连接 ISP1 和 ISP2 双出口。要求通过在 R2 上配置策略路由识别外发目的地属于 212.118.0.0/16 网段的流量并定向到 ISP2 骨干出口,其余流量默认出口为 ISP1。要求实现来自分部开发部门的外发流量以 R3->R1->R2 作为主链路,当主链路故障时自动切换到 R3->R4->R2 备份链路。 设备各接口 IP 地址等基础配置均已完成,接口地址信息如图 1 所示。 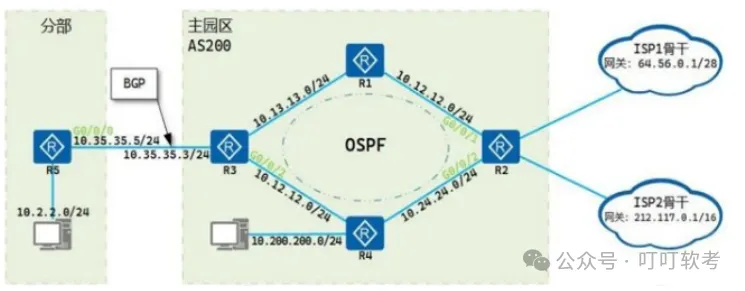
OSPF 和 BGP 的基本配置。按照要求路由器 R3 的配置: [R3] ospf 1 router-id 3.3.3.3 [R3-ospf-1] area 0.0.0.0 [R3-ospf-1-area-0.0.0.0] network 10.13.13.0 0.0.0.255 [R3-ospf-1-area-0.0.0.0] network 10.34.34.0 0.0.0.255 [R3-ospf-1] import-route (1) // 本地直连路由引入 [R3-ospf-1] import-route bgp [R3] interface GigabitEthernet0/0/2 [R3-GigabitEthernet0/0/2] ospf cost 2 // 该命令的作用是(修改 G0/0/2 接口上 OSPF 的开销值为 2) 按照要求补全路由器 R5 的配置: [R5] bgp 100 [R5-bgp] peer (2) as-number 200 // 通过互联地址与 R3 建立 BGP 对等体关系 [R5-bgp] (3) // 发布开发部路由 [R5] ip route-static 0.0.0.0 0.0.0.0 (4) 策略路由的配置和应用,补全如下路由器 R2 的配置命令。 路由器 R2 策略路由: [R2] acl number 3001 [R2-acl-adv-3001] rule 5 permit ip destination (5) [R2] traffic classifier c1 operator or [R2-classifier-c1] if-match acl 3001 [R2] traffic behavior b1 [R2-behavior-b1] redirect ip-nexthop (6) [R2] traffic policy p1 [R2-trafficpolicy-p1] classifier c1 behavior b1 # 在端口 GigabitEthernet0/0/1 上应用策略 [R2] interface GigabitEthernet0/0/1 [R2-GigabitEthernet0/0/1] traffic-policy p1 (7) 管理员发现当主链路未断开时,配置的策略路由能够识别外发目的地属于 212.118.0.0/16 网段的流量并定向到 ISP2 骨干出口。然而,当主链路断开并切换到备用链路时,策略路由失效,目的地为 212.118.0.0/16 的流量全部导向 ISP1 的出口。请分析配置中可能出现的原因并提出解决措施。 (1)direct (2)10.35.35.3 (3)network 10.2.2.0 255.255.255.0 (4)10.35.35.3 (5)212.118.0.0 0.0.255.255 (6)212.117.0.1 (7)inbound 策略路由仅在 R2 对接 R1 的主链路接口下应用,R2 对接 R4 的备份链路接口未应用该策略路由。流量经 R4 到达 R2 时无法匹配策略路由,按默认路由从 ISP1 转发。 措施:在 R2 连接 R4 的接口的 inbound 方向应用相同的流量策略 p1。 某制造企业新建 300 亩左右的数字化园区,包括办公区、智能生产车间和员工生活区。办公楼内综合部办公终端 110 台、IT 技术部办公终端 48 台、生产管理部办公终端 200 台、研发部办公终端 100 台,生产车间有工业机器人 500 台、AGV(无人运车)200 台,园区所有无线 AP、监控终端均采用 POE 供电。 使用 172.16.0.0/20 网段为该企业数字化园区规划 IP 地址,IP 地址数量要求既满足又不浪费原则,按照 IP 地址从小到大顺序依次分配,请完善下列 IP 规划表。 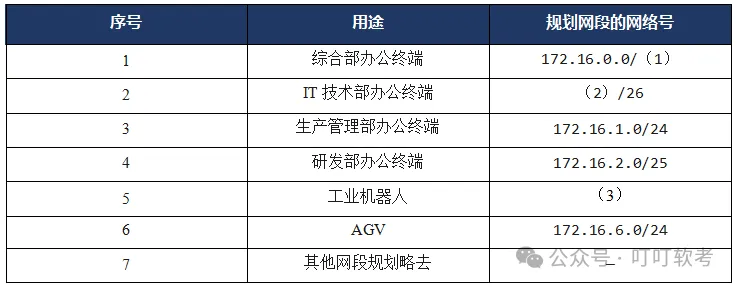
(1)AGV 小车通过无线网络接入,请简要分析其网络需求(至少回答 3 点) (2)802.11k/v/r 协议可以实现 AGV 小车在不同 AP 间漫游的快速切换,请分别说明这 3 个协议在漫游时的作用。 请从线缆选型和施工规范两个方面简要回答智能生产车间综合布线的抗电磁干扰设计。 (1)25 (2)172.16.0.128 (3)172.16.4.0/23 (1)低延迟与高实时性、无缝漫游全覆盖、无线信道隔离(避免信道干扰)、高并发接入能力 (2)① 802.11k:无线资源测量,AP 快速发现附近其他 AP 信道信号情况,并告知终端,使终端减少扫描 AP 时间。 ② 802.11v:无线网络管理,实现网络侧的负载均衡和引导漫游,避免单个 AP 接入过多 AGV 导致拥塞。 ③ 802.11r:快速 BSS 转换,简化密钥协商过程,实现快速漫游认证。 ① 采用屏蔽线缆 ② 优选光纤到桌面/设备 ③ 强弱电分离布线设计 ④ 部署接地系统 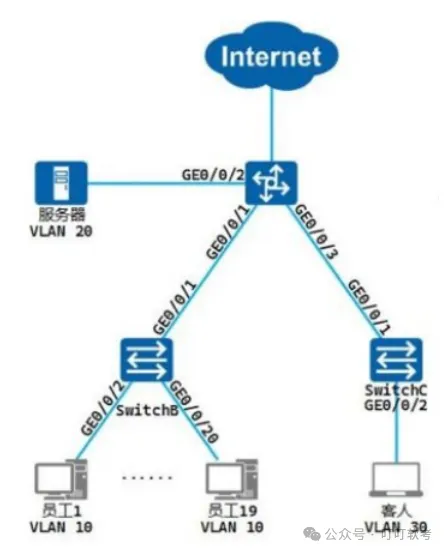
酒店员工网络处于 VLAN 10,服务器网络处于 VLAN 20、客人网络处于 VLAN 30。分配的 IP 地址网段分别为 192.168.10.0/24、192.168.20.0/24 和 192.168.30.0/24,网关地址均使用网段最后一个地址。在 SwitchA 上配置对应 VLAN 接口,实现三层通信。VLAN 配置的代码如下所示,请将下面配置代码中的空白补充完整。 在交换机 SwitchB 上批量配置接口模式: [SwitchB] interface (1) GigabitEthernet 0/0/2 to GigabitEthernet 0/0/20 [SwitchB-port-group] port link-type (2) [SwitchB-port-group] port default (3) [SwitchB-port-group] quit 交换机 SwitchA 配置: [SwitchA] vlan batch (4) // 创建所有规划 VLAN [SwitchA] interface GigabitEthernet 0/0/1 [SwitchA-GigabitEthernet0/0/1] port link-type (5) [SwitchA-GigabitEthernet0/0/1] port trunk allow-pass (6) [SwitchA] interface Vlanif 10 [SwitchA-Vlanif10] ip address (7) 所有的客人均属于 VLAN 30,酒店在为客人提供网络连接的同时,为保护客人的隐私,使用隔离端口来禁止客人之间相互访问。在 Switch C 上,端口 6-24 均为连接客人的端口。下面是部分配置代码,请将下面配置代码中的空白补充完整。 在交换机 SwitchC 上配置禁止客人之间相互访问: [SwitchC] (1) group-member GigabitEthernet 0/0/6 to GigabitEthernet 0/0/24 [SwitchC-port-group] port-isolate (2) 为保证酒店网络的安全,计划在 SwitchA 上实现对客人、员工的访问进行控制,制定的规则如下: 1. 允许员工和客人访问 Internet,服务器不能访问 Internet。 2. 员工能够访问 192.168.20.1 服务器的 FTP 服务,客人不能访问服务器资源。 [SwitchA] acl 3001 [SwitchA-acl-adv-3001] rule 5 deny ip source (1) 0.0.0.255 …… [SwitchA] acl 3002 [SwitchA-acl-adv-3002] rule 5 permit (2) source 192.168.10.0 (3) destination 192.168.20.1 (4) destination-port eq (5) [SwitchA-acl-adv-3002] rule (6) ip (1)range (2)access (3)vlan 10 (4)10 20 30 (5)trunk (6)vlan 10 (7)192.168.10.254 24 (1)port-group (2)enable (1)192.168.20.0 (2)tcp (3)0.0.0.255 (4)0.0.0.0 (5)21 (6)deny
👆上方公众号关注|软考不迷路❤️
菜单栏回复【真题】领:"各科真题"
#
#
#
#
应用技术
试题一
【问题1】(4分)
【问题2】(6分)
【问题3】(4分)
【问题4】(6分)
【参考答案】
【问题1】
【问题2】
【问题3】
【问题4】
试题二
【问题1】(10分)
【问题2】(6分)
配置 ACL 识别目标流量
定义流分类并匹配 ACL
定义流行为
绑定流行为和流分类
【问题3】(4分)
【参考答案】
【问题1】
【问题2】
【问题3】
试题三
【问题1】(6分)
【问题2】(9分)
【问题3】(5分)
【参考答案】
【问题1】
【问题2】
【问题3】
试题四
【说明】某酒店的网络拓扑示意图如图 1 所示,分为员工、服务器和客人三个网络。