ARTICLE · 1307176
特权账号密码还在用Excel管?是时候升级部署PAM了!
某国企,距离上级监管机构的网络安全检查还有两周。
安全团队对照检查清单逐项准备材料,第一项是特权账号管理,需要核心数据库的账号清单、权限分配表和密码更换记录。安全团队找到运维团队,请他们提供账号密码清单。
运维团队反应神速,不到一分钟,一个Excel就发了过来。服务器IP、账号、明文密码,整整齐齐列了四十多行。
安全团队一边检查,一边随口问道:“发得够快的。这文件你们存在哪儿?”运维想都没想:“就在部门的微信群里,大家找密码方便得很!”
安全团队瞬间如坠冰窟。
这份在群里躺了不知多久的Excel,到底有多少人看过?离职的员工是不是偷偷保存了一份?是不是已经泄露到了公网上……企业最值钱的“钥匙”,就这样用最原始的方式保管着。
而这并非某一家企业的问题。
特权账号,企业为什么管不住?
特权账号的密码失控从来不是单点问题。失控往往先从日常协作开始,再被改密的高成本困住手脚,最后变成一笔糊涂账。
1.密码都去哪了?
想要管好密码,先要弄清密码都去哪了。
为了交接和备份,特权账号的密码被明文写进Excel、Word和Wiki页面,存在共享盘里。只要有权限,谁都能打开,谁都能拷走。当新人上岗、跨部门协作时,只需一句“密码发我一下”,它就在群聊和邮件里“漂流”,最后不知漂到何方。员工离职时,可能有意或无意地保存一份密码。人离职了,密码也跟着“出逃”。
2.企业为什么管不住?
对于特权账号失控,很多管理者会将其归咎于意识淡薄。于是,真正的“罪魁祸首”——成本,就美美地隐身了。
在实际操作中,彻底修改特权账号的密码,涉及几十上百台设备,操作系统、数据库、网络设备都需要逐个登录修改。一旦改密操作出错,轻则导致登录失败和重复排查,重则可能影响业务系统的正常运维,甚至引发生产故障。于是能不改就不改,季度改密的制度最后停留在纸面上。
很多特权账号的密码由多人共用,在跨班组值守、应急故障处置和历史系统维护等场景中尤其如此。一旦发生事故,企业难以追溯到人。
至于员工离职要换密码,道理人人都懂,可换一次全量密码的成本摆在那里,最后只能先说一句“下周再改”,这件事便一拖再拖。
毫不夸张地说,只要特权账号的改密、保存和分发还依赖人工,失控就会随之而来。
3.管不住会怎么样?
当企业管不住特权账号,三个问题便接踵而至。
第一,泄露面变大。密码每多一个存放点、每多经一次手,潜在泄露面就会进一步扩大。第二,追踪定责难。如果多人共用同一特权账号,发生异常后,企业往往难以确认具体操作者。第三,弱口令难除。多人共用的密码,为了方便所有人记忆,往往设置得比较简单,弱口令由此产生。而改密的高成本又让这些密码长期不换,风险由此积累。
三个问题勾勒出了企业的特权账号管理困境——企业正用最原始的人工方式,管理权限最高的一类凭证。这才是特权账号失控的本质。
芯盾时代PAM,让特权账号收得回、管得住、改得动
针对企业面临的特权账号管理难题,芯盾时代基于零信任理念,结合丰富的企业身份安全建设实践,推出了特权账号管理系统(PAM)。
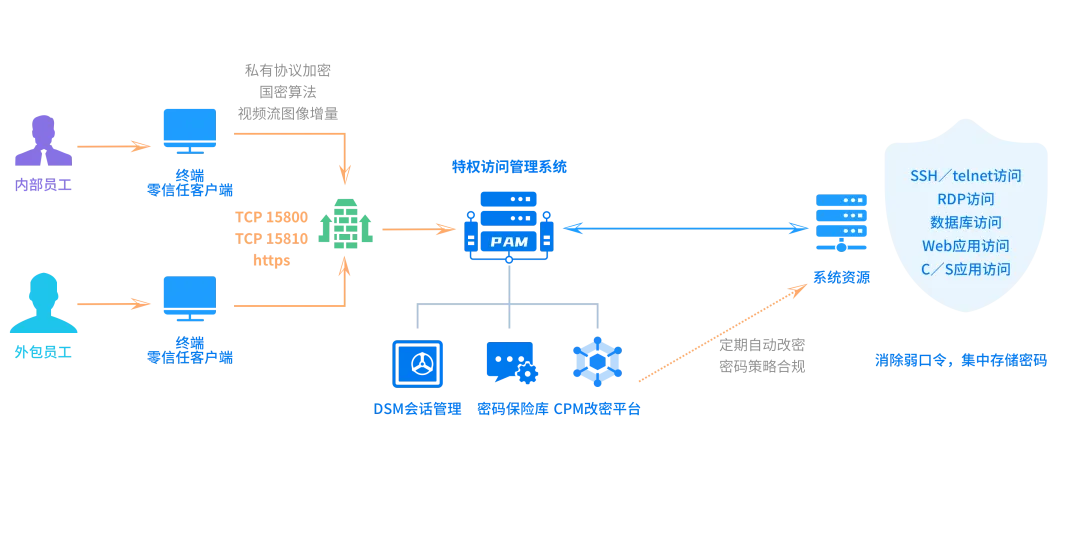
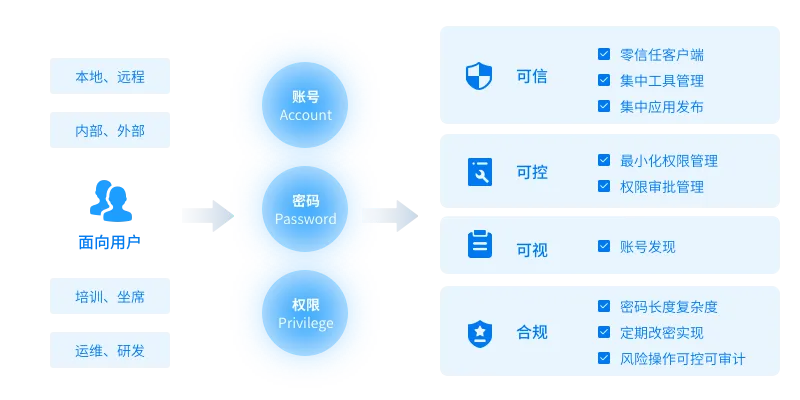
芯盾时代PAM以零信任终端准入、密码不落本地、最小化授权为基本原则,结合特权会话管理与操作审计能力,帮助客户系统化实现各种场景下特权账号的集中安全管理,降低账号泄露、滥用、弱口令和口令共享等问题带来的安全风险。
1.密码集中管理:从“到处都有”到“统一管理”
芯盾时代PAM支持将操作系统、网络设备、安全设备、数据库、Web应用、中间件等各类特权账号的密码,统一纳入国密数字密码保险库管理。
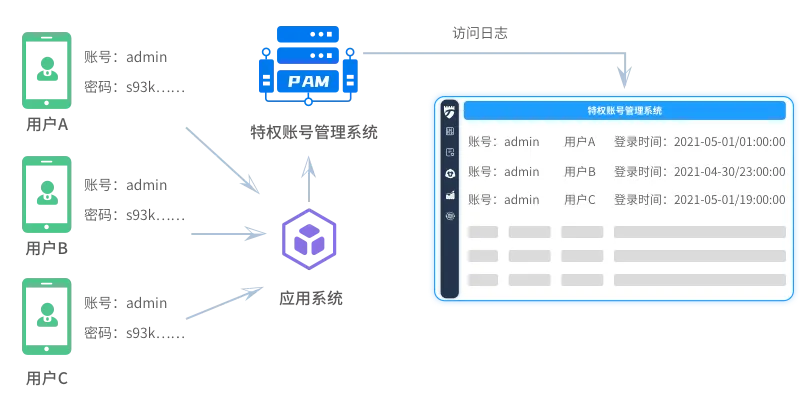
密码入库后,运维发起连接时,芯盾时代PAM从保险库中取出账号密码完成代填,一键登录目标设备,密码不落本地。密码散落在外的风险随之降低,减少了密码在运维侧明文暴露和留存的机会。
2.细粒度访问控制:落实“最小化授权”原则
收回来的密码,还要管住谁可以用、怎么用。
芯盾时代PAM可根据安全合规需求配置访问控制模式,严格划分管理职责,限制访问和操作。同时支持基于用户和组的精细化授权,粒度控制到设备、端口、登录用户及所使用的管理工具,让最小化授权落到实处。厘清了权限边界,责任归属才有依据。
3.自动改密:把“不敢改”变成“自动改”
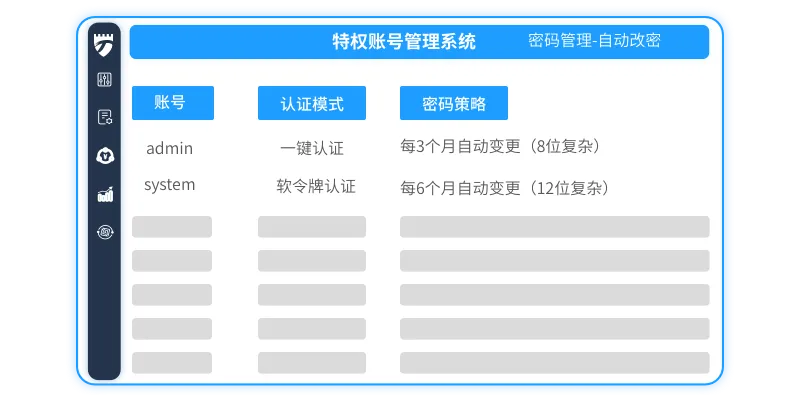
改密难是失控的重要成因,芯盾时代PAM让改密可以按计划、低成本地执行。
针对各类主机、数据库、中间件、安全设备及Web管理界面的特权账号,芯盾时代PAM支持定时与手动两种改密模式,改密过程采用多次确认机制,确认密码修改成功后才写入保险库,可靠性也因此得到保障。通过机制化改密,企业能够降低弱口令和长期不改密问题反复出现的概率。
4.操作审计:让每次操作可追溯
收得回、管得住、改得动,最后还要查得清。
芯盾时代PAM的审计记录具备防篡改能力,保险库中的信息只有获得授权的用户可以查看,即使是管理员也不能修改或删除。图形审计支持按窗口标题与键盘输入内容进行检索,操作回放没有“黑洞”。谁在什么时间、使用什么工具、操作了哪台设备,都有据可查,定责不再只能依靠猜测。
除了全面的功能,芯盾时代PAM还具备自主可控、强兼容性、平滑接入三大特性:
·自主可控:产品拥有完全自主知识产权,特权账号密码集中保存于国密数字密码保险库,为企业的信创与合规建设提供有力支撑。
·强兼容性:产品兼容主流操作系统、数据库与第三方运维管理工具,易于融入企业现有运维体系,运维人员无需改变既有工作习惯。
·平滑接入:各类特权账号的密码修改、第三方运维工具的密码代填均可零代码完成,产品同时支持自动化脚本执行与外部API调用,现有运维工具得以继续沿用,系统在利旧的基础上平滑落地。
特权账号是企业数字资产大门的钥匙,钥匙管得好不好,直接决定大门守不守得住。芯盾时代特权账号管理系统(PAM)能够让每一把钥匙都收得回、管得住、改得动,帮助企业把最重要的资产牢牢握在自己手中。
往期 · 推荐