ARTICLE · 1318834
GitBook 出事了文档集成令牌要不要先轮换?官方已吊销 API Token 再查 Git Sync
GitBook 出事了文档集成令牌要不要先轮换?官方已吊销 API Token 再查 Git Sync文档站后台突然登不进去,群里有人问:是不是又在发版?过了几小时,GitBook 官方在 status 页挂出安全通告——不是普通宕机,是针对平台的定向攻击。更扎眼的一句是:个人 API Token 已经全部作废,集成令牌、Git Sync、Assistant 提问也可能被触及。 结论先说清楚。按 GitBook 2026 年 11 月 3 日官方安全通告:11 月 2 日 19:00 CET,攻击方未授权访问了部分基础设施凭证;官方迅速关停需认证服务,随后宣布调查显示集成令牌、Git Sync secrets、API tokens、访客向 GitBook Assistant 提出的问题这四类数据可能被访问;目前没有证据表明文档内容被改写;平台侧个人 API token 已全部吊销;用户还须自行轮换写入的第三方密钥,并对 GitBook MCP 做重认证。Decrypt、Rescana 等公开报道与官方通告口径一致,本文以官方事实为准。 如果你只是偶尔打开别人公开的文档页、自己从没接过 GitBook API、Git Sync 或 MCP,这条可以当新闻背景。但只要你接过集成、开过文档助手、或把仓库令牌写进过同步通道,今晚值得把四步自查走完。 谁该先紧张 不是「所有看过 GitBook 文档的人」,而是这几类: 1. 发过或长期使用 GitBook API token、把第三方工具接到文档站的人 2. 开过 Git Sync、授权过 GitHub App 或仓库侧部署密钥的人 3. 文档站开过 Assistant,或团队把合同片段、密钥样例粘进过助手提问的人 4. 正在用 GitBook MCP,会话还挂着旧认证的人 公开事实骨架 公开通告里的时间线很短,听懂就够,不需要任何可复现细节: 1. 11 月 2 日 19:00 CET,基础设施凭证被未授权访问;官方称攻击使用了 AI Agent,且高度定向。 2. 官方随即关停需认证服务,尽量用缓存维持已公开发布内容可访问。 3. 调查显示四类数据可能被触及:集成令牌、Git Sync secrets、API tokens、Assistant 提问。 4. 目前没有证据显示文档正文被篡改;个人 API token 已在平台侧吊销。 5. 用户侧动作:发新 API token、轮换第三方密钥与集成 secrets、重认证 MCP。 一句话对照:昨天我们拆的是「模型钥匙被偷、账单尖峰」;今天这条是「文档站集成侧的令牌与提问可能被触及,官方先吊销、你再源头轮换」。别把两篇做成同一张「先开硬额度」检查单。 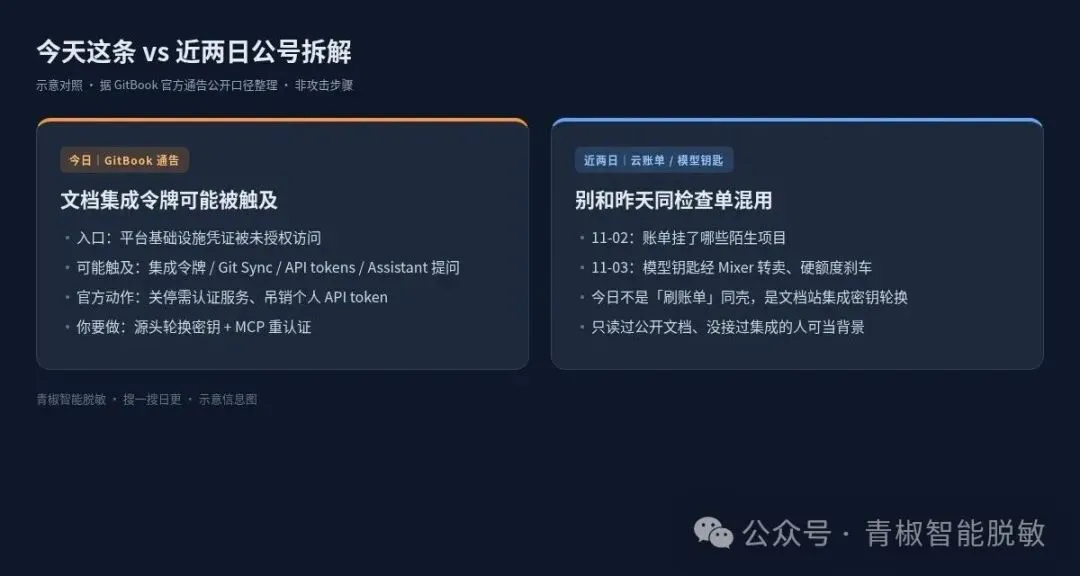
今日 GitBook 通告 vs 近两日云账单/模型钥匙拆解(示意) 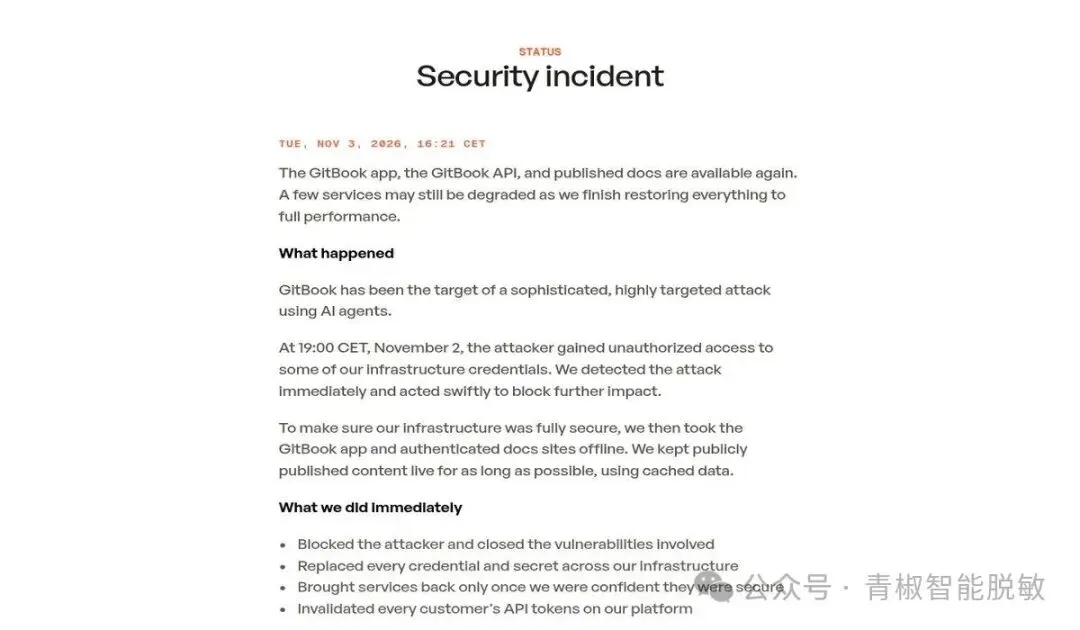
GitBook 官方安全通告页真截图(gitbook.com/status,2026-11-03) 今晚可以做的四步 按官方「What you need to do now」顺序做,别只改密码却不换集成侧密钥: 1. 发新的 GitBook API token。旧个人 API token 官方已废,继续留在脚本和 CI 里只会报错或被误用。新发一把,权限收到最小必要范围。 2. 在源头轮换 Git Sync / 仓库侧令牌,或复查 GitHub App 授权。同步密钥往往活在仓库和 CI,不在文档站的「设置」文案里。 3. 轮换写进 GitBook 的第三方密钥。先在原厂吊销,再回填新钥;若发过带 secrets 的集成,一并换掉。 4. 重认证 GitBook MCP。官方点名这一步。顺带回顾 Assistant 提问记录:有没有粘过合同条款、内网地址、密钥样例一类内容。 做完这四步,再回头收紧:能少给的权限就不要全员可写;能进密钥管理的就不要明文躺在文档配置里。 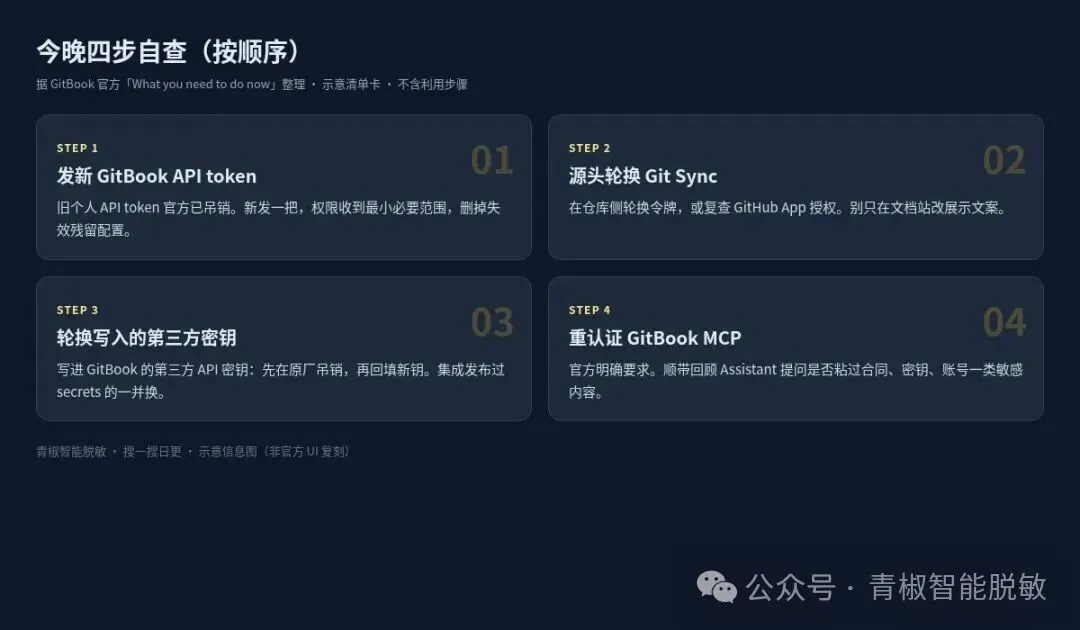
今晚四步:新 API token、Git Sync、第三方密钥、MCP 重认证 别踩的坑 只重新登录文档站后台,不换集成与仓库侧令牌。后台能进,不代表旧密钥已经失效。 以为「官方吊销了个人 API token」等于一切结束。第三方密钥和 MCP 会话不会自动跟着清干净。 急着复现攻击路径或转发猎奇细节。对防护没帮助。看官方通告、把令牌轮换做完就够了。 和个人隐私有什么关系 这篇讲的是文档站集成令牌,不是聊天软件本身。但同构风险很常见:把合同扫描件、账号口令、测试用密钥粘进「文档助手」或任意会记提问的工具。官方已写明 Assistant 提问可能被访问——哪怕文档正文没有被改,提问侧的敏感片段仍可能离开你的预期范围。 平台侧是「令牌与提问可能被触及」;个人侧常常是「原件先被助手记住」。自查逻辑一样:先问「我还有没有裸奔的集成密钥」,再问「我还要不要继续把原件直接贴给助手」。 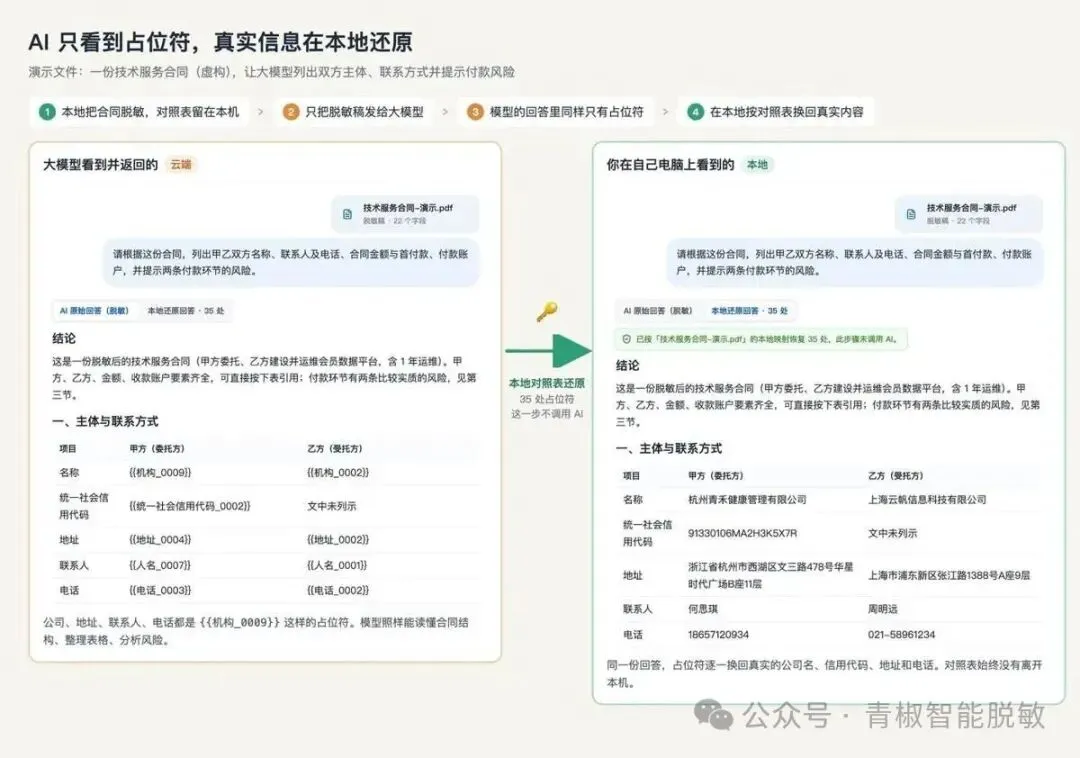
本地处理后的对照示意(演示数据,非当事 GitBook 后台) 写在最后 GitBook 官方通告点名四类可能被访问的数据:集成令牌、Git Sync secrets、API tokens、Assistant 提问;个人 API token 已吊销;文档内容暂无被改证据。今晚先发新 API token,再源头轮换 Git Sync 与第三方密钥,再重认证 MCP。这和「先查账单挂了哪些项目」「先开硬额度再轮换模型钥匙」是三条不同的自查线,别混成一套。 这不是让你卸载文档站,而是提醒:管集成令牌的人,要比只刷新页面等恢复的人多走四步。 公开入口可从 https://www.gitbook.com/status/security-incident-2026-11-03 核对;辅证可见 Decrypt、Rescana 等公开报道。我们会继续按公开案情拆这类「凭证与提问错位」翻车,欢迎收藏本号。 利益相关:我们团队正在研发本地运行的文档隐私脱敏工具「青椒智能脱敏」,在把合同、账单或业务表格发给大模型或文档助手前,先在本地一键替换敏感信息并支持随时还原。欢迎访问官网试用了解:https://qingjiaolab.com/?utm_source=wechat&utm_medium=article&utm_campaign=20261104-gitbook