ARTICLE · 1333689
44 万 Star 的 REA 实测:没源码也能把一个 App 拆成证据链
44 万 Star 的 REA 实测:没源码也能把一个 App 拆成证据链
沃德黑科技只拆能落地的开源工具,数据实测、坑都写明。今天这个项目,GitHub 上已经涨到 44.4 万 Star,仓库提交时间就在今天——它叫 REA(Reverse Engineer Anything),一个跑在你本机的 MCP 服务器,专门让 AI Agent 在没有源码的情况下,把一个 App、一个网站、一个二进制文件"拆开看明白"。 一个反常识的开场 你有没有遇到过这种情况:竞品某个功能做得特别顺,你想抄思路,但打开它的安装包,里面是压缩过的 JS、混淆过的二进制、一堆你不认识的调用链。传统做法是打开 IDA、JADX 一行一行盯,半天才能拼出一个大概。 REA 干的事,是把这套"盯"的活儿外包给 AI Agent:你用自然语言问"这个搜索框是怎么匹配本地笔记的",它自己去翻二进制、追函数、把证据贴回来,最后告诉你结论,并且每一条结论后面都挂着它是从哪段代码、哪个内存位置看出来的。 注意这个"带证据"——这是它和那种"我觉得应该是这样"的聊天式 AI 最大的区别。 它不是破解器,是证据驱动的调查员 很多人第一眼把 REA 理解成"AI 一键破解付费软件",这是个误会。 官方仓库(morluto/rea)把它定位写得很清楚:One MCP for reverse engineering across binaries, applications, and runtime behavior。它通过 MCP 协议把一堆本地分析工具(原生二进制反汇编、JS/Electron 解包、.NET 程序集解析、网站爬取、进程行为追踪)接到你的 Agent 上,然后 Agent 自己决定下一步看什么、追问什么。 整个工作流是一个四步闭环: 1. 接目标:你告诉 Agent 要分析哪个 App 或网站; 2. 追代码:REA 调起本地工具把目标拆开,沿着调用链往下钻; 3. 回证据:每发现一个行为,连同它对应的代码片段、文件位置、函数名一起返回; 4. 出结论:Agent 基于这些证据解释行为,或者直接照着实现一版给你。 它要解决的,正是大模型做逆向时最容易翻车的三件事:凭空脑补、编造结论、对不确定的信息装没看见。官方随 setup 一起下发的那套三页工作流提示词,核心就是强制 Agent "没有证据就不许下结论"。 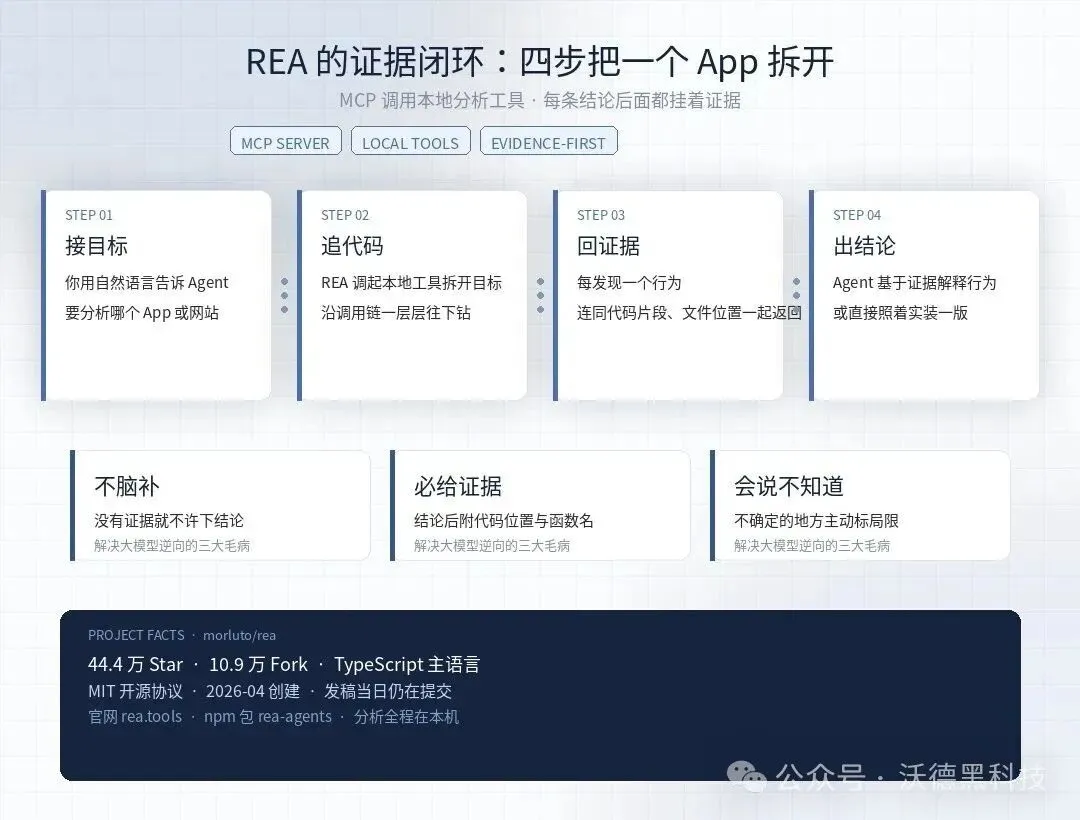
三种正经用法,别拿去干歪事 仓库在 2026 年 4 月才建,半年不到冲到 44 万 Star,是因为它真的接得住三类真实需求: 第一,参考实现。 你自己在做一款应用,某个交互或算法 AI 怎么写都不满意,而竞品做得刚刚好。把竞品丢给 REA,让它解释"这个功能到底是怎么拼出来的",你拿到的是一份带证据的技术方案,而不是凭感觉猜。 第二,复刻原型。 看到一个好用的 App 想快速做个自己的版本,REA 可以帮你把它的模块结构、Electron 边界、关键依赖摸清楚,再让 Agent 照着这套结构生成一版。官方也明说了:复刻出来会有差异,它给的是骨架,不是像素级克隆。 第三,自查隐私。 现在的桌面 App 偷偷上传数据并不少见。把一个你怀疑"有点鬼点子"的应用交给 REA,让它列出"这个二进制在后台连了哪些域名、读了哪些本地文件"——这比读一万条隐私政策都直接。 这三种用法有一个共同点:对象是你自己有权研究的软件。后面会单独说边界。 它到底能分析什么 根据官方 README 和仓库元数据,目前这条工具链覆盖的范围是:
它跑在你自己本机,分析结果默认带"证据 + 局限"两段——证据是它看到了什么,局限是"这一步我没法确认"。这个设计很关键:一个会主动说"我不知道"的逆向工具,比一个满嘴肯定的值钱得多。 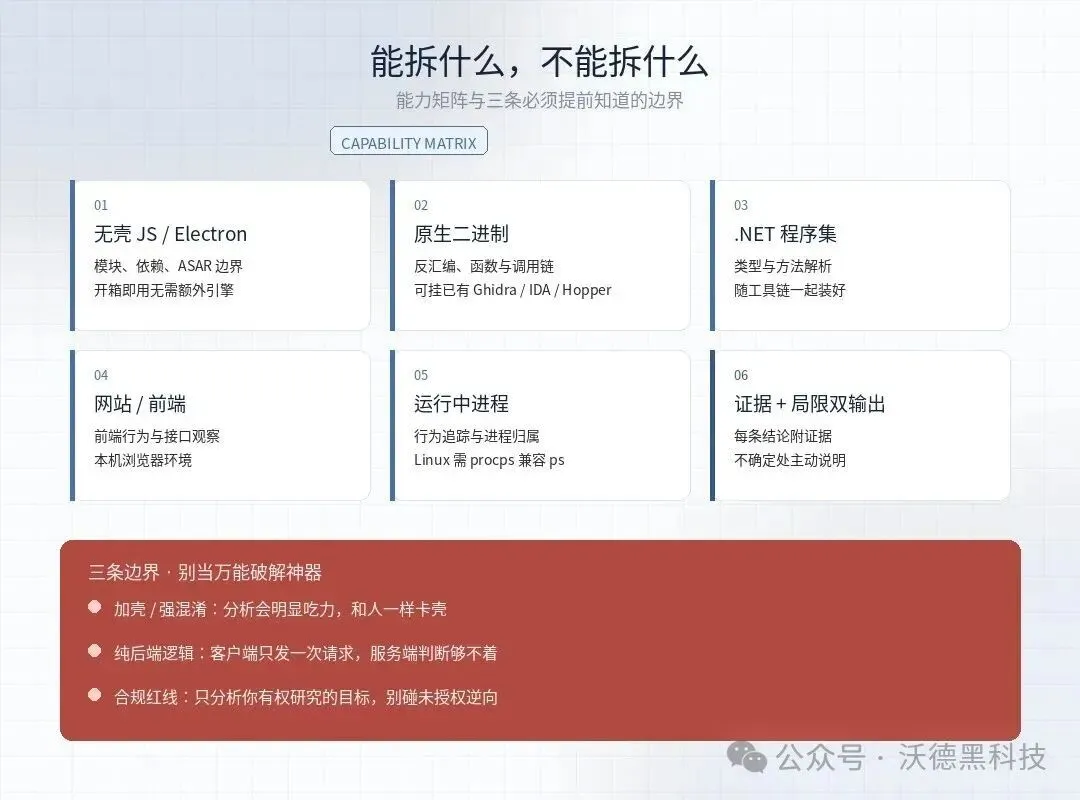
但它没你想的那么神 吹得越响的工具,越要自己泼冷水。基于 README 和实际定位,有三条边界必须提前知道: - 加壳、强混淆是硬伤。 对没壳的 JS、普通二进制分析很顺;一旦遇到商业加壳、控制流平坦化,它和人一样会卡壳。 - 纯后端逻辑够不着。 如果一个功能的关键判断全在服务端,客户端里只有一次 HTTPS 调用,REA 只能告诉你"它请求了哪个接口",服务端怎么判断它看不见。 - 它是线索挖掘器,不是破解神器。 把它当"给 Agent 装了一副显微镜"用,预期会合理很多。 合规上再补一句:别拿它去绕过授权、破解付费软件、侵犯他人著作权,也别用来分析你没有权利研究的目标。MIT 协议只授权你用代码,不授权你做违法的事。 十分钟跑起来 先把环境凑齐:本机需要 Node.js,官方点名 22.19 以上的 22 分支、24.11 以上的 24 分支,或者干脆 26+,并自带 npm。准备好之后,安装只要一行: setup 会问你接哪个 Agent(Claude Code、Codex、Cursor、Gemini CLI、Grok Build 等都支持),审查它要改的配置,确认后自动注册 MCP 服务器并备份原配置。重启 Agent 就能用了。 命令行也能直接跑,不挂 Agent: 输出是结构化 JSON,包含模块、依赖、Electron 边界和对应证据。 取包时认准三个官方来源:GitHub 写在最后 半年前,"让 AI 逆向一个 App"还属于那种演示视频里看着酷、上手全是坑的概念。REA 把这件事拆成了 MCP 工具 + 一套强制证据闭环的提示词,Star 数半年从 0 干到 44 万,说明开发者们是真的在拿它解决问题,而不只是点个星星。 工具本身是 MIT 开源的,权限完全在你本机。能不能用出价值,取决于你问的问题够不够具体——与其让它"分析一下这个 App",不如问"它登录成功后,token 存在了哪个文件里"。 本文仅作开源工具技术介绍,不构成对任何软件进行未授权逆向、破解或分发的建议。请在你拥有合法权利或获得授权的前提下使用相关技术。文中 Star 数、版本信息取自 GitHub 公开 API,截至发稿时实时数据可能已有变动。
npx rea-agents setupnpx -y rea-agents@latest analyze-javascript-application /绝对路径/应用目录 --jsonmorluto/rea、官网 rea.tools、npm 包 rea-agents。名字像的仓库、抄 README 的仓库不等于官方包。