ARTICLE · 1368606
46款App被用于电信诈骗!工信部发布第三批通报,应用运营方要注意了
2026年第三批通报,非官方渠道下载是主要诱导手法
做 App 与小程序业务的商家,通常把注意力放在功能与推广上,很少想一件事:自己的应用会不会被拿去当诈骗工具。
工业和信息化部网络安全管理局发布关于涉诈情况突出 App 的通报(2026 年第三批),近期公安机关通报显示,46 款 App 被不法分子利用实施电信网络诈骗活动,主管部门要求相关互联网服务提供者按照反电信网络诈骗法要求承担风险防控责任、履行合理注意义务并及时整改。这篇用三个例子讲清楚,它落到你的账上,具体改变哪一件事。
一、这次改了什么
先把性质说清楚:这是工业和信息化部网络安全管理局发布的通报,批次为 2026 年第三批,属于涉诈情况通报,不是新出台的规定。核心内容逐条列出来是这样。
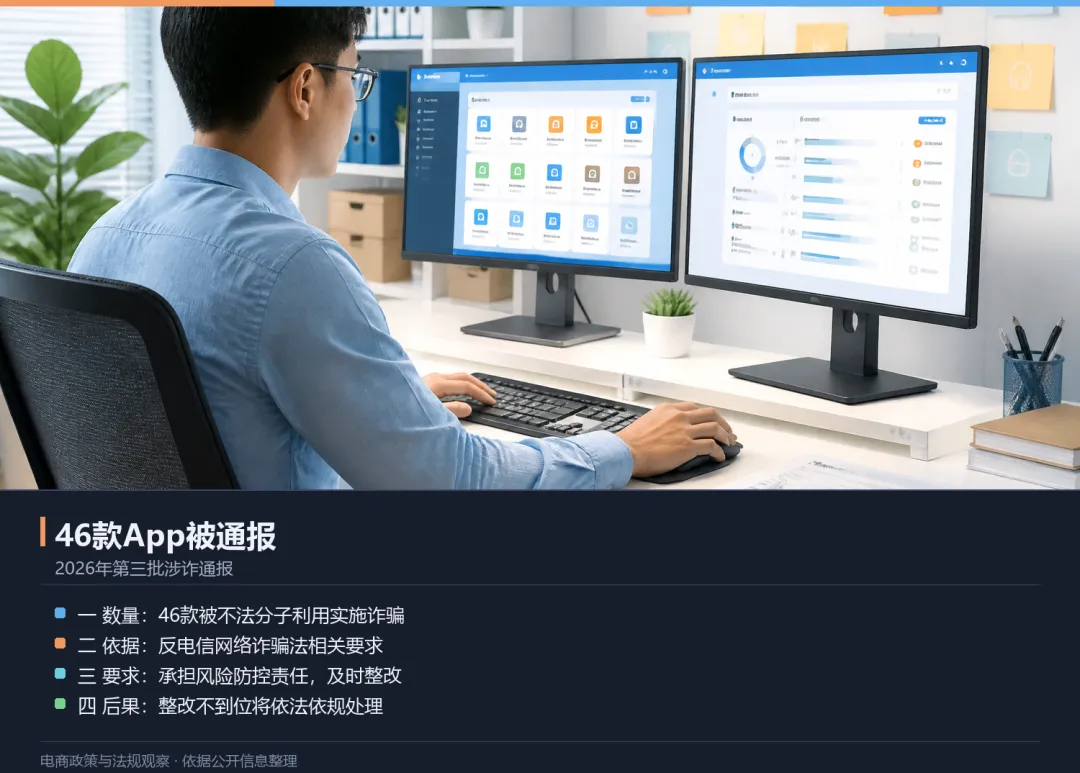
·第一项,通报数量与依据。近期公安机关通报显示,46 款 App 被不法分子利用实施电信网络诈骗活动;通报要求相关互联网服务提供者严格按照《中华人民共和国反电信网络诈骗法》相关要求,承担风险防控责任,履行合理注意义务。
·第二项,名单覆盖多家主体的产品。通报列出了 46 款 App 的名称与所属企业,涉及即时通信、婚恋交友、远程控制、企业办公等多类功能,覆盖多个省市的企业主体。
·第三项,功能类型的集中特征。名单中即时通信与社交类应用数量最多,另有飞鸽远程控制、连连控等远程控制类应用,以及多款名字带有企业办公意味的通信工具。
·第四项,整改与后续处理口径。通报明确,对整改不到位、涉诈情况持续突出的,主管部门将依法依规予以处理。
·第五项,对用户的提醒。工业和信息化部网络安全管理局提醒,凡以任何名义要求从非官方渠道下载 App、转入小众软件进行通联的,切勿轻信;如已安装相关 App 并遭受财产损失,请及时向公安机关报案。
·第六项,分批次的连续性。通报标注为 2026 年第三批,并附有第一批、第二批的查看入口,说明涉诈 App 通报已成批次化、常态化的治理动作。
把这六条收敛一下,跟应用运营方直接相关的有两条:一是「被不法分子利用」并不需要应用方参与,风险来自被借用;二是整改不到位会有实质后果,而整改的责任落在服务提供者身上。下面用三个例子说这两条具体怎么影响你。
二、哪些主体落在影响范围内
先说清楚这件事管谁。它管的是被用于实施电信网络诈骗的 App 及其服务提供者,判断标准不看你的企业规模,看的是你的应用是否出现在公安机关通报的名单里、以及你的风险防控措施是否到位。也就是说,只要你自研或运营 App、小程序、即时通信类工具,你就可能被带动到。
会被实际带动到的,是这几类主体:一是自研 App 与小程序的企业与团队;二是做即时通信、社交与交友类应用的运营方;三是做远程控制与办公协作工具的服务商;四是承接 App 开发外包的技术团队;五是应用分发与推广渠道的运营方;六是为应用提供云服务与技术服务的基础设施提供方。
例子一:应用本身合规,功能也可能被借去用
现在的常见情况是:应用运营方看到涉诈通报,第一反应是「我们没做过诈骗相关的事」,于是认为与己无关,不去看名单和判定口径。
通报的用词是「被不法分子利用实施电信网络诈骗活动」,落脚点在被利用。名单里即时通信、社交、远程控制、办公通信这几类功能占比很高,这些功能的共同特点是可以建立私密沟通渠道、可以远程操作设备。功能本身正当,但被有意识地选作沟通与操作工具。
对运营方的实际含义是:应用合规不等于风险为零。被通报的门槛不在「有没有主观参与」,而在「是否被持续利用且防控措施不到位」。通报明确要求服务提供者承担风险防控责任、履行合理注意义务,这两项是可以通过机制建设来完成的。
可以马上做的一件事:对照通报中出现的功能类型,梳理自家应用是否具备私密通联或远程控制能力,先明确需要布防的功能点。
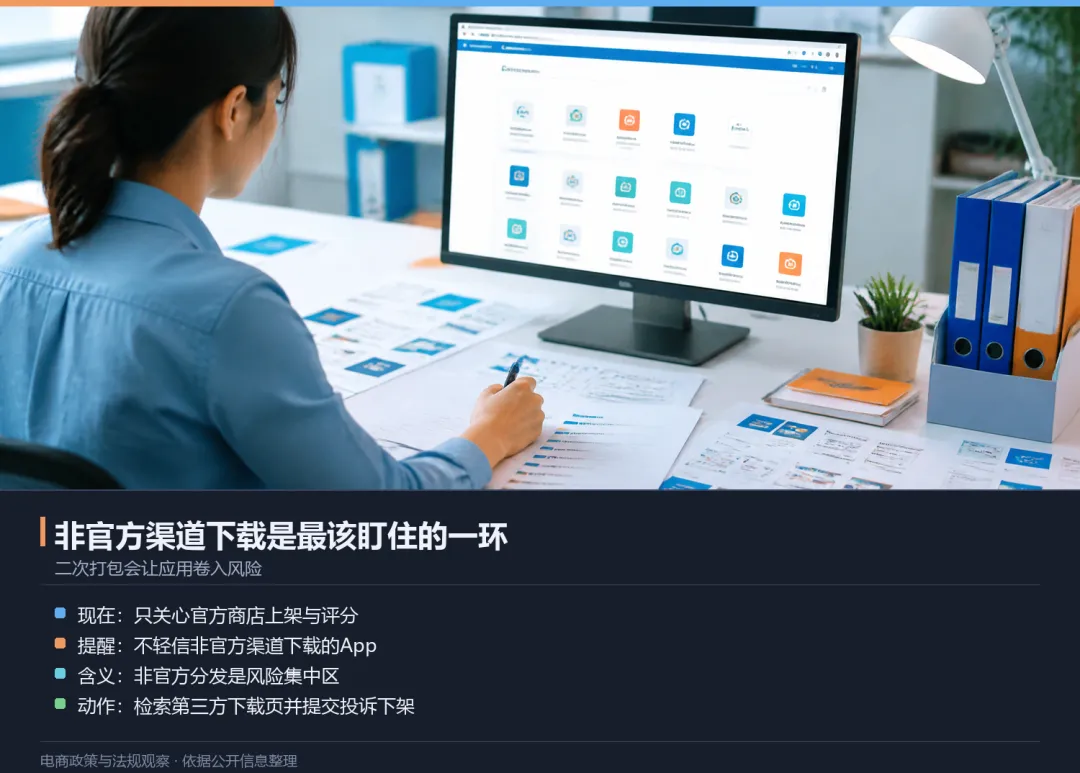
例子二:非官方渠道下载,是最该盯住的一环
现在的常见情况是:运营方只关心官方应用商店的上架与评分,对第三方下载站的传播情况基本不监测,觉得那不是自己的渠道。
通报对用户的提醒写得很有指向性:凡以任何名义要求从非官方渠道下载 App、转入小众软件进行通联的,切勿轻信。这句话反过来读就是——诈骗链路的关键一步,是把用户从官方渠道引导到非官方渠道或小众应用。
对运营方的实际含义是:非官方分发渠道是风险集中区。自己的安装包被二次打包、被挂到第三方站点、被以「内部版」「加速版」名义传播,这些都会让应用卷入通报风险。监测这些渠道的传播并主动投诉下架,是可控的动作。
可以马上做的一件事:用自己的应用名称与常见后缀组合在各搜索引擎检索一次,记录非官方下载页,对可疑页面提交投诉。
例子三:整改不到位会被依法处理,留痕能帮上忙
现在的常见情况是:收到整改要求后,运营方做了功能调整,但没有把整改过程记录下来,之后再被问到「做过什么」时拿不出材料。
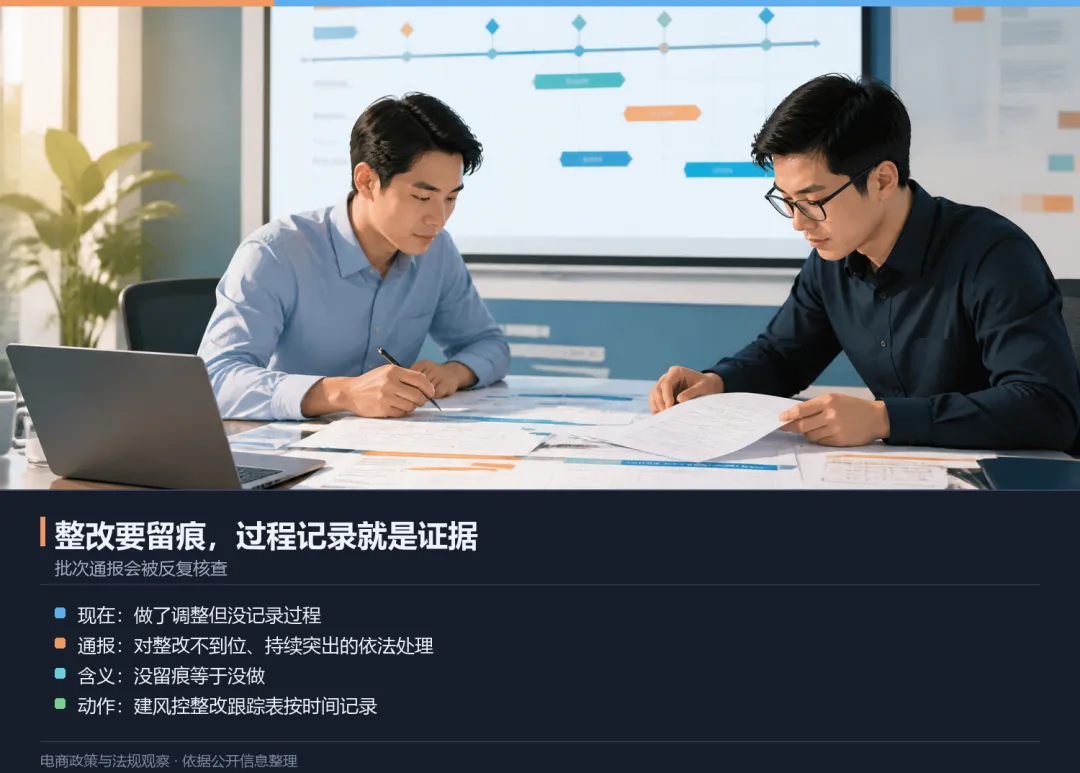
通报明确,对整改不到位、涉诈情况持续突出的,主管部门将依法依规予以处理。这里的关键词是「持续突出」——判断依据不是单次是否被利用,而是整改之后是否仍然高发。同时,通报的批次化说明这件事会被反复核查。
对运营方的实际含义是:整改是过程管理。做了哪些限制、加了哪些风控规则、处置了多少异常账号、投诉下架了哪些分发页,这些记录构成了「已履行合理注意义务」的证据。没有留痕,等于没做。
可以马上做的一件事:建立一份风控整改跟踪表,按时间记录处置动作、规则调整与结果,做到可按时间线回溯。
三、现在能确定什么、不能确定什么
这是一份已发布的通报,批次、数量、要求方向与处理口径是确定的;具体到名单内各企业后续的整改情况、主管部门的处置方式,以及应用分发的具体治理细则,仍要看后续公开信息。下面这张表是当前的口径。
要素 | 官方已明确 | 待明确或以后续为准 |
文件性质 | 工业和信息化部网络安全管理局关于涉诈情况突出 App 的通报(2026 年第三批) | 后续批次的通报节奏 |
通报数量 | 公安机关通报显示 46 款 App 被不法分子利用实施电信网络诈骗活动 | 各款应用的具体处置结果 |
依据要求 | 要求按《中华人民共和国反电信网络诈骗法》承担风险防控责任、履行合理注意义务 | 整改的具体标准与验收方式 |
功能特征 | 名单中即时通信、社交交友、远程控制、办公通信类功能占比较高 | 各类功能的风险判定细节 |
整改口径 | 对整改不到位、涉诈情况持续突出的,主管部门将依法依规予以处理 | 处理的具体措施与力度 |
用户提醒 | 不轻信非官方渠道下载的 App,不转入小众软件通联,已受损失及时报案 | 反诈宣传的配套安排 |
历史衔接 | 通报标注为 2026 年第三批,附第一批、第二批查看入口 | 前三批名单的处置进展 |
四、为什么这个时间点值得注意
第一层原因是它在电信网络诈骗治理的常态化框架里发布。通报以批次标注,说明已经形成固定的发现、通报、整改、复核链条,而不是一次性的专项行动。
第二层原因是通报的对象是「被利用」的应用,而不是实施诈骗的主体。这个角度把服务提供者的注意义务摆到了台面上——应用方需要对自己的产品被如何使用有基本的管理能力。
第三层原因是它对用户的提醒正好指向分发环节。从非官方渠道下载、转入小众软件通联,这两句话描述的是完整的诱导路径,也给应用运营方指出了最值得布防的位置。
五、一个务实的整理清单
只要你运营 App 或小程序,下面这几件事值得现在做一次。
·第一件,对名单:核对通报名单与自家及关联应用,确认是否存在同名或近似名称的应用。
·第二件,查功能:梳理自家应用是否具备私密通联、远程控制等能力,明确需要布防的功能点。
·第三件,搜渠道:用应用名称检索第三方下载页,记录可疑页面并提交投诉下架。
·第四件,建台账:做一份风控整改跟踪表,按时间记录处置动作、规则调整与结果。
·第五件,配提示:在注册与首次使用环节加入反诈提示,明确官方下载渠道的唯一性。
·第六件,定责任:指定一名负责人跟踪批次通报与整改要求,按季度更新台账并留痕。
六、不要被过度解读带偏
第一类走样说法是「被通报就说明这家公司在做诈骗」。因果关系被颠倒了。通报的表述是被不法分子利用实施电信网络诈骗活动,落脚点在被利用,与开发运营方主观参与是两件不同的事。
第二类走样说法是「名单上的应用已经在应用商店下架了」。状态被提前了。通报提出的是整改要求,并明确对整改不到位、涉诈情况持续突出的依法依规处理,具体处置结果要看后续公开信息。
第三类走样说法是「我不做通信类应用,就无关」。关联被简单化了。通报涉及即时通信、社交、远程控制、办公通信等多类功能,且风险来源包括安装包被二次打包与非官方渠道传播,与功能类型不完全对应。
判断一条解读是否可靠,可以问三个问题:它有没有区分「被利用」和「主动参与」?它有没有说明这是第几批通报?它有没有把风险落到分发渠道上?三个问题过一遍,大部分走样说法能被筛出来。
七、把这件事放到长期看
把这份通报放到更长的时间里看,它在说一件正在成形的事:应用运营的责任边界,正在从「产品功能合规」扩展到「产品被如何使用的管理」。
对运营方的含义是:过去应用上线后,运营重点是增长与留存;未来还需要一套基础的风控与留痕机制——谁在分发、用户从哪来、异常账号怎么处置。这些工作在通报批次化的背景下,会逐渐成为常规配置。
再往远看一层,当分发渠道治理与反诈要求持续收紧,能证明自己履行了合理注意义务的应用,会更少受到波及。对中小团队来说,先把渠道监测与整改留痕这两件事做起来,是成本最低的一类准备。
八、FAQ
Q1:这份通报是什么性质?
是工业和信息化部网络安全管理局发布的关于涉诈情况突出 App 的通报,批次为 2026 年第三批,属于涉诈情况通报,不是新出台的规定。
Q2:这次通报了多少款应用?
通报显示,近期公安机关通报的 46 款 App 被不法分子利用实施电信网络诈骗活动,名单中列出了各款应用名称与所属企业。
Q3:通报提出了什么要求?
要求相关互联网服务提供者严格按照《中华人民共和国反电信网络诈骗法》相关要求,承担风险防控责任,履行合理注意义务,及时采取有效措施进行整改;对整改不到位、涉诈情况持续突出的,主管部门将依法依规予以处理。
Q4:我是应用运营方,这份通报跟我有什么关系?
三类关系。一是应用被借用不取决于是否主观参与,风险防控责任在服务提供者;二是非官方渠道分发与二次打包会让应用卷入风险;三是整改需要留痕,过程记录才构成已履行合理注意义务的证据。
Q5:被通报的应用是不是已经下架了?
通报提出的是整改要求与处理口径,并未说明名单内应用已全部下架。具体处置结果请以主管部门的后续公开信息与各应用分发渠道的实际情况为准。
Q6:现在最实际的动作是什么?
两件事:用自己的应用名称与常见后缀组合检索第三方下载页,记录并投诉可疑页面;建立一份风控整改跟踪表,按时间记录处置动作、规则调整与结果,做到可按时间线回溯。
本文只做工业和信息化部公开信息与公开报道的转述与信息整理,不构成法律意见或操作建议。名单内应用的具体情况与后续处置结果,请以主管部门发布的通报原文及官方答复为准。