ARTICLE · 1368618
C3RB3R勒索软件攻击群晖:切勿拖延NAS更新
C3RB3R勒索软件正在攻击搭载过时操作系统的群晖网络存储设备,并加密设备上存储的文件。本文将说明哪些网络存储设备存在风险、如何防范该攻击,以及数据已经被加密后的应对办法。
很多人把家用网络附加存储(NAS)设备看作是接在路由器上的一块大容量硬盘。他们在里面存放视频、照片、文档和备份文件,之后好几年都几乎不再关注这台设备。这是一个很大的误区。
今年10月,攻击者开始利用C3RB3R(Cerber)勒索软件感染群晖(Synology)NAS设备。大量用户反馈,自己无法再打开网络存储里的文件,文件夹中还出现了带有勒索要求的文本文件。这类攻击并不是因为用户不小心下载了恶意文件:所有没有及时更新网络存储设备的人都面临风险。
本文将详细说明哪些人存在风险,以及该如何保护你的数据。
C3RB3R的攻击目标以及攻击原理
我们通常认为,恶意软件是在用户下载可疑文件、或是按照攻击者的指引操作后才侵入设备。但绝大多数C3RB3R恶意程序的感染过程完全不需要用户进行任何操作——攻击者只需要找到存在漏洞的NAS服务。专用扫描工具大概率会自动搜寻群晖NAS设备,并核查其DiskStation Manager(DSM)版本,以此定位这类设备。
上个月,大量群晖用户开始反馈遭遇C3RB3R攻击。群晖官方确认了该事件,表示攻击者正在利用一个早在2024年12月就已修复的漏洞。根据描述,该漏洞应为CVE-2024-10441,这是一个无认证漏洞,攻击者可借助它在NAS操作系统中执行任意代码。
与此同时,360的研究人员报告称,他们分析的C3RB3R攻击还用到另外两个高危漏洞,二者风险评分均为9.8:CVE-2026-13639和CVE-2026-13684。这两个漏洞支持任意文件读写以及拒绝服务(DoS)攻击。群晖尚未证实本次攻击活动中使用了这两个漏洞,该厂商已在9月的DSM更新中修复了它们。
无论如何,上述漏洞都支持攻击者远程攻击NAS设备。攻击者想要访问你的存储设备、植入并运行勒索软件,只需要满足两个条件:
1. 你的网络附属存储设备长期未更新
2. 群晖DiskStation Manager(DSM)管理界面可通过互联网(或局域网)访问
仅此而已。攻击者不需要你的密码,也不需要你做任何操作。所有没有及时更新系统的群晖NAS用户都面临风险。
如果你近期没有手动安装更新,也不确定自动更新是否开启,建议先阻断NAS的互联网访问,再尽快手动更新设备,否则你很可能成为受害者。
请注意,在安装更新之前,该设备依然容易受到局域网内的攻击。如果你的群晖NAS可供局域网内其他用户访问,例如和邻居共用、接入校园、办公或者宿舍网络,最稳妥的做法是拔掉网线;如果你的NAS型号支持Wi-Fi,也需要关闭Wi-Fi。之后把更新包下载到电脑上,断开电脑的有线网络和无线网络,再用网线将NAS直接和电脑相连,在完全隔离的环境下更新系统和配套应用。
另外一个需要更新网络存储的原因是近期被发现的PHP相关漏洞。群晖已经针对其操作系统、邮件套件(Mail Station)以及群晖日历(Synology Calendar)应用发布紧急更新。
文件感染后会发生什么?
一旦C3RB3R勒索软件侵入网络附加存储设备,它就会遍历所有可访问的、存有用户数据的文件夹,并加密其中的文件,包括照片、文档、压缩包、视频以及音频录音,同时给加密后的文件添加.L0CK3D后缀。如果用户尝试打开这类文件,系统会提示文件已损坏或格式未知。遗憾的是,仅仅修改文件名无法解除加密。
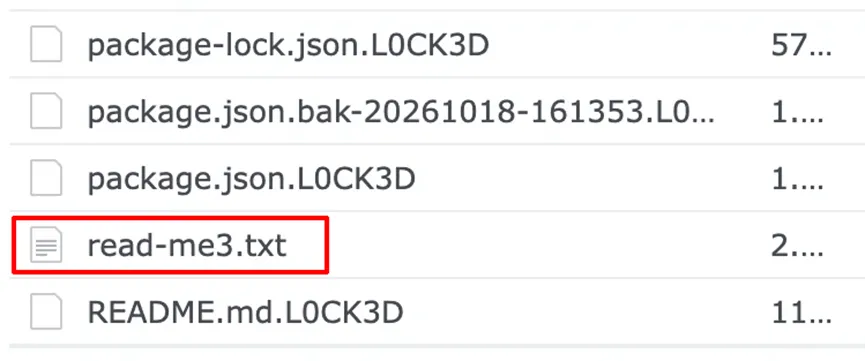
C3RB3R加密后的文件是什么样子
攻击者还“贴心地”在存放加密文件的文件夹里留下了一个名为read-me3.txt的文本文件,里面附带了如何解密存储设备中数据的说明。简单来说,你只需要……打开这个看起来毫无可疑之处的Tor浏览器,向攻击者付款来购买解密工具,据称该工具可以恢复你所有的文件。不用说,你根本无法保证文件能够完好无损地找回。
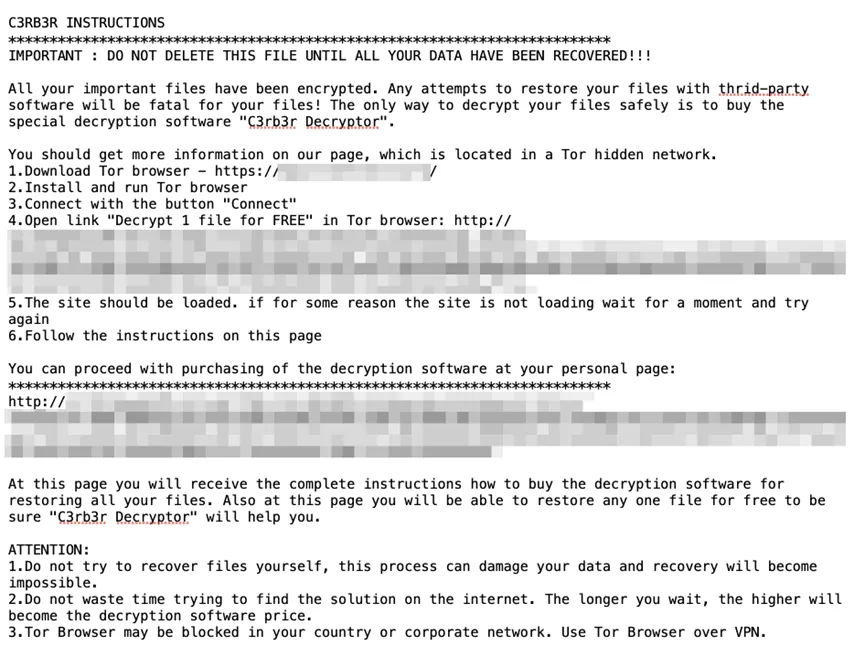
C3RB3R会在每一个存有加密文件的文件夹中留下这样一封勒索信。骗子给出了一个看似十分“慷慨”的条件:免费解密一个文件,其余文件则需要付费解密。
丢失全部或大部分文件或许并不是唯一糟糕的后果。攻击者常会对受害者进行敲诈,威胁泄露窃取到的数据,包括账号凭证、私密照片、工作文件以及其他机密资料。如果受害者拒绝支付赎金,这些不法分子就扬言要公开所有数据。他们可能会通过邮件或者社交媒体向你传达这些勒索要求。
很多时候,这类威胁只是骗局。我们在文章《诈骗分子如何利用邮件实施敲诈勒索》中详细介绍过这类手段以及遭遇敲诈时的应对办法。但如果你的网络存储设备(NAS)确实已经被加密,很遗憾,你无法排除数据被盗的可能性。
如果勒索软件已经感染了你的群晖NAS该怎么办
如果勒索软件已经攻击了你的网络存储(NAS),你可能会遇到以下两种情况之一。
1. 你当场发现了勒索软件,惊恐地看着越来越多的文件在眼前被加密、重命名。
2. 用户文件夹已经被加密,所有文件都被加上了.L0CK3D后缀。
你应该怎么做?
立即将NAS从所有网络中断开(但不要关机)
需要让NAS完全隔离互联网以及家庭内其他网络。拔掉NAS上除电源线以外的所有线缆。如果你的NAS机型通过Wi-Fi接入局域网,也要关闭无线连接。你可以直接在NAS设备上关闭无线功能(部分群晖机型配有Wi-Fi按键,长按即可关闭无线网络),也可以直接拔掉路由器电源。此举可以切断攻击者对设备的远程访问,同时防止已被感染的NAS传染其他电脑和存储设备。
如果有外接USB硬盘连接在NAS上用于扩容,也一并断开——这些硬盘有可能还未被勒索病毒感染。
在电脑和云服务端暂停所有和该NAS相关的同步与备份任务。这样可以避免损坏的文件扩散到其他副本,覆盖尚未受损的文件版本。
决定是否关闭NAS设备
如果你当场发现Cerber勒索程序正在运行,第一反应可能是拔掉NAS的电源线,但不建议这样做:突然断电会损坏正在写入磁盘的数据。优先使用NAS的正常关机流程,但要注意,执行正常关机后,就失去了一种恢复已加密文件的可行途径。专业人员如果运气较好,能够从设备的内存(RAM)中提取恢复密钥;一旦断电,内存中的数据就会清空。
• 如果你没有技术基础,也找不到可以协助恢复数据的人员,且加密进程仍在进行中,请正常关闭NAS;如果设备无响应,再拔掉电源线。这样至少可以保住尚未被加密的文件。
• 如果你是有经验的技术用户,用网线将NAS直连一台隔离的电脑,尝试通过SSH登录NAS。查看正在运行的进程(sudo ps -ef),找到勒索软件进程,获取它的PID(进程ID),使用暂停命令而非结束命令来中止加密(sudo kill -STOP PID,PID替换为勒索软件进程ID)。随后确认该进程所有线程都已暂停(状态T),再按照C3RB3R / .L0CK3D勒索病毒的救援指引保存内存转储文件。如果无法暂停加密进程,则关闭NAS电源。
• 如果NAS内的文件已经被加密,并且你已经将它从局域网断开,可以保持设备通电,按照C3RB3R / .L0CK3D勒索病毒的救援指引保留内存数据,尝试恢复文件。
保存加密文件以及勒索信
如果勒索软件已经完成对你NAS设备上文件的加密,且你已经将该设备断开网络,请尝试直连这台NAS,把加密文件以及攻击者留下的说明文件复制保存到一块空白的移动硬盘中。安全研究人员未来有可能发布免费的C3RB3R解密工具。
如果你是在加密过程中关闭了NAS设备,不要为了查看进程或者复制文件而重新开机——加密操作在本地执行,设备重启后加密流程可能会继续。这种情况下,请联系靠谱的数据恢复专业人员,他们可以在不启动受感染的DSM系统的前提下读取NAS硬盘数据。
如果你已经按照前面的步骤,将NAS断开网络、在隔离环境下直连设备并终止了勒索软件进程,这时可以备份你需要抢救的未加密文件。建议将备份硬盘插在和NAS直连的电脑上,而不是直接接在NAS的USB接口上,这样能降低勒索软件重新启动、进而加密这块备份硬盘的风险。
在勒索软件清除前,不要恢复文件或接入含有备份的驱动器
不要将存有备份的外置驱动器接入已受感染的网络存储设备(NAS),也不要在被入侵的网络存储设备上启动备份文件恢复操作。勒索软件可能再次运行并破坏接入的驱动器。
攻击终止后,在快照复制中检查快照
如果你提前配置了快照复制,且攻击者没有销毁快照,你就可以从快照中恢复数据——但将数据恢复到已被入侵的网络存储设备上是没有意义的。你需要一块独立的存储盘来存放备份。
首先,确认快照是否仍然存在。在恶意程序被阻断后,在正常运行的网络存储设备上,从DSM主菜单打开快照复制。选中共享文件夹,依次打开快照 → 快照列表,找到感染前创建的快照,点击浏览查看快照内的内容。你也可以直接将快照里的数据复制到外部存储介质,无需将数据恢复至受感染的存储卷。快照复制的使用详情,请参阅群晖的说明文档。
清除已被入侵的网络存储设备并重新安装DSM系统
在尽可能保存好所有内容(包括加密与未加密数据以及日志)之后,再次使用该NAS前,请将其恢复出厂设置(恢复出厂设置 → 清除所有数据)。
请注意,该操作会彻底清除网络存储内的全部数据、应用程序与配置。重置前,请检查你做好的备份,确认复制的完整文件可以正常打开、快照里所需的文件版本已保存,并且你获取到的加密文件、勒索通知、日志以及所有内存转储文件都存放在其他存储设备上,而非这台NAS中。如果有内容缺失,请保留原始硬盘或完整磁盘镜像,交给数据恢复专家处理。如果你短期内可以不用这台NAS,不要急于擦除数据:后续可能会出现免费解密工具。
如果这台NAS只是用来存放文件,里面没有不可替代的重要资料,可按上述方法彻底擦除存储后再投入使用,并按照离线安装DSM的指引,从官方渠道重新安装DSM系统。
不要使用感染后生成的备份来恢复配置,这类备份可能包含攻击者篡改的内容。最好从零开始配置这台NAS。
检查存在泄露风险的账户
重新安装DSM不会清除已被盗取的密码、会话以及其他密钥信息,这些服务的凭证可能已经存储在你的设备中。请梳理你的NAS上使用过哪些服务、安装了哪些附加套件,以及它们能够访问哪些内容。逐一检查所有这些服务,终止可疑会话、撤销受影响的密钥与令牌、修改密码并开启双因素认证。我们建议将所有凭证存储在密码管理器的安全保管库中。请在存储设备重新接入网络前完成以上操作。
将NAS重新接入网络前,关闭不必要的远程访问,停用QuickConnect
该服务可让你通过互联网连接你的NAS。若要在DSM 7中关闭此项功能,打开控制面板 → 外部访问 → QuickConnect,取消勾选启用QuickConnect,然后点击应用。在更早的版本中,QuickConnect选项直接位于控制面板内。
检查你的NAS是否通过路由器暴露在互联网中
你的路由器可能被设置为将来自互联网的接入连接直接转发至NAS,该功能称为端口转发。首先,找到NAS的局域网IP地址。在DSM系统中,你可以在控制面板 → 网络 → 网络接口中查看。
接下来,打开家用路由器的设置页面。通常在浏览器中输入路由器的局域网地址即可进入;具体地址和登录信息一般印在路由器的标签上,或者可以在运营商的APP中查看。
在路由器设置里,找到名为端口转发、转发或者端口重定向的板块,查看现有的转发规则。如果内部IP、本地IP、目标地址或设备等栏目里填写了你的NAS的IP地址,请删除这条规则。
同时检查DMZ、DMZ主机或者暴露主机相关设置项。如果NAS的IP地址在其中,关闭该功能。
关闭通过UPnP自动开放端口功能
UPnP允许应用程序和设备向路由器请求自动为其开放端口。如果不需要UPnP,请将其关闭。
请注意,这是路由器全局设置,关闭该功能可能会影响家庭网络内的其他设备。如果你需要为其他设备继续启用UPnP,至少要检查由UPnP生成的端口规则,确保没有规则指向NAS的IP地址。如果存在这类规则,请删除它们;若路由器支持该功能,可单独阻止NAS自动开放端口。
额外检查
如果你使用IPv6,也请核查相关规则:应当阻断通往NAS的不必要入站连接。此外,如果你配置过隧道、VPN以及其他远程访问服务,应停用未使用的相关服务。完成这些修改后,检查NAS是否可从外部网络访问,例如通过移动数据网络测试。
持续留意免费解密工具
自建NAS系统的所有者应当采取的措施
很多人会使用第三方引导程序来运行群晖DSM系统——这类是XPenology项目推出的非官方工具,能够让群晖的操作系统在原本不支持的硬件(例如个人电脑、自建服务器)上运行。常见的有Arc、RR(RedPill Recovery)以及M-Shell。
如果你以这种方式运行DSM,C3RB3R也可能攻击你的系统。但不要急于升级DSM:首先要确认新版本和你的引导程序、硬件都兼容,否则你的文件可能会损坏。
如果暂时无法安装最新系统版本,请关闭外网访问,仅允许有使用需求的设备在局域网内连接,以此限制网络存储的访问权限。条件允许的话,可以将NAS划分到独立网段。卡巴斯基增强版(Kaspersky Plus)和卡巴斯基高级版(Kaspersky Premium)中的智能家居监控功能可以为家庭网络提供额外防护:该功能能够显示局域网内的所有设备,并监测陌生新设备接入。
如何同时保护你的网络附加存储(NAS)与个人数据
1. 不要拖延NAS的软件更新,并确认已开启自动更新。
2. 不要将139和445端口暴露在公网中:它们是自动化攻击的常见目标。计算机依靠相关协议通过这两个端口访问NAS上的共享文件夹,该功能在家庭内网中很实用,但不应直接暴露到互联网。你可以在路由器设置中查看这两个端口是否处于开放状态。
3. 如果你需要远程访问NAS(例如外出途中或在办公室),优先搭建家庭网络远程连接,再在该内网环境下访问存储设备,不要把NAS直接暴露在互联网上。
4. 不要将重要文件仅存一份在NAS中。定期配置快照复制任务并做好备份。牢记3-2-1备份原则:保存三份数据副本,两份存放在不同存储介质,另一份脱离主存储,保存在离线硬盘中。
5. 你也可以将重要文件交由卡巴斯基密码管理器保管。它可以把账号凭证、文字笔记、个人证件扫描件、照片、地址、银行卡信息以及PDF文件存放在加密保管库内,保管库由只有你知晓的主密码保护。保管库会在你的所有设备间同步,你的数据既安全,也能在电脑和手机上随时取用。
6. 使用可靠的防护方案,阻止勒索软件和其他恶意程序下载到电脑。
7. 保护管理员账号:开启双重验证、使用独立密码,设置多次登录失败后自动锁定,也可以使用通行密钥。将密码、通行密钥和双重验证令牌存放在加密密码管理器中。这些措施无法抵御当前的C3RB3R攻击——因为刻耳柏洛斯(Cerber)利用的是无需身份验证的漏洞,但是如果攻击者尝试盗用你的账号,或是在数据泄露中拿到了你的密码,这些防护手段就能起到作用。

关于卡巴斯基
卡巴斯基是一家成立于1997年的全球网络安全与数字隐私公司。凭借其网络免疫概念,卡巴斯基致力于推动行业创新,保护消费者、企业、关键基础设施及政府机构免受网络威胁。迄今为止,已有超过十亿台设备受到卡巴斯基的保护。
卡巴斯基确保“忠于业务”的网络安全,专注于提供明确的结果、保护营收、减轻工作负载并防止系统停机。卡巴斯基深厚的威胁情报和安全专业知识不断转化为适用于各种规模组织(从小型企业到大型企业)的创新解决方案和服务,将经过验证的 AI 驱动防护技术与简单的管理和专家支持相结合。
卡巴斯基广受独立测试机构认可,并获得全球数百万个人用户及近20万家企业的信赖。我们助力客户更早发现威胁、更快做出响应,并以更大的信心和自由度开展业务,从而保护客户最核心的价值。
了解更多详情,可访问卡巴斯基官方网站。