夜雨聆风
AI驱动的多智能体渗透测试平台
⚠️
请勿利用文章内的相关技术从事非法渗透测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。工具和内容均来自网络,仅做学习和记录使用,安全性自测,如有侵权请联系删除。
⚠️注意:现在只对常读和星标的公众号才展示大图推送,建议大家把"0x八月"设为星标⭐️"否则可能就看不到了啦,点击下方卡片关注我哦!
💡项目地址在文章底部哦!
📖 项目/工具简介
HackerTeam是一个AI驱动的多智能体渗透测试平台,将大语言模型与本地PTY命令执行结合,按PTES标准自动化完成完整攻击链。
🚀 一句话优势
共识驱动的多Agent协作,实现从侦察到漏洞复现的全自动化渗透。
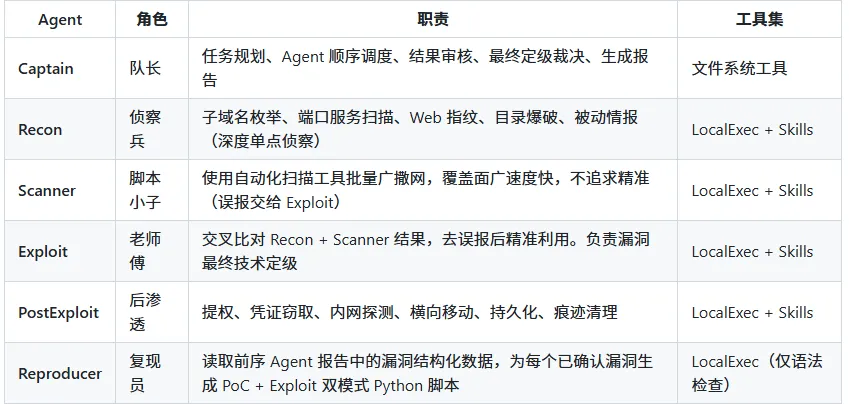
📋 核心能力速览
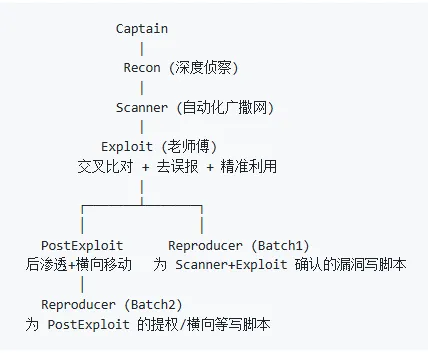
📸 共识驱动的多 Agent 架构
✨ 核心亮点
1. 共识驱动的多Agent架构
HackerTeam由6个职责明确的Agent组成:Captain作为中枢调度,Recon负责深度侦察,Scanner进行自动化广撒网,Exploit负责交叉比对与精准利用,PostExploit执行后渗透,Reproducer生成复现脚本。所有Agent共享vuln_consensus和output_consensus两份共识文件,确保漏洞定级标准统一、报告格式规范。这种架构有效避免了单Agent的幻觉和误报问题。
2. 灵活的Skill配置与热扩展
每个Agent拥有独立的Skill目录,通过SKILL.md文件以知识注入方式告知Agent如何使用外部安全工具。工具本身仍通过LocalExec调用,无需编写适配代码。你可以在SKILL.md中描述工具的用法、参数和输出格式,Agent即可正确调用。执行/flush命令即可热更新Skill配置,无需重启进程,极大提升了工具扩展的灵活性。
3. 内置PTY命令管理与自动化复现
平台内置LocalExec工具集,以伪终端(PTY)模式异步执行命令,完整支持ssh、sudo、msfconsole等需要交互式终端的工具。同时,Reproducer Agent会自动读取前序Agent报告中的漏洞结构化块(YAML格式),为每个已确认漏洞生成可运行的Python复现脚本(PoC+Exploit双模式)。结构化块不完整时,Captain会打回重写,确保脚本可运行。
🛠️ 技术优势
📖 使用指南
① 准备工作:从Release页面下载对应平台的二进制文件,执行 ./HackerTeam 首次运行后,会自动生成配置文件 .HackerTeam/HackerTeam.yaml。编辑此文件,填入你的LLM API Key(支持OpenAI兼容接口或Anthropic),并根据需要为各Agent配置Skill目录中的工具路径。
② 核心操作:再次运行 ./HackerTeam 启动TUI界面。输入目标信息后,Captain会自动将任务分解并分发给子Agent。你可以在界面中实时查看各Agent的执行状态和中间结果。如需更新工具配置,执行 /flush 命令热加载。Agent间的协作流程完全自动化,你只需监控进展。
③ 结果查看:所有任务报告和原始输出会保存在 .HackerTeam/output/ 目录下。Reproducer生成的漏洞复现脚本位于 output/poc_scripts/。报告采用Markdown格式,每个已确认漏洞包含完整的YAML结构化块(entry_point / payload / verification等),你可以直接使用或作为报告附件提交。
📖 项目地址
https://github.com/lfz97/HackerTeam💻 技术交流与学习
如果师傅们想要第一时间获取到最新的威胁情报,可以添加下面我创建的钉钉漏洞威胁情报群,便于师傅们可以及时获取最新的IOC。
如果师傅们想要获取网络安全相关知识内容,可以添加下面我创建的网络安全全栈知识库,便于师傅们的学习和使用:覆盖渗透、安服、运营、代码审计、内网、移动、应急、工控、AI/LLM、数据、业务、情报、黑灰产、SRC、溯源、钓鱼、区块链等 方向,内容还在持续整理中......。
⚠️打广告的勿进,会直接踢掉!!!
| 网络安全全栈知识库 | 钉钉漏洞威胁情报群 |
|---|---|
 |  |
推荐阅读
✦ ✦ ✦
✦ ✦ ✦