 夜雨聆风
金融类App选安全检测机构,跟选银行有点像——您当然希望它“便宜”,但更怕它“不靠谱”。选错了,轻则报告被退回、项目延期,重则被通报下架、罚款上百万。
今天不扯虚的,直接说三个硬指标。拿这三条去套,保您不踩坑。
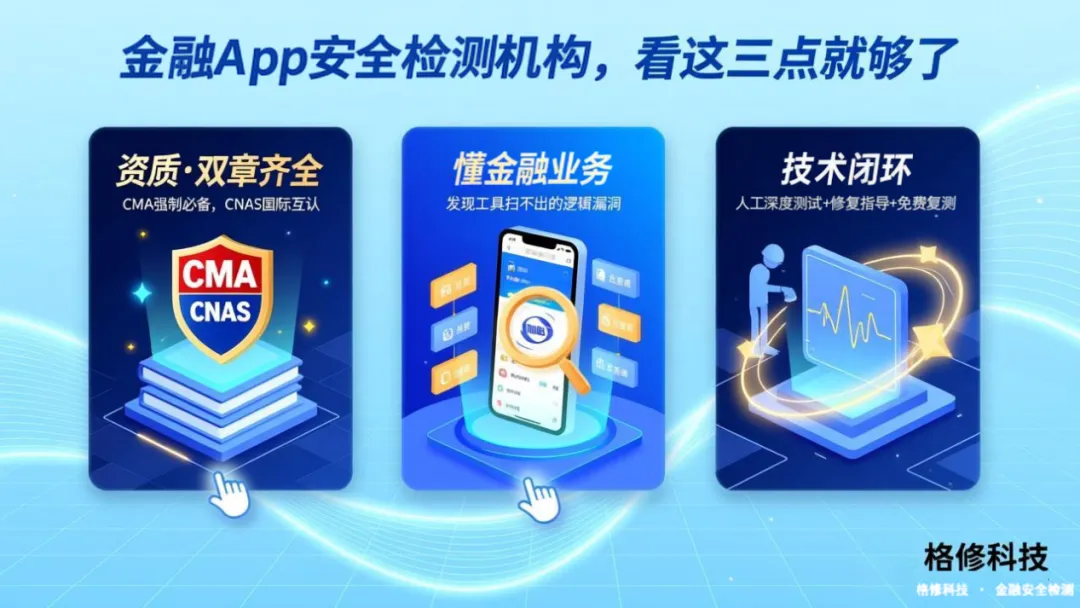


要素一:资质必须“双章齐全”

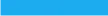
选检测机构,第一件事不是问价格,而是看资质。
CMA章(必备项): CMA是中国计量认证,是国内对检测机构的强制性认证。通过CMA认证的实验室出具的检测报告具有法律效力,可用于政府验收、招投标、监管检查等场景。对于金融APP的备案和监管审查,CMA是硬性门槛,没有CMA章的报告在监管审查中可能直接被判定为无效。
CNAS章(加分项): CNAS是中国合格评定国家认可委员会认可的资质,表明检测机构的技术能力达到了国际标准,检测结果可实现国际互认。对于有出海需求或追求国际认可的企业,CNAS是重要的加分项。
避坑提醒:不仅要看机构有没有这些资质,还要核对其资质范围是否明确覆盖了金融APP检测所需的标准。资质挂靠、过期、范围不匹配,都是常见“坑”。
一句话: 双章齐全,是门槛,不是加分项。缺了CMA,其他都免谈。


要素二:得懂“金融业务逻辑”

很多检测机构测App,只会用工具扫一遍,出份报告完事。但金融App最怕的不是基础漏洞,而是业务逻辑漏洞。
比如:
1.充值接口能不能篡改金额?
2. 退款流程有没有“负值反冲”漏洞?(用户越下单,账户钱越多)
3.优惠券能不能重复使用?
4.订单能不能绕过付款直接发货?
这些问题,自动化工具测不出来,只有做过金融项目、懂业务逻辑的资深工程师才能发现。
一句话:找机构,别只看它“能不能测”,更要看它“有没有测过金融App”。


要素三:技术能力——能发现真问题,而不是只跑个报告

金融App的安全检测,需要有“真功夫”:
人工深度测试是标配。自动化工具可以发现常规漏洞,但金融系统真正致命的往往是逻辑漏洞。专业机构应遵循OWASP Top 10、PTES等标准,采用“自动化扫描+人工深度测试”模式,重点挖掘支付接口越权、交易参数篡改、身份认证绕过等高危漏洞。
覆盖App全链路场景。金融App的测试场景应覆盖:移动App端(Android/iOS/鸿蒙)、后端API接口、核心交易逻辑、数据库安全等。测试范围越全面,遗漏风险越低。
闭环服务保障。发现漏洞只是第一步,专业机构应提供修复指导和免费复测,形成“测试→修复→复测”的闭环,确保漏洞被彻底修复。
团队专业能力。核心检测人员需持有CISP、CISP-PTE等专业认证。团队的专业素养直接决定了检测的深度和准确性。
一张表快速对照
| 要素 | 为什么重要 | 怎么判断 |
|---|---|---|
| 双章资质 | 报告有法律效力,验收才能过 | 要求提供CMA+CNAS证书原件,核对覆盖范围 |
| 懂金融业务 | 能发现工具扫不出的逻辑漏洞 | 问做过哪些金融类项目案例 |
| 技术+闭环能力 | 真发现问题,并管到底 | 确认有人工深度测试流程和复测服务 |
总结
金融App的安全检测,不是“买报告”,而是“买保障”。选对了,问题提前暴露,避免资金损失和监管处罚;选错了,白花钱不说,还可能埋下更大的隐患。
关于格修科技
我们具备CMA+CNAS+CCRC全资质,资质范围覆盖金融App检测所需的主流标准。
团队核心成员来自绿盟、奇安信、深信服等一线安全厂商,服务过银行、证券、保险、支付机构等众多金融客户。我们深知金融系统的“潜规则”——从支付接口的负值反冲逻辑验证,到资金越权篡改路径排查,都是我们的日常项目。
每份检测报告均包含人工测试+自动化扫描双重验证结果,并提供修复指导+免费复测的闭环服务,确保检测结论经得起监管审查。
END