 夜雨聆风
字数 501,阅读大约需 3 分钟
前言
AuthKit 是一款面向渗透测试人员和安全工程师的 Burp Suite 辅助插件,核心定位是检测各类越权及未授权访问问题。
项目地址:https://github.com/youmulijiang/AuthKit
常用的 Burpsuite 越权插件还有Autorize
https://github.com/Quitten/Autorize
AuthKit 相较于 Autorize,使用更简单,页面布局更好看。
插件聚焦于鉴权类漏洞的检测,可覆盖以下典型场景:
• 未授权访问(无需认证即可访问受保护资源) • 水平越权(同级别角色间非法访问彼此资源) • 垂直越权(低权限角色访问高权限角色资源) • 对象级授权缺失(BOLA,如篡改资源 ID / 租户 ID / 用户 ID 越权访问)
功能特性
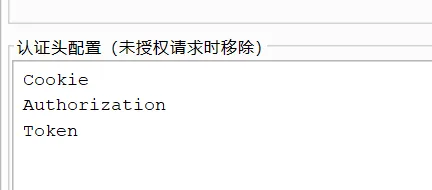
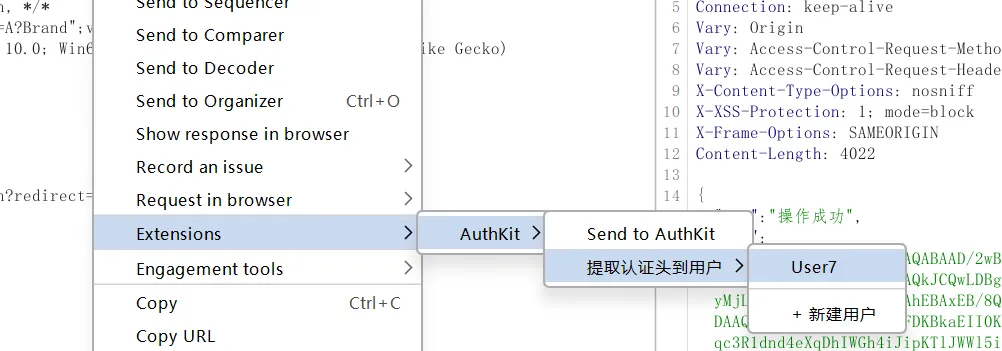
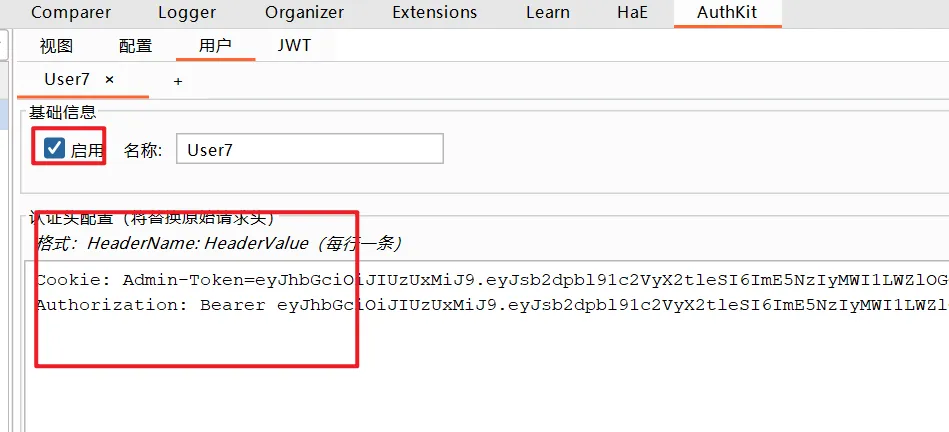
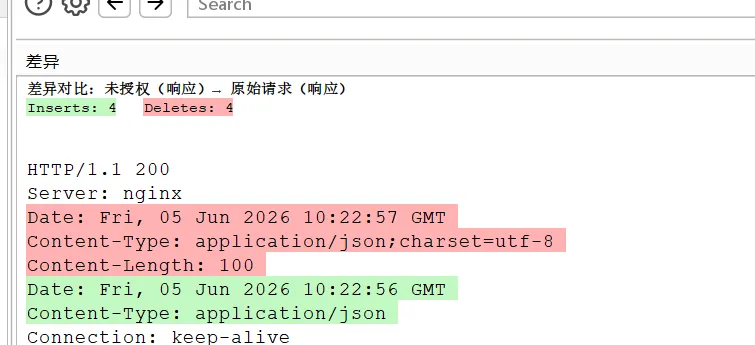
1. 多身份请求自动重放:自动生成 Original(原始请求)、Unauthorized(移除认证信息)、多自定义角色(UserA/UserB/Admin 等)的请求并重放,输出对比结果;2. 多维差异指标展示:通过 响应长度(Length)、状态码(Status Code)、响应哈希(Hash)、业务属性数量(AttributeNum)、风险评分(Rank)多维度量化响应差异;3. 异常快速定位:表格差异染色、元数据面板、Response Diff 对比视图,直观呈现不同身份请求的响应差异; 4. Burp 深度联动:支持右键菜单 Send to AuthKit(发送请求到插件)、Extract Auth to User(提取认证信息到自定义角色),贴合 Burp 日常使用流程;5. 灵活的范围控制:可通过 Domain Scope(域名范围)、Request Filter(请求过滤)、Tool Type Scope(工具范围,如仅 Proxy/Repeater)限定插件处理的请求范围,避免无效数据干扰。
使用
整体视图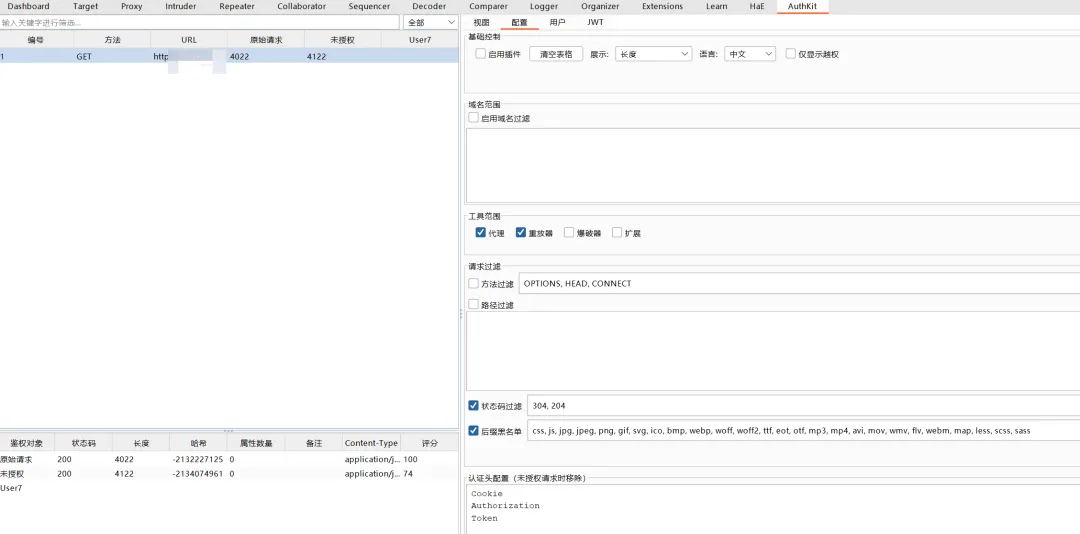
总结
项目地址:https://github.com/youmulijiang/AuthKit