 夜雨聆风
RunPack更新
RunPack更新模板,本次更新模板可Bypass多个AV/EDR,采用高级加载loader和ollvm混淆,体积大小为12kb。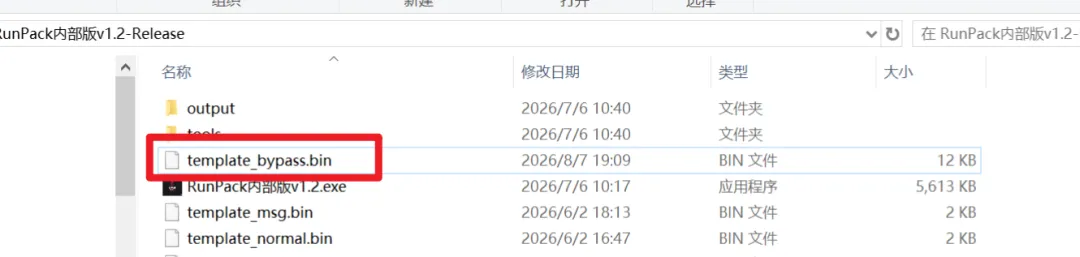
使用教程
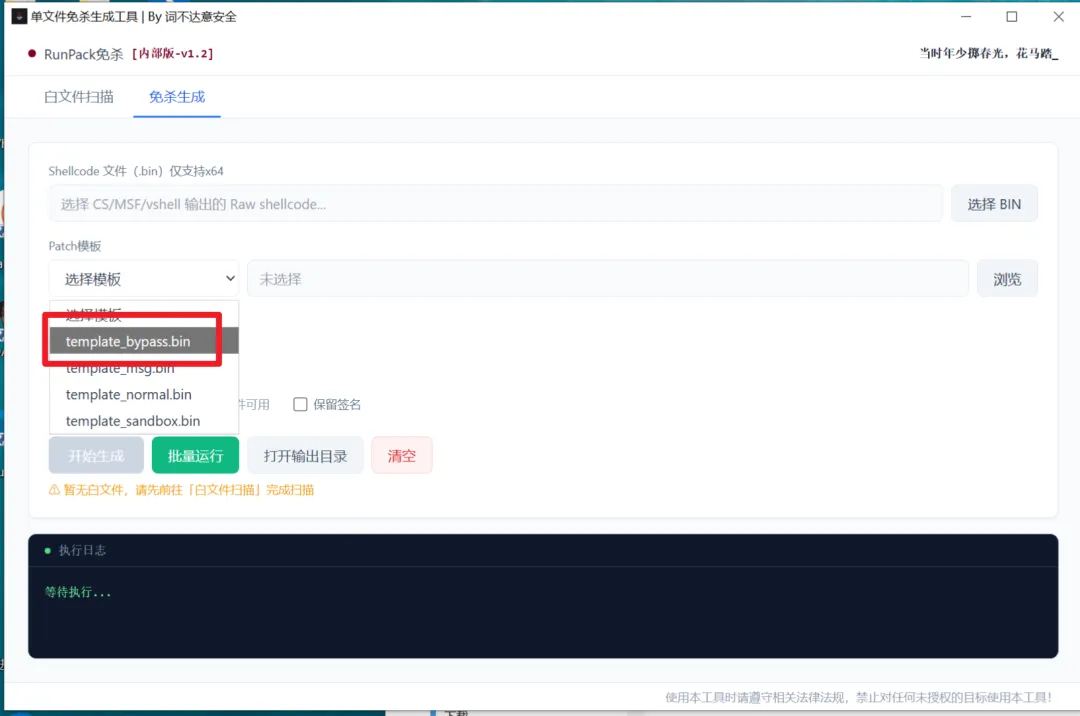
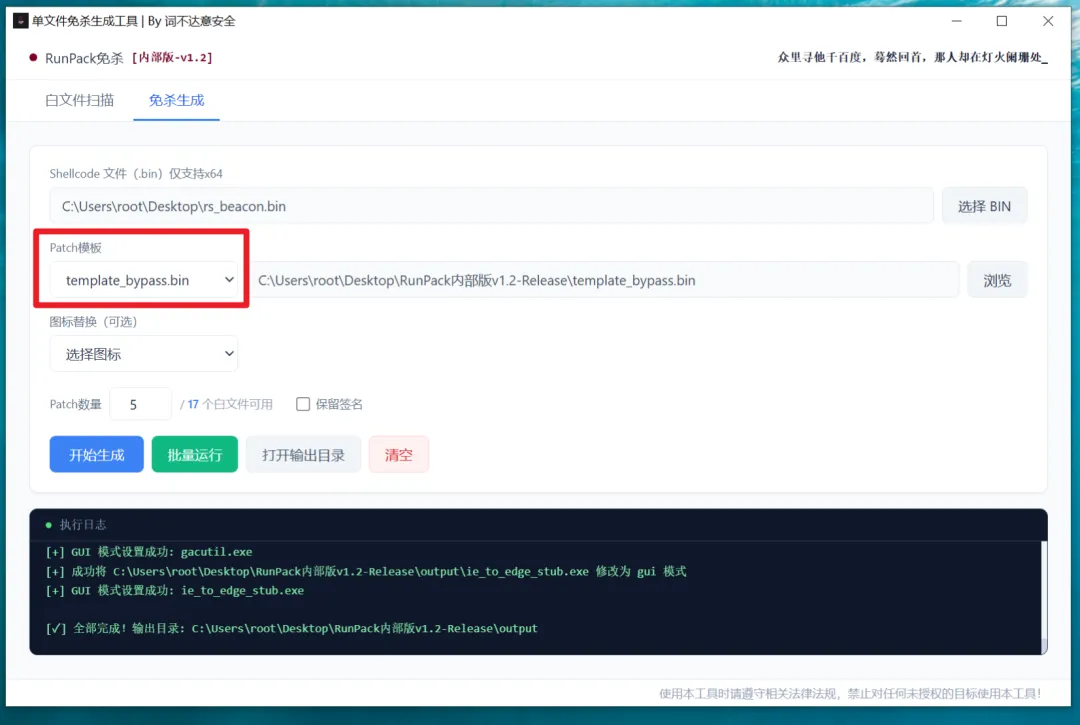
将template_bypass.bin放在RunPack同目录,模板选择template_bypass.bin
规避效果
测试环境:使用RRR C2 v1.2,运行RunPack生成马子steamxboxutil64.exeEDR:bitdefender gravityzone(企业版)
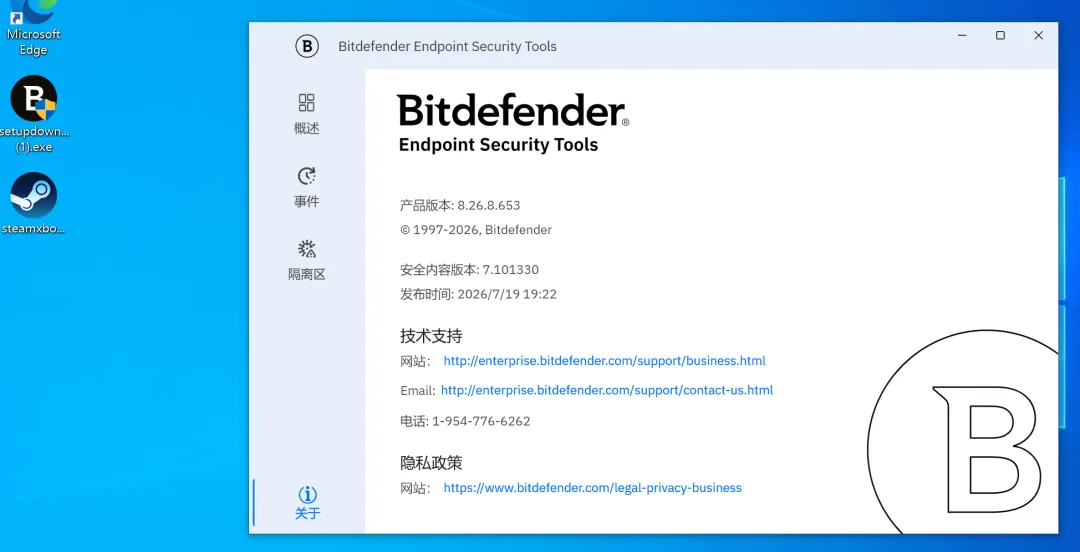
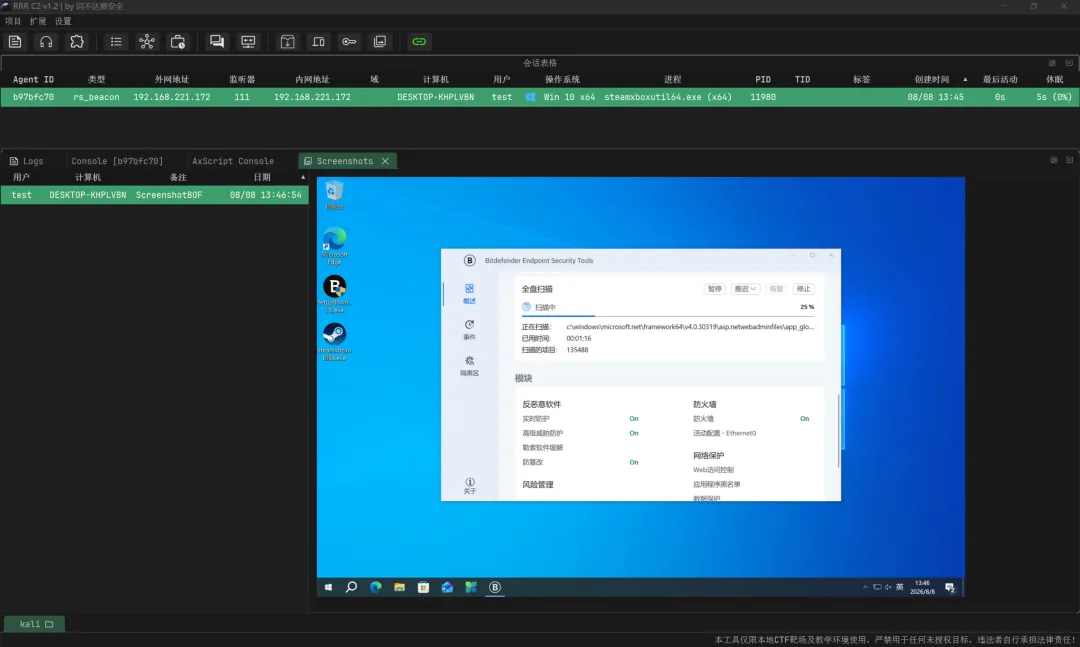
其他常见杀软都可以bypass,不一一测试了。
纷传介绍
工具文件加入纷传,最新特惠只要59加入纷传圈子。
圈子往期文件内容如下
•冲锋马一键生成工具(一键生成免杀loader) •lnk文件一键生成工具(一键生成免杀钓鱼lnk文件) •bypass内存扫描插件(可绕过火绒、卡巴斯基等杀软内存扫描cs插件) •暗涌在线免杀平台(白文件patch免杀loader(分离、单文件)一键生成平台、支持反沙箱) •bypass任务计划工具(普通权限可添加、钓鱼快速免杀维权) •后渗透工具免杀(petobin,分离加载避免静态落地被秒) •BYOVD攻击一键结束赛门铁克进程 •BinPatch免杀工具过国内主流杀软 •白影(whiteShadow)自动化白加黑免杀工具v1.0 •白影(whiteShadow)自动化白加黑免杀工具v2.1 •Windows恶意软件常见API一览(PDF) •Maldev Academy 恶意软件开发完整课程(源码+VM镜像) •SplitRun一款exe免杀工具v1.0 •cs4.5二开过火绒内存扫描 •binfileBinder文件捆绑工具 •RPC添加计划任务绕过360核晶 •DarkTide内部版单文件免杀 •VoidShell/VoidShell-fe内部版:x86-64 Linux ELF 加壳混淆工具 •白影(whiteShadow)自动化白加黑免杀工具v2.2 •RRR C2 v1.2
重要声明
本文所涉及的技术、思路和工具仅用于本地靶场安全测试和防御研究,切勿将其用于非法入侵或攻击他人系统等目的,一切后果由使用者自行承担,禁止用于任何非法渗透测试,以及无授权违法测试,请遵守中华人民共和国网络安全法。