ARTICLE · 1012553
软件定义网络 SDN 系列 · 第 11 讲 软件定义广域网 SD-WAN
软件定义网络 SDN 系列 · 第 11 讲
软件定义广域网 SD-WAN
极简开局 · 智能选路 · 广域优化 · 一体管控
上一讲我们完成了园区网三部曲,本讲把视野从园区拉到广域网:企业分支越来越多、Internet 与 5G 链路越来越普及,传统 MPLS 专线贵、开通慢、管理难的矛盾日益突出。SD-WAN 恰逢其时——本讲以华为 iMaster NCE-WAN 为例,从开局、组网、流量策略、广域优化到安全与运维,完整过一遍 SD-WAN 的能力全景。
一、为什么是 SD-WAN:企业广域互联的破局者
Gartner 定义的 SD-WAN 四大特点,恰好对应传统 WAN 的四大痛点:
| ① 支持混合链路接入 | |
| ② 支持动态链路调整 | |
| ③ 支持 VPN 及增值业务 | |
| ④ 企业 WAN 管理简单 |
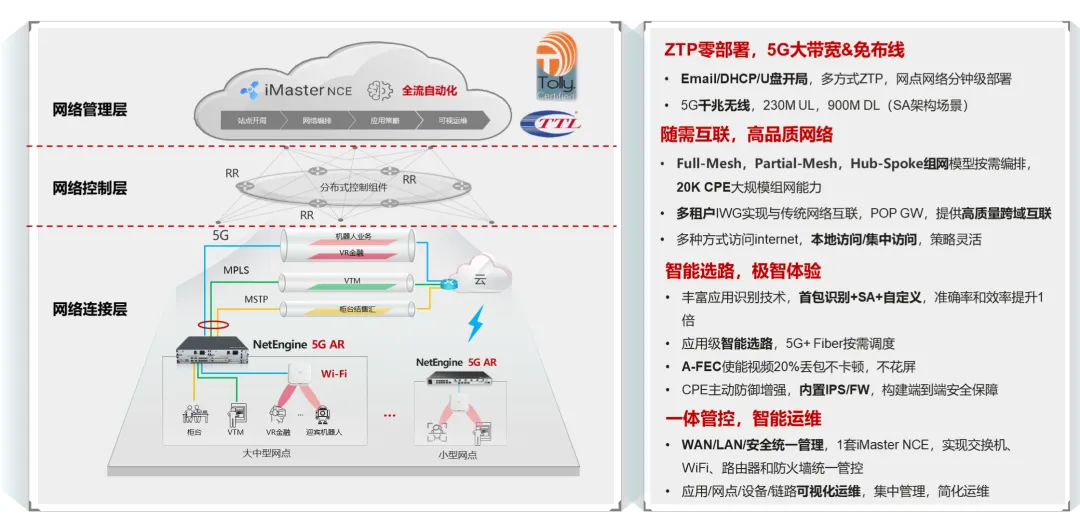
华为 SD-WAN 方案围绕五条主线展开:
① ZTP 零部署,5G 大带宽免布线——Email/DHCP/U 盘多方式开局,网点网络分钟级部署;5G 千兆无线(SA 架构下 230M 上行 / 900M 下行);
② 随需互联,高品质网络——Full-Mesh / Partial-Mesh / Hub-Spoke 按需编排,20K CPE 大规模组网;多租户 IWG 打通传统 MPLS 网络;
③ 一体管控,智能运维——1 套 iMaster NCE 统一管控交换机、WiFi、路由器和防火墙,应用/网点/设备/链路可视化;
④ 智能选路,极智体验——首包识别+SA+自定义应用识别(准确率与效率提升 1 倍),应用级智能选路,A-FEC 使视频 20% 丢包不卡顿;
⑤ 端到端安全——CPE 主动防御增强,内置 IPS/FW。
承载这一切的"大脑"是 iMaster NCE-WAN——广域网络自动驾驶网络管理控制系统,三大能力域覆盖可视、自动化与智选:
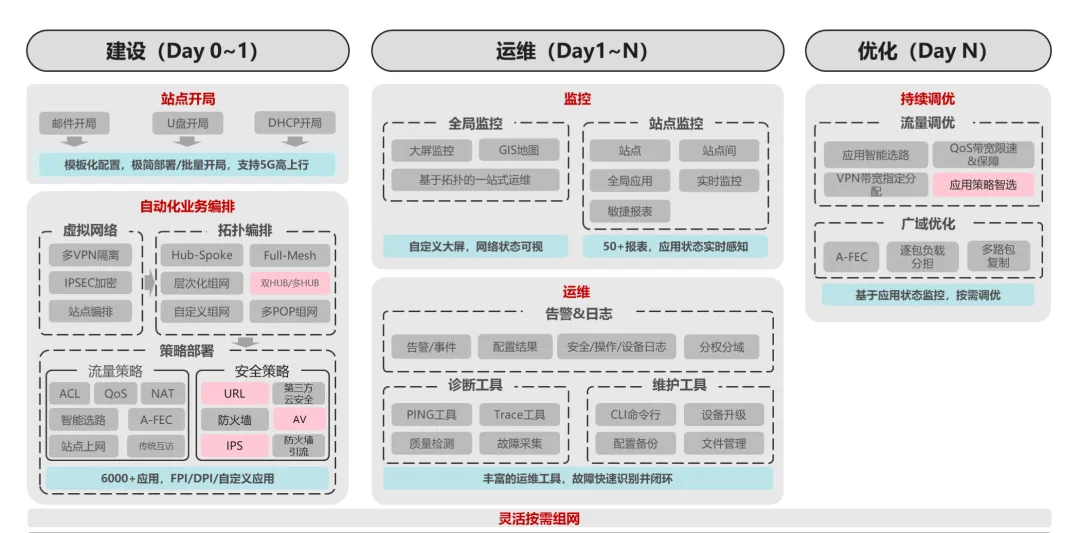
从网络生命周期看,NCE-WAN 覆盖建设(Day 0~1)→ 运维(Day 1~N)→ 优化(Day N)全景,并提供 150+ 标准化北向 API,与第三方系统快速集成:
二、开局与组网:从 3 周到分钟级
1. 极简部署:单站点开局 30 分钟 → 3 分钟
传统方式开局:单站点需 30 分钟,多个页面跳转、依赖个人经验、易出错。向导式模板开局:1 个页面端到端完成配置,单站点仅需 3 分钟,同类站点可批量开局——策略部署、站点开局、拓扑编排、运维监控一站多用。
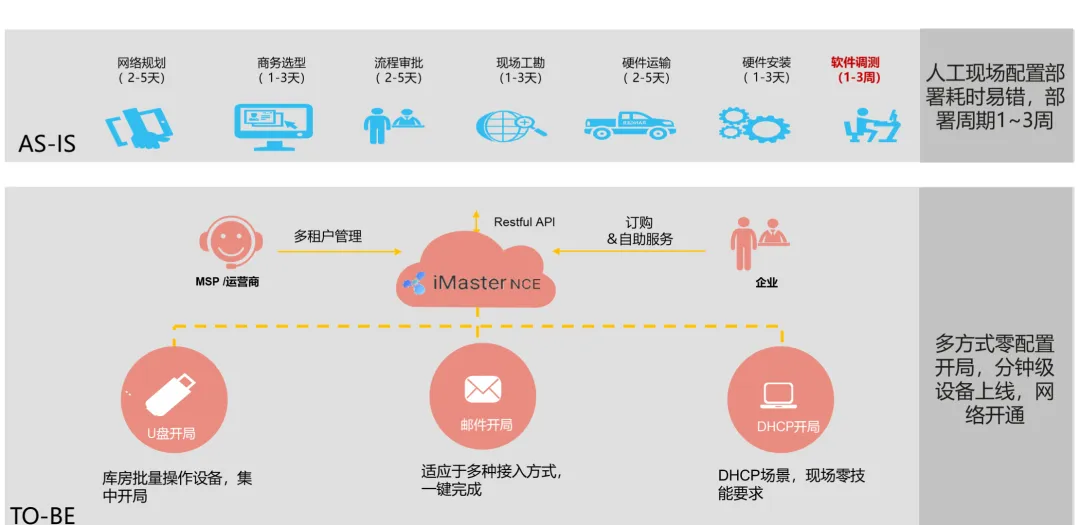
2. ZTP 零配置开局:部署周期从 1~3 周压缩到分钟级
传统站点建设是一条"串行长链":商务选型(1-3 天)→ 网络规划(2-5 天)→ 流程审批(2-5 天)→ 现场工勘(1-3 天)→ 硬件运输(2-5 天)→ 硬件安装(1-3 天)→ 软件调测(1-3 周),人工现场配置耗时易错。SD-WAN 通过多方式零配置开局,实现分钟级设备上线,MSP/运营商还可以库房批量操作设备、集中开局:
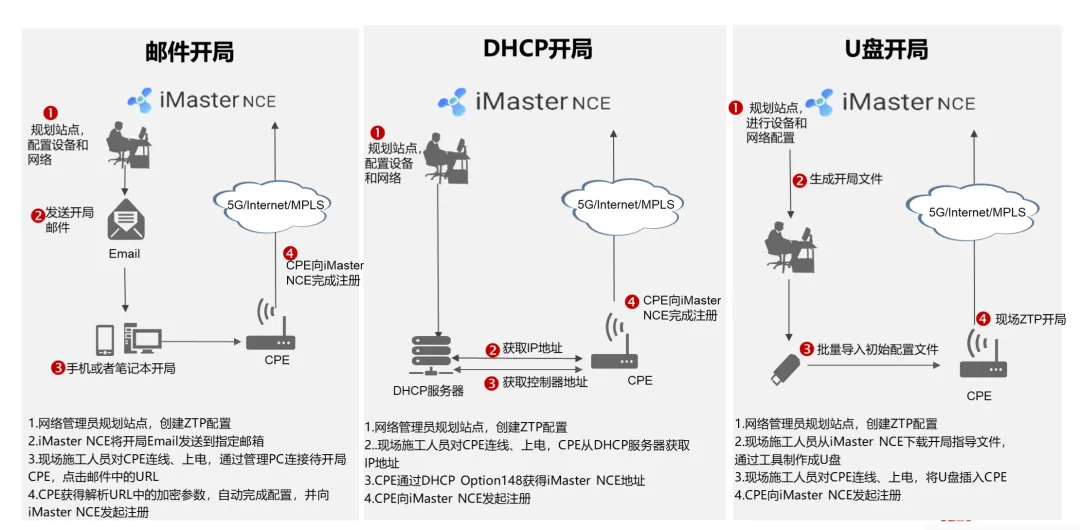
三种开局方式覆盖不同现场条件:
3. 灵活组网:五种拓扑自由编排
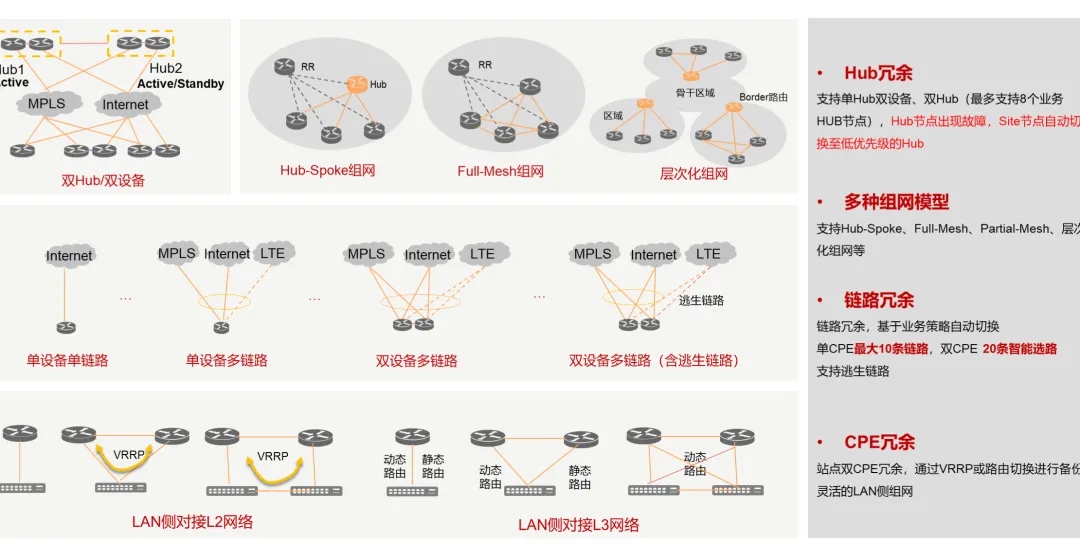
组网能力围绕四个维度展开:多种组网模型(Hub-Spoke、Full-Mesh、Partial-Mesh、层次化组网);Hub 冗余(支持单 Hub 双设备、双 Hub——最多支持 8 个业务 HUB 节点,Hub 故障时 Site 自动切换至低优先级 Hub);CPE 冗余(站点双 CPE 通过 VRRP 或路由切换备份);链路冗余(单 CPE 最大 10 条链路、双 CPE 20 条智能选路,支持逃生链路,LAN 侧灵活对接 L2/L3 网络):
4. 多中心互联:8 个业务 HUB + 2 个分支互联 HUB
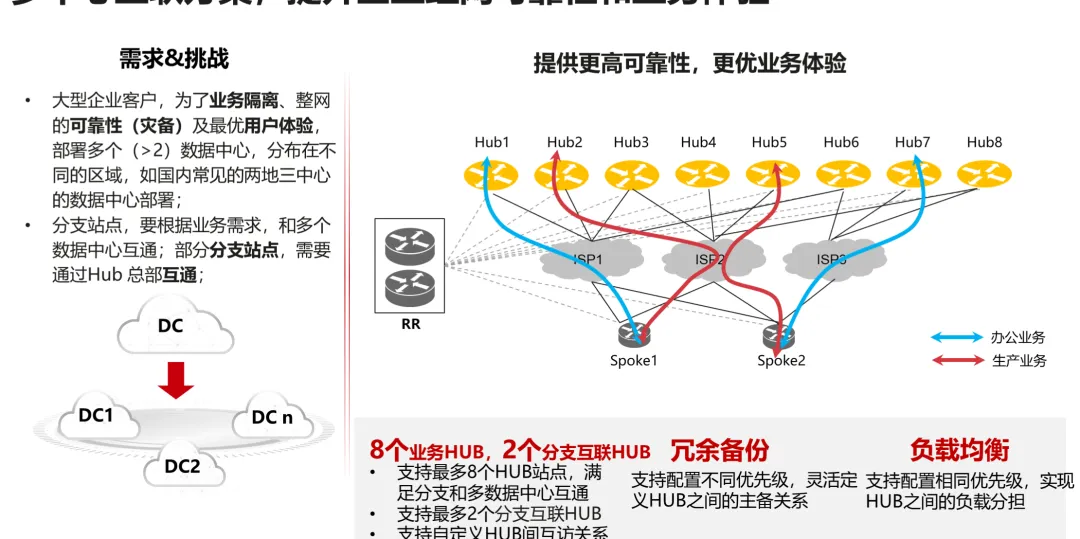
大型企业常见"两地三中心"部署:分支要按业务需求与多个数据中心互通,部分分支还要经 Hub 总部互通。方案支持最多 8 个 HUB 站点(满足分支和多数据中心互通)、最多 2 个分支互联 HUB,并支持自定义 HUB 间互访关系——配置不同优先级灵活定义主备关系(冗余备份),配置相同优先级实现负载分担:
三、流量策略:把每一条链路都用对
1. 层次化 QoS:三级调度,精细化服务质量保证
企业部门重要性各不相同,如何既给不同业务差异化服务质量,又给各部门不同的带宽保障?答案是三层策略叠加:
基于应用的策略——流分类(IP 五元组、应用组、DSCP)+ 流动作(队列优先级调度、带宽限速 CAR & Shaping、重标记 DSCP);
基于 VPN 的策略——VPN 间设定占用物理链路总带宽的比例,VPN 内设定本地出局与 Overlay 隧道间的带宽分配比例;
基于接口的策略——设定接口带宽限速。
2. 应用智能选路(SPR):关键应用体验可保障
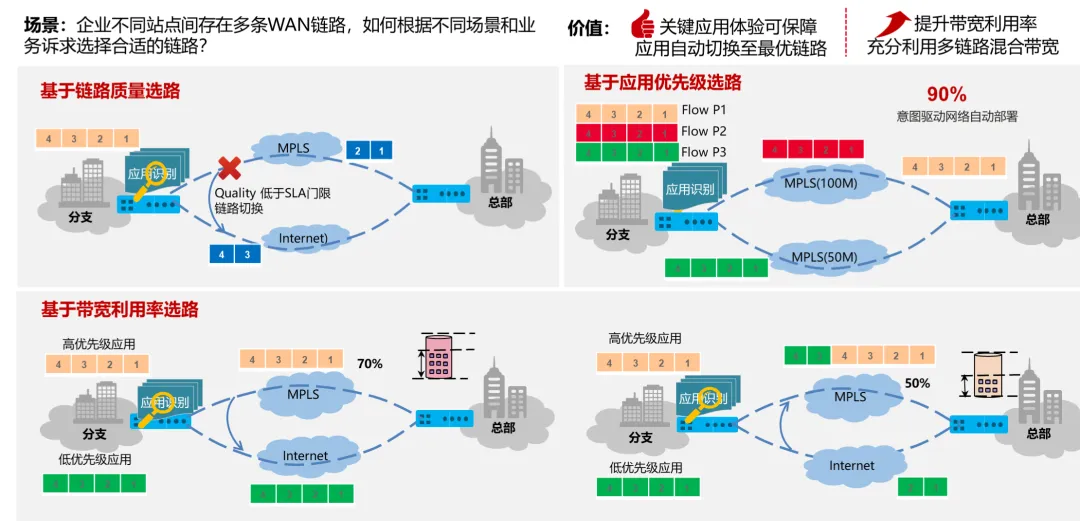
企业不同站点间往往存在多条 WAN 链路,怎么选?SPR 按三个维度选路:基于带宽利用率(让:利用率>70% 可配置时低优先级业务避让高优先级业务;回:利用率<50% 可配置时回切)、基于应用优先级、基于链路质量(质量低于 SLA 门限自动切换链路)。价值:意图驱动自动部署、充分利用多链路混合带宽、应用自动切换至最优链路:
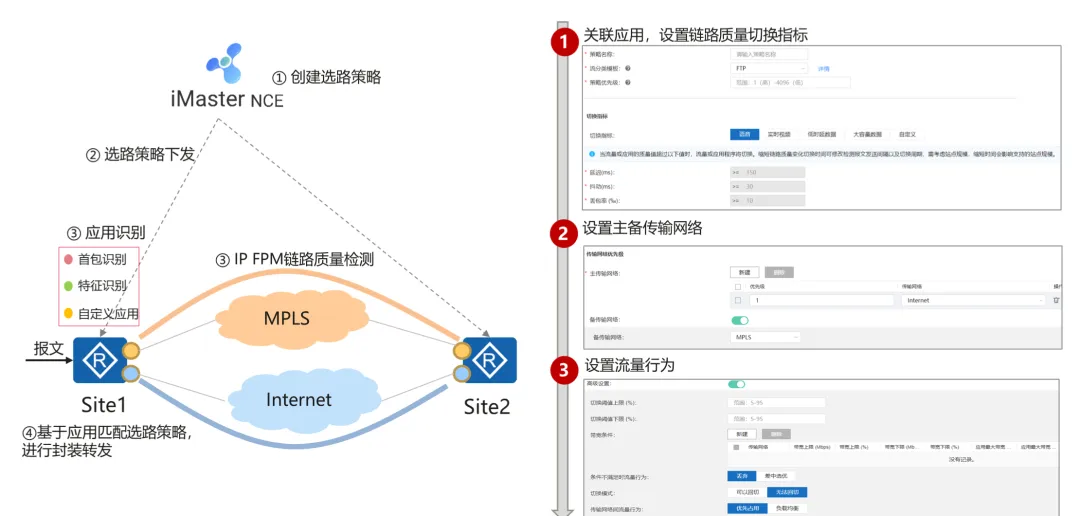
一条选路策略从创建到生效的完整流程:
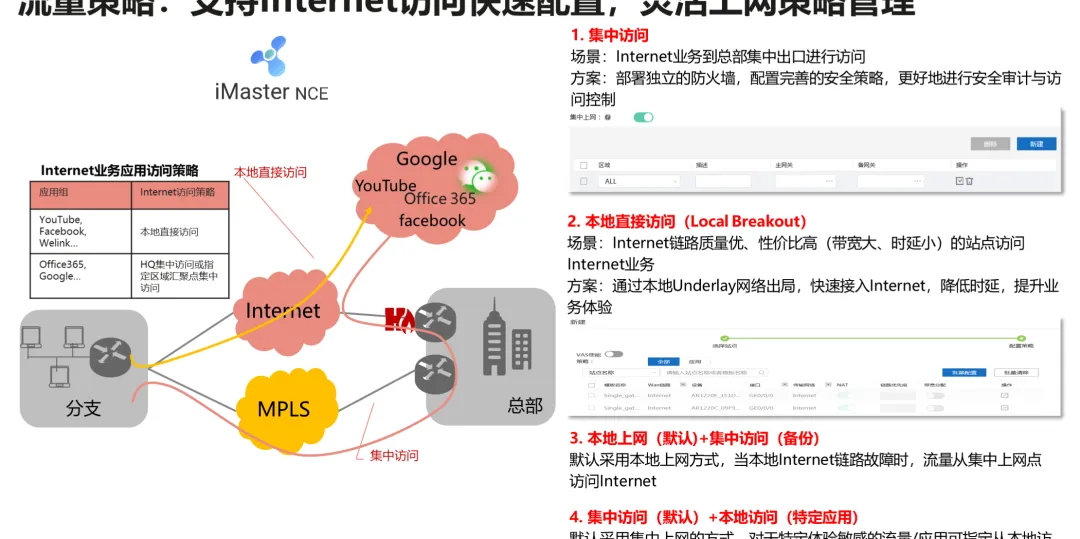
3. Internet 访问:本地出局 or 集中出局?
分支上网流量往哪走,四种组合按需选择:
4. 传统 MPLS 分支互通:IWG 联接双域,平滑演进
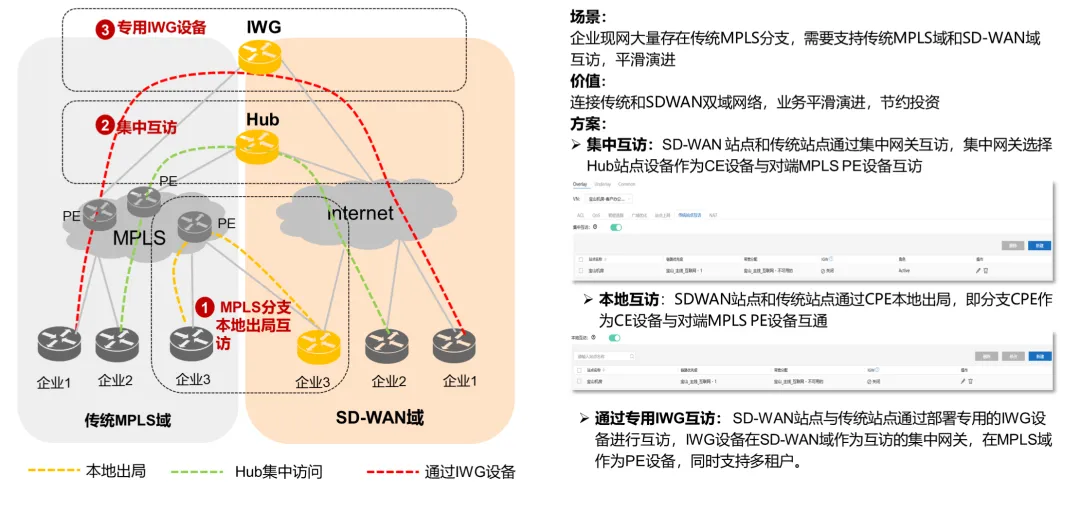
企业现网大量存在传统 MPLS 分支,SD-WAN 提供三种互访方式:集中互访(Hub 站点设备作为 CE 与对端 MPLS PE 互访)、本地互访(分支 CPE 作为 CE 本地出局)、专用 IWG 设备互访(IWG 在 SD-WAN 域作为集中网关、在 MPLS 域作为 PE,支持多租户)——连接双域网络,业务平滑演进,节约投资:
5. ACL 策略:站到站流量的过滤闸门
需要阻断员工访问特定网站、或防止外部特定流量进入内网时:创建流分类模板(按五元组等匹配报文)→ 创建 ACL 策略(定义优先级与 permit/deny 规则)→ 在 Underlay 的 LAN 口或 Overlay 的 WAN 口入方向配置,按优先级从高到低依次匹配过滤。
四、广域优化三板斧:不卡顿、不空闲、不丢包
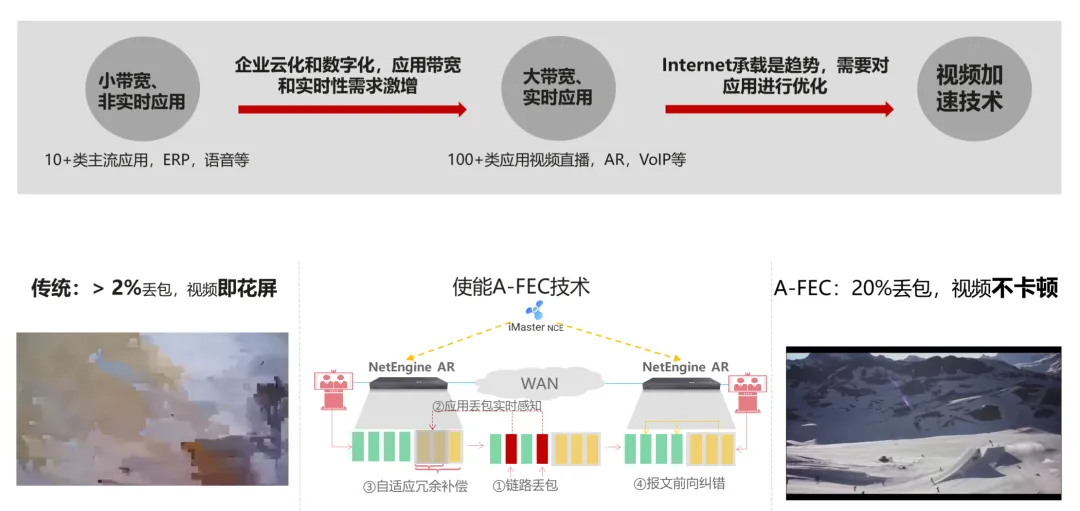
1. A-FEC 自适应前向纠错:20% 丢包视频不卡顿
企业云化和数字化带来大带宽、实时应用激增(100+ 类视频直播、AR、VoIP),Internet 承载成为趋势,必须对应用优化。传统网络 >2% 丢包视频即花屏;使能 A-FEC 后,通过链路丢包检测 → 应用丢包实时感知 → 自适应冗余补偿 → 报文前向纠错四步闭环,20% 丢包视频不卡顿:
2. 逐流/逐包负载分担:带宽利用率 > 90%
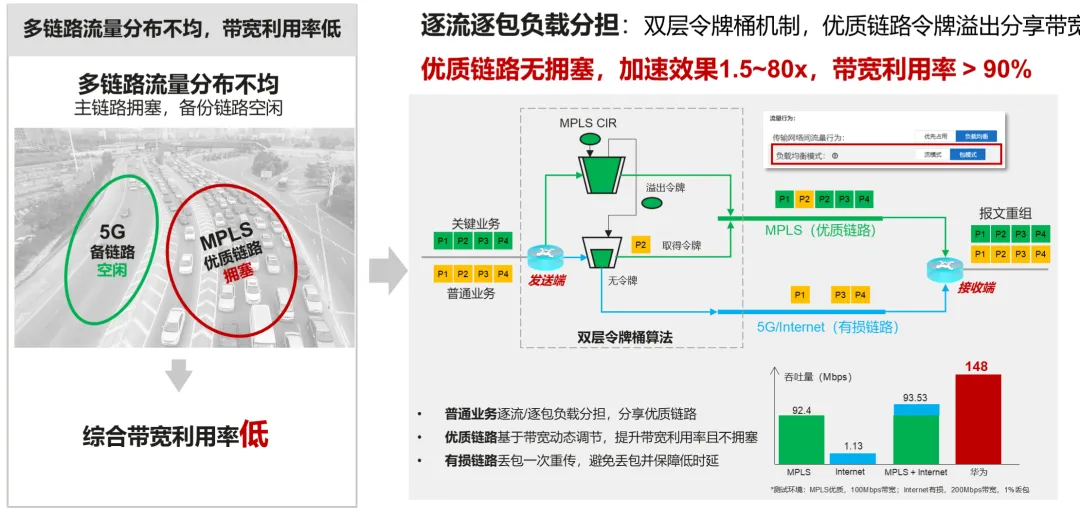
多链路流量分布不均是常态:主链路(MPLS)拥塞、备链路(5G)空闲,综合带宽利用率低。逐流逐包负载分担采用双层令牌桶机制——普通业务逐流/逐包分担分享优质链路、优质链路基于带宽动态调节且不拥塞、有损链路丢包一次重传避免丢包并保障低时延。实测优质链路无拥塞时加速效果 1.5~80 倍,带宽利用率 > 90%:
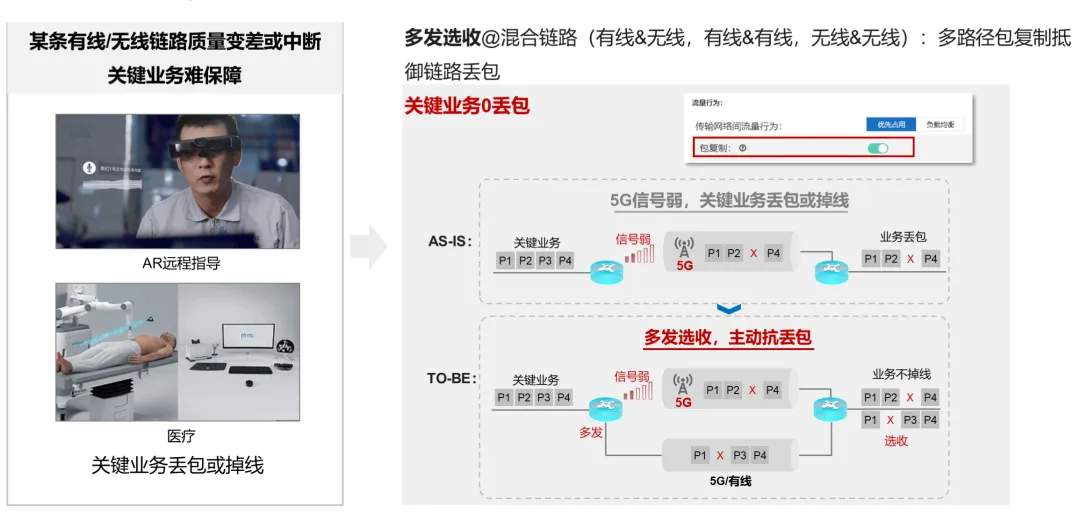
3. 多发选收:关键业务 0 丢包
当某条有线/无线链路质量变差或中断,AR 远程指导、远程医疗这类关键业务可能丢包或掉线。多发选收支持混合链路(有线&无线、有线&有线、无线&无线)多路径包复制抵御链路丢包,实现关键业务 0 丢包:
五、应用策略智选:从"盲人摸象"到全自动
网络规模和复杂度剧增后,传统应用体验保障已力不从心——配置复杂易出错、人为经验难决策、策略效果难评估。三个真实写照:
A 企业:办事处覆盖国家 100+、应用 600+、每天百万级会话数;
B 集团:全网应用 1000+,链路与应用"剪不断理还乱",保险起见只能扩带宽,结果利用率低、体验差;
C 银行:全年变更 14000+ 次,人为配置误操作导致网络中断 40 分钟重大事故。
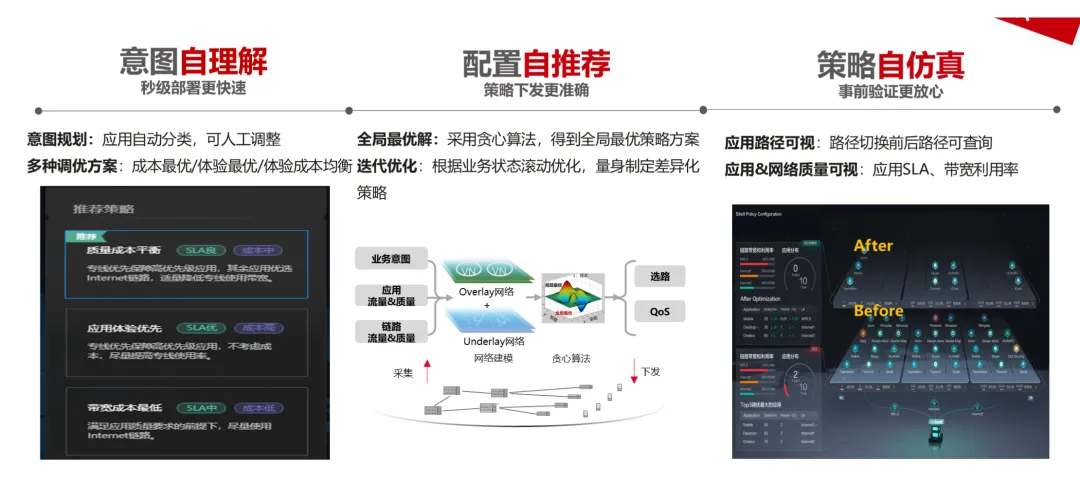
应用策略智选基于意图实现全自动体验保障,三大能力各管一段:
六、安全策略:从 CPE 到平台的多层防线
1. 内置安全能力:防火墙 / URL / IPS / AV
2. 防火墙引流:总部统一管控
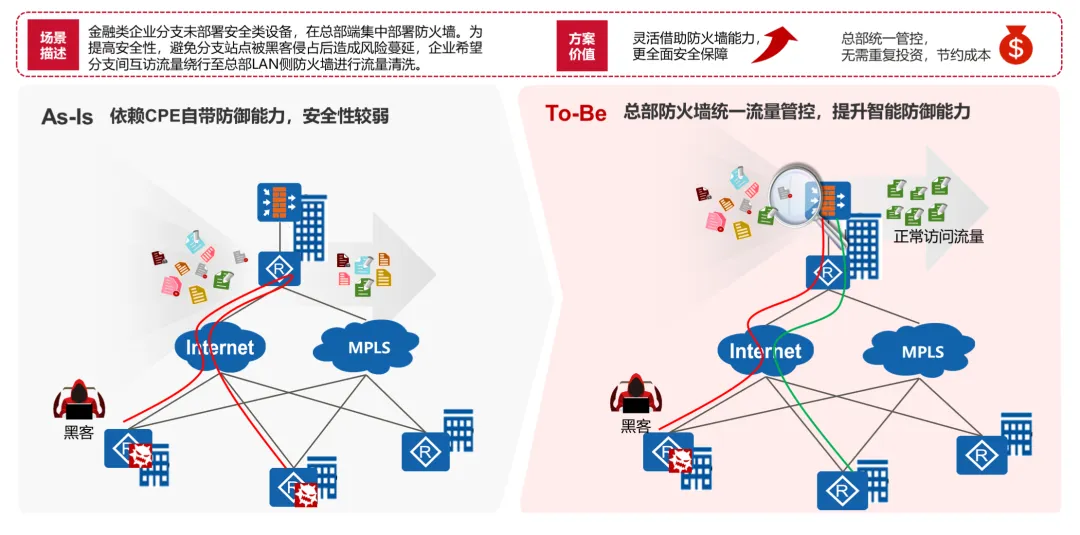
金融类企业分支往往未部署安全设备,仅靠 CPE 自带防御能力安全性较弱。方案把分支互访流量绕行至总部 LAN 侧防火墙集中清洗,避免分支被黑客侵占后风险蔓延——总部统一管控、无需重复投资,同时更全面的安全保障:
3. 平台自身安全:安全分域 + 分权分域
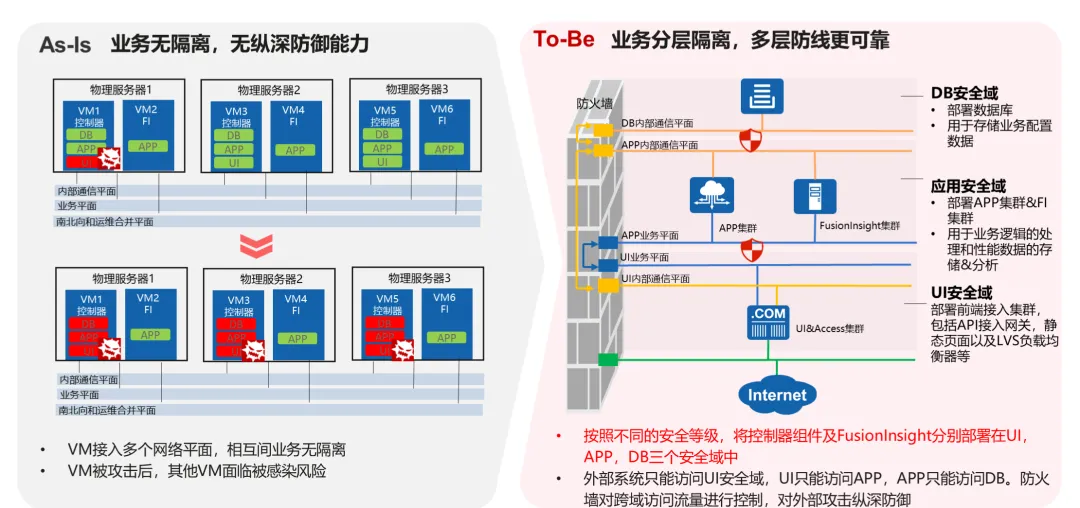
控制器平台本身按安全等级分层部署:组件与 FusionInsight 分别落在 UI、APP、DB 三个安全域,访问关系单向收敛(外部只能访问 UI,UI 只能访问 APP,APP 只能访问 DB),防火墙对跨域流量控制,对外部攻击纵深防御;管理面则按"谁可以执行什么操作"(分权)与"谁可以看到哪些资源"(分域)双维度授权——权责清晰,减少干扰,避免误操作:
七、监控&运维:看得见,才管得住
NCE-WAN 的运维体系覆盖日常监控、故障诊断、例行维护三大块:监控侧有 GIS 地图、大屏监控、50+ 敏捷报表;诊断侧有 Ping/Trace、应用质量检测、故障信息采集、表项查询;维护侧支持设备升级、配置文件管理、备份恢复、网络巡检与远程登录。
1. 站点监控报表:多维度掌控状态与趋势
全网站点维度看健康度概况、拓扑/设备/链路/应用统计;单站点维度下钻到链路(LQM、时延/抖动/丢包率、吞吐量、带宽使用率)与应用(AQM、时延/抖动/丢包率、吞吐量、带宽使用率)。针对"链路切换事件频繁、日志量大信息零散"的痛点(某企业平均每站点一天 300+ 条 SPR 切换事件),SPR 切换事件统计提供全网/站点多维度统计,支撑链路质量改善与选路策略优化。
2. 拓扑一站式运维:逻辑→物理双层互视
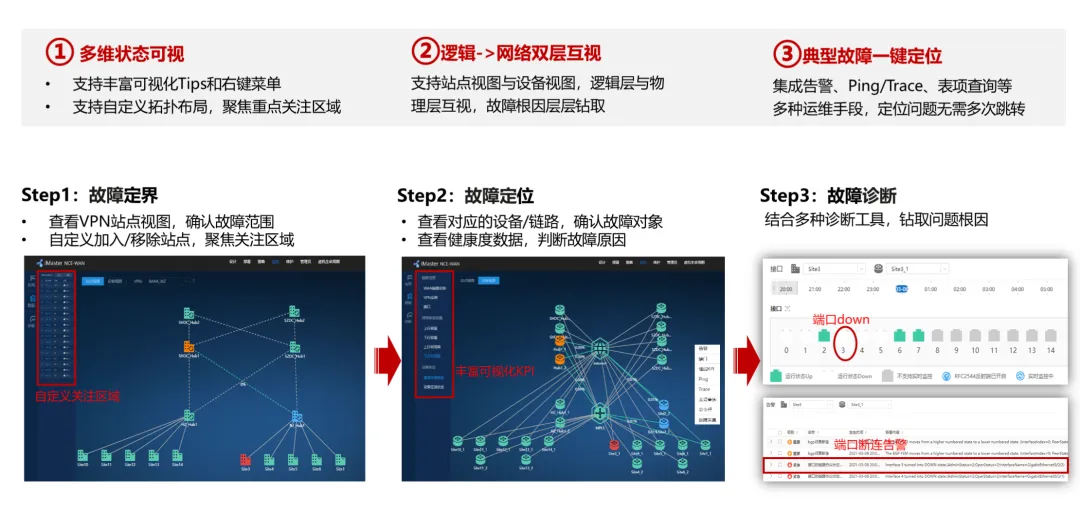
三大能力:多维状态可视(丰富可视化 Tips 和右键菜单、自定义拓扑布局);逻辑→网络双层互视(站点视图与设备视图、逻辑层与物理层互视,故障根因层层钻取);典型故障一键定位(集成告警、Ping/Trace、表项查询等多种运维手段)。三步闭环:故障定界(站点视图确认范围)→ 故障定位(设备/链路+健康度数据判断原因)→ 故障诊断(多种诊断工具钻取根因,如端口 down 断连告警):
3. 数据与日志:秒级采集 + 多类型日志
站点间链路质量、链路流量与端口流量支持 10 秒级实时监控可视化(最大 300 个实时监控任务并发);敏捷报表拖拽式创建(excel/pdf 导出),可视化仪表盘关联多维度 KPI;日志经 syslog 通道(UDP/TLS)上报 Log server,覆盖安全/操作/设备日志,支撑系统监控与问题定位;告警支持当前/历史查看、清除/屏蔽、邮件通知与转储定制(断电、重启、业务中断等告警项)。
4. LAN-WAN 深度融合:一个平台管到底
CloudCampus 解决方案支持 LAN/WAN 一体管控:融合的部署(WAN 出口互联 + LAN 园区配置 + LAN-WAN 接口路由 + WAN 流量策略一站式部署)、融合的策略、融合的运维;同时保留丰富的 SD-WAN 策略(应用识别、智能选路、QoS 精细化调度),支持集群或单机版部署——一个平台降低客户投资。
小结:SD-WAN 用"零配置开局 + 灵活组网"解决建网慢,用"智能选路 + 广域优化"解决体验差,用"一体管控 + 智能运维"解决管理难——企业广域网从"专线互联"走向"软件定义"的关键一步。
关于我们
山东君实信息技术有限公司——基于 ITSM 理论的 IT 服务商,持续分享 SDN / 云计算 / 容灾技术干货。
邮箱:ct2020@126.com 网址:www.itservice.zone