ARTICLE · 1012787
AI TRiSM (AI Trust, Risk and Security Management)深度研究报告-可信、风险与安全管理的技术框架、落地路径与产业格局
2023 年,Gartner 提出 AI TRiSM(AI Trust, Risk and Security Management,人工智能信任、风险与安全管理)概念,并预测:到 2026 年,将透明、信任与安全"运营化"的组织,其 AI 模型在采用率、业务目标达成与用户接受度方面将获得 50% 的提升。两年后,Gartner 在《AI 信任、风险与安全管理市场指南》中将 TRiSM 从一个概念框架重构为由四层技术能力构成的市场类别:AI 治理、AI 运行时检查与执行、信息治理、基础设施与技术栈——其中顶部两层是 AI 特有的新能力,正在融合为一个独立的新兴细分市场。 本报告的基本判断有三。第一,AI 风险的重心已经从"模型是否准确"转移到"行为是否符合组织意图":Gartner 估计,到 2026 年,至少 80% 的未授权 AI 交易源于组织内部对信息过度共享、不可接受使用等政策的违反,而非外部恶意攻击——这意味着控制体系必须覆盖"善意的滥用",而不仅仅是"恶意攻击"。第二,控制点正在从部署前移向运行时:智能体直接代替人调用工具、访问数据、执行动作,事前审批无法穷举其行为空间,统一运行时检查与执行成为唯一可持续的控制范式。第三,市场供给高度碎片化,没有任何一家供应商能够覆盖 TRiSM 的全部环节,企业必须以分层架构组织自建能力与外部能力,并保持对单一模型提供商的独立性。 报告第一章定义问题;第二章梳理框架演进;第三至第五章分别拆解四层技术能力、风险映射与智能体带来的新变量;第六章建立与 NIST AI RMF、ISO/IEC 42001、EU AI Act 及中国监管框架的映射;第七、八章给出 18 个月的落地路径与度量体系;第九章分析产业格局与选型方法;第十章给出结论与行动清单。
研究方法与数据来源说明:本报告为案头研究(desk research),一手依据为 Gartner《AI 信任、风险与安全管理市场指南》(G00785960,2025 年 2 月)授权转载版全文,辅以 Gartner 公开新闻稿、OWASP GenAI 安全项目官方清单、EU AI Act 官方实施时间表等可公开核验来源;二手来源(行业转述、市场解读)仅在交叉核对后引用,并在附录 A 中逐一标注。文中所有关键数据点的英文原文收录于附录 B 对照表,供独立复核。报告不含任何未公开披露的企业内部信息;对供应商的分析保持厂商中立,未接受任何厂商资助或审阅。分析性判断(如风险映射、成熟度模型、路线图节奏)为本研究独立构建,均已在使用处明确标注。
第一章 问题定义:为什么传统安全控制无法覆盖 AI 风险
先定义问题边界,再谈技术方案。讨论 AI TRiSM 之前,必须回答一个前置问题:企业已经拥有防火墙、终端安全、云安全与身份体系,为什么还需要一套专门面向 AI 的信任、风险与安全管理框架?本章用三个事实给出答案。
1.1 AI 风险与传统 IT 风险的结构性分野
传统安全控制体系的全部设计前提,可以归结为两条:其一,软件行为是确定性的,同一输入恒定产生同一输出,因此漏洞可枚举、测试可回归、缺陷可修复;其二,资产边界是静态的,数据流向由网络拓扑和访问控制决定,因此 perimeter(边界)防御与最小权限是有效策略。
AI 系统对这两条前提同时构成了挑战。大模型输出具有概率性,提示词构成了语义化的、事实上不可枚举的接口面;模型缺陷没有 CVE 编号与 CVSS 评分的等价物,修复往往意味着重新训练、对齐调整或回滚,验证周期以周计而非以小时计;幻觉、漂移与偏见属于静默失败——输出看似正常,实则已经偏离,传统监控不会报警。Gartner 在 2025 年市场指南中的表述一针见血:“AI 带来了新的信任、风险与安全管理挑战,而这些挑战是传统控制无法解决的。”[1]
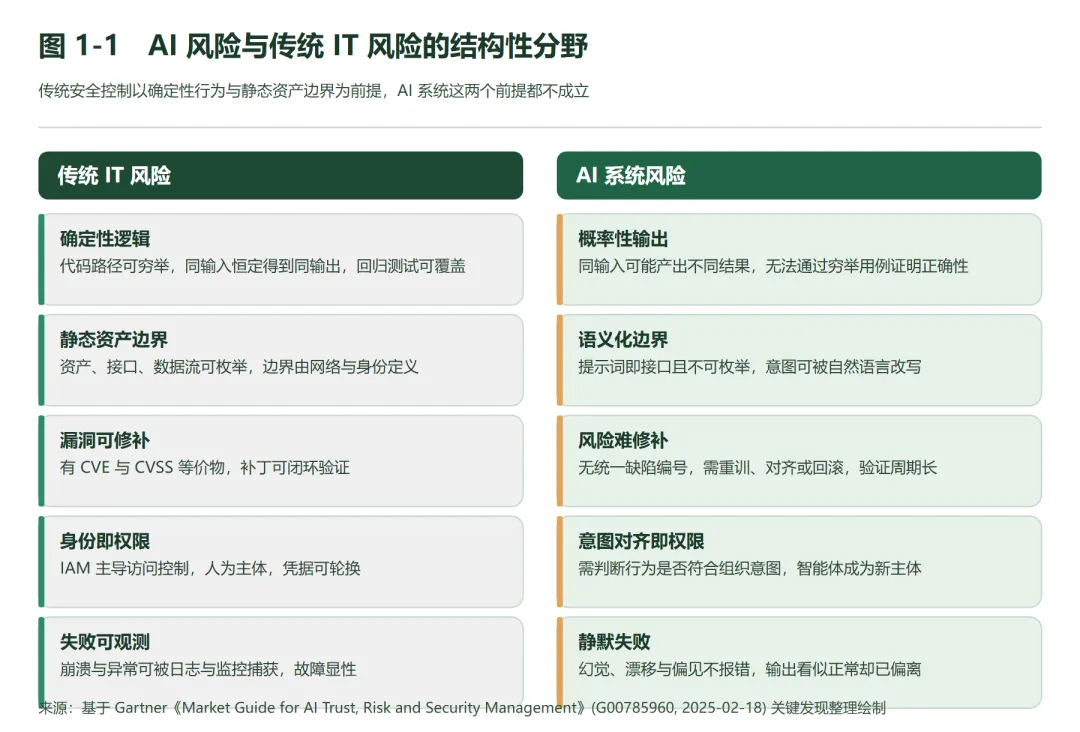
图 1-1 AI 风险与传统 IT 风险的结构性分野
图 1-1 归纳了五个维度的分野。其中最具 operational(运营)意义的是第五行:传统系统的失败是显性的,而 AI 系统的失败是静默的。一个产生歧视性信贷建议的模型,其日志与正常模型别无二致。这决定了 AI 风险管理必须引入输出侧的持续评估机制,而不能依赖传统的“故障即告警”运维范式。
1.2 企业最担心的三类风险:数据、第三方与不可靠输出
Gartner 在 2025 年市场指南的关键发现中指出,企业面临多重 AI 风险,其中担忧最集中的是三类:数据泄露(data compromise)、第三方风险(third-party risks)以及不准确或非预期的输出(inaccurate or unwanted outputs)。[1] 这一排序本身就是对“AI 风险即对抗性攻击”这一直觉的修正。
指南同时给出了一个冷静的现状判断:“针对企业 AI 的恶意黑客攻击仍然少见,而不受约束的有害聊天机器人事件则有据可查,内部过度共享导致的数据泄露普遍存在。”[1] 换言之,当下企业 AI 的主要损失来源不是电影情节式的 AI 入侵,而是两类更平庸的问题:员工把不该共享的数据交给了 AI,以及 AI 把不该说的话说给了不该听的人。三星工程师向外部生成式 AI 泄露源代码的事件、多起面向客户的聊天机器人因缺乏约束而输出有害内容的事件,均属此类。
这一判断对安全投入的方向有直接含义:如果 80% 的损失来自政策违规而非攻击,那么以“防攻击”为中心的控制设计(例如仅部署对抗样本检测)在结构上就无法覆盖主要风险面。控制体系必须首先回答:组织的哪些数据正在被哪些 AI 以何种方式使用?这正是 TRiSM 将信息治理置于框架地基位置的原因。
表 1-1 主要损失类型与对应控制缺口
损失类型 | 典型场景 | 传统控制为何失效 | TRiSM 对应层 |
数据过度共享 | 员工经 AI 助手检索到无权查看的薪酬与合同数据 | 权限按存储位置授予,AI 检索绕过应用层过滤 | 信息治理 |
有害输出事件 | 客服机器人输出歧视性或误导性内容 | 输出无法枚举,测试无法覆盖 | 运行时检查与执行 |
意图偏离 | 销售智能体承诺不存在的折扣或条款 | 无故障无告警,偏离仅对业务规则可知 | AI 治理 + 运行时 |
第三方嵌入式 AI | 采购的 SaaS 默认启用模型训练数据共享 | 合同与采购评审未覆盖 AI 功能 | AI 治理(合同与审批) |
智能体失控动作 | 被注入的智能体调用工具删除或外发数据 | 动作发生在后端服务间,绕过终端控制 | 运行时 + 基础设施 |
1.3 80% 的未授权交易来自内部违规
Gartner 对该判断给出了量化的战略规划假设:“到 2026 年,至少 80% 的未授权 AI 交易将由组织内部违反企业政策造成——涉及信息过度共享、不可接受的使用或被误导的 AI 行为——而非恶意攻击。”[1]
战略规划假设(Gartner,2025 年 2 月):Through 2026, at least 80% of unauthorized AI transactions will be caused by internal violations of enterprise policies concerning information oversharing, unacceptable use or misguided AI behavior rather than malicious attacks.[1]
“被误导的 AI 行为”(misguided AI behavior)这一措辞值得展开。它指的不是人误用 AI,而是 AI 自身的行为偏离了组织意图——例如面向客户的智能体向客户承诺了不存在的折扣。Gartner 在指南中举例:业务部门希望客户-facing 应用遵守其设定的策略,“例如不向客户提供不存在的折扣”;安全团队关注阻断注入智能体流量的恶意代码;信息治理团队希望在数据未被正确分级或授权时阻断访问;法务团队则要求阻断企业知识产权向外传输。[1] 同一笔 AI 交易,在不同职能的视角下呈现完全不同的风险等级。
这引出 TRiSM 的第一个设计推论:风险评估必须是多镜头(multi-lens)的,而多镜头评估如果由彼此孤立的工具分别执行,将产生“相互冲突的分析和解决结果”。Gartner 因此将“统一的运行时检查与执行系统”列为塑造 TRiSM 市场的四大趋势之一,本报告第三章将详细展开。
1.4 TRiSM 的定义与价值主张
综合 Gartner 历年表述,本报告采用如下工作定义:AI TRiSM 是一套确保 AI 系统的治理、可信度、公平性、可靠性、可靠性保障、安全、隐私与数据保护的技术能力与组织实践的集合,其技术部分由四层能力构成,作用于 AI 资产的全生命周期。[1]
TRiSM 的价值主张不是单纯的“降险”,而是“加速”。Gartner 的两条预测构成一对互证:其一,“到 2026 年,将 AI 透明度、信任与安全运营化的组织,其 AI 模型在采用率、业务目标和用户接受度方面将获得 50% 的提升”[2];其二,Gartner 分析师 Mark Horvath 指出,CISO 推动 TRiSM 可以“提高 AI 模型进入生产的速度、实现更好的治理,或合理化 AI 模型组合——后者可消除多达 80% 的错误与非法信息”[2]。
逻辑链是清晰的:信任是采用的先决条件。缺乏 TRiSM 的组织不是“慢一点”,而是项目反复回退——模型上线后被合规叫停、被业务质疑、被事故打断;而将信任与安全能力产品化的组织,可以把风险评估从个案审批变为流水线作业,从而更快地把有价值的模型推入生产。Gartner 的结论是:“应用严格 AI TRiSM 的组织会将更有价值的 AI 模型投入生产。”[3]
与此对应的是不作为的代价。Gartner 警告,组织“已经部署了数以百计甚至千计 IT 领导者自己都无法解释或解读的 AI 模型”[3];“不能持续管理 AI 风险的组织遭受不良后果(项目失败与数据泄露)的几率呈指数级上升”[4]。到 2026 年底,另一条更尖锐的预测是:“由于 AI 风险护栏不足,'AI 致死'(death by AI)法律索赔将超过 2,000 起”[5]——无论该数字最终是否兑现,它所指向的监管与诉讼趋势已经确定。
1.5 治理投入的资产负债表视角
对管理层的说服,最终要落到财务语言上。Gartner 对 “death by AI” 趋势的完整表述值得逐句解读:“AI 相关安全失败或'AI 致死'的非正常死亡事件上升,将导致监管审查与管控加强、产品召回、执法部门介入以及更高的诉讼成本。随着监管审查加剧,组织将面临压力——不仅要履行最低法律义务,还要通过在业务系统中使用 AI 护栏来优先考虑安全与透明。”[5] 这段话把护栏从“安全开支”重新定义为“诉讼对冲”:护栏的存在与否,直接影响侵权认定中的注意义务(duty of care)标准。
同一逻辑正在向商业链条下游传导。企业采购中对供应商 AI 使用情况的尽调条款、网络安全保险对 AI 控制措施的核保问卷、客户合同中的数据处理与 AI 责任划分条款,都在把 TRiSM 成熟度变成交易前提。换言之,TRiSM 投入的回报有三个账本:直接账本(减少事故损失与返工)、合规账本(避免罚款与诉讼成本)、交易账本(保住投标资格与保险费率)。Gartner 关于“治理平台减少 40% AI 伦理事件”的预测[10]属于直接账本,而 2026 年后交易账本的权重将快速上升。这也解释了为什么 Gartner 将 AI TRiSM 团队的预算权威定位于 CTO/CIO 办公室[1]——只有放在投资语境而非成本语境中,该预算才能与 AI 生产性投入保持同比例增长。
第二章 框架演进:从模型中心的四支柱到运行时中心的四层栈
TRiSM 不是一个静止的定义。从 2023 年概念提出到 2025 年市场指南发布,其内涵发生了两次显著扩展。理解这条演进线索,比记住任何一版定义都更重要——因为它揭示了 AI 风险管理重心的迁移方向,而这一迁移仍在继续。
2.1 2023 年:以模型为中心的 TRiSM
2023 年,Gartner 在《生成式 AI 技术成熟度曲线》及配套研究中将 AI TRiSM 定义为:“确保 AI 模型治理、可信度、公平性、可靠性、健壮性、有效性与数据保护”的能力集合,并列举其组成部分:“模型可解释性与可解释技术、数据与内容异常检测、AI 数据保护、模型运营(ModelOps)以及对抗攻击抗性。”[4]
这一版框架的特点是明显的模型中心主义:它的关注对象是“模型”——模型的可解释性、模型的运营、模型对对抗攻击的抵抗。这符合 2023 年之前的产业现实:AI 开发由数据科学团队主导,使用第一方模型,需要高水平的数据科学与 AI 工程技能;“因此,在大多数不受监管的行业中,TRiSM 处于次要地位。”[1] 换言之,在 ChatGPT 之前,AI 风险管理的利益相关方基本只有模型团队自己。
2.2 2025 年:四层技术能力栈的确立
2025 年 2 月,Gartner 发布《AI 信任、风险与安全管理市场指南》(ID G00785960),首次将 TRiSM 定义为一个市场而非一个概念:“AI TRiSM 市场由四层技术能力构成,这些能力支撑所有 AI 用例的企业策略,帮助确保 AI 治理、可信度、公平性、安全性、可靠性、保密性、隐私与数据保护。顶部两层——AI 治理与 AI 运行时检查与执行——是 AI 特有的新能力,正在部分融合为一个独立的市场细分;底部两层则是聚焦于 AI 的传统技术。”[1]
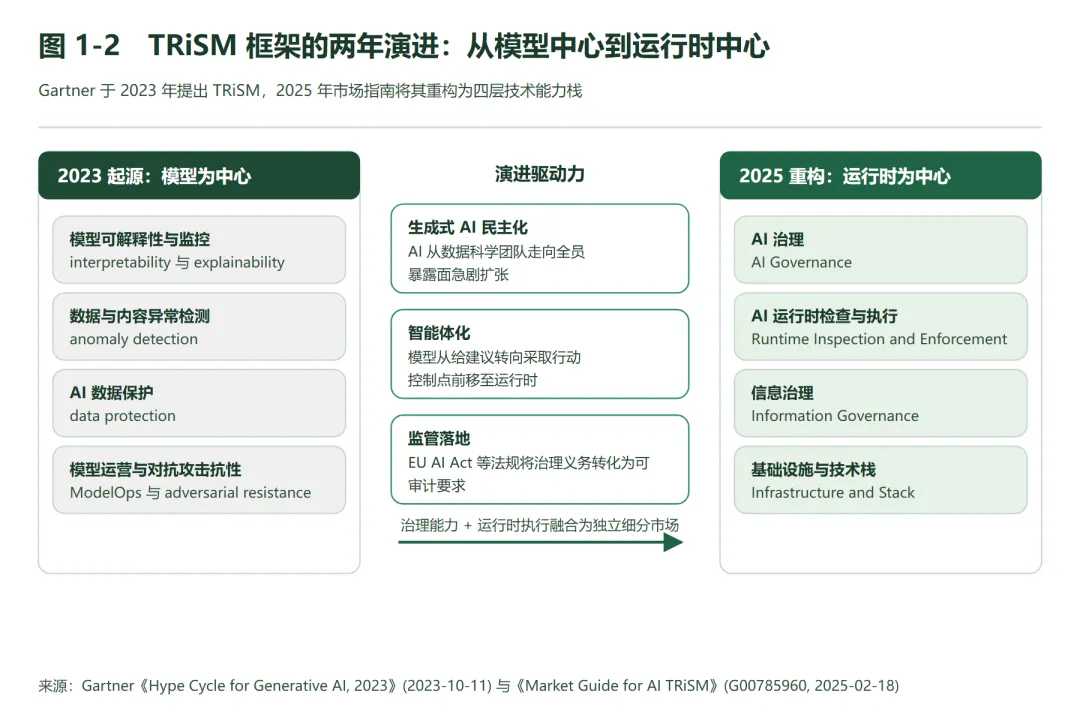
图 2-1 TRiSM 框架的两年演进
四层之上还有一个第五层基础:“AI TRiSM 的四个层级位于由传统技术控制(如网络、终端与云安全解决方案)构成的第五底层之上。”[1] 图 2-1 给出了完整的五层栈结构与跨层必备功能。
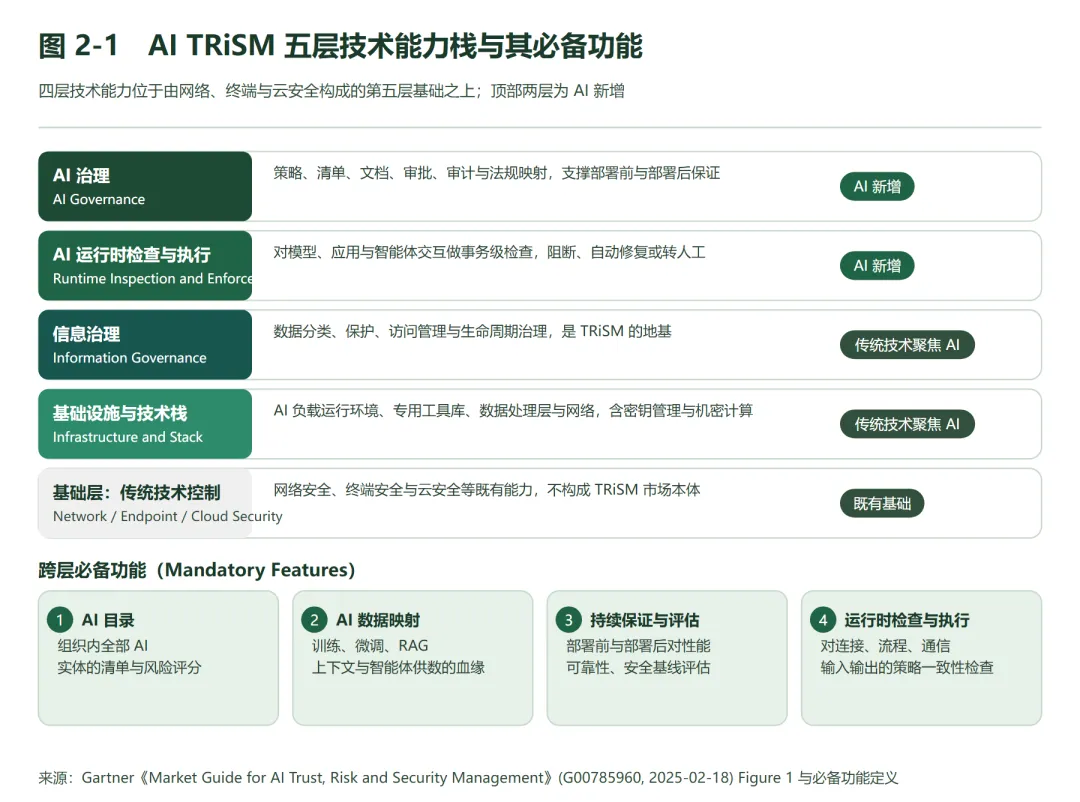
图 2-2 AI TRiSM 五层技术能力栈与其必备功能
与 2023 版对照,两点变化最具信息量。第一,关注对象从“模型”扩展为“AI 实体”——指南将 AI 目录的对象明确定义为“组织内使用的 AI 实体清单,例如各种配置的模型、智能体与应用,范围从第三方现成应用中的嵌入式 AI、自带 AI(BYOAI)、检索增强生成系统到第一方模型”[1]。影子 AI、嵌入式 AI 与智能体第一次与自研模型被纳入同一个治理视野。第二,运行时(runtime)成为一等公民:“运行时检查与执行应用于模型、应用与智能体交互,以支持与组织治理策略的事务级一致性”[1]——事前审批不再是唯一的控制手段。
2.3 演进的三大驱动力
从四支柱到四层栈的演进,由三个相互叠加的驱动力推动,理解它们有助于判断框架未来的走向。
驱动力一:生成式 AI 的民主化。ChatGPT 将 AI 的使用门槛从数据科学技能降为零,AI 采购决策从 IT 部门扩散到业务部门,影子 AI 与嵌入式 AI 使企业 AI 资产在两年内从“数百个模型”膨胀为“无法计数的 AI 实体”。Gartner 描述这一转变前的状态:“大多数企业 AI 开发:用于数据科学团队内部开发的第一方模型,需要高水平的数据科学与 AI 工程技能才能使用。”[1]
驱动力二:智能体化。模型从“给建议”转向“采取行动”,AI 交互从人机对话转变为智能体与工具、智能体与智能体的机器间交互。控制点因此从对话边界前移到运行时的每一次工具调用与数据访问,事前的人工审批在节奏上根本无法匹配。
驱动力三:监管落地。EU AI Act 自 2025 年 2 月起分阶段适用,将透明度、风险管理、文档与人类监督义务转化为可审计、可罚款的法律要求(第六章详述);Gartner 预测“到 2027 年,碎片化的 AI 监管将覆盖全球 50% 的经济体,并推动 50 亿美元的合规投资”[5]。合规义务的可审计性,天然要求企业侧具备持续的证据生产能力,这直接催生了对治理平台与运行时日志的市场需求。
2.4 市场边界:TRiSM 不是什么
表 2-3 Gartner TRiSM 战略规划假设汇总
预测 | 时限 | 对企业的直接含义 |
至少 80% 的未授权 AI 交易源于内部政策违规而非恶意攻击 | 到 2026 年 | 控制设计以内部违规为主场景,攻击防护为次要场景 |
AI TRiSM 即服务成为可行外包选项 | 到 2027 年 | 中小企业与资源受限团队可优先评估托管模式 |
25% 的大型组织设立整合的专门信息治理团队(2023 年不足 1%) | 到 2028 年 | 信息治理组织建设应提前 12-18 个月启动 |
综合 AI 治理平台减少 40% AI 相关伦理事件 | 到 2028 年 | 平台化治理投入存在可量化的风险回报 |
超过 50% 的企业使用 AI 安全平台保护 AI 投资 | 到 2028 年 | AI 安全平台将成为默认品类,选型窗口正在收窄 |
Gartner 在市场指南中专门划出了 TRiSM 的边界,这些否定性定义对选型同样重要。[1]
第一,TRiSM 市场指南不包含前沿模型托管提供商(如 OpenAI、Google、Microsoft、Anthropic)提供的 TRiSM 功能——企业应将这些功能作为分层控制的补充,但不能依赖它们替代自己的策略引擎,因为“前沿模型提供商通常无法访问企业所有数据,无法提供可靠且安全的 AI 采用所必需的全面信息治理”[1]。第二,TRiSM 不是“用 AI 检测恶意事件”的安全或欺诈管理市场(如用 AI 反欺诈、反深度伪造),也不是“用生成式 AI 提升安全运营效率”的市场。第三,AI 的社会性生存风险不在企业 TRiSM 的范围内——“企业目前无法控制这些风险”,缓解它们是模型提供商、研究者与监管机构的责任。[1]
2.5 相邻概念辨析:TRiSM、AI 安全平台与安全围栏
市场术语高度嘈杂,三个高频概念需要做一次边界校准,以免采购与汇报中的错位。
TRiSM 是治理框架与市场类别——它规定“管理什么、按什么分层组织”,不指任何单一产品。AI 安全平台(AI Security Platforms)是 Gartner 2026 年十大战略技术趋势中的产品品类:“以统一方式保护第三方与自建 AI 应用,集中可见性、执行使用策略并防护提示注入、数据泄露与失控智能体等 AI 特有风险”,且“到 2028 年,超过 50% 的企业将使用 AI 安全平台来保护其 AI 投资”[12]。安全围栏(Guardrails)则是运行时检查与执行层内的一种实现组件——面向输入输出的策略过滤器,其局限已如 3.2 节所述:没有清单、评分与分流闭环的护栏只是运行时层的一个子集。
表 2-2 三个概念的关系定位
概念 | 本质 | 与 TRiSM 的关系 | 使用建议 |
AI TRiSM | 治理框架 + 市场类别(四层能力) | 总纲:定义管理对象与分层 | 用于架构设计与汇报框架 |
AI 安全平台 | 产品品类(2026 趋势) | 主要承载治理层 + 运行时层能力 | 用于选型与采购品类定义 |
安全围栏 | 技术组件 | 运行时层的子集实现 | 作为平台能力项评估,而非独立战略 |
辨析的实际意义在于预算与架构:把围栏当战略采购,会漏掉清单与信息治理;把 TRiSM 当产品去找,会被捆绑销售。正确的顺序是先有分层架构(TRiSM),再定义产品品类(AI 安全平台),再评估组件能力(围栏、DLP、CASB 的 AI 扩展)。
表 2-1 TRiSM 框架 2023 版与 2025 版对照
维度 | 2023 版(概念框架) | 2025 版(市场指南) |
框架形态 | 能力概念,无明确市场类别 | 四层技术能力构成的市场类别 |
关注对象 | 模型(可解释性、ModelOps、对抗抗性) | AI 实体:模型、应用、智能体、嵌入式 AI |
控制范式 | 以部署前评估为主 | 运行时检查与执行成为一等公民 |
数据视角 | AI 数据保护 | 信息治理作为全栈地基 |
责任主体 | 数据科学与模型团队 | 安全、风险、IT、法务、合规的跨职能团队 |
顶层设计 | 无 | AI 治理与运行时层融合为新兴细分市场 |
第三章 四层技术能力深度拆解
本章按自顶向下的顺序拆解四层技术能力。每一层回答三个问题:这一层解决什么问题、必备的能力组件是什么、建设中的典型误区是什么。
3.1 AI 治理层:为运行时提供弹药
AI 治理层是企业 AI 策略的载体。Gartner 将其技术功能归纳为六组:AI 可见性与可追溯性(AI 目录)、AI 文档、AI 所有权、AI 风险与法规映射、AI 数据映射与血缘、AI 审计,并以工作流形式支撑审批、证明与验证活动。[1]
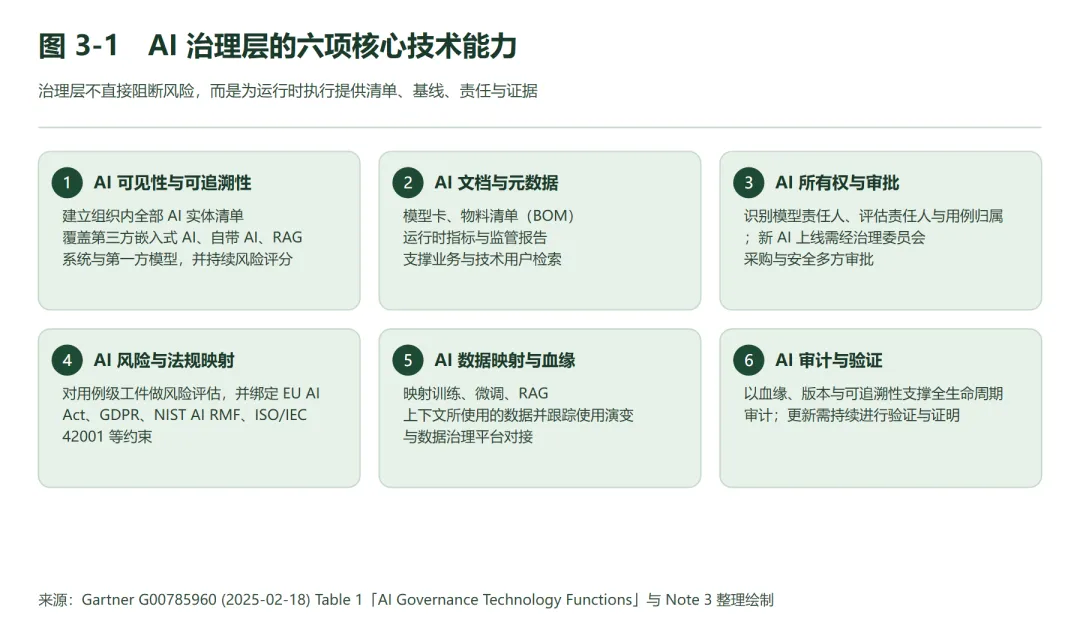
图 3-1 AI 治理层的六项核心技术能力
治理层最容易被低估的一点是其与运行时层的耦合关系。指南明确指出:“将 AI 清单与持续评估的治理能力,同运行时检查与执行功能相结合,支撑以持续风险评分的 AI 清单为锚点的 AI 交互运行时分析。”[1] 换言之,运行时引擎对每一次 AI 交互做判断时,依据的正是治理层维护的清单与风险评分——一个没有清单的运行时引擎是无源之水。这也是 Gartner 判断两层正在融合为“一个独特的新细分市场”的技术逻辑。
治理层的另一个实践要点是覆盖第三方嵌入式 AI。指南建议 AI 领导者“与法务和合规专家合作,以合同方式界定第三方嵌入式 AI 应用中不可接受 AI 使用或行为的问责与责任”[1]。对大多数企业而言,办公套件、CRM、行业 SaaS 中内置的 AI 功能是治理盲区的重灾区,而合同条款是少数可用的抓手之一。
典型误区:将治理层建设等同于写政策文档。Gartner 对 AI 治理技术的定义是可运行的能力——目录要能检索、评分要能更新、证据要能追溯,“AI 治理平台应支持通过血缘、版本控制与可追溯性对完整生命周期进行审计”[1]。只有文档没有系统的治理,在运行时层建设时将无数据可用。
从最小可行目录(MVP Catalog)起步是务实的落地策略。第一阶段以自动发现为主:代理与防火墙日志中的模型 API 调用域名、SaaS 管理台的应用清单、财务系统的 AI 相关支出、员工问卷回收的自报数据,四路交叉即能得到第一版清单。第二阶段补齐元数据:每个条目登记责任人、用例风险等级、数据接触范围与模型来源,缺项即为治理任务。第三阶段接入评分:按数据敏感度、自主性(是否执行动作)、面向客户与否三个维度打分,评分结果直接供运行时引擎引用。经验上,一个覆盖 80% 流量的一版目录可以在 4-6 周内建成,其价值远胜于追求完备而无限期推迟的“完美清单”。
3.2 运行时检查与执行层:单次处理与统一评分
运行时层是 2025 版框架中技术密度最高的一层。其定义:“应用于模型、应用与智能体交互,支持与组织治理策略的事务级一致性。适用的连接、流程、通信、输入与输出都会被检查是否违反策略与预期行为;异常会被突出显示,并被阻断、自动修复,或转发给人工或事件响应系统进行调查、分诊、响应与修复。”[1]
Gartner 将“统一的 AI 运行时检查与执行系统”列为市场四大趋势之二,其论证值得完整转述:“一致的信号、低延迟、单次处理(single-pass processing)与统一的运行时控制系统,是有效处理 AI 事件运行时检查并执行企业策略的必要条件。否则,针对相同事件的孤立检查与策略执行系统将在运行时产生相互冲突的分析和解决结果。”[1]
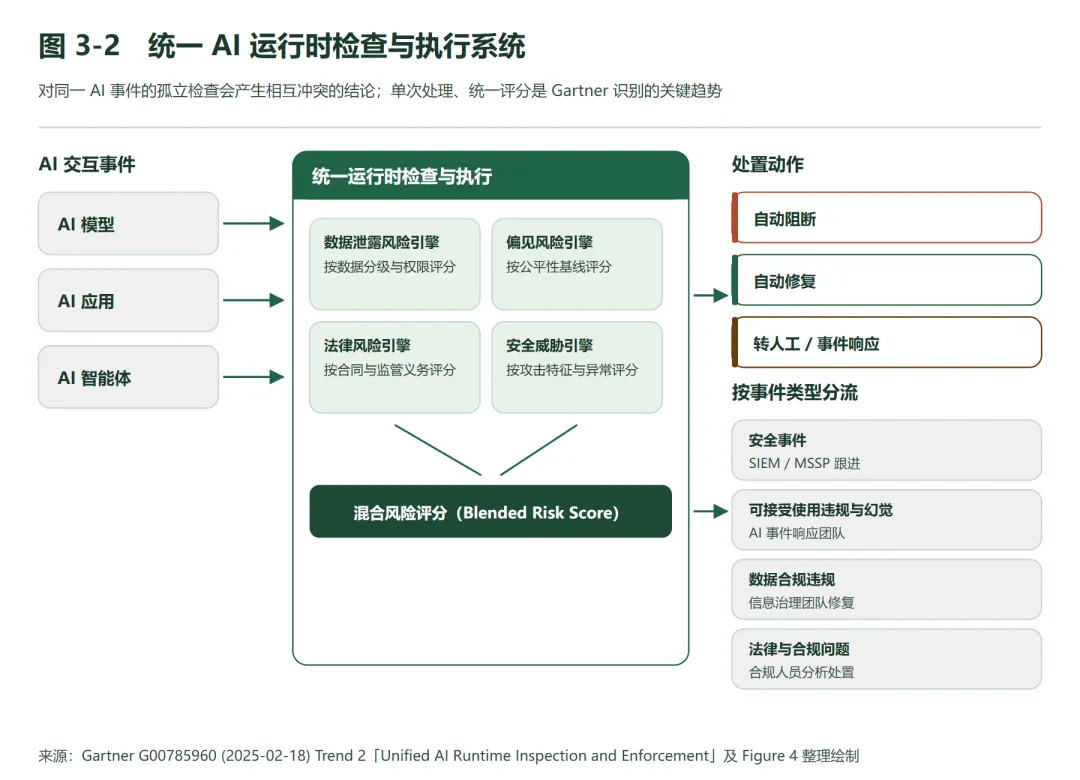
图 3-2 统一 AI 运行时检查与执行系统
图 3-2 展示了统一运行时检查与执行的处理模型:多个策略引擎(数据泄露、偏见、法律、安全威胁)并行评分,结果合并为混合风险评分(blended risk score),据此执行阻断、自动修复或转发;未被自动处置的事件按类型分流——安全事件进 SIEM,可接受使用违规与幻觉进 AI 事件响应团队,数据合规违规进信息治理团队,法律与合规问题进合规团队。[1]
这一模型的深层含义是:AI 事件响应需要新的分流剧本(playbook)。Gartner 特别指出,“需要新的剧本来分诊和升级非安全类 AI 违规,例如法律或合规问题”[1]。传统 SOC 的剧本库里没有“这段输出歧视了某类用户该派给谁”的条目——这正是许多企业部署护栏产品后事件依然失控的原因:检测有了,分流没有。
典型误区:将运行时层等同于“提示词过滤”。Gartner 在对比运行时检查与一般性护栏时的表述是:运行时检查“超越提示级护栏,对 AI 的所有输入输出进行监控,并就可能的不良事件进行风险评分,以便立即分诊、修复或直接阻断”[6]。只过滤提示词、不做风险评分与分流闭环的产品,只覆盖了这一层能力的一小部分。
部署形态的选择是运行时层落地的第一个架构决策,三种基本形态各有取舍。其一,网关串联(inline):所有模型流量经安全网关转发,可阻断、可改写,控制力最强,代价是引入时延与单点故障风险,需要高可用设计与时延预算(对话类场景通常要求增量时延控制在两位数毫秒级)。其二,旁路检测(out-of-band):镜像流量做异步分析,不阻断业务,适合先建立可见性的初期阶段,但对“危害在交互瞬间发生”的风险(如敏感信息已外泄)只能事后响应。其三,SDK/代理内嵌:在应用进程内调用检测能力,时延最优且能触达端侧智能体,但覆盖依赖各应用团队配合,存在工程一致性风险。成熟的落地通常是组合式:对外部模型 API 走网关串联,内部应用走 SDK,影子 AI 发现走旁路——统一的风险评分与策略分发保持一致,这正是“统一运行时”趋势在部署拓扑上的投影。
3.3 信息治理层:被 AI 放大的老问题
在 TRiSM 四层中,信息治理是最“旧”的一层,也是最被低估的一层。Gartner 的判断:“薄弱的信息治理正在成为 GenAI 更广泛推广的主要障碍”[1]。
问题的机制并不复杂:“由于不适当的访问控制导致的过度共享,以及糟糕信息治理导致的数据泄露风险并不是新问题。然而,当生成式 AI 工具被嵌入企业应用或使用 RAG 检索组织信息时,它们会更快、更大范围地暴露过度共享的数据,并照亮数据生命周期的挑战。”[1] 指南特别点名了横向 AI 产品:“这对于 Microsoft 365 Copilot、Gemini for Workspace、ChatGPT Enterprise 等知名横向 AI 产品来说是一个特殊问题”——因为这些产品默认对组织数据具有广泛访问权,而“Microsoft 365 与 Google Workspace 等生产力平台中的非结构化数据历史上管理不善”[1]。
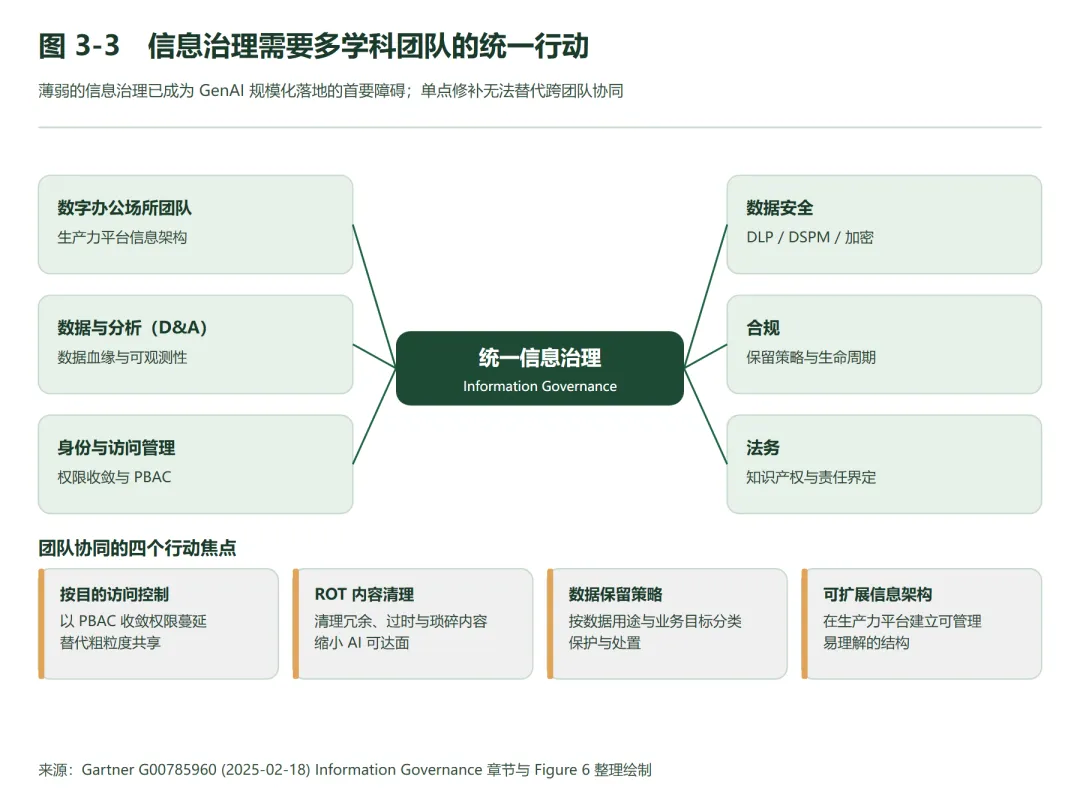
图 3-3 信息治理需要多学科团队的统一行动
治理对策是多学科的协同,而非单一工具的替换。Gartner 要求组建包含数字办公场所、数据分析(D&A)、数据安全、合规与身份与访问管理(IAM)代表的多学科团队,聚焦四件事:按数据用途与业务目标处理、分类与保护敏感信息;建立数据保留策略以管理冗余、过时与琐碎内容(ROT);转向基于目的的访问控制(PBAC)以收敛“权限蔓延”;在生产力平台中构建可扩展的信息架构。[1]
典型误区:在信息治理缺位的情况下直接部署护栏。Gartner 引用的结论值得作为警示牌:“如果没有坚实的信息治理能力,信任、风险与安全可能受到严重损害,即使最复杂的护栏也无法弥补信息治理的不完整。”[6] 顺序问题不能靠技术弥补——这也是本报告第七章将信息治理列为路线图第一阶段的原因。
信息治理的起步动作可以压缩进一个 90 天窗口:前 30 天做“摸底”,枚举 AI 可达的数据存储(文件共享、知识库、协作平台、向量库),用现有 DLP 与访问日志识别过度暴露的敏感数据热点;中间 30 天做“止血”,对热点执行权限回收与共享链接收紧,优先处理跨部门开放的企业级共享;最后 30 天做“立规”,发布 AI 使用的数据分级指引(哪些数据可进入提示词、哪些只能留在检索侧、哪些禁止接触任何 AI),并给出替代工作流。这套动作不依赖任何新产品,却能直接决定护栏上线后的策略质量——护栏的“禁止外发”规则,只有对着一份可信的分级清单才有意义。
3.4 基础设施与技术栈层:把传统能力对准 AI 负载
第四层“基础设施与技术栈”指支撑 AI 负载的软硬件环境、用于 AI 应用开发维护的专用工具与库、数据处理层以及部署环境(含网络基础设施)。Gartner 观察到,“该层中的解决方案正在被应用于 AI 负载,从而强化对 AI 数据与过程的保护。该类别的解决方案包括 API 密钥管理与机密计算(在可信执行环境中保护工作负载)。”[1]
这一层的实践要点是“复用为主、增量 为辅”。AI 并未改变基础设施安全的基本逻辑:密钥管理、工作负载隔离、供应链完整性等能力均可从既有体系延伸。例如隐私增强技术(PETs)可以应用于 TRiSM 栈的多个位置——计算层(机密计算)、信息治理层(合成数据、同态加密)、性能监控层(合成数据评估)或推理阶段的混淆。[1] 企业应优先盘点既有能力在 AI 场景下的覆盖缺口,而非平行新建一套“AI 专用基础设施安全”。
3.5 第五层:传统技术控制与分层防御
四层 TRiSM 能力坐落在由网络、终端与云安全构成的第五层基础之上。[1] 这一分层结构回答了一个常见的组织问题:AI 安全是否需要推倒重来?答案是否定的。TRiSM 的顶部两层(治理与运行时)是 AI 特有的新能力,而底部两层本质上是“聚焦于 AI 的传统技术”[1]。Gartner 同样强调 TRiSM “补充(complement)传统的技术保护措施”[1]——分层防御的原则在 AI 时代依然成立,变化的是各层内部的控制内容。
第四章 风险图谱:OWASP LLM Top 10(2025)与 TRiSM 控制映射
如果说 Gartner 定义了“管理什么”的组织框架,OWASP GenAI 安全项目则定义了“防什么”的共享词汇。2024 年 11 月发布的《OWASP LLM 应用 Top 10(2025)》是当前业界使用最广泛的 LLM 风险清单,本章以它为坐标系检验 TRiSM 四层的覆盖完备性。
4.1 2025 版清单的变化及其信号
2025 版相对 2023 首版发生了显著重排:提示注入(Prompt Injection)连续两版位居 LLM01;敏感信息披露从第六位跃升至第二位;供应链升至第三;两项新条目进入清单——系统提示泄露(LLM07)与向量与嵌入弱点(LLM08);模型窃取被并入不受控资源消耗(LLM10),不安全的插件设计被移除,过度依赖演化为虚假信息(LLM09)。[7]
重排本身携带三个信号。其一,间接提示注入已成为对 LLM 应用的主要初始访问技术——攻击载荷不再来自用户输入,而来自模型读取的网页、文档与邮件。其二,RAG 与智能体相关风险(过度代理、向量弱点)正式进入主榜,反映生产环境的技术栈构成。其三,清单从“模型风险”扩展为“系统风险”——十条中有六条的问题根源不在模型权重,而在应用工程与数据治理,这与 TRiSM 的分层控制思想完全一致。
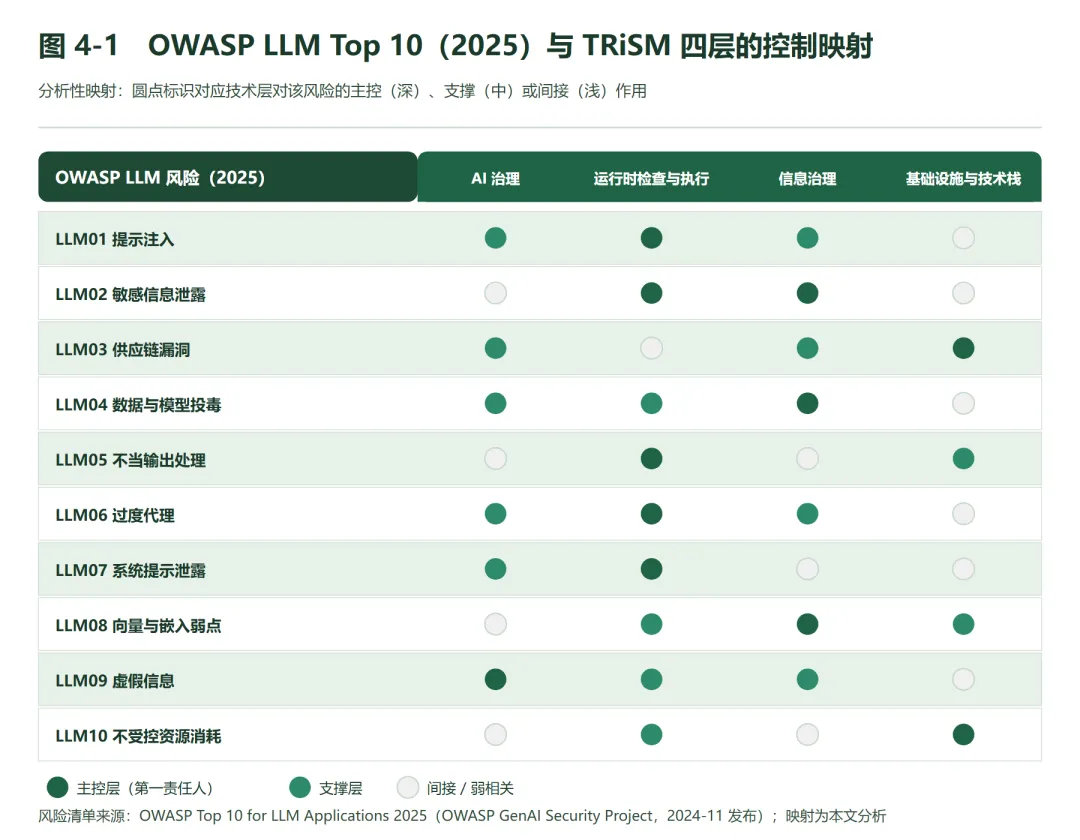
图 4-1 OWASP LLM Top 10(2025)与 TRiSM 四层的控制映射
图 4-1 给出了十条风险与 TRiSM 四层的分析性映射(映射关系为本报告基于各风险的作用机制做出的专业判断,非 OWASP 或 Gartner 官方结论)。几个结构性发现值得展开。
4.2 映射的三个结构性发现
发现一:运行时检查与执行层是覆盖面最宽的单层。提示注入、敏感信息泄露、不当输出处理、过度代理、系统提示泄露五项风险的主控或第一支撑都在该层。原因在于这五类风险的共同特征是“危害在交互瞬间发生”——只有部署在交互路径上的控制具备及时阻断的能力。
发现二:数据与模型投毒(LLM04)与供应链(LLM03)的主控在信息治理层与基础设施层。这两类风险的共同特征是“危害在部署前埋下”:被投毒的训练语料、被植入后门的微调模型、被篡改的依赖库。它们印证了“部署前保证”与“部署后保证”必须并重——Gartner 对持续保证与评估的定义明确覆盖两者:“保证与评估应用于部署前和部署后(带外)。”[1]
发现三:没有任何单一层能够覆盖全部十条风险。这从风险侧验证了 Gartner 的市场判断:“目前,没有任何一家供应商或解决方案能够解决 AI 威胁与风险的所有方面与环节。”[1] 由此得出本报告的选学第一原则:凡声称单一产品覆盖 TRiSM 全部环节的供应商宣传,均应视为营销话术而非工程事实。
4.2.1 十项风险的逐项控制要点
表 4-2 OWASP LLM Top 10(2025)逐项控制要点
风险 | 作用机制 | 首要控制(责任层) | 关键度量 |
LLM01 提示注入 | 直接或经由检索内容改写模型指令 | 输入输出双端过滤、信任分级(运行时) | 红队越狱集通过率 |
LLM02 敏感信息泄露 | 训练记忆或上下文数据进入输出 | 数据分级 + 输出脱敏(信息治理/运行时) | 越权检索拦截率 |
LLM03 供应链漏洞 | 被投毒模型、数据集、依赖组件 | 来源核验、ML-BOM、SCA 扫描(基础设施) | 来源证明覆盖率 |
LLM04 数据与模型投毒 | 训练/微调/嵌入数据植入后门 | 数据血缘与异常检测(信息治理) | 语料溯源比例 |
LLM05 不当输出处理 | 输出未经消毒进入下游执行环境 | 输出编码校验(运行时 + 应用工程) | 下游注入事件数 |
LLM06 过度代理 | 工具权限过宽 + 操纵后可执行高危动作 | 最小权限、人工确认(运行时/应用) | 高危动作确认率 |
LLM07 系统提示泄露 | 系统提示被套取,暴露规则与密钥 | 秘密不进提示词、输出过滤(应用/运行时) | 提示泄露检出数 |
LLM08 向量与嵌入弱点 | 向量库跨租户泄漏、检索投毒 | 向量库访问控制、检索内容校验(信息治理) | 检索越权拦截率 |
LLM09 虚假信息 | 自信的错误输出被采纳执行 | 检索接地、引用要求、高风险人工复核(治理) | 抽检错误率 |
LLM10 不受控消耗 | 资源耗尽、拒绝钱包、模型抽取 | 限流配额、成本监控(基础设施) | 单租户用量基线偏离 |
逐项展开时,有三项值得管理者额外关注。LLM06(过度代理)是智能体场景的枢纽风险——提示注入之所以从“讨厌”升级为“灾难”,正是因为被操纵的模型握有真实世界的执行权;因此对工具权限的治理优先级高于对注入技巧的防御。LLM07(系统提示泄露)的工程教训最为直接:系统提示应被视为“迟早会公开的文本”,任何密钥、过滤逻辑或唯一性授权控制放入其中都属设计缺陷[7]。LLM08(向量与嵌入弱点)是最容易被现有安全团队忽视的新攻击面——向量库长期被当作“缓存”而非“数据存储”治理,缺少访问控制与租户隔离,而它恰恰汇聚了组织最敏感的知识资产。
4.3 从清单到控制面:把十条风险翻译成工程任务
清单的价值在于为威胁建模提供检查表,但十条风险必须翻译为可分配、可验收的工程任务才能真正落地。表 4-1 给出前三项风险的翻译示例,完整方法在第七章路线图中展开。
表 4-1 TOP 3 风险的控制翻译示例
风险 | 控制任务(分配对象) | 验收标准 |
LLM01 提示注入 | 信任边界隔离:系统指令与检索内容分级标注(应用团队);输入输出双端过滤与行为约束(运行时平台);越狱用例注入红队集(安全团队) | 红队越狱集通过率达标;间接注入载荷样本检出率达标 |
LLM02 敏感信息披露 | AI 可达数据分级与权限收敛(信息治理团队);输出侧脱敏与 DLP 联动(运行时平台);训练/检索语料最小化(数据团队) | 越权检索拦截率 100%;输出抽查零高危泄露 |
LLM03 供应链漏洞 | 模型与数据集来源核验、签名与 SBOM/ML-BOM(基础设施团队);第三方插件安全评估流程(采购与安全) | 所有生产模型具备来源证明;依赖清单纳入 SCA 扫描 |
第五章 智能体时代:Agentic AI 对 TRiSM 的冲击
如果说 2023-2025 年 TRiSM 的主要矛盾是生成式 AI 的治理缺位,那么 2026 年的主要矛盾已经是智能体的控制缺位。本章分析智能体带来的攻击面变化,并给出链路级控制点设计。
5.1 攻击面的迁移:从对话到机器间交互
Gartner 在《Predicts 2026: Evolving Threats and AI Adoption Transform Infrastructure Security》中给出了一组定调性的判断:“到 2028 年,至少三分之一的业务决策将由 AI 智能体半自主或自主做出,而今天这一比例不足 1%”;“网络安全团队尚未为自主 AI 智能体做好准备——这些智能体将带来新的、不确定的威胁向量,例如间接提示注入”;“智能体 AI 使用安全控制薄弱的新兴协议,例如模型上下文协议(MCP)与 Agent2Agent(A2A)协议,从后端服务而非终端作为与组织网络、应用和数据交互的主要方法。”[8]
这段论述包含两个结构性判断。第一,控制架构的假设被推翻:SASE 与工作区安全的既有实现假设“终端上的人在编排数据”,而智能体把交互主体迁移到了后端服务,“数字转型与混合办公不再是为基础设施安全团队采购的主要驱动因素”[8]。第二,新兴协议的安全控制薄弱:MCP 与 A2A 作为 2025 年起快速普及的智能体互联协议,其认证、授权与审计能力仍在早期,而它们恰好处于工具调用的咽喉位置。
供给面的落差同样巨大。Gartner 预测“到 2026 年底,40% 的企业应用将包含任务特定 AI 智能体”,而供应商调研显示仅约 6% 的组织具备成熟的 AI 安全策略——智能体进入生产的速度数倍于围绕它们建设治理的速度。Gartner 已将“智能体 AI 的监督”列为 2026 年第一大网络安全趋势。
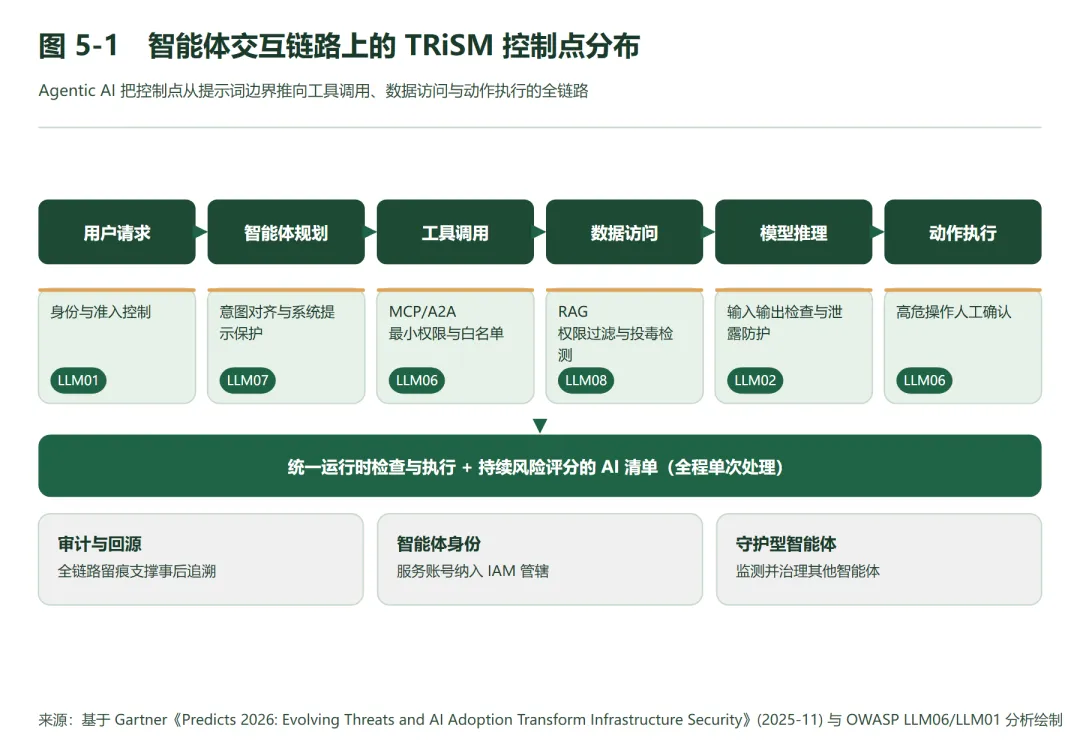
图 5-1 智能体交互链路上的 TRiSM 控制点分布
5.2 链路控制点:把 LLM06 落到每一次工具调用
图 5-1 给出了智能体交互全链路的六个控制点。设计的核心原则来自 OWASP 对过度代理(LLM06)的处置建议:限制工具的能力范围与权限、为高风险动作要求人工确认、避免开放式能力。[7] 在链路上的具体落点是:身份与准入(每个智能体有唯一身份并纳入 IAM 管辖,服务账号不再是匿名基础设施)、意图对齐(规划环节校验任务与系统策略的一致性,并保护系统提示不被泄露——LLM07)、工具调用(MCP/A2A 网关执行最小权限与白名单)、数据访问(RAG 检索执行权限过滤与投毒检测——LLM08)、模型推理(输入输出检查与泄露防护)、动作执行(高危操作人工确认)。
这条链路与 Gartner 的趋势判断互相印证:“到 2028 年,随着终端用户安全交互绕过既有安全平台,将部署补充性的智能体 AI 安全产品以获得可见性与控制。”[8] 换言之,智能体安全不是在既有平台上做加法,而是需要新的控制平面——这与国内市场正在兴起的智能体防火墙、AI 安全网关类产品所处的产品位置一致。
5.2.1 MCP 网关的能力基线
工具调用控制点的工程载体是协议网关(以 MCP 网关为代表)。一个达到生产基线的 MCP 网关应具备五项能力:服务端注册与白名单(只有登记过的工具服务器可被智能体连接)、工具级最小权限(每个工具调用声明所需权限并由网关校验,而非继承智能体的全集权限)、参数与返回值检查(对工具输入输出执行注入特征与敏感数据双向过滤)、调用审计(每次调用留痕并计入智能体行为基线)、限速与熔断(对异常调用频次自动熔断)。Gartner 对 MCP 与 A2A “安全控制薄弱”的判断[8]意味着这些能力短期内不会从协议层免费获得——在协议安全标准化完成之前,网关是企业侧唯一可控的加固位置。
5.3 守护型智能体:用智能体治理智能体
智能体的速度与规模提出了一个看似悖论的要求:人工审批跟不上智能体节奏,但完全自主又不可接受。产业给出的中间形态是守护型智能体(Guardian Agents)——专门监测、评估与治理其他智能体的智能体。Gartner 预计这类智能体“到 2030 年将占智能体市场的 10%-15%”。
在 TRiSM 框架下,守护型智能体可以被视为运行时检查与执行层的智能化延伸:它把静态规则引擎升级为具备上下文理解的评估引擎,处理规则难以覆盖的意图级风险(如任务漂移、智能体间共谋)。但需要强调其边界:守护智能体自身的可靠性需要被评估(谁来守护守护者),且高影响动作的最终否决权应保留在人类侧。
5.4 风险数据与合规压力的收敛
2026 年前后的三组数据勾勒出智能体风险的紧迫性。其一,Gartner《2026 中国网络安全技术成熟度曲线》预测:“超过 80% 的中国企业将面临员工在缺乏监管的情况下使用生成式 AI 的问题,由此产生的 AI 特定数据泄漏控制将成为 CISO 最关注的三项事务之一”;“到 2029 年,实施 AI 网络安全测试(AI-CT)的中国企业比例可能由目前不足 5% 上升至 70%”。[9] 其二,Gartner 全球预测“到 2026 年底,'AI 致死'法律索赔将超过 2,000 起,原因是 AI 风险护栏不足”[5]。其三,Gartner 预测“到 2028 年,采用综合 AI 治理平台的企业将比没有这类系统的企业减少 40% 与 AI 相关的伦理事件”[10]。
三条曲线指向同一个结论:智能体治理窗口期就是当下。在 40% 的企业应用包含智能体之前建成的控制平面,其成本与效果都将显著优于事后补建;而监管处罚、诉讼与保险条款正在把“未建设”从省钱选项变成负债选项。
5.5 开发环境与 CLI:被低估的智能体入口
讨论智能体安全时,注意力通常落在面向客户的对话智能体上,但渗透最快、权限最高的智能体部署位置其实是开发环境:AI 编程助手、命令行智能体(CLI Agent)与 CI/CD 中的自动化智能体,天然具备读代码、写文件、执行命令与访问凭据的四重能力。一个被间接提示注入操纵的编程智能体,可以在看似正常的代码提交中夹带后门——攻击者不再需要入侵开发者终端,只需污染其上下文(一个恶意依赖的 README、一条注入的 issue 评论、一份被投毒的文档)。OWASP 对 LLM06 与 LLM01 的分析均明确将工具调用链列为攻击放大器[7]。
对这类入口的控制要点有三。第一,把开发智能体纳入身份与权限体系:其 API 凭据、代码仓库权限与生产访问必须显式授权并周期轮换,杜绝“开发助手默认持有全量仓库写权限”的配置蔓延。第二,命令执行审计:智能体执行的每条命令落入可审计日志并对接运行时风险评分,高危命令模式(凭据导出、外发传输、权限变更)触发确认或阻断。第三,上下文供应链卫生:将外部内容(依赖文档、issue、网页)视为不可信输入,对进入编码上下文的内容执行与 RAG 同等的注入过滤。这些控制与 Gartner 对智能体安全产品的判断一致——“到 2028 年,随着终端用户安全交互绕过既有安全平台,将部署补充性的智能体 AI 安全产品以获得可见性与控制”[8],而开发环境正是“绕过既有平台”最典型的场景。
第六章 标准与合规映射:义务如何落到控制
TRiSM 的技术分层只有在与外部义务对齐时才能获得持续的投资正当性。本章建立 TRiSM 四层与四个主要框架的映射:NIST AI RMF(风险方法论)、ISO/IEC 42001(管理体系)、EU AI Act(法定义务)与中国专门规章(备案与评估体系)。
6.1 四个框架的分工
NIST AI RMF 1.0 于 2023 年 1 月发布,以治理(GOVERN)、映射(MAP)、度量(MEASURE)、管理(MANAGE)四大功能提供自愿性的 AI 风险管理方法论,其价值在于提供了跨行业通用的风险管理语言。ISO/IEC 42001:2023 于 2023 年 12 月发布,是全球首个可认证的 AI 管理体系标准(AIMS),采用 PDCA 循环并附有 Annex A 控制措施集,其价值在于把 AI 治理转化为可审计的管理体系。EU AI Act 于 2024 年 8 月生效,是全球首个综合性 AI 法律,按风险分级施加义务。中国的路径以《生成式人工智能服务管理暂行办法》(2023 年 8 月 15 日施行)等专门规章为主体,强调备案、安全评估与生成内容标识。
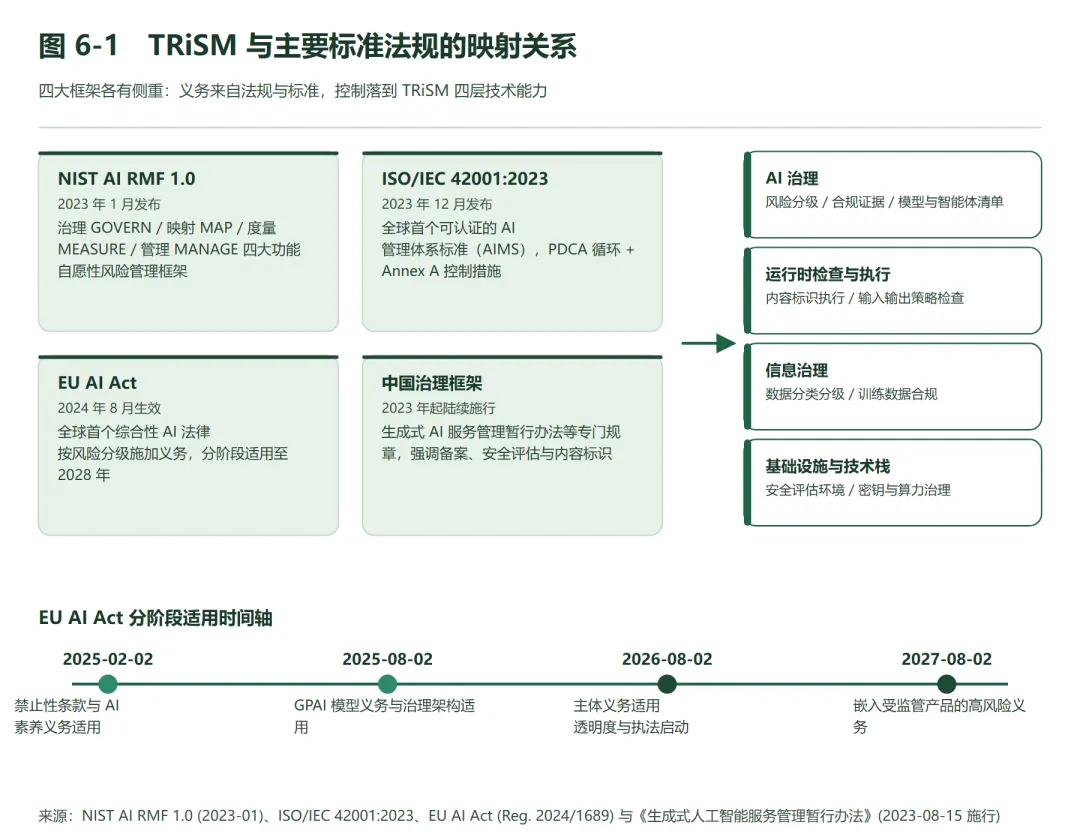
图 6-1 TRiSM 与主要标准法规的映射关系
图 6-1 给出了义务到控制的映射关系。方法论(NIST)与管理体系(ISO)主要落在 AI 治理层——它们定义了风险如何被评估、证据如何被组织;法定义务中的透明度与内容合规要求同时落在治理层与运行时层——运行时层是内容标识、输入输出策略检查的执行位置;训练数据合规落在信息治理层;安全评估的技术准备落在基础设施与技术栈层。
6.2 EU AI Act:分阶段适用的合规时钟
EU AI Act 的分阶段适用安排对所有跨国经营企业都有直接意义,关键节点如下[11]:2025 年 2 月 2 日,禁止性条款与 AI 素养义务开始适用;2025 年 8 月 2 日,通用目的模型(GPAI)义务与治理架构适用,成员须指定主管当局并确定处罚规则;2026 年 8 月 2 日,法案主体义务适用(含附件三高风险系统与透明度义务),执法启动;2027 年 8 月 2 日,嵌入受监管产品的高风险 AI 义务适用,存量 GPAI 模型须完成合规。
表 6-1 EU AI Act 分阶段适用关键节点
时间 | 适用内容 | 对企业 TRiSM 的含义 |
2025-02-02 | 禁止性 AI 实践清单;AI 素养义务 | AI 使用政策须排除禁止场景并覆盖全员培训 |
2025-08-02 | GPAI 模型义务;国家主管当局与处罚框架 | 模型供应商尽调与合同责任条款成为采购必选项 |
2026-08-02 | 主体义务适用:附件三高风险、透明度义务、执法启动 | 高风险用例的风险管理、文档、人类监督须已就绪 |
2027-08-02 | 嵌入受监管产品的高风险义务;存量 GPAI 合规 | 产品内嵌 AI 的合规改造窗口关闭 |
需要提示的不确定性:欧盟委员会在数字综合法案(Digital Omnibus)一揽子提案中,已提出将高风险系统义务的适用与配套工具(包括统一标准)的可用性挂钩的可能性[11]。合规规划应按原时间表推进,但对高风险义务的最终适用日期保持跟踪。
6.3 中国监管框架与治理实践
中国对生成式 AI 的治理采取“专门规章 + 现有法律延伸”的组合:《生成式人工智能服务管理暂行办法》确立服务提供者的安全评估、算法备案与内容责任;《人工智能生成合成内容标识办法》及配套强制性国家标准落实内容标识义务。对企业侧而言,面向公众的生成式 AI 服务需完成备案与评估,而企业内部使用虽不直接触发备案义务,但数据安全法与个人信息保护法下的数据处理责任完整适用。
Gartner 对中国市场的两条预测值得管理层关注:其一,“到 2028 年,中国网络安全项目通过 AI 实现的价值,80% 将来自任务自动化和能力扩张,而不是裁员”——治理投入的回报叙事应围绕质量与效率而非人力替代;其二,“AI 网络安全测试(AI-CT)被中国企业采用的比例将从不足 5% 上升至 70%(到 2029 年)”[9]——对 TRiSM 而言,这意味着红队评估与持续保证将从差异化能力变为市场准入门槛。
6.4 合规投资的临界点
将监管压力转化为投资节奏时,两个数字构成参照系:Gartner 预测“到 2027 年,碎片化的 AI 监管将覆盖全球 50% 的经济体,推动 50 亿美元的合规投资”[5];同时“去年有超过 1,000 项 AI 法律提案,其中没有任何两项对 AI 的定义完全一致”[5]。定义不统一的监管格局意味着:企业不应把合规体系绑定在任何单一法域的定义上,而应以 TRiSM 这样的技术中立控制框架为底座,用法域特定的义务映射为配置层——这正是第六章映射方法的核心思想。
6.5 行业差异:同一框架,不同权重
TRiSM 的四层结构是行业无关的,但各层的建设权重与优先场景存在清晰的行业差异。面向公众服务的行业(零售、传媒、政务热线)的损失主要发生在运行时层——一次有害输出即构成公共事件,运行时检查与内容合规应最先建设;知识密集型行业(专业服务、研发、软件)的主要暴露面在信息治理层——核心资产是文档与代码,过度共享与 RAG 泄漏是首要风险;受强监管行业(医疗、汽车、金融的监管业务)必须以治理层合规证据为先,高风险用例的文档、评估与人类监督义务有明确法律时限;而制造与能源等物理场景行业则需将基础设施层权重上调——AI 决策直接作用于物理世界,机密计算、端侧安全与功能安全的交叠区域是风险峰值。
共性结论只有一条:无论权重如何分配,“清单先行”是跨行业成立的起点——不知道自己有什么 AI,一切行业化权重都是空中楼阁。这也是 Gartner 将“发现并盘点组织中使用的所有 AI”列为建议第一条的原因[1]。
第七章 落地路径:18 个月从零到运行时
本章将前六章的分析转化为可执行的实施计划。Gartner 对 AI 领导者的建议可归纳为五个动作:发现并盘点组织中使用的所有 AI;重新审视并实施针对可能被 AI 利用的企业信息的数据分类、保护与访问管理;评估并实施分层的 AI TRiSM 技术,以在所有 AI 用例中持续执行策略;保持灵活性并确保独立于任何单一 AI 模型提供商;持续监控供应商格局,跟踪整合与新兴的 TRiSM 外包服务。[1]
7.1 组织先行:跨职能团队与预算归属
TRiSM 是团队运动。Gartner 明确指出:“AI TRiSM 不能由单一业务部门领导,它需要教育与跨团队协作”,团队构成应包括法务、合规、IT 与数据分析。[2] 市场指南进一步观察到四种正在成形的组织趋势:安全与风险管理职能与 IT 软件工程及 QA 团队融合并向 AI 工程(shift left)转移;AI 集中式或混合式团队出现;信息治理浮出水面并要求统一方法;法务与合规人员要求企业 AI 应用满足监管与法律要求。[1]
预算与汇报关系决定组织能否落地。Gartner 基于 2024 年企业 AI 调查发现:“AI 隐私、安全与风险计划的预算权通常由 CTO 或 CIO 办公室掌握”[1];并预计“AI TRiSM 监督与运营团队将向负责企业 AI 创新、开发与运营的经理汇报”[1]。实践含义:如果 TRiSM 团队被放置在缺乏预算权威或距离 AI 交付链过远的位置,其策略将退化为文档而非控制。
7.2 五阶段路线图
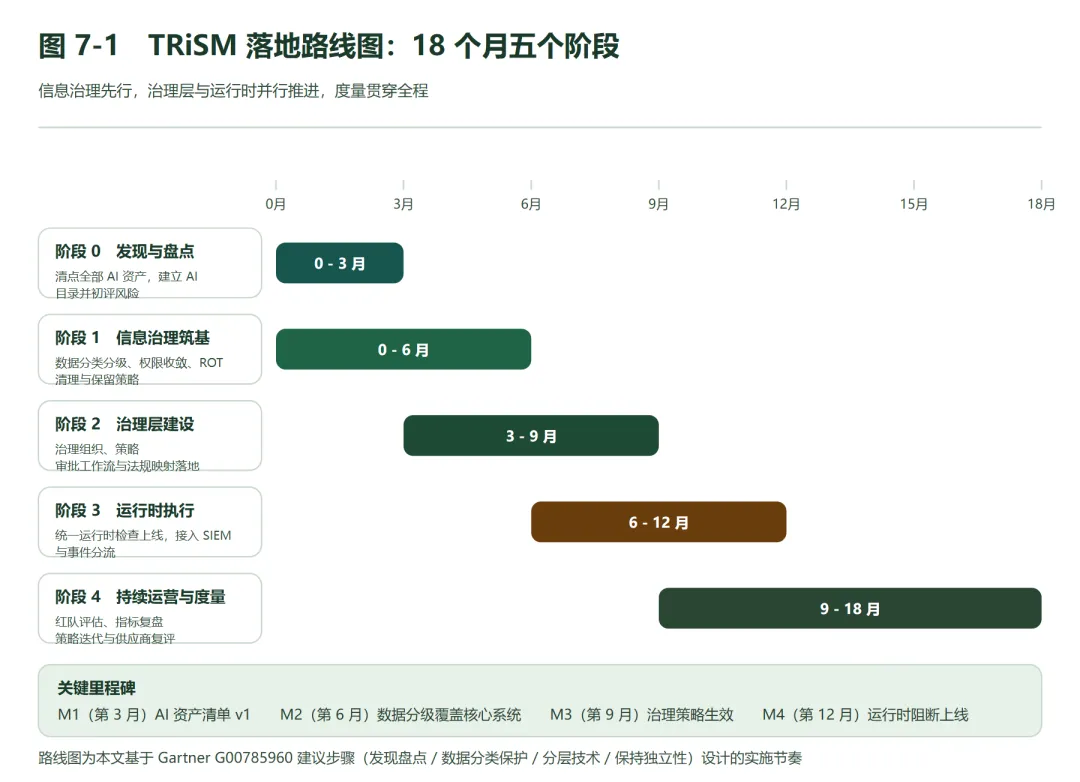
图 7-1 TRiSM 落地路线图:18 个月五个阶段
图 7-1 给出 18 个月、五个阶段的实施节奏。设计逻辑遵循三条原则。第一,信息治理先行:阶段 1 与发现盘点并行启动,因为信息治理既是运行时策略的数据基础,也是周期最长的组织能力建设。第二,治理层与运行时层并行推进:治理目录与风险评分是运行时引擎的输入,两者应在阶段 2-3 间形成数据闭环,避免“先建目录后建引擎”导致的目录迅速过时。第三,持续运营从第一天开始设计:红队评估、指标复盘与供应商复评不是项目收尾动作,而是阶段 4 的常设职能。
四个里程碑提供了向管理层汇报的节点:M1(第 3 月)AI 资产清单 v1 发布——此后影子 AI 的增减开始被度量;M2(第 6 月)数据分级覆盖核心系统——运行时策略有了可依赖的数据基础;M3(第 9 月)治理策略正式生效——审批与例外流程从邮件驱动转为系统驱动;M4(第 12 月)运行时阻断上线——控制从“告警”升级为“执法”。
路线图执行中的四类关键决策点及其归属如下表所示。决策权错配是进度拖延的隐性原因:风险接受决策被下放到项目组、技术选型被上收到与实际脱节的委员会,都会让路线图在纸面上正确、在执行中失速。
表 7-1 关键决策点与归属
决策点 | 典型问题 | 建议归属 | 升级条件 |
用例风险分级 | 该用例是高风险还是普通用例 | TRiSM 团队(按既定分级标准) | 跨数据域或面向客户的高风险用例,升级治理委员会 |
风险接受 | 残余风险是否可接受、可上线 | 业务责任人 + CISO 双签 | 涉及监管义务或客户数据时,升级法务与高管层 |
技术选型 | 运行时/治理平台选哪家 | 安全与 AI 工程联合评估 | 涉及平台级整合时,升级 CTO/CIO 办公室 |
例外审批 | 特例是否放行、放行多久 | TRiSM 团队限时审批(默认不超过一个季度) | 续期两次以上必须改造方案而非续期 |
7.3 成熟度评估:定位与跃迁
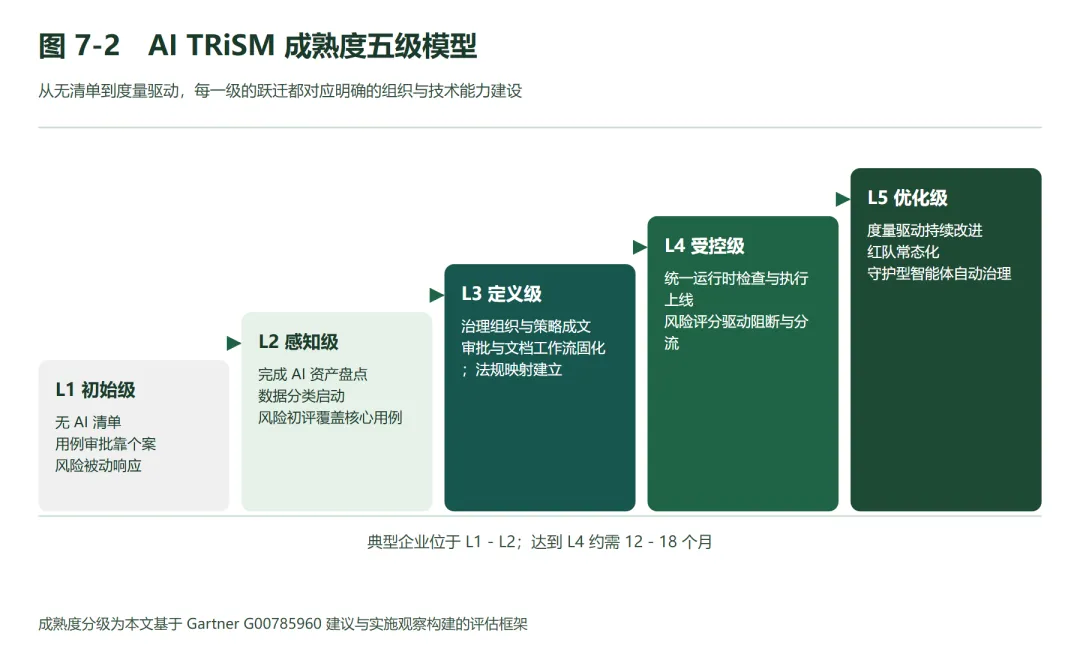
图 7-2 AI TRiSM 成熟度五级模型
图 7-2 的五级成熟度模型用于启动前的自我定位与年度复盘。多数企业当前位于 L1-L2 之间:AI 使用已扩散,但清单不全、审批靠个案。跃迁的关键路径是 L2 到 L4:L3(定义级)解决“有没有规则与组织”,L4(受控级)解决“规则是否在运行时被执行”。跳过 L3 直接采购运行时产品是常见的失败模式——引擎上线后没有策略可执行、没有清单可锚定、没有团队接事件。
7.4 常见陷阱
五个反复出现的陷阱值得列为风险登记册的常设条目。一,工具先行:在治理组织与数据基础缺位时采购护栏产品,形成“有引擎无策略”的空转。二,清单静态化:AI 目录建成即冻结,无法反映智能体的动态增减,运行时评分随之失真。三,事件分流缺位:检测能力上线但未建立非安全类事件(合规、法律、可接受使用)的分流剧本,事件在 SOC 内积压。四,依赖单一提供商:将控制能力全权寄托于单一模型厂商内置功能,丧失可移植性——Gartner 要求“企业 AI TRiSM 功能应可在后端托管提供商之间移植”[1]。五,把合规文档当治理:政策文本齐备而证据链断裂,审计时无法证明控制持续运行。
7.5 阶段 0 的操作细节:影子 AI 排查方法
路线图的成败在阶段 0:一份失真的 AI 清单会让后续所有投资指向错误的目标。有效的盘点采用四路交叉验证法,任何单一路源都有系统性盲区。
第一路,网络与代理日志:解析出口流量中的模型 API 调用(主流模型服务域名、推理端点特征),能发现未经申报的自带 AI 使用,但对内网部署与嵌入式 AI 不可见。第二路,SaaS 与身份日志:从办公套件、CRM、ITSM 的应用授权与 OAuth 授予记录中识别嵌入式 AI 功能的启用状态——多数企业第一次做这步时,会发现自己批准过的 SaaS 中超过半数已默认开启 AI 功能。第三路,财务与采购数据:模型订阅、GPU 租用、AI 功能增购的支出科目是最诚实的证据源,适合反向追溯采购责任人。第四路,员工自报问卷:以 amnesty(免责申报)为前提的定向问卷,用于补充前三路都无法覆盖的本地部署与个人设备使用。
四路结果合并去重后,按三个维度对每个条目定级:数据接触面(是否接触敏感数据)、自主性(是否执行动作或仅生成内容)、暴露面(面向客户还是内部使用)。定级结果即为清单的风险评分初值,也是阶段 1 数据治理与阶段 3 运行时策略的排序依据。整轮排查的目标不是惩罚使用者——惩罚只会驱使使用转入更深的地下——而是建立“申报即纳入治理”的正向激励,这也是影子 AI 治理在组织行为学上成败的分界线。
第八章 度量与持续运营
“AI 威胁与妥协是持续且不断演变的,因此 AI TRiSM 必须是一项持续的努力,而不是一次性的练习。”[3] 本章定义让“持续”可被管理的度量体系。
8.1 四维指标体系
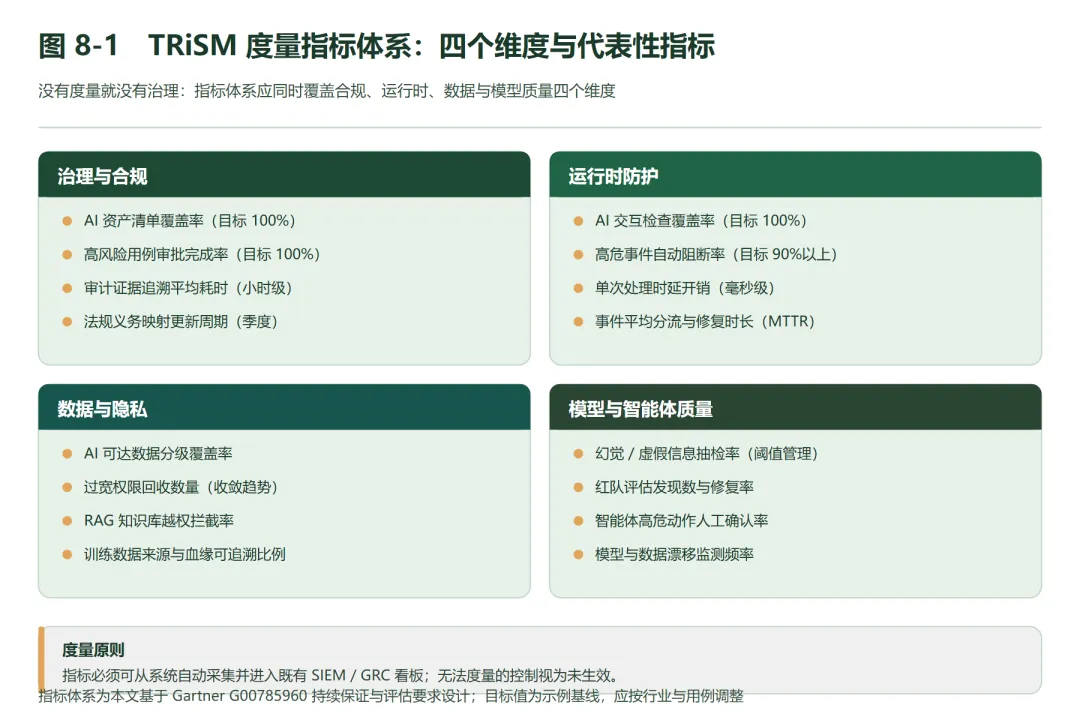
图 8-1 TRiSM 度量指标体系
图 8-1 给出四个维度的代表性指标:治理与合规(清单覆盖率、审批完成率、证据追溯耗时、映射更新周期)、运行时防护(检查覆盖率、自动阻断率、时延开销、平均修复时长)、数据与隐私(分级覆盖率、权限回收、越权拦截率、血缘可追溯比例)、模型与智能体质量(幻觉抽检率、红队发现修复率、高危动作人工确认率、漂移监测频率)。指标设计遵循两条原则:每项指标必须能从系统自动采集并汇入既有 SIEM/GRC 看板;目标值按行业与用例分级设定,避免“一刀切”阈值造成告警疲劳。
Gartner 对治理层技术能力的要求为这些指标提供了依据:持续保证与评估应覆盖“性能、可靠性、安全性或安全期望与指标基线”,并“应用于部署前与部署后(带外)”[1]。部署前评估对应红队与验收基线,部署后评估对应生产指标与漂移监测——两者共同构成闭环。
8.2 评估与红队的常态化
AI 安全测试正在从项目制走向运营制。Gartner 中国市场预测(到 2029 年 70% 的中国企业实施 AI-CT)[9] 与全球市场的安全测试供给增长指向同一趋势。企业侧的落地形态是三层评估节奏:上线前,对每个高风用例执行红队评估并留存证据;上线后,以带外评估持续校验生产行为与基线的偏离;事件后,将每次真实事件的载荷回灌为新的测试用例。评估结果直接更新 AI 目录中的风险评分,从而影响运行时引擎的处置策略——评估因此不是独立活动,而是治理与运行时数据闭环的燃料。
8.3 供应商复评与独立性维护
TRiSM 市场处于快速整合期(第九章详述),供应商能力与产品边界每季度都在变化。Gartner 的建议是把供应商监控作为常设职能:“频繁监控供应商格局,了解预期的整合与新兴的 TRiSM 外包服务,以减轻系统集成与维护的负担”[1]。复评的重点不是功能清单的扩张,而是三项结构性属性:策略引擎的可移植性(更换模型后端时控制是否仍然有效)、证据输出的开放性(日志与评分能否进入企业自有 SIEM)、与模型提供商功能的边界清晰度(避免重复采购与责任真空)。
8.4 审计准备:让证据链自我生成
AI 治理的审计成本主要不在应对检查本身,而在事后拼凑证据。Gartner 对治理层的要求已经给出了证据链的完整清单:审计追踪(所有审批与例外)、自动文档(模型卡、物料清单、监管报告)、风险与法规映射的验证记录、数据血缘与版本可追溯性[1]。将这些证据的生产嵌入控制执行流程——审批在系统内完成并自动归档、评估结果直接挂接用例条目、运行时处置记录按事件留痕——审计就从“考试”变成“导出”。
一个可操作的验收标准:对任意一个高风险 AI 用例,能在 4 小时内回答五个问题——谁批准的(审批链)、基于什么依据(评估报告)、用了哪些数据(血缘)、上线后表现如何(持续评估指标)、发生过什么事件及如何处置(事件记录)。答不齐五个问题的企业,其治理在审计语境下等于不存在。这也是 Gartner 强调审计追踪须“确保符合组织政策与监管要求的系统与验证可追溯性”[1]的本意。
第九章 产业格局与选型建议
本章回答采购决策者最关心的问题:市场正在发生什么结构变化,供应商分为哪几类,以及如何用一套方法避免错误选型。
9.1 塑造市场的四大趋势
Gartner 识别了塑造 AI TRiSM 市场的四个趋势[1]。趋势一:TRiSM 团队成形——组织调整自然催生监督与运营团队(见 7.1 节)。趋势二:统一的运行时检查与执行系统——单次处理与混合风险评分成为产品架构的分水岭。趋势三:AI 托管提供商扩展 TRiSM 服务——前沿模型厂商将治理与护栏功能作为竞争策略内建,但“AI TRiSM 始终是用户与模型提供商之间的共同责任,其级别取决于 AI 服务的配置”[1]。趋势四:市场整合——“将 AI 治理与 AI 运行时检查和执行相结合”的整合在加速,安全网络厂商、GRC 厂商、SASE/SSE 与 SIEM 厂商都在进入该市场[1]。
整合趋势对买方的直接含义是:今天采购的独立 TRiSM 产品,两三年内大概率被并入更大的平台。因此选型应优先考察开放性与集成能力,而非功能多寡——可移植、可导出、可被编排的产品在整合浪潮中存活的概率更高。
表 9-2 四大趋势对买方的行动含义
趋势 | 本质变化 | 买方行动含义 |
TRiSM 团队成形 | 治理从项目转为常设组织职能 | 先定组织与预算归属,再定采购 |
统一运行时检查与执行 | 多引擎串行转向单次处理 + 混合评分 | 把"统一处理"写入选型硬性条款 |
托管方扩展 TRiSM 服务 | 模型厂商内建治理与护栏功能 | 作为补充层使用,合同中明确责任分界 |
市场整合加速 | 治理与运行时能力并入综合平台 | 优先开放集成能力,降低未来迁移成本 |
9.2 两类供应商画像
Gartner 观察到治理与运行时市场的供应商分为两类(部分交叉)[1]:策略治理型(Policy governance)——历史上主要服务 GRC 买家,提供完整的 AI 文档、法规合规监控与广泛的治理功能,并延伸出运行时合规校验能力;运营治理型(Operational governance)——面向保障 AI 运营中风险与安全威胁缓解的买家,治理功能较窄(AI 清单与持续保证/评估),核心是以持续风险评分的清单为锚点的运行时分析能力。
表 9-1 两类供应商画像与适配场景
维度 | 策略治理型 | 运营治理型 |
传统买家 | GRC / 合规部门 | 安全与 AI 工程团队 |
核心能力 | 文档、法规监控、全量治理功能 | AI 清单、持续评估、运行时检查执行 |
强项场景 | 强监管行业、可认证管理体系建设 | 智能体规模化、事件分流与响应闭环 |
典型短板 | 运行时性能与对抗能力 | 法规映射与证据链完整性 |
整合方向 | 向 GRC 平台融合 | 向安全平台(SASE/SSE/SIEM)融合 |
需要强调:两类画像描述的是能力重心而非优劣。多数企业最终需要的是两者组合——策略治理型提供“合规证据链”,运营治理型提供“运行时执法”;采购时应检查两者之间的数据接口(清单、评分、证据)是否打通,而非分别建设两个平行体系。
9.3 选型评估清单
综合 Gartner 必备功能定义[1]与本报告各章分析,给出十条评估检查项:
(1)AI 目录:能否发现并登记嵌入式 AI、自带 AI、RAG 与智能体,并持续风险评分?(2)数据映射:能否追踪训练、微调、RAG 上下文与智能体供数的血缘?(3)持续保证:是否同时覆盖部署前与部署后(带外)评估?(4)运行时覆盖:检查对象是否包括连接、流程、通信、输入与输出,而非仅提示词?(5)统一处理:是否采用单次处理与混合风险评分,而非多引擎串行重复扫描?(6)处置闭环:是否支持阻断、自动修复与向人工/事件响应系统分流,且分流队列可配置?(7)可移植性:更换模型后端时策略与评分是否可迁移?(8)证据输出:日志、评分与处置记录能否以开放格式进入企业 SIEM/GRC?(9)低时延:运行时开销是否满足业务链路的时延预算?(10)厂商边界:与模型提供商内建功能的职责划分是否清晰、文档化?
9.4 TRiSM 即服务:中小企业的现实选项
对资源有限的中小企业,Gartner 给出了明确的市场演化判断:“到 2027 年,AI TRiSM 即服务(as a Service)将成为缺乏资源自建企业的可行外包选项”[1];“随着时间的推移,我们预计全面的 AI TRiSM 即服务将作为一类外包服务出现,聚焦中小企业需求”[1]。该模式对服务商的吸引力同样成立——安全服务商可将 TRiSM 运营(清单维护、评估执行、事件分流)产品化为托管服务,与现有 MSS 业务形成自然延伸。
9.5 市场投入数据与预算基准
宏观支出数据为预算谈判提供基准。Gartner 2026 年全球信息安全支出预测为 2,442 亿美元,同比增长 13.3%,其中云安全以约 28.8% 的增速领跑各子[13];同期 Gartner 预测 2026 年全球 AI 支出达 2.52 万亿美元,同比增长 44%[13]。两条曲线的剪刀差即是本报告 1.5 节所述“直接账本”失衡的量化表达:AI 生产性投入的增速数倍于安全投入增速,防护缺口随规模扩大。
需要说明数据边界:上述支出数字经第三方对 Gartner 季度预测的转述获得[13],精确数值应以 Gartner 原始订阅内容为准;本报告引用它是为了表达数量级与趋势方向,而非精确市场 sizing。对预算制定者更有操作性的参照是结构而非总量:Gartner 对 TRiSM 市场的必备功能定义(清单、数据映射、持续评估、运行时执行四项)[1]给出了预算的最小完备集——低于这四项能力的投入组合,无论总额多少,都不构成完整的 TRiSM。
第十章 结论与展望
10.1 核心结论
本报告的分析可以收敛为五条结论。第一,AI 风险的主要来源是内部违规与行为失准,而非外部攻击——80% 的量化假设[1]要求控制体系优先覆盖数据过度共享、不可接受使用与意图偏离。第二,TRiSM 已经从概念演进为四层技术能力构成的市场类别,顶部两层(AI 治理与运行时检查执行)是 AI 特有的新市场,正在快速融合[1]。第三,统一运行时检查与执行是控制范式的分水岭:单次处理、混合风险评分与事件分流闭环是检验产品成熟度的试金石[1]。第四,智能体把治理窗口压缩到当下:三分之一业务决策自主化的预测、MCP/A2A 协议的弱控制与 40% 的应用渗透率预测共同指向 2026-2028 年的关键建设期[8]。第五,没有任何供应商能覆盖全部环节,分层架构、多供应商组合与对单一模型提供商的独立性是长期正确的采购姿势[1]。
10.2 行动清单
对安全与风险负责人的行动建议,按时间排序:90 天内,完成组织内全部 AI 的发现与盘点,成立跨职能 TRiSM 团队并明确预算归属,冻结“无清单不上线”的例外审批;180 天内,完成核心系统的数据分级与权限收敛,建立 AI 用例风险分级标准并映射法规义务;12 个月内,上线统一运行时检查与执行,接通 SIEM 与事件分流剧本,建立四维指标看板;18 个月内,完成第一轮常态化红队评估与供应商复评,形成“清单-评分-执行-度量”的数据闭环。
检验标准只有一个:当审计师、监管者或客户询问“你们如何确保 AI 行为符合组织意图”时,答案应当是一套正在运行的系统与一组可以出示的指标,而不是一份政策文件。
10.3 展望:从 TRiSM 到 AI 治理平台
Gartner 在《2025 年十大战略技术趋势》中将 AI 治理平台列为十大趋势之一,并明确其定位:“AI 治理平台是 Gartner 不断发展的 AI TRiSM 框架的一部分……这种技术解决方案能够创建、管理和执行负责任的 AI 使用策略、解释 AI 系统的工作原理并提供透明度以建立信任和问责制”,且“到 2028 年,采用综合 AI 治理平台的企业将比没有这类系统的企业减少 40% 与 AI 相关的伦理事件”[10]。同期的技术趋势清单则预测“到 2028 年,超过 50% 的企业将使用 AI 安全平台来保护其 AI 投资”[12]。
两条预测描述的是同一个收敛过程:TRiSM 的顶部两层(治理与运行时)正在产品化为统一的平台品类,就像十年前 SIEM 收编日志管理、SASE 收编网络安全的剧本一样。对企业而言,正确的应对不是等待平台成熟再行动,而是现在就开始建设清单、数据分级与分流剧本这些“无论平台如何演化都不会过时”的组织能力——平台会变,能力常存。
10.4 研究局限与后续议程
本报告的边界需要向读者明示。其一,框架时效性:Gartner 对 TRiSM 市场的定义以 2025 年 2 月市场指南为准,2026 年以来市场整合(收购、平台化)可能已使个别供应商归类发生变化,本报告刻意不做供应商点名,以保持框架层的有效期。其二,预测数据的不确定性:文中引用的 Gartner 战略规划假设(80%、40%、三分之一、2,000 起)是分析机构基于当期证据的外推,应在 2027-2028 年对照实际数据复核;本报告引用它们是为了给出数量级与方向,而非精确预言。其三,映射的主观性:图 4-1 与表 4-2 的风险-层映射是本报告的分析性判断,欢迎同行以不同作用机制假设复核。
后续研究议程按优先级排列:(1)智能体间协议(MCP/A2A)安全控制基线的实证研究——以真实网关日志检验 5.2.1 节能力基线的完备性;(2)TRiSM 度量指标的行业基准库建设——在 8.1 节四维框架下,分行业采集指标分布,替代“示例基线”;(3)TRiSM 与既有 GRC/IAM 体系集成的参考架构——降低第八章所述“证据链自我生成”的落地成本;(4)对 AI 安全平台市场整合路径的持续跟踪——检验 10.3 节“平台收编”剧本的兑现程度。
附录 A 参考文献
[1] Gartner. Market Guide for AI Trust, Risk and Security Management. ID G00785960, 2025-02-18. 作者:Avivah Litan, Max Goss 等.(经 Gartner Reprints 授权转载版本)
[2] Gartner. Gartner Says CISOs Need to Champion AI TRiSM to Improve AI Results. 新闻稿, 2023-09-27. https://www.gartner.com/en/newsroom/press-releases/2023-09-27-gartner-says-cisos-need-to-champion-ai-trism-to-improve-ai-results
[3] Litan, A. What It Takes to Make AI Safe and Effective. Gartner 观点文章(CXOToday 转载), 2023. https://cxotoday.com/corner-office/what-it-takes-to-make-ai-safe-and-effective
[4] Gartner. Gartner Says More Than 80% of Enterprises Will Have Used Generative AI APIs or Deployed Generative AI-Enabled Applications by 2026. 新闻稿, 2023-10-11. https://www.gartner.com/en/newsroom/press-releases/2023-10-11
[5] Gartner. Gartner Unveils Top Predictions for IT Organizations and Users in 2026 and Beyond. 新闻稿, 2025-10-21. https://www.gartner.com/en/newsroom/press-releases/2025-10-21
[6] Securiti.ai. What is AI TRiSM and Why It's Essential in the Era of GenAI. https://securiti.ai(对 Gartner 框架的二手阐释,已与 [1] 交叉核对)
[7] OWASP GenAI Security Project. OWASP Top 10 for Large Language Model Applications (2025). 2024-11 发布. https://genai.owasp.org/llm-top-10/
[8] Gartner. Predicts 2026: Evolving Threats and AI Adoption Transform Infrastructure Security. 2025-11.(Gartner Reprints, ID 1-2MS6Q2S2)
[9] Gartner. 2026 中国网络安全技术成熟度曲线发布要点(高级研究总监陈延全解读). 2026-07-30. https://www.ifeed.cc/articles/86688af0-cdb2-47c2-a9da-9f3d95c4a281
[10] Gartner. Top Strategic Technology Trends 2025: AI Governance Platforms. 转引自:2025 年十大战略技术趋势中文解读资料.
[11] EU AI Act Service Desk / artificialintelligenceact.eu. Implementation Timeline. 最后更新 2026-08-31. https://artificialintelligenceact.eu/implementation-timeline
[12] Gartner. Top Strategic Technology Trends 2026(AI Security Platforms 条目). 2025-10.(经公开报道转述)
[13] Software Strategies Blog(对 Gartner 4Q25 全球信息安全支出与 AI 支出预测的转述). 2026. https://softwarestrategiesblog.com(精确数值以 Gartner 原始预测为准)
附录 B 关键引用原文对照表
依据引用可溯源原则,下表列出报告正文关键数据点的英文原文与出处,供复核。
表 B-1 关键引用原文对照
报告引用 | 英文原文(节选) | 出处 |
80% 未授权 AI 交易源于内部违规 | Through 2026, at least 80% of unauthorized AI transactions will be caused by internal violations of enterprise policies concerning information oversharing, unacceptable use or misguided AI behavior rather than malicious attacks. | [1] Strategic Planning Assumptions |
50% 模型成效提升预测 | By 2026, organisations that operationalise AI transparency, trust and security will see their AI models achieve a 50% improvement in terms of adoption, business goals and user acceptance. | [2] Gartner 新闻稿, 2023-09-27 |
传统控制无法解决 | AI brings new trust, risk and security management challenges that conventional controls do not address. | [1] Market Definition |
恶意攻击少见、过度共享普遍 | Malicious hacks against enterprise AI are still uncommon, while incidents of unconstrained harmful chatbots are well documented and internal oversharing data compromises are prevalent. | [1] Key Findings |
三层担忧 | Enterprises face multiple AI risks and are most concerned with data compromise, third-party risks, and inaccurate or unwanted outputs. | [1] Key Findings |
消除 80% 错误信息 | Rationalizing AI model portfolio can eliminate up to 80% of faulty and illegitimate information.(Mark Horvath) | [2] Gartner 新闻稿, 2023-09-27 |
统一运行时单次处理 | Consistent signaling, low latency, single-pass processing and unified runtime control systems are needed to effectively process runtime inspection of AI events and enforce enterprise policies. | [1] Trend 2 |
无单一供应商覆盖全部环节 | No single vendor or solution addresses all segments and aspects of AI threats and risks at this time. | [1] Key Findings |
TRiSM 即服务 | By 2027, AI TRiSM as a service will emerge as a viable outsourced service option for enterprises that do not have the resources to implement their own AI TRiSM services. | [1] Strategic Planning Assumptions |
信息治理团队占比 | By 2028, consolidated and dedicated information governance teams ... will exist in 25% of large organizations, up from less than 1% in 2023. | [1] Strategic Planning Assumptions |
三分之一决策自主化 | By 2028, at least one-third of business decisions will be made semiautonomously or autonomously with the help of AI agents, up from less than 1% today. | [8] Strategic Planning Assumptions |
MCP/A2A 控制薄弱 | Agentic AI uses different emerging protocols with weak security controls, such as the model context protocol (MCP) and Agent2Agent (A2A) protocol ... as the primary method for interacting with an organization's networks, applications, and data. | [8] Key Findings |
death by AI 索赔 | By the end of 2026, 'death by AI' legal claims will exceed 2,000 due to insufficient AI risk guardrails. | [5] Gartner 新闻稿, 2025-10-21 |
AI 监管覆盖 50% 经济体 | By 2027, fragmented AI regulation will grow to cover 50% of the world's economies, driving $5 billion in compliance investment. | [5] Gartner 新闻稿, 2025-10-21 |
40% 伦理事件减少 | By 2028, organizations deploying comprehensive AI governance platforms will see 40% fewer AI-related ethical incidents. | [10] Gartner 2025 十大战略技术趋势 |
50% 企业使用 AI 安全平台 | By 2028, over 50% of enterprises will use AI security platforms to protect their AI investments. | [12] Gartner 2026 十大战略技术趋势 |
中国企业无监管 GenAI | Over 80% of Chinese enterprises will face unregulated employee use of generative AI; AI-specific data leakage controls will become a top-three CISO concern (by 2028). | [9] Gartner 2026 中国网络安全技术成熟度曲线 |
AI-CT 采用率 5% 到 70% | By 2029, the share of Chinese enterprises implementing AI cybersecurity testing (AI-CT) may rise from under 5% to 70%. | [9] Gartner 2026 中国网络安全技术成熟度曲线 |
附录 C 术语表
表 C-1 术语与缩略语
术语 | 释义 |
AI TRiSM | AI 信任、风险与安全管理(AI Trust, Risk and Security Management),Gartner 提出的框架与市场类别 |
AI 治理 | TRiSM 第一层:策略、AI 清单、文档、审批、审计与法规映射的技术化能力 |
运行时检查与执行 | TRiSM 第二层:对 AI 交互的事务级检查,支持阻断、自动修复与事件分流 |
信息治理 | TRiSM 第三层:数据的分类、保护、访问管理与全生命周期治理 |
混合风险评分 | 多个运行时策略引擎的评分结果合并形成的单一风险分值,用于处置决策 |
PBAC | 基于目的的访问控制(Purpose-Based Access Control),以数据用途收敛权限 |
ROT | 冗余、过时与琐碎内容(Redundant, Obsolete, Trivial),信息治理清理对象 |
GPAI | 通用目的 AI 模型(General-Purpose AI Model),EU AI Act 义务主体之一 |
MCP / A2A | 模型上下文协议与 Agent2Agent 协议,智能体互联的新兴协议 |
守护型智能体 | 专门监测、评估与治理其他 AI 智能体的智能体(Guardian Agent) |
AI-CT | AI 网络安全测试(AI Cybersecurity Testing),Gartner 2026 中国曲线新增技术项 |
PETs | 隐私增强技术(Privacy-Enhancing Technologies),如机密计算、合成数据、同态加密 |