ARTICLE · 1030505
OpenClaw 与 Grok Bot:开发工程师视角的详细对照
最近不少工程师在问:OpenClaw 和 Grok Bot 到底怎么选?
先说结论:别急着比谁更强。它们都在解决同一类问题——让大模型不只聊天,而是能调工具、持上下文、接入你的工作入口。但产品形态差得很远。
对开发工程师来说,真正要回答的是三个问题:
你要的是基础设施控制权,还是工程流集成密度?
你的入口优先在即时通讯,还是IDE / 桌面任务流?
你愿不愿意承担自托管运维与安全边界?
想清楚这三个,选型基本就清楚了。
01 一句话看懂两者
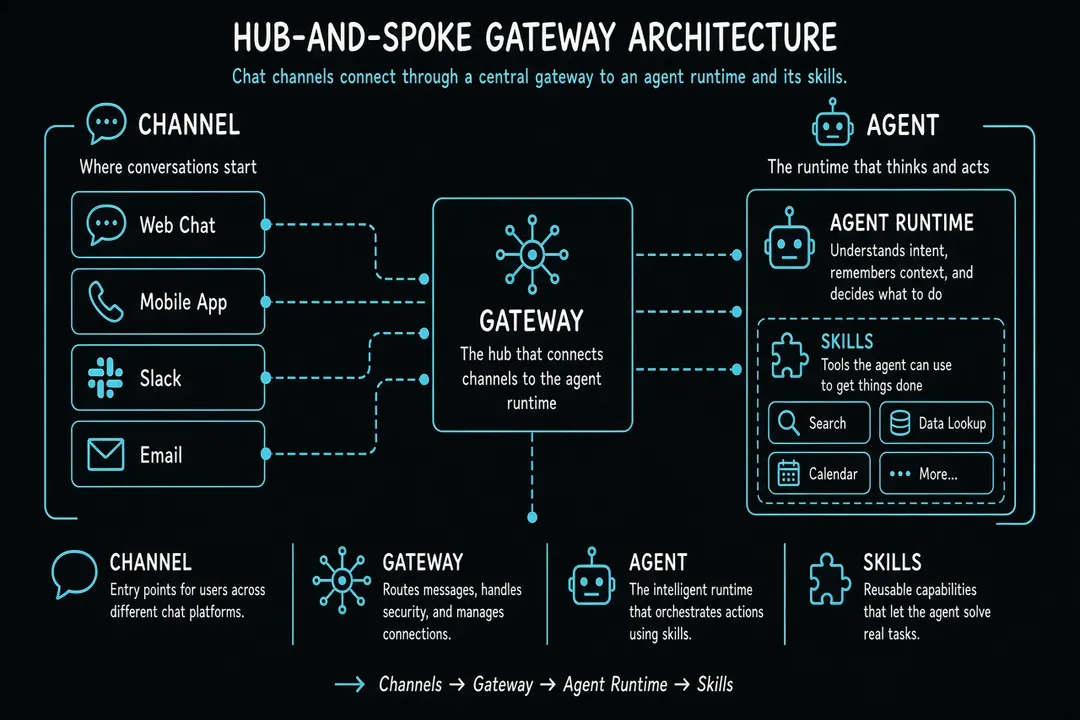
OpenClaw:自托管的多通道 Agent Gateway。你自己跑进程、自己管配置与数据落盘,把 WhatsApp / Telegram / Slack 等聊天入口,接到可换模型的 Agent 运行时。它更像一套可运维的中间件。
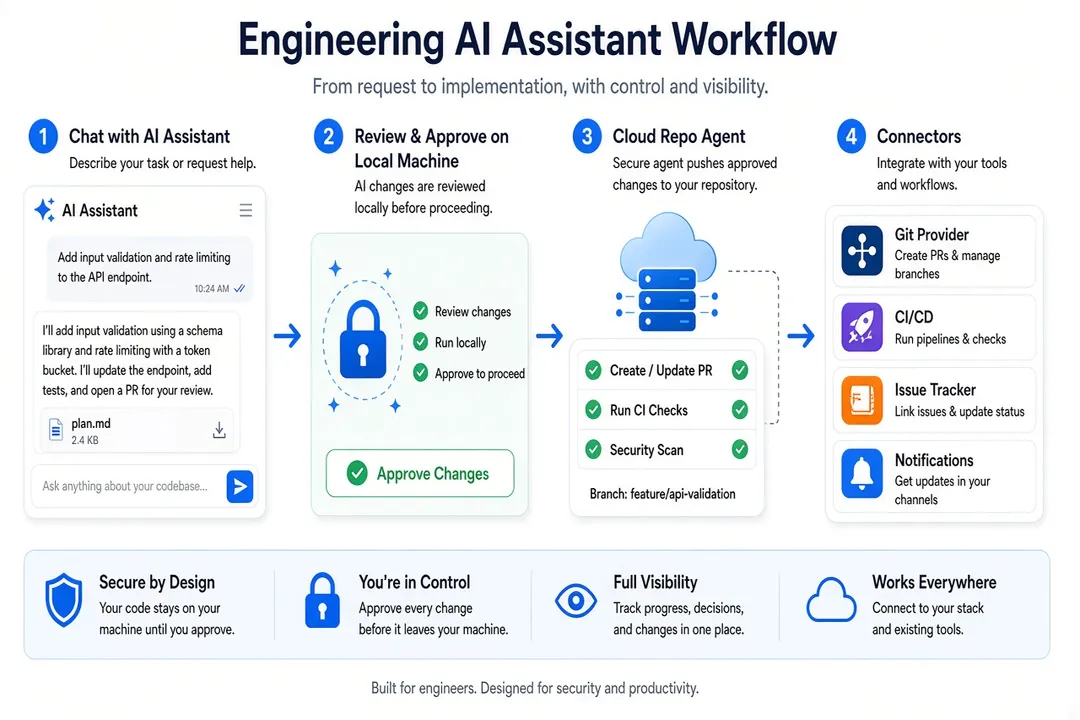
Grok Bot:产品化的桌面助手。开箱即用,深度嵌在 Cursor / 本机审批执行 / 云端改仓库 / 连接器与例程这一套工程工作流里。它更像一位已集成的工程副驾驶。
一句话:
OpenClaw 赢在:你拥有 Gateway。
Grok Bot 赢在:你更快进入工程交付。
02 架构差异:控制面 vs 工作台
OpenClaw:Gateway 是控制面
它的公开架构可以概括为:
聊天通道 / CLI / 控制 UI / 移动节点→ Gateway:会话、路由、鉴权、事件→ Agent Runtime:模型循环、工具调用、记忆→ Skills、Tools/Sandbox、Local State
几个关键点:
Gateway 通常是长驻 Node 进程,文档常见默认本机端口如
18789,默认偏向 loopback;非本机暴露要严肃做鉴权。通道层把 WhatsApp、Telegram、Discord、Slack、iMessage 等接到同一控制面。
Agent 可多实例隔离:独立工作区、会话、人格文件、权限。
Skill 常见形态是目录 +
SKILL.md,供 Agent 按需加载。工具执行可在主机直接跑,也可对群聊/不可信来源走沙箱与白名单。
状态倾向落在你自己的机器或服务器上。
所以,OpenClaw 对开发者来说,更像可运维的中间件:能进 IaC,能版本化配置,能按环境拆分 agent / policy。
Grok Bot:产品工作台 + 本机/云执行面
它的形态更接近:
Grok Bot App 对话├── 本机注册电脑:审批后的本地 Shell / 文件├── 助手自有计算机:浏览器、桌面自动化、临时产物├── Cursor 云端 Agent:仓库级改码 / PR├── 连接器 / MCP:业务系统└── Skills / Routines / 多 Agent 队友
关键点:
默认交付面是产品内对话,不是“先自建 Gateway 再接线”。
工程耦合强:仓库工作走云端编码 Agent;本机操作走注册电脑 + 审批;重复任务可落成例程。
Skills 有产品侧托管/工作流技能,也可约定优先读取你本机 Codex skill 目录,比如
C:\Users\wzj\.codex\skills。多 Agent 可以是产品内队友,人格可与你本机
agents/*.toml对齐,但运行时仍是 Grok Bot 侧调度,不是 OpenClaw Gateway 进程。
所以,Grok Bot 更像已集成的工程副驾驶:你买的是工作流密度,不是自己当 SRE 养 Gateway。
03 工程决策项对照
部署与运维
OpenClaw:
优点:自托管;可跑笔记本 / 家用服务器 / VPS;配置可进 Git;适合“数据不出我边界”。
缺点:要处理 Node 运行时、daemon、升级、日志、备份、远程暴露与鉴权;出问题先查自己的 Gateway。
隐性成本:安全基线必须自己做对,bind、token/password、反向代理、群聊沙箱,一个都不能马虎。
Grok Bot:
优点:开箱即用;少运维;产品侧持续提供桌面、连接器、云端改码能力。
缺点:控制面不在你仓库里;深度定制受产品边界约束;“完全自建同构系统”不是目标。
入口与触达
OpenClaw 强在多聊天入口统一接入。手机上一条 WhatsApp / Telegram,就能打到你的 Agent。适合移动优先、团队群聊触发、把助理做成“永远在线的网关服务”。
Grok Bot 强在桌面 / IDE 旁路任务流。一边写代码一边交代复杂任务;本机文件、仓库、浏览器自动化更顺。也能接外部消息渠道,但产品重心通常不在“自建全通道 Gateway”。
模型与供应商
OpenClaw: BYO model / provider,按你的 key 与路由策略切换。适合按任务切模型、用本地模型、精细控成本。
Grok Bot: 模型与能力跟产品环境绑定,具体可选范围以产品当前版本为准。适合不想维护模型路由层,优先把时间花在任务本身的人。
工具、Skill、安全边界
OpenClaw:
Skill:
SKILL.md目录化,扩展路径清晰。Tools:bash / browser / 文件等类别可策略化;群聊场景可沙箱。
安全模型公开强调:可信 Gateway + 不可信执行面 + 确定性策略。
Grok Bot:
Skill:产品技能 + 可约定读取本机 skill 文件。
本机高权限操作通常有审批 / 安全复核机制。
云端改仓库、连接器调用有各自产品边界与确认流。
选型提示:
你要策略即代码、群聊隔离、自建沙箱 → OpenClaw 更贴近。
你要本机审批后的工程执行 + Cursor 仓库流 → Grok Bot 更贴近。
多 Agent 协作
两者都支持多角色,但编排中枢不同:
OpenClaw:Gateway 路由 + 每 Agent 独立 workspace / session / 权限,更像自建多智能体平台。
Grok Bot:产品内队友 + 可选对齐本机 Codex agent 规格,更像“在助手产品里分角色”,并与 Cursor 工程任务衔接。
如果你已经有一套 agents/*.toml + 大量 skills/,两种用法都常见:
继续在 OpenClaw / Codex 生态原生加载;
在 Grok Bot 侧“读本机说明书并按其执行”做桥接。
第 2 种能复用资产,但别误以为两边运行时已自动打通。
数据与可审计性
OpenClaw: 会话、配置、记忆路径清楚,便于备份、审计、迁移。代价是你要自己定义保留策略与泄露面,尤其是 Gateway 暴露到公网时。
Grok Bot: 数据与会话在产品环境中管理;对本机文件的读写发生在你授权的机器路径上。审计粒度依赖产品历史与本机操作记录,而不是你自建的 SQLite schema。
04 优缺点清单
OpenClaw
优点:
自托管,控制面与状态可留在自己的基础设施。
多通道入口强,适合手机 / 群聊随时使唤。
模型与供应商可组合,路由灵活。
Skill / Agent / 策略可文件化,便于版本管理。
对群聊与不可信来源可做沙箱与权限分层。
缺点:
有真实运维成本:升级、稳定性、观测、备份。
安全配置出错代价高,错误暴露 Gateway ≈ 暴露工具执行面。
与特定 IDE / 云端 PR 工作流的“开箱集成”通常弱于产品型助手。
团队协作需要你自己设计角色、权限与发布流程。
Grok Bot
优点:
低运维,启动即可进入任务。
与 Cursor 工程流、本机审批执行、云端改仓库结合紧。
连接器 / 例程 / 多队友适合把重复工作产品化。
写代码、查仓库、落地文件、浏览器操作,任务路径短。
可以桥接复用本机 Codex skill / agent 规格。
缺点:
不是完整自托管 Gateway;深度定制与数据主权边界由产品定义。
多聊天入口 / 自建通道生态通常不如 OpenClaw 原生。
模型路由与运行策略的“可黑客级定制”空间相对有限。
本机 Codex skill 不会自动等同于运行时已安装技能,需要显式读取执行。
关键动作常需确认 / 审批,安全加分,但会降低“全自动网关”手感。
05 场景化怎么选
更适合 OpenClaw
你要 WhatsApp / Telegram / Slack 统一入口的个人或小团队助理。
你有明确的数据驻留与自托管合规要求。
你想把 agent / skill / policy 当成基础设施做 GitOps。
你接受自己当半天平台工程,换控制权。
更适合 Grok Bot
你的主战场是本地项目 + Cursor,任务以编码、重构、仓库、文档落地为主。
你希望少养服务,把时间花在交付物。
你需要云端 Agent 改仓库、本机审批执行、连接器打通业务系统。
你已经在用 Codex skill / agent 库,希望在桌面助手里按同一套角色规范调度。
组合用法:很多工程师的现实答案
不必二选一。
OpenClaw:负责“触达与自托管控制面”。
Grok Bot:负责“深度工程执行与 Cursor 工作流”。
共享资产:
SKILL.md、agent 规格、知识库路径保持一份真源,两边引用。
关键是约定真源,避免两套 skill 漂移。
06 迁移与落地检查清单
如果你正在两者之间切换或并行,先问自己 6 个问题:
列入口:你 80% 的指令从哪来?IM,还是 IDE 旁对话?
列执行面:需要本机 Shell、浏览器,还是云端 PR?
列敏感面:邮件发送、生产变更、密钥、群聊自动回复,哪一类必须人工确认?
列资产:现有
skills/、agents/*.toml、文档库路径是否有单一真源?列运维预算:每周是否愿意花固定时间维护 Gateway、升级与备份?
做一次同题对比:同一任务两边各跑一遍,比较路径长度、失败点与可重复性。
07 结论
站在开发工程师角度:
把 AI 助理当成可部署的控制面中间件 → 优先认真评估 OpenClaw。
把 AI 助理当成嵌入 Cursor / 本机工程流的执行副驾驶 → 优先用好 Grok Bot。
已有大量本机 skill / agent 资产 → 真源统一 + 按场景分流,通常优于强行押注单一运行时。
一句话收束:
OpenClaw 赢在“你拥有 Gateway”;Grok Bot 赢在“你更快进入工程交付”。
选控制权,或选集成密度。两者都能干活,但优化目标不同。
参考与延伸阅读
OpenClaw 文档:https://docs.openclaw.ai/
OpenClaw 项目:https://github.com/openclaw/openclaw
OpenClaw 站点:https://openclaw.ai/
架构解读:OpenClaw Architecture explained 等公开文章
声明:本文用于技术选型讨论。Grok Bot 侧描述来自产品使用形态归纳;OpenClaw 侧描述来自公开文档与社区资料。具体功能、许可与安全默认值请以各项目当前官方文档为准。
公开资讯整理改写,仅供学习交流。