ARTICLE · 1087543
AI安全岗到底招什么人?
AI安全岗到底招什么人?AI安全岗到底招什么人? 这几天翻AI安全岗位,我反复看到两个问题。 普通本科能不能投?不会训练大模型,是不是连简历都过不了? 我把小红书、OPPO、绿盟科技等企业公开的招聘信息放在一起看,答案没有那么悲观。但有一个前提:别把所有“AI安全岗”当成同一种岗位。 有些团队在研究模型安全,有些人在给大模型做红队测试,有些岗位负责开发安全平台,还有一些岗位,是用AI改造漏洞分析和安全运营。 名字很像,招人的标准却差得很远。方向没分清,简历里堆再多“大模型、RAG、Agent”,也可能投不到点上。 01 一个AI安全岗,里面可能是四份工作 第一种偏模型和算法。 工作会碰到安全对齐、对抗攻击、护栏模型和评测集,主要看机器学习、PyTorch、模型训练和实验设计,部分岗位明显偏向硕博。 第二种偏攻防测评。 测试对象从Web、API和主机,扩展到大模型、RAG和Agent,提示注入、知识库污染、工具滥用和越权执行都是常见任务。 第三种偏研发和平台。 这条线负责安全网关、策略引擎、测评平台和日志审计,更看重Python、Go或Java,以及接口、数据库、权限和部署。 还有一种叫AI4Sec。 它让大模型参与漏洞分析、威胁情报、代码审计和安全运营,模型只是工具,最终仍要解决安全问题。 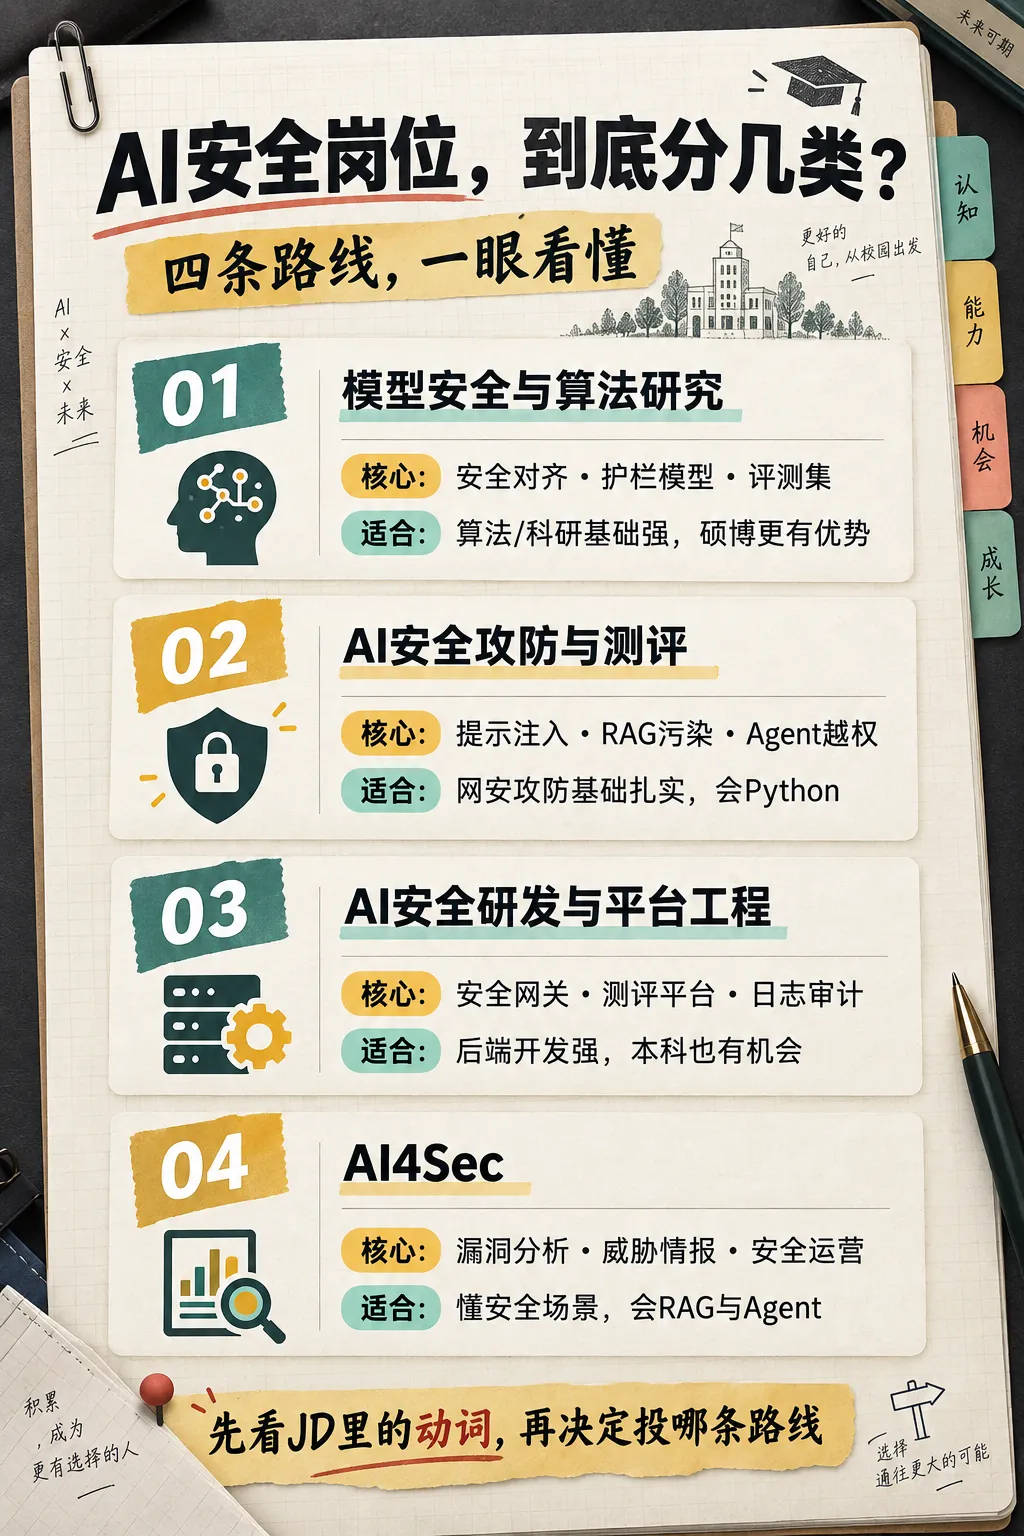
02 想走算法研究,只会调API确实不够 这一类门槛最高,也最容易被误解。 企业不太关心你调用过多少模型,它更想知道:能不能构造一套数据,选出合理的基线,完成实验,再把误判和漏判讲清楚。 京东发布的大模型安全岗位,就把Benchmark、人工金集、边界样本、badcase和回归测试写进了职责。再往研究方向走,还会遇到SFT、安全对齐、对抗样本和论文成果。 所以,只有API调用经验,没有训练、数据集和实验能力,暂时不必把研究岗放在第一顺位。先做一次完整的模型评测或论文复现,比再学一个Agent框架更有用。 03 网安学生转AI安全,攻防测评最顺手 这条路线并没有把过去学的东西清零,只是攻击面变了。 以前关注输入校验、身份认证和权限绕过,现在还要继续追问:数据怎么进入上下文?模型能调用哪些工具?Agent的权限是谁给的?结果会不会被写进长期记忆? 小红书2027校招的AI安全岗位,已经把提示注入、知识库污染、MCP接入、记忆隔离和沙箱执行写进职责。 做过Web安全、API鉴权、数据安全、渗透测试或漏洞研究的同学,都有迁移基础。需要补的不是一整套算法课,而是RAG和Agent到底怎样运行,以及怎么把一次攻击做成可重复的测试用例。 04 本科生别忽略平台工程 不少同学一看见“AI安全算法”就准备退出,其实企业还缺另一类人:把规则、模型和业务系统接起来的人。 小红书把AI安全算法和AI安全研发分开招聘。OPPO的安全算法岗也写得很直接:需要编程、API调用、算法复现和功能落地,部分方向并不涉及模型训练。 如果你后端基础不错,做过扫描器、安全平台、数据处理或自动化工具,可以重点看AI安全研发、平台开发和测试开发。 这类岗位绕不开计算机基础。Python、Go或Java至少熟练一门,接口、数据库、权限控制、日志监控和容器部署也要能动手。 拿一个API套壳项目去冲研究岗,胜算不大。把一个测评平台做完整,反而更能说明你的价值。 05 AI4Sec,先有安全问题,再谈大模型 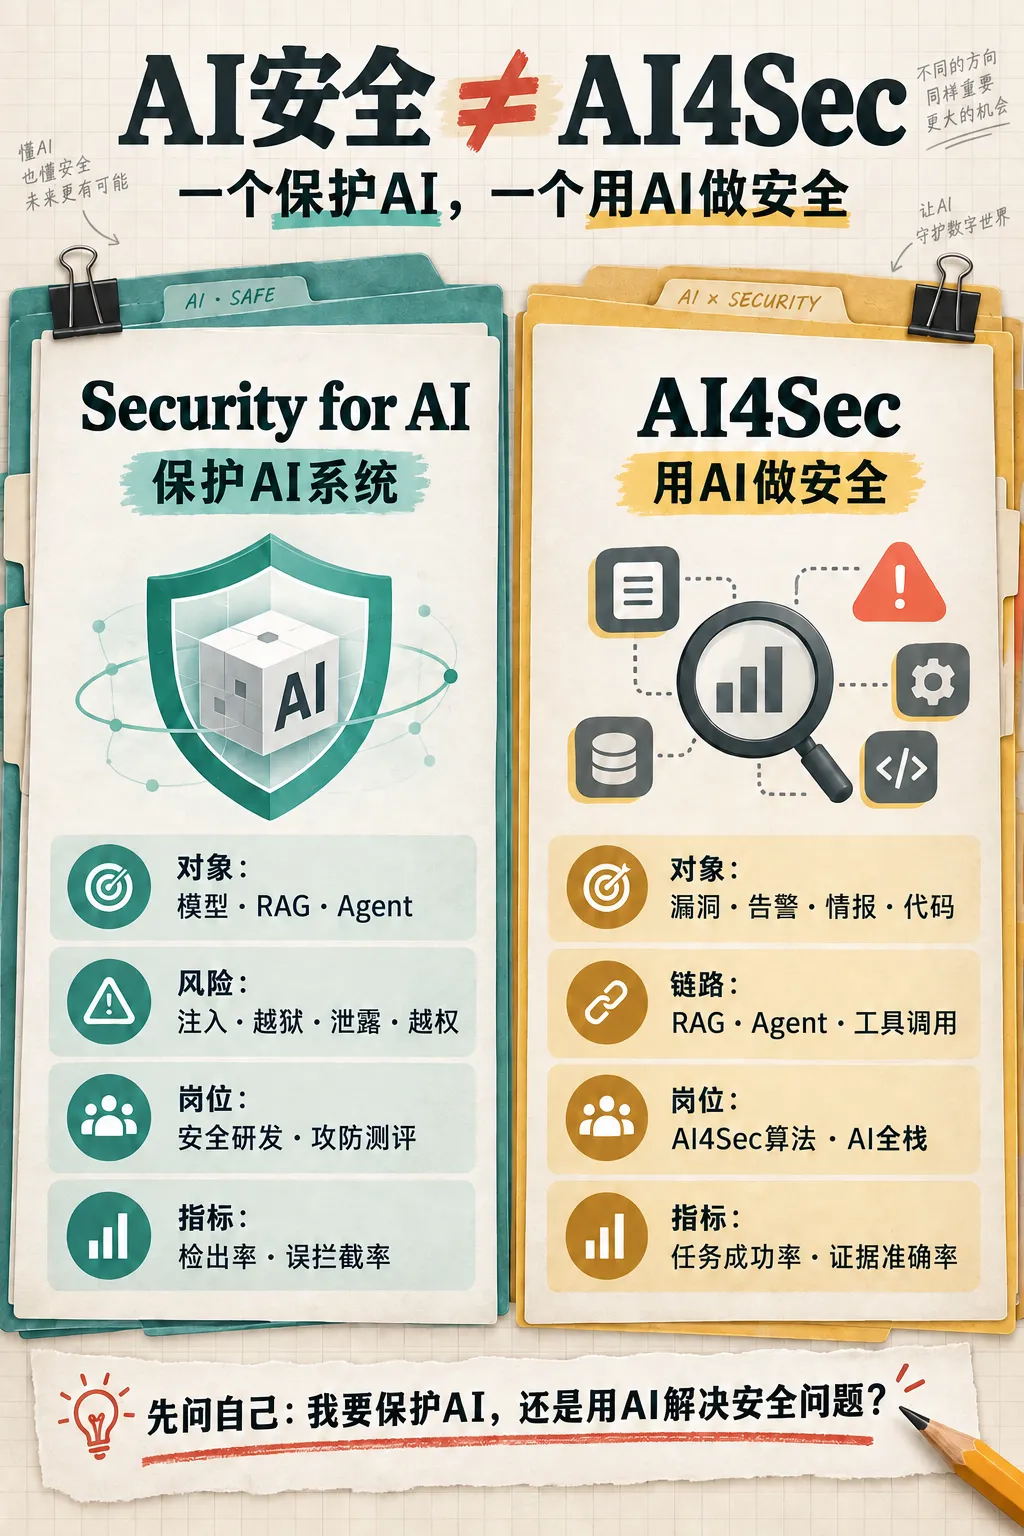
一个能聊天的机器人,不能算AI4Sec项目。 更像样的系统应该能读取告警、查询资产、检索漏洞知识、调用验证工具,并把判断依据一并交出来。信息不够时,它要知道停下来;涉及高风险操作时,还要把决定交回给人。 真正难的地方也在这里:证据从哪来?工具失败怎么办?模型出现幻觉怎么办?自动处置由谁授权? 如果你已经做过漏洞分析、代码审计、威胁情报或安全运营,再把原来的工作流程拆成知识库、模型和工具可以执行的步骤,会比从零追大模型概念更有优势。 06 项目别停在“能跑起来” 我更建议用五样东西检查自己的项目。 一张架构图或威胁模型,说明保护什么、攻击从哪里进;一组可复用的测试数据,个人项目先做50至100条也可以,但要有分类依据;一套能运行的代码;一组真实指标;最后再补一份测试报告,把失败案例和能力边界写出来。 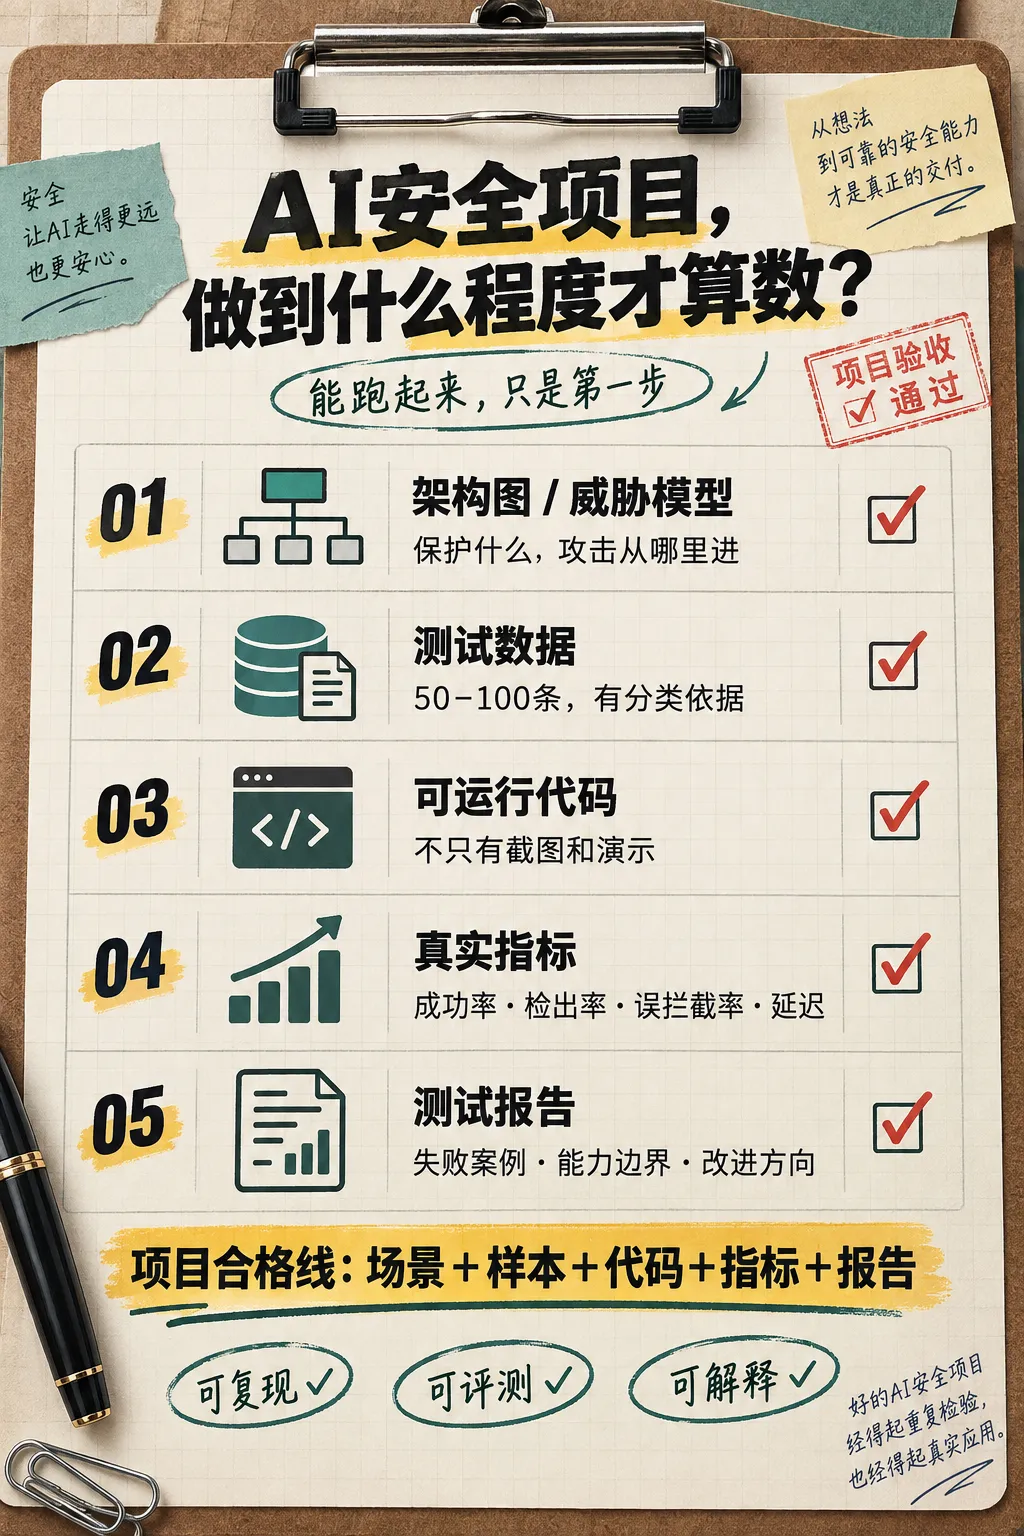
项目方向不必做得特别大。 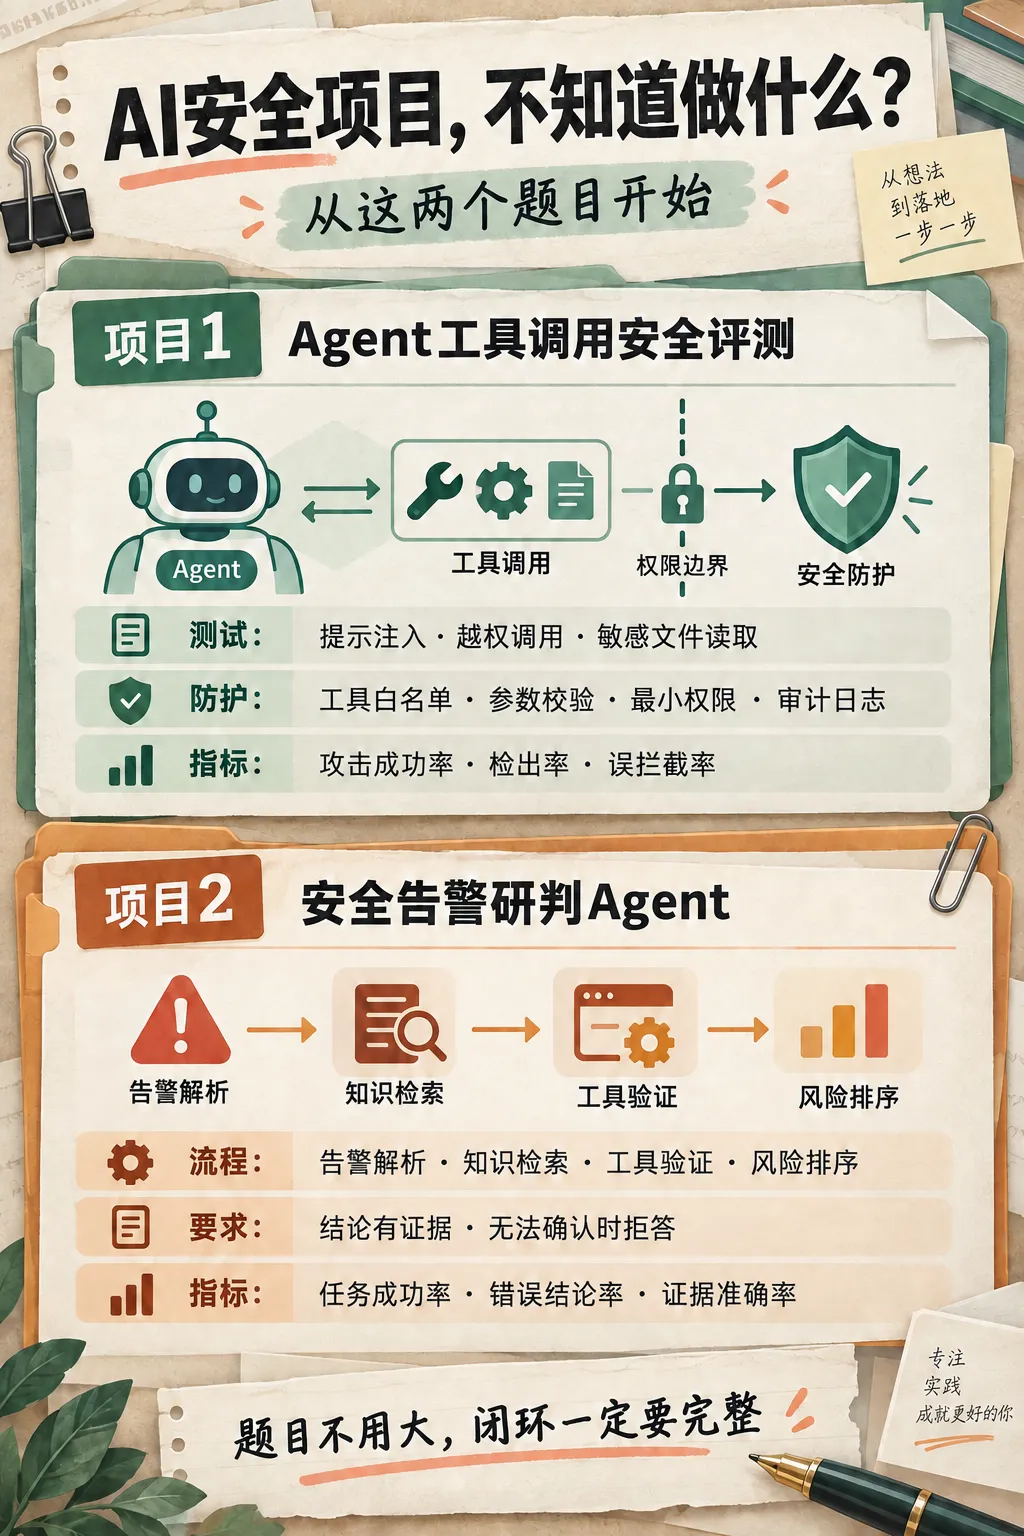
比如做一个Agent工具调用安全评测平台,测试提示注入、越权调用和敏感文件读取,再加入工具白名单、参数校验、最小权限和审计日志,对比防护前后的攻击成功率。 也可以做安全告警研判Agent,让它完成告警解析、知识检索、工具验证和风险排序。每个结论必须附带证据,无法确认就明确拒答,最后统计任务成功率、错误结论率和证据引用正确率。 这两类项目不一定需要昂贵的算力,却能同时证明安全理解、AI应用和工程实现。 07 简历里别只写“基于大模型” 项目描述可以顺着四个问题写:解决了什么风险?构建了多少样本?使用什么方法检测或处置?最终得到怎样的检出率、误报率和响应耗时,又沉淀了什么代码、工具或报告? 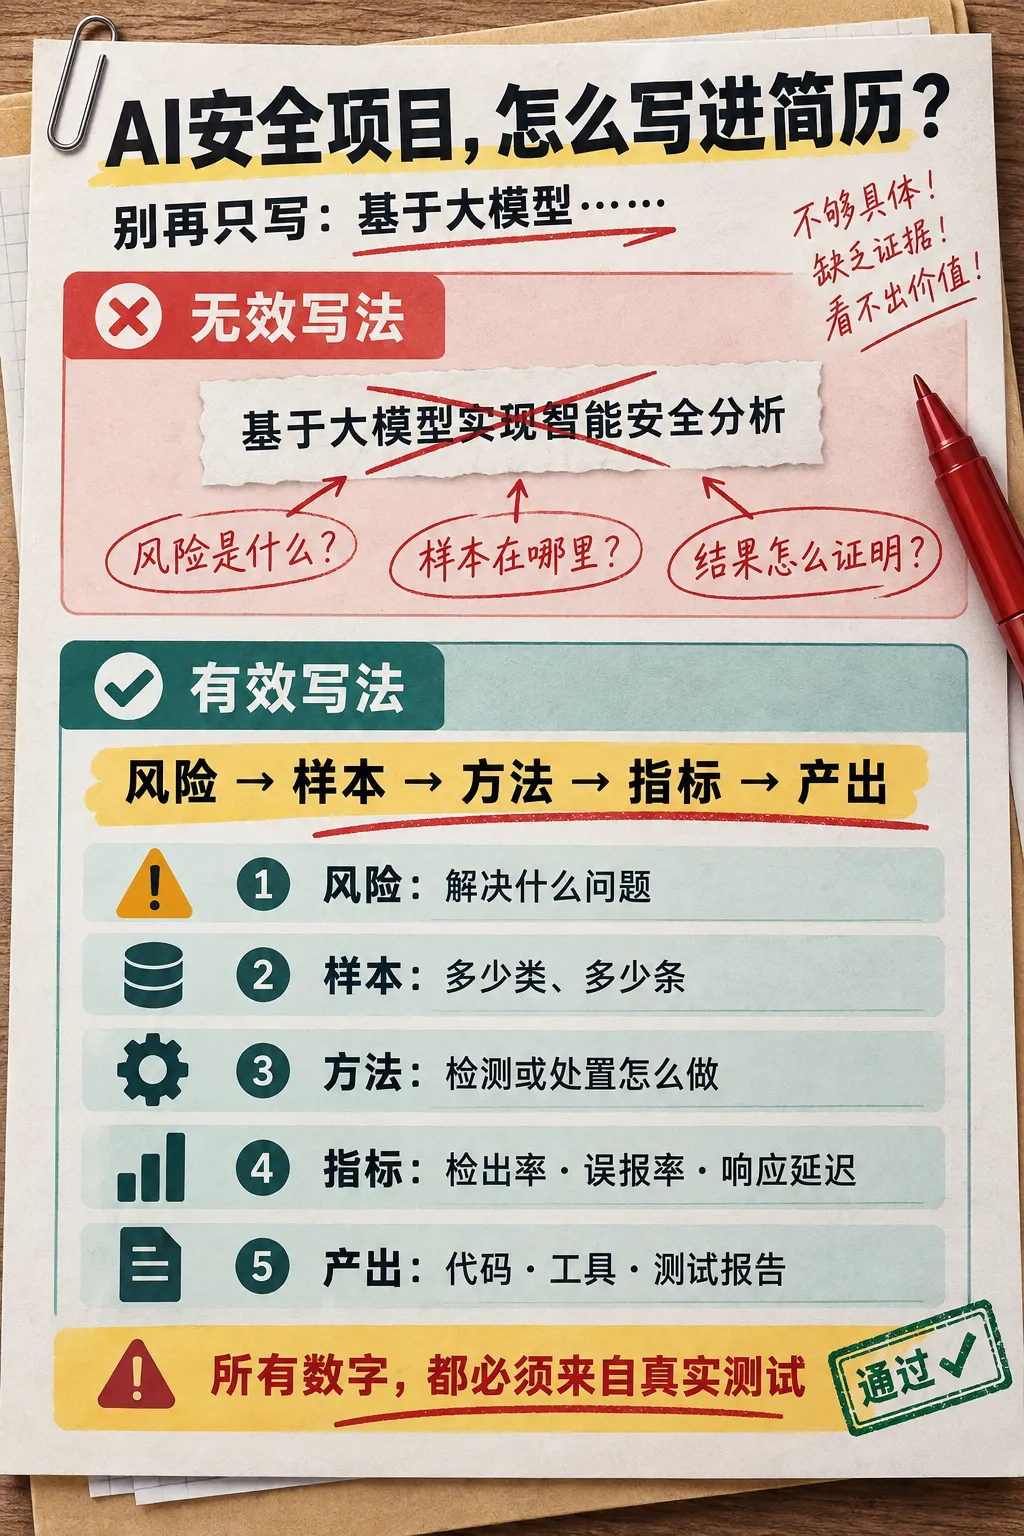
数字一定要来自自己的测试,宁可规模小一点,也不要编。 按照公开JD反推,面试前至少要弄清这些问题:提示注入和越狱有什么区别?RAG知识库怎样被污染?Agent工具调用怎样做鉴权和最小权限?安全护栏除了准确率,还要看哪些指标?AI4Sec怎样减少幻觉并留下证据链? 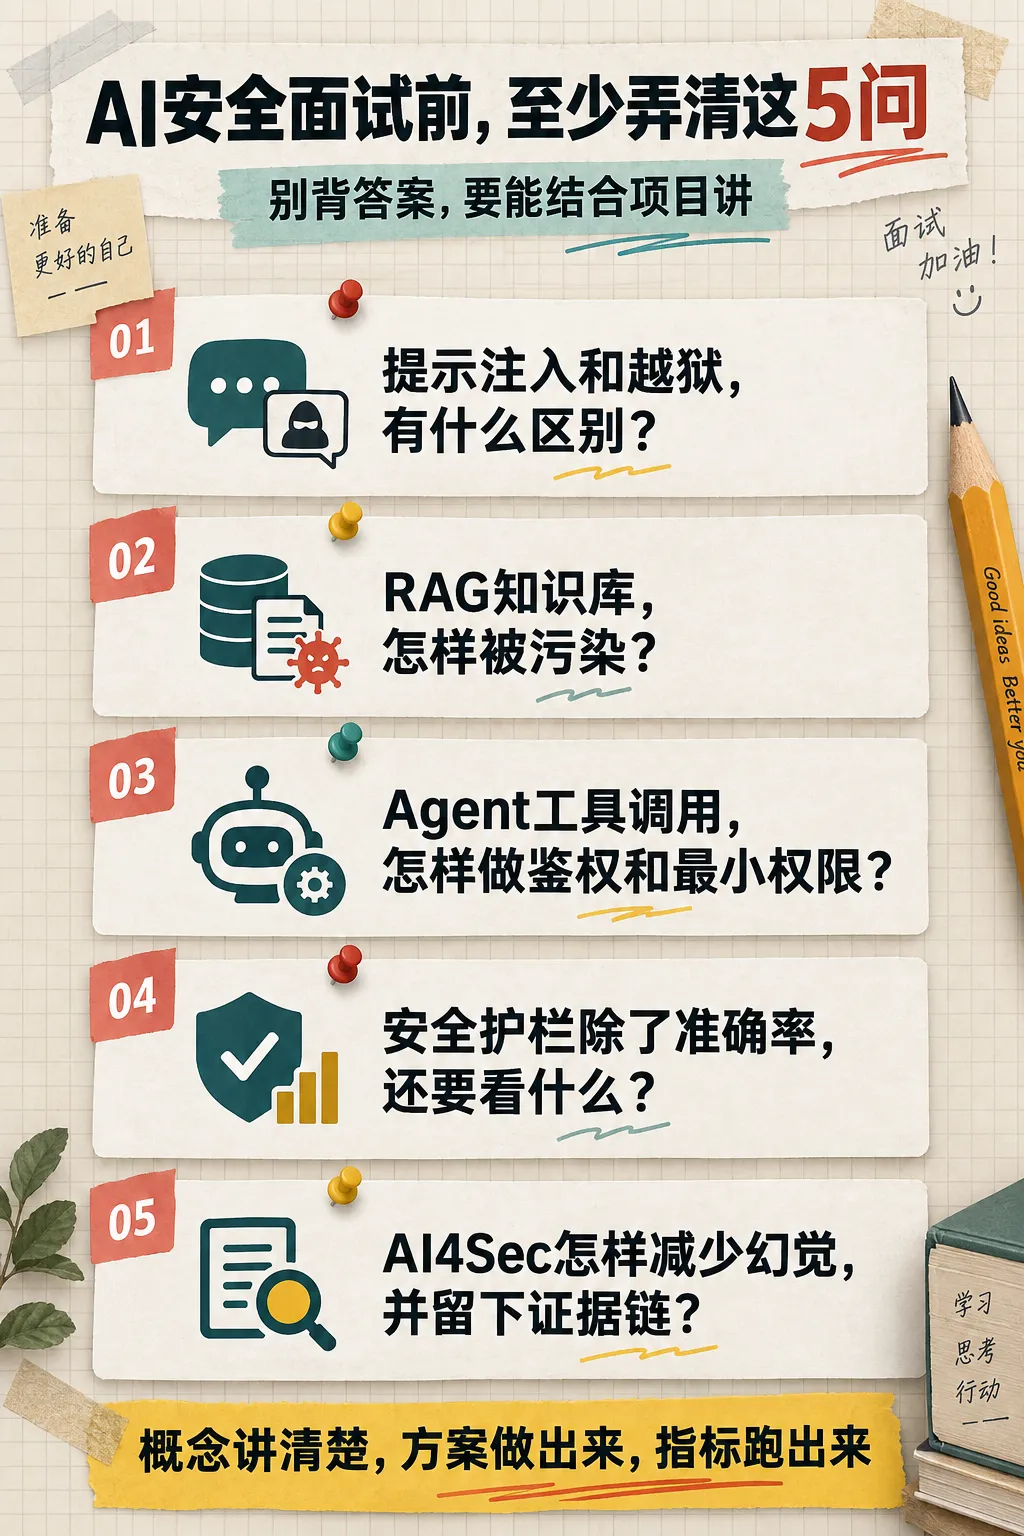
Python、数据结构、计算机网络、操作系统和数据库也不能丢。AI安全不是绕开计算机基础的捷径。 08 到底该选哪条路? 1.算法和科研能力强,可以冲模型安全、对齐和AI安全算法; 2.攻防基础更扎实,可以看AI安全测试和红队测评; 3.开发能力突出,重点看AI安全研发和平台工程; 4.已经深耕漏洞、情报或安全运营,AI4Sec会更顺手。 如果只有一个月,不妨这样安排:第一周弄清LLM、RAG和Agent的工作链路;第二周把项目核心功能做出来;第三周准备测试集并跑出指标;最后一周补报告、架构图和简历描述。 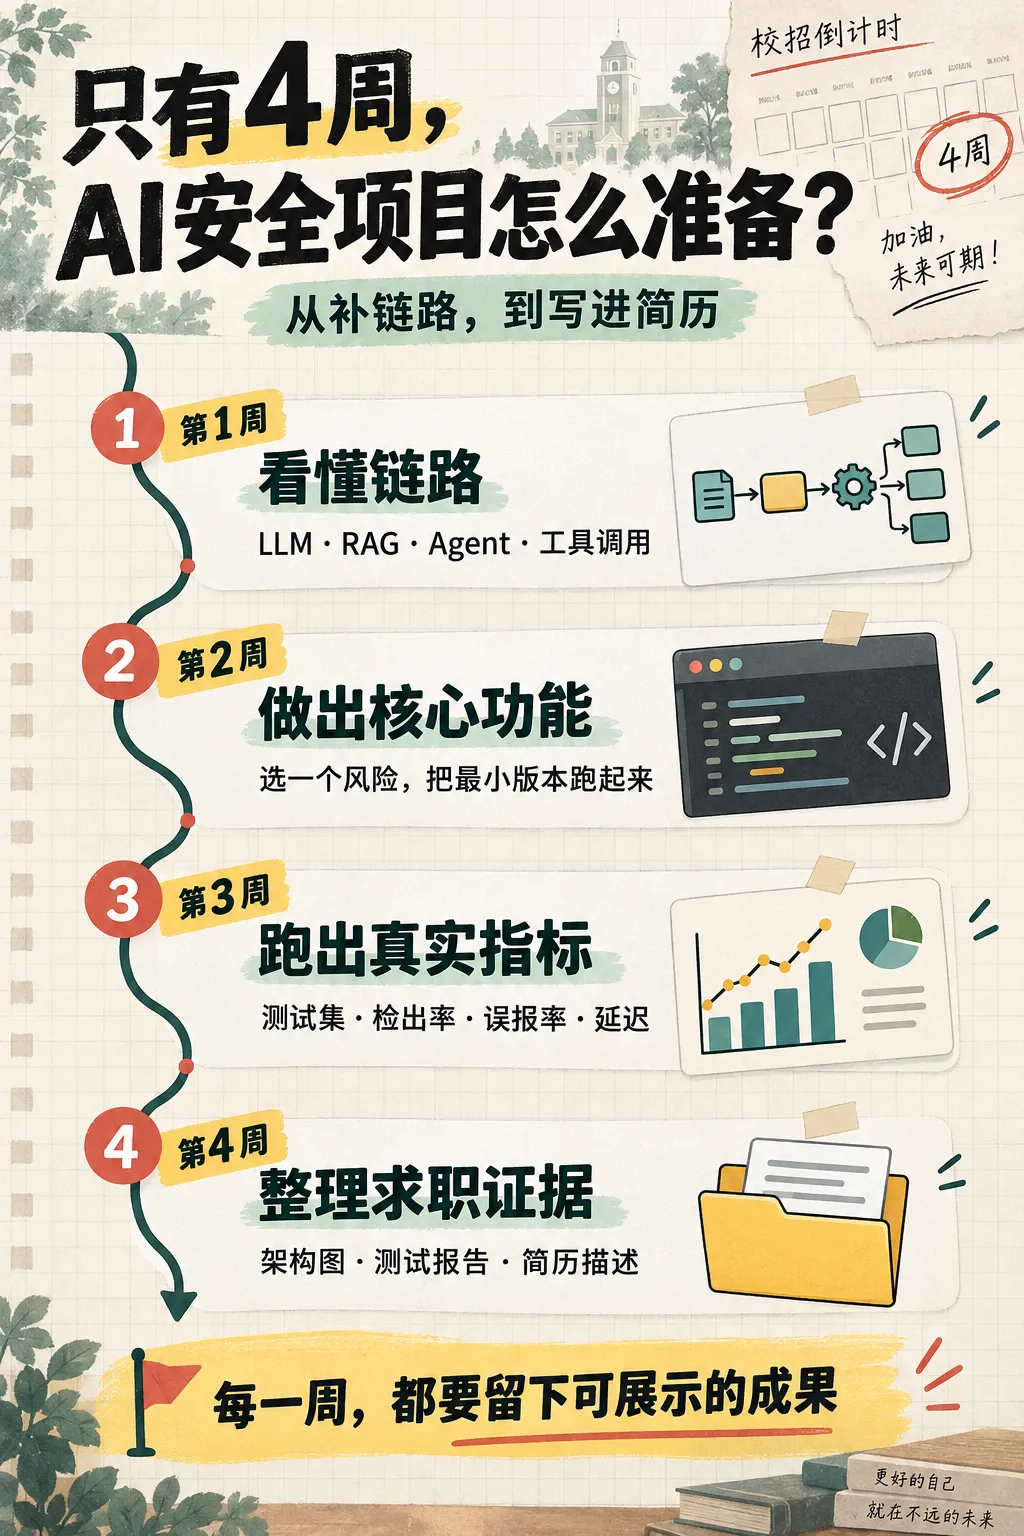
说到底,企业不是在找一个“用过大模型”的人。它想找的是:看得见真实风险,做得出解决方案,也能拿数据证明结果的人。 如果不清楚自己AI水平的,可以先在网安秋招工具箱 www.waqz.cn 自测一下 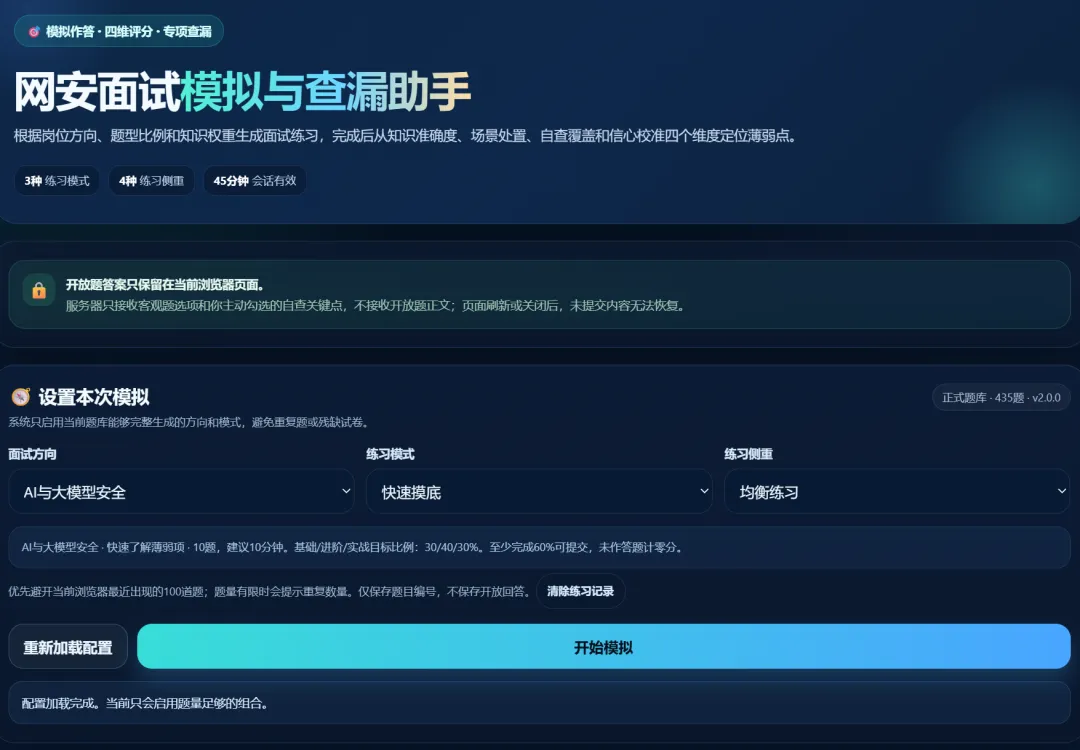
星球介绍
一个人走的很快,但一群人才能地的更远。吉祥同学学安全这个星球🔗成立了2年左右,已经有600+的小伙伴了,如果你是网络安全的学生、想转行网络安全行业、需要网安相关的方案、ppt,快加入我们吧。系统性的知识库已经有:《Java代码审计》++《Web安全》++《应急响应》++《护网资料库》++《网安面试指南》++《网安秋招训练营资料》++《网安秋招工具箱》