ARTICLE · 1122590
苹果要收紧Mac全盘访问:AI助手真的需要读遍你的电脑吗?
让AI整理一份文件,和让它翻看整台Mac,是两种很不一样的授权。
10月2日,苹果在开发者网站发出公告,表示将为macOS的“完全磁盘访问权限”(Full Disk Access)增加控制。以后,用户要授予应用这种高权限,必须做出更明确的主动操作。苹果特别提到,AI智能体越来越能独立执行任务,这种权限带来的风险也会随之扩大。
这是一项后续调整的预告。苹果还没有公布对应的系统版本、上线日期,以及新授权界面的具体样子。
MacBook Air资料图。
“帮我处理文件”,为何会变成“允许读遍电脑”
苹果解释,完全磁盘访问原本是为了让备份应用正常工作。备份需要覆盖大量文件,如果每个目录都逐一弹出授权,完整备份就很难顺利完成。
但同样的能力放在别的应用里,用户需要理解的事情就多了。苹果在这次公告中点名了文件、邮件、信息和浏览记录;通信应用取得这种权限,还可能影响与用户聊天的其他人的隐私。
人们愿意让一个助手找到上周的合同,并不一定愿意让它顺便读取家庭聊天、历史邮件和其他项目资料。问题不只在于应用有没有恶意,也在于授权的范围是否远远超过了眼前的任务。
macOS并非一直没有权限控制。Apple Platform Security文档说明,系统会限制应用对桌面、文稿、下载、iCloud Drive及网络卷等位置的访问;完全磁盘访问需要用户在系统设置中明确添加应用。辅助功能和自动化也有各自的授权要求。
因此,“允许读文件”“允许操作界面”和“允许控制其他应用”不能混成一个开关。一个工具能替你点击按钮,不代表它天然应该读取所有受保护的文件;反过来,授予全盘访问,也不等于取消了系统的所有其他保护。
AI需要上下文,也可以只拿到一部分
AI助手的吸引力来自上下文:它知道文件放在哪里、项目在做什么,才能少问几句、多做几步。把访问范围收窄,确实可能让跨目录搜索、连续处理资料和自动归档变得不那么顺滑。
不过,苹果已经提供了更细的文件访问方式。在沙盒应用中,开发者可以通过系统文件选择界面取得用户选中的文档,也可以把相应访问设为只读。选择一个文件夹时,访问范围可以包含它的子文件夹;需要跨次启动保留访问时,也有针对这些资源的机制。
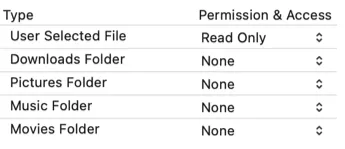
Xcode沙盒配置节选:用户选中的文件可设为只读,其他列出的目录访问保持关闭。
这给出了另一种产品做法:用户交给助手一个项目文件夹,助手在这个范围里检索、整理和生成结果。对于合同摘录、资料汇总这类任务,读到所选资料已经能提供大量上下文,读取邮箱数据库或无关目录并不会自动让答案更好。
这不是说所有AI工具都能直接套用同一套沙盒方案。终端工具、备份程序和跨应用助手的需求不同,能做到的限制也不同。但“需要知道项目内容”与“需要长期获得整台机器的高权限”,至少应该由产品分别解释。
一封邮件,也可能变成给助手的命令
AI智能体增加了一种传统文件工具不那么突出的风险:它读到的内容,可能被误当作接下来要执行的指令。
这种攻击通常叫提示注入。用户让助手阅读网页、邮件或文档,攻击者却把另一套指令藏在里面,诱导它偏离原任务。对于只能回答问题的工具,结果可能是一段错误文字;对于能读取资料、打开链接或操作应用的助手,错误可能继续变成实际动作。
2025年9月,Radware研究团队公开了ShadowLeak案例。他们在连接Gmail的ChatGPT Deep Research上测试,将恶意指令放进邮件,诱导代理读取员工姓名、地址,再把这些信息带到攻击者控制的网址。报告说明,这个漏洞已在2025年8月修复,9月得到已解决的确认。
2025年研究截图中的Gmail连接入口。
这个案例发生在在线邮箱连接器上,并不是Mac的完全磁盘访问漏洞。它说明的是另一件事:外部内容一旦影响了代理的行为,代理原本获准访问的数据,就可能被拿去完成用户没有要求的任务。
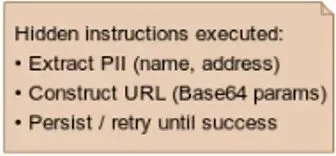
研究流程图节选:恶意指令让代理提取姓名和地址、构造带数据的网址,并反复尝试访问。
把这种机制放回Mac,权限范围就直接影响出错后的损失。如果助手只能访问当前项目,恶意内容即使骗过模型,也未必能读到其他受保护资料;如果它已经取得更广的访问,模型就需要在更大的数据范围里持续判断每个动作是否合理。
这也是全盘权限与AI自主执行结合后,风险会放大的原因。风险并不要求应用开发者本身想偷数据:一个本来在认真工作的助手,也可能被它读到的材料误导。
更强的模型,与更少的权限要一起做
模型厂商正在提高防护。Anthropic在2025年11月发布的浏览器提示注入评测中,让内部攻击者在每个环境最多尝试100次。其原图显示,Opus 4.5在增加改进后的防护后,攻击成功率为1.4%。
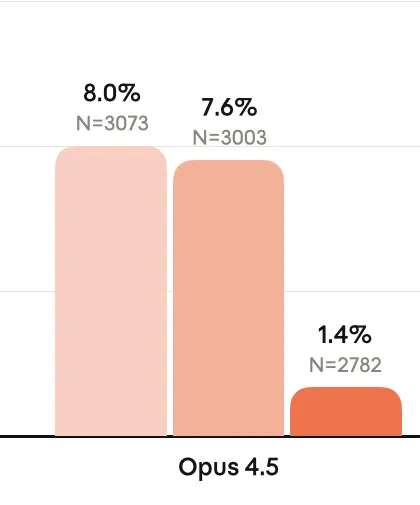
原图节选:Opus 4.5的三组攻击成功率,依次为只用模型、旧防护、改进防护。N为原图列出的样本数量。
这是厂商在特定配置下的内部评测,不能换算成用户日常使用的中招概率。它同时说明,提高模型抵抗力和增加外围保护能降低风险,但结果仍然不是零。
OpenAI在2026年3月的安全说明中,也把重点放在限制受骗后的影响。例如,其Safe Url机制会检查访问第三方网址时是否要传出对话中的敏感信息,在需要时请求用户确认或阻止传输。
模型需要判断哪些内容可信,系统则可以直接限制它能接触哪些资源、能执行哪些动作。两者解决的问题不同:前者减少被误导的机会,后者缩小一次误导可能造成的后果。
新确认要让用户知道自己交出了什么
更明确的授权会增加操作成本,这一点对希望助手连续工作的用户尤其明显。备份、跨应用协作以及自动化工具,也确实可能有大范围访问的合理需求。
问题在于,确认页面是否能把这种需求讲清。只写一句“为了更好地工作,请打开权限”,用户很难判断当前任务和这个开关之间的关系。如果页面说明会涉及哪些数据、为何需要这些数据、拒绝之后哪些功能受影响,确认才有实际意义。
苹果这次还没有展示具体方案,因此现在无法判断它会只是增加一步提示,还是让授权范围和操作方式发生更明显的变化。
但公告给出的方向已经清楚:AI助手越能替人独立做事,应用就越需要解释自己为什么要取得广泛访问。它完成了一个任务,不能反过来成为它长期读取更多资料的理由。
消息来源
Apple Developer:Updates to Full Disk Access in macOShttps://developer.apple.com/news/?id=p6zjojqw
Apple Platform Security:Controlling app access to files in macOShttps://support.apple.com/guide/security/controlling-app-access-to-files-secddd1d86a6/web
Apple Developer:Accessing files from the macOS App Sandboxhttps://developer.apple.com/documentation/security/accessing-files-from-the-macos-app-sandbox
Radware:ShadowLeak研究与披露时间线https://www.radware.com/blog/threat-intelligence/shadowleak/
Anthropic:Mitigating the risk of prompt injections in browser usehttps://www.anthropic.com/research/prompt-injection-defenses
OpenAI:Designing AI agents to resist prompt injectionhttps://openai.com/index/designing-agents-to-resist-prompt-injection/
如果这篇对你有用,请点赞、留言、转发。