夜雨聆风学习资料网

ARTICLE · 1131696

【模板】生成式AI产品上线前合规自查基线

【模板】生成式AI产品上线前合规自查基线
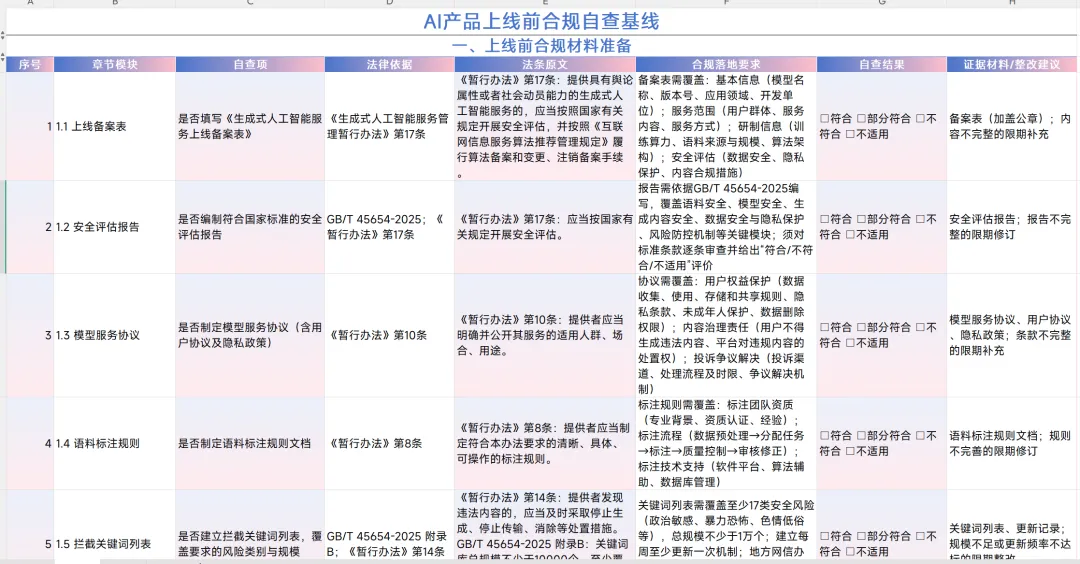
编制说明:本基线面向拟在中国境内向公众提供生成式AI服务的产品,覆盖上线前必须完成的合规材料准备、内容安全治理、标识合规、数据合规、用户权益保护等模块,共64项检查点。依据公开法规、国家标准及实务资料整理,AI辅助整理,供内部自查参考。条款引用与量化指标建议以国家网信办、全国标准信息公共服务平台发布的官方文本为准。

一、上线前合规材料准备

备案被驳回,多数不是因为模型不行,而是材料不齐或质量不达标。

序号
自查项
合规落地要求
自查结果
1
上线备案表
覆盖基本信息(模型名称、版本号、应用领域、开发单位);服务范围(用户群体、服务内容、服务方式);研制信息(训练算力、语料来源与规模、算法架构);安全评估(数据安全、个人信息保护、内容合规措施)
□符合 
□部分符合 
□不符合 
□不适用
2
安全评估报告
依据GB/T 45654-2025编写,覆盖语料安全、模型安全、生成内容安全、数据安全与隐私保护、风险防控机制;对标准条款逐条审查并给出“符合/不符合/不适用”评价
□符合 
□部分符合 
□不符合 
□不适用
3
模型服务协议
覆盖用户权益保护(数据收集、使用、存储和共享规则、隐私条款、未成年人保护、数据删除权限);内容治理责任(用户不得生成违法内容、平台对违规内容的处置权);投诉争议解决(投诉渠道、处理流程及时限、争议解决机制)
□符合 
□部分符合
□不符合 
□不适用
4
语料标注规则
覆盖标注团队资质(专业背景、资质认证、经验);标注流程(数据预处理→分配任务→标注→质量控制→审核修正);标注技术支持(软件平台、算法辅助、数据库管理)
□符合 
□部分符合
□不符合 
□不适用
5
拦截关键词列表
覆盖至少17类安全风险,总规模不少于1万个;建立每周至少更新一次机制;地方网信办可能提出更高要求,需与属地网信办确认
□符合 
□部分符合 
□不符合 
□不适用
6
评估测试题集
总题量不少于2000题;A.1和A.2的17种高风险类型每类至少50题,其余14类每类至少20题;完整覆盖全部模态和语言;每月至少更新一次;应拒答题库不少于500题,拒答率不低于95%
□符合 
□部分符合
□不符合 
□不适用
7
ICP备案与主体资质
完成ICP备案(经营性服务需取得ICP许可证);营业执照经营范围覆盖互联网信息服务;如涉及新闻、出版等特殊领域,取得相应许可
□符合 
□部分符合
□不符合 
□不适用
8
未成年人保护方案
建立年龄识别机制;未成年人模式限制使用时长与内容;制定未成年人个人信息处理规则;不得向未成年人提供虚拟亲属、虚拟伴侣等虚拟亲密关系服务,向不满十四周岁未成年人提供服务须取得监护人同意
□符合 
□部分符合
□不符合 
□不适用
9
训练数据版权合规
按自有数据、爬虫抓取、第三方采购、用户上传四类渠道分别登记版权来源与授权状态;对知名IP形象建立预过滤与黑名单;爬虫抓取需遵循Robots协议;用户上传素材用于微调的,需取得版权合法性声明与保证
□符合 
□部分符合
□不符合 
□不适用

二、内容安全治理

AI输出实时生成,无法逐条人工审核。核心是让模型在输入和输出两端都具备“拒绝”与“处置”能力。

序号
自查项
合规落地要求
自查结果
10
输入侧安全审核
识别恶意意图、敏感提问、诱导攻击、诈骗导流;建立输入侧内容审核规则;对高风险输入进行拦截或标记;记录拦截日志
□符合 
□部分符合 
□不符合 
□不适用
11
输出侧内容审核
审核模型生成的文本、图片、音频、视频;识别违法违规、低俗色情、暴恐极端、歧视仇恨、隐私泄露、虚假误导、未成年人不适、IP版权风险;使用精细化风险标签支持差异化处置
□符合 
□部分符合 
□不符合 
□不适用
12
违法内容处置机制
建立违法内容发现—处置—报告全流程;明确处置时限;对违法内容立即停止生成和传输;采取模型优化训练等措施整改;向主管部门报告并记录
□符合 
□部分符合 
□不符合 
□不适用
13
安全拒答与人工兜底
对违法有害、超出能力范围的提问拒答或转人工;设置兜底话术;拒答率应达到备案测试要求;记录拒答日志;对边界问题可采取改写、安全代答、限流、复核和降级等差异化处置方式
□符合 
□部分符合 
□不符合 
□不适用
14
内容审核人工复核
建立人工复核通道;对算法判定存在争议的内容进行人工复核;纠正算法误判;记录人工复核过程与结果
□符合 
□部分符合 
□不符合 
□不适用
15
语料安全评估
评估训练数据来源合法性、采集方式、授权情况;违法不良信息占比超过5%的语料需作废处理;人工抽检不少于4000条,合格率不低于96%;技术抽检10%语料,合格率不低于98%;留存评估记录
□符合 
□部分符合 
□不符合 
□不适用
16
模型安全评估
覆盖31类安全风险;测试模型对各类风险的识别与处置能力;记录测试结果;对不达标的风险类别进行模型优化
□符合 
□部分符合 
□不符合 
□不适用
17
应急响应预案
明确事件分级、上报路径、处置时限;建立应急响应小组;每年至少演练1次;发生内容安全事件时立即处置并记录
□符合 
□部分符合 
□不符合 
□不适用
18
算法机制机理审核
建立算法审核制度;定期审核算法机制机理;评估算法对内容安全的影响;记录审核结果与整改措施
□符合 
□部分符合 
□不符合 
□不适用
19
科技伦理审查
涉及生命科学、医学、AI伦理敏感场景的,须经伦理委员会审查并跟踪审查;建立伦理审查流程;记录审查结果
□符合 
□部分符合 
□不符合 
□不适用
20
输出内容版权风险
用户协议中明确生成内容的权利归属、用户使用生成内容的约束条件;建立输出内容与在先知名作品的实质性相似检测或过滤机制;对已知高风险IP建立生成端黑名单或相似度阈值拦截
□符合 
□部分符合 
□不符合 
□不适用

三、生成合成内容标识合规

显式标识要“看得见”,隐式标识要“丢不了”。

序号
自查项
合规落地要求
自查结果
21
文本显式标识
在AI生成文本起始或末尾添加“AI生成”等文字提示;交互界面显著位置添加提示标识;确保标识可被用户明显感知
□符合 
□部分符合 
□不符合 
□不适用
22
音频显式标识
在音频起始或末尾添加语音提示(如“本音频由AI生成”);或采用音频节奏提示;播放界面添加显著视觉提示
□符合 
□部分符合 
□不符合 
□不适用
23
图片显式标识
在图片边或角位置添加文字提示,文字高度不低于画面最短边长度的5%;确保标识清晰可辨且不遮挡主体内容
□符合 
□部分符合 
□不符合 
□不适用
24
视频显式标识
在视频起始画面边角位置添加文字提示,文字高度不低于画面最短边长度的5%,持续时间不少于2秒;播放界面周边持续显示标识
□符合 
□部分符合 
□不符合 
□不适用
25
虚拟场景显式标识
在虚拟场景起始画面添加“AI生成”提示标识;在持续服务过程中保持标识可见
□符合 
□部分符合 
□不符合 
□不适用
26
下载/复制/导出标识留存
在用户下载、复制或导出AI生成内容时,确保输出文件中嵌入符合要求的显式标识;标识不因格式转换或导出操作而丢失
□符合 
□部分符合 
□不符合 
□不适用
27
文件元数据隐式标识
在文件元数据中嵌入隐式标识,包含:生成合成标签要素、服务提供者名称或编码、内容制作编号;字段名称中应包含“AIGC”;确保标识在文件传输和格式转换中不丢失
□符合 
□部分符合 
□不符合 
□不适用
28
隐式标识安全防护
采用数字签名技术对元数据隐式标识进行安全防护;建立绑定机制防止标识被篡改或剥离
□符合 
□部分符合 
□不符合 
□不适用
29
标识合规审核机制
建立标识合规审核机制;配备人工复核通道纠正算法判定错误;对下载、导出功能中标识留存进行定期抽检
□符合 
□部分符合 
□不符合 
□不适用
30
用户协议标识条款
在用户协议中明确AI生成内容的标识方法、样式、用户使用规范;提示用户阅读标识管理要求;留存协议版本记录
□符合 
□部分符合 
□不符合 
□不适用

四、数据合规

训练数据是AI的源头。来源不合法、个人信息未脱敏,都会通过模型传导到生成内容。

序号
自查项
合规落地要求
自查结果
31
训练数据来源合法性
每批数据登记来源渠道、取得方式、授权文件编号;互联网来源记录URL;非互联网来源记录数据集名称与来源组织;禁止使用窃取、非法购买、黑产数据
□符合 
□部分符合 
□不符合 
□不适用
32
违法不良信息占比
对每种数据来源进行违法不良信息占比评估;超过5%的数据来源予以排除;记录评估与排除结果
□符合 
□部分符合 
□不符合 
□不适用
33
同类型数据来源多样性
统计同类型数据各来源占比;确保每个来源比例不低于1%;对单一来源占比过高的数据进行补充采集
□符合 
□部分符合 
□不符合 
□不适用
34
个人信息保护影响评估
纳入训练的人脸、声纹、健康、金融账户等敏感信息,应当先行取得个人的单独同意,并进行PIA;评估报告留存不少于3年
□符合 
□部分符合 
□不符合 
□不适用
35
用户数据用于训练授权
用户交互数据用于训练的,在隐私政策中明确告知;取得用户单独同意;提供便捷的撤回同意方式;撤回后停止使用并删除或匿名化
□符合 
□部分符合 
□不符合 
□不适用
36
数据出境合规
AI训练数据出境的,需履行数据出境安全评估、标准合同备案或个人信息保护认证程序;取得个人单独同意;留存出境数据清单
□符合 
□部分符合 
□不符合 
□不适用
37
数据分类分级
按一般/重要/核心数据分级,按一般/敏感个人信息分类;分级结果驱动加密、权限、审计策略
□符合 
□部分符合 
□不符合 
□不适用
38
数据安全事件应急
明确事件分级、上报路径、处置时限;每年至少演练1次;发生泄露立即补救并通知个人和主管部门
□符合 
□部分符合 
□不符合 
□不适用

五、用户权益保护

用户输入可能含个人信息,未成年人可能接触不适宜内容,拟人化互动可能引发情感依赖。

序号
自查项
合规落地要求
自查结果
39
服务规则公示
公示适用人群、场合、用途;提示AI生成内容的局限性;明确输入信息保护规则
□符合 
□部分符合 
□不符合 
□不适用
40
投诉举报机制
设置显著投诉入口;公布处理流程与反馈时限(建议不超过15个工作日);及时受理并反馈;建立投诉台账
□符合 
□部分符合 
□不符合 
□不适用
41
用户权利响应
建立统一受理入口与工单系统;法定时限内响应;无法删除的说明理由并提供替代方案
□符合 
□部分符合 
□不符合 
□不适用
42
用户退出训练机制
提供便捷的撤回同意入口;撤回后停止处理并删除或匿名化;响应时限建议不超过15个工作日
□符合 
□部分符合 
□不符合 
□不适用
43
未成年人保护机制
建立年龄识别机制;未成年人模式限制使用时长与内容;不得诱导沉迷;拟人化互动服务不得向未成年人提供虚拟亲属、虚拟伴侣等虚拟亲密关系服务
□符合 
□部分符合 
□不符合 
□不适用
44
拟人化互动专项保护
设置防沉迷提醒;建立心理危机干预通道;不以诱导情感依赖作为产品设计导向;注册用户100万以上或月活跃用户10万以上的,应当开展安全评估并向省级网信部门提交评估报告
□符合 
□部分符合 
□不符合 
□不适用

六、技术安全

系统漏洞可能导致审核规则被绕过。地基不牢,上面所有审核机制都可能失效。

序号
自查项
合规落地要求
自查结果
45
账号风控
识别批量注册、接码平台、代理IP、设备篡改、脚本调用、异常高频调用等行为;建立限流、校验、复核策略
□符合 
□部分符合 
□不符合 
□不适用
46
提示词注入防护
准备攻击样本覆盖提示词注入、越狱攻击、多轮诱导、角色扮演、翻译绕过、编码变体、长上下文干扰、检索增强生成污染、工具调用越权等;记录测试结果与处置措施
□符合 
□部分符合 
□不符合 
□不适用
47
网络日志留存
网络日志留存不少于6个月;训练数据访问、导出、删除等操作日志留存不少于3年
□符合 
□部分符合 
□不符合 
□不适用
48
数据传输与存储加密
传输使用TLS1.2以上;存储对敏感字段加密或令牌化;密钥独立管理并定期轮换
□符合 
□部分符合 
□不符合 
□不适用
49
网络安全等级保护
完成等保定级与备案;落实相应等级的安全防护措施;定期开展等保测评
□符合 
□部分符合 
□不符合 
□不适用

七、备案与安全评估

安全评估是材料基础,算法备案和大模型备案是两条并行线,不能相互替代。

序号
自查项
合规落地要求
自查结果
50
算法备案
通过互联网信息服务算法备案系统线上提交;备案周期通常2—3个月;实务中建议在服务上线前完成,因应用商店通常要求提供算法备案号
□符合 
□部分符合 
□不符合 
□不适用
51
大模型备案/登记
自研模型:需完成大模型备案和算法备案;调用第三方已备案模型微调:同样需要;直接调用已备案模型API未经二次开发:需完成大模型登记和算法备案;大模型备案通过属地省级网信办线下提交,周期6—8个月
□符合 
□部分符合 
□不符合 
□不适用
52
安全评估
安全评估报告需覆盖语料安全、模型安全、生成内容安全、数据安全与隐私保护、风险防控机制;报告需对GB/T 45654-2025条款逐条审查;向属地网信办提交评估报告及测试题集、测试通道
□符合 
□部分符合 
□不符合 
□不适用

八、上线后持续义务

合规不是上线前一次性完成的工作。法规标准持续更新,产品功能持续迭代。

自查项
关键要求
自查结果
备案变更与注销
服务形式、算法类型、应用领域等备案信息发生变更时,及时办理变更手续;服务终止时办理注销手续
□符合 
□部分符合 
□不符合 
□不适用
持续合规检查与更新
建立季度合规自查机制;跟踪法规标准更新;关键词库每周至少更新一次;安全评估定期更新;配合主管部门监督检查
□符合 
□部分符合 
□不符合 
□不适用

九、拟人化互动服务专项

监管对象不是单条输出内容,而是AI与用户之间长期建立的互动关系。智能客服、知识问答、工作助手等不涉及持续性情感互动的服务,不适用该办法。

序号
自查项
合规落地要求
自查结果
55
拟人化互动标识
在服务界面显著位置设置“AI”“人工智能”等标识;标识在交互过程中持续可见;不得使用误导性设计让用户误以为在与真人互动
□符合 
□部分符合 
□不符合 
□不适用
56
极端情境识别与干预
建立“识别—安抚—干预”三层机制:识别层结合规则、分类模型、上下文语义综合判断;安抚层以稳定审慎方式引导求助;干预层及时转人工、引导求助或联络监护人;处置过程留痕
□符合 
□部分符合 
□不符合 
□不适用
57
过度依赖与情感边界
设置防沉迷提醒;识别使用时长异常、依赖倾向明显的用户并预警;连续使用每超过2个小时,以对话或者弹窗方式提醒用户注意使用时长;不以诱导情感依赖作为产品设计导向;引导用户维持真实人际关系
□符合 
□部分符合 
□不符合 
□不适用
58
心理保护与危机干预
建立心理危机干预通道;配备与服务规模相适应的心理保护专业人员或外部合作资源;不以诱导情感依赖作为产品设计导向
□符合 
□部分符合 
□不符合 
□不适用
59
特殊群体保护
未成年人:身份识别、未成年人模式、使用时长限制、监护人同意记录、申诉渠道;不得向未成年人提供虚拟亲属、虚拟伴侣等虚拟亲密关系服务;老年人:显著提示安全风险,加强健康使用指导,及时响应咨询和求助
□符合 
□部分符合 
□不符合 
□不适用
60
交互数据训练隔离
属于敏感个人信息的交互数据用于训练的,取得用户单独同意;提供便捷的撤回和关闭训练使用入口,从服务主界面到达关闭选项的操作不超过4次点击;撤回后停止使用并删除或匿名化
□符合 
□部分符合 
□不符合 
□不适用
61
算法机制机理审核
建立算法审核制度;定期审核算法对情感互动安全的影响;记录审核结果与整改措施
□符合 
□部分符合 
□不符合 
□不适用
62
科技伦理审查
涉及情感操纵、心理影响等场景的,须经伦理委员会审查;建立伦理审查流程;记录审查结果
□符合 
□部分符合 
□不符合 
□不适用
63
安全评估触发与提交
上线或增设功能、重大技术变化、注册用户100万以上或月活跃用户10万以上、存在可能影响国家安全和公共利益等情形,应当开展安全评估并向省级网信部门提交评估报告
□符合 
□部分符合 
□不符合 
□不适用
64
服务终止配套机制
明确服务终止时的数据处理规则;用户退出后及时删除或匿名化交互数据;建立故障处置预案
□符合 
□部分符合 
□不符合 
□不适用

以上是64项自查基线中的核心检查点。完整表格包含每一项的法律依据、法条原文、合规落地要求和证据材料建议,已整理为可编辑文档。需要的读者可在知识星球获取。

「 合规社运营的安全合规社区,已运营第三年」

1440+已加入

⬇️⬇️⬇️

相关学习资料