ARTICLE · 1227064
源代码加密&防泄漏
源代码加密&防泄漏
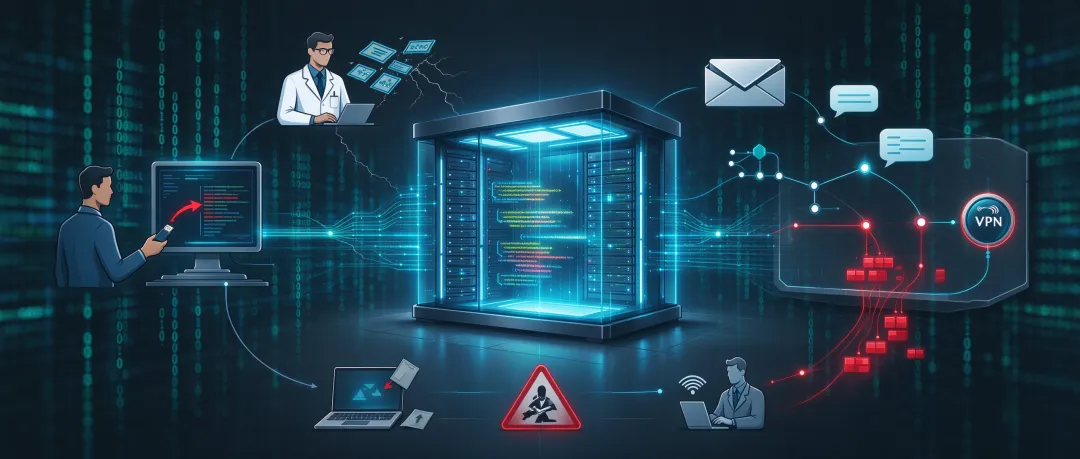
代码是企业的核心资产,一次泄漏,可能就是致命的打击。
一、为什么源代码安全,成了企业的"心头大患"?
在数字化时代,源代码早已不只是几行字符,它承载着企业的技术壁垒、商业机密乃至未来方向。
然而,源代码泄漏事件却频频上演:
🔍 内部风险:离职员工拷贝代码、研发人员有意无意外发、U盘/网盘随意拷贝
📤 传输风险:代码通过邮件、微信、Git、VPN 等渠道流出,企业毫无感知
💻 终端风险:电脑丢失、被盗、被远程控制,代码"一锅端"
👥 协作风险:外包开发、异地办公场景下,代码管控难度倍增
据公开报道,全球多家知名企业都曾因源代码泄漏遭受重创——轻则修复成本高昂,重则核心竞争优势荡然无存。源代码防护,已不再是"可选项",而是"必答题"。
二、传统防护手段,为何"力不从心"?
很多企业在源代码保护上走过弯路:
核心问题在于:传统手段是"管入口",而源代码泄漏的关键在"管出口"。
三、天锐绿盾:让源代码"看得住、防得住、泄不了"
天锐绿盾作为一款专业的企业级数据防泄漏(DLP)与加密解决方案,从透明加密、外发管控、行为审计三个维度,为源代码筑起立体防线。
🔐 1. 透明加密:代码在,安全在
对 C、C++、Java、Python、C#、Go 等主流开发语言的源代码文件自动透明加密 员工在授权环境内正常开发、编译、调试,无感知、零干扰 代码一旦脱离授权环境(拷贝到外部、外发、上传网盘),即为乱码,无法打开
编译不受影响,协作不受打扰,安全却在暗中守护。
🚫 2. 外发管控:每一行代码的去向,尽在掌握
严格管控 U盘、邮件、微信/QQ、网盘、浏览器上传 等外发渠道 外发文件需经审批,可设置打开次数、有效期、只读、禁止打印/截屏等多重限制 支持外发包追踪,代码外发后仍可追溯、可撤销
👁️ 3. 行为审计:防患于未然
实时记录终端的文件操作、复制、外发、删除等行为 敏感操作即时告警,管理员第一时间介入 泄密事件发生后,完整审计日志助力快速溯源定责
🛡️ 4. 精细化权限管理
按部门、岗位、项目组划分文档安全域 开发人员、测试人员、外包人员各见所需,互不越界 支持离线办公策略,保障出差、驻场场景的合规使用
四、天锐绿盾的典型应用场景
🏢 软件研发企业:核心算法与产品源码的全生命周期保护
🤝 外包/驻场开发:代码仅限项目内使用,合作结束自动失效
🏭 制造业:PLC程序、嵌入式代码、图纸文档一体化防护
🏦 金融/政企:满足合规审计要求,防范内部人员泄密
五、写在最后
源代码安全,拼的不是某一项技术,而是**"加密 + 管控 + 审计"三位一体**的体系化能力。
天锐绿盾,以透明加密为核心,让代码在企业内部自由流动,在企业之外"寸步难行"——
让每一行代码,都只属于它的主人。
📩 如需了解更多产品方案或申请免费试用,欢迎后台留言或联系我们的安全顾问,为您定制专属的源代码防泄漏方案。