ARTICLE · 1230383
PLC 没有消失,只是住进了电脑里:软件定义自动化,2026 真的来了
引言
过去五十年,工厂里的 PLC 一直是个"铁盒子"——机架、CPU 模块、电源、本地 I/O,控制逻辑和专用硬件死死绑在一起。想升级?往往意味着推倒重来。
但 2026 年,这个延续了半个世纪的默契被打破了:菲尼克斯发布容器化的 Virtual PLCnext Control,西门子的虚拟 PLC 跑在任意 x86 设备上,罗克韦尔把 Logix 引擎搬上工业 PC,ABB 干脆把"控制环境"和"数字环境"一刀切开。 PLC 正在从硬件变成软件,行业从"买控制柜"转向"买控制软件 + 通用算力"。
这不是概念演示,而是集体进入产品组合。今天我们用 6 张图,把这场"软硬解耦"革命讲透。
一、五十年架构演进:逻辑与硬件解绑
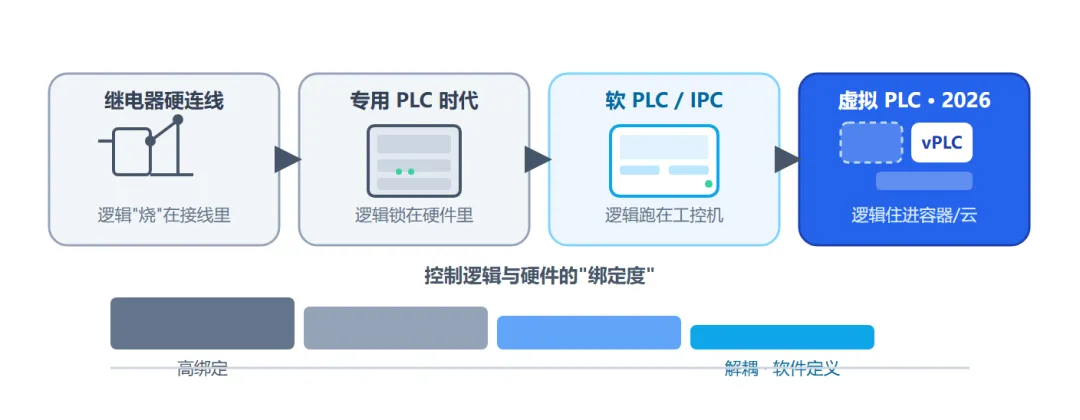
工业控制五十年的主线其实只有一条——控制逻辑与硬件的绑定度持续下降。
继电器时代,逻辑"烧"在接线里,改个功能要重新布线;专用 PLC 时代,逻辑锁进机架,升级意味着换硬件;软 PLC 时代,逻辑跑上工控机;而 2026 年的虚拟 PLC,让逻辑住进容器和云——同一份 IEC 61131-3 程序,昨天跑在铁盒子里,今天跑在虚拟机、容器甚至数据中心里。
为什么是现在?三条曲线交汇:
- 供应链韧性:芯片短缺期间,物理控制器交期一度拉长到 6–12 个月。控制器软件化之后,"加一台控制"从数周的采购施工变成数分钟的模板克隆;
- IT 基础设施成熟:Hypervisor、OCI 容器、实时内核扩展、CPU 核固定、PTP 对时,已经规模验证;
- 利润池迁移:贝恩公司预测,到 2030 年超过 80% 的工业自动化利润将集中在软件、数据与 AI 层。厂商转身,既是技术演进,也是资本逻辑。
二、虚拟 PLC 的三种形态:程序不变,地基换掉
虚拟控制器有三种主流部署形态,对应三类场景:
- Hypervisor 虚拟机:一台工业服务器跑多个虚拟控制器,适合存量产线整合;
- OCI 容器化:菲尼克斯 9 月 15 日发布的 Virtual PLCnext Control 就是这条路线——硬件无关,可在 Docker/Hyper-V、Windows/Linux、本地与云上运行,保留 IEC 61131-3 编程、OPC UA、MQTT 和 PLCnext Store 应用生态,适合边缘部署与 IT/OT 融合;
- 云/数据中心集中:多站点机队统一配置管理,奥迪的 EC4P 边缘云已在通用硬件上承载数千虚拟工作负载。
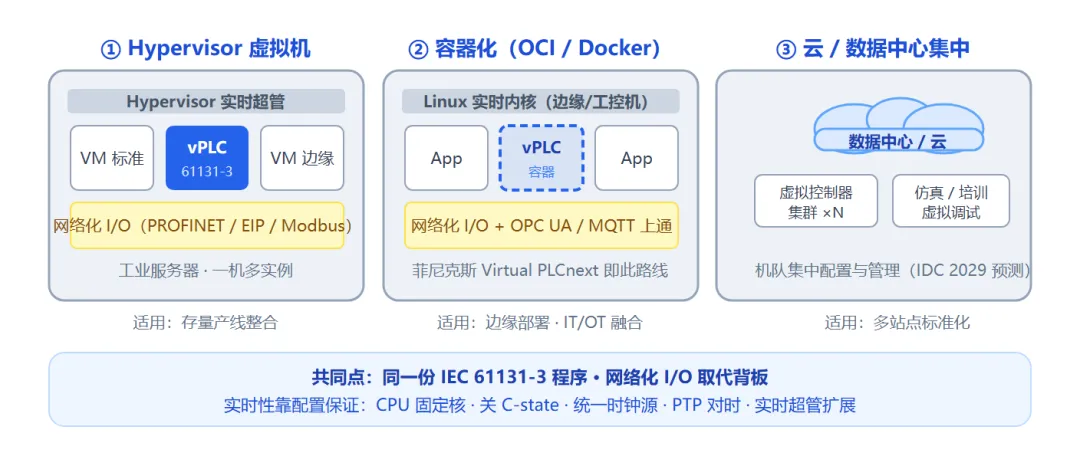
三种形态有一个共同点:编程标准不变,I/O 走网络不走背板。但要注意——"实时"不会随容器免费附赠。CPU 固定核、关 C-state、统一时钟源、PTP 对时、实时超管扩展,每一项都要刻意配置。业内实测,缺少实时内核扩展时,调度抖动可达 50–200 微秒——对高速运动控制,这就是废品与合格品的差别。
三、集体转身:2026 厂商阵营图谱
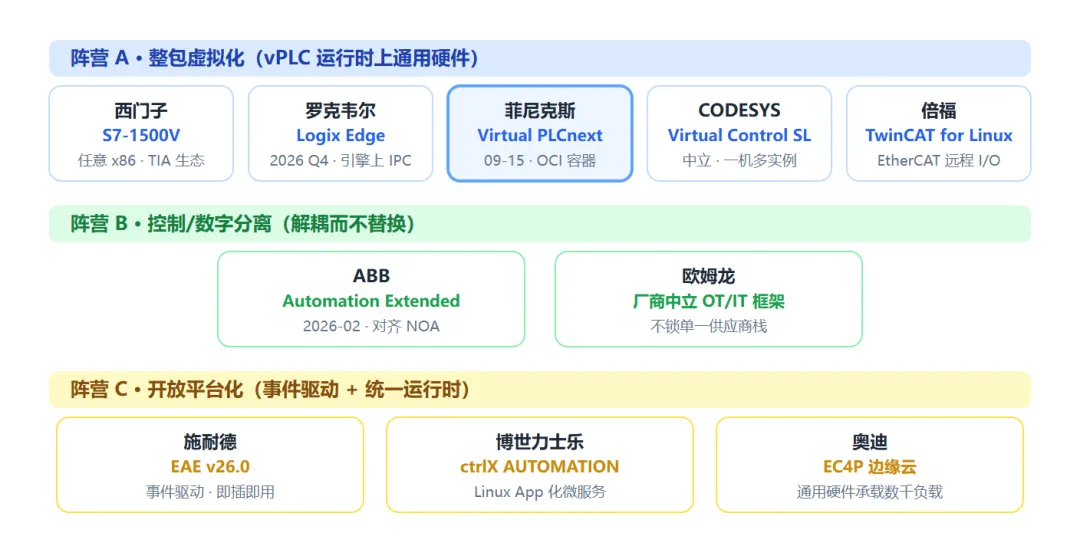
这不是一家厂商的产品发布,而是全行业控制栈的重构信号,分三路推进:
阵营 A:整包虚拟化。 西门子 SIMATIC S7-1500V 可运行于任意 x86 设备,延续 TIA 生态;罗克韦尔 Logix Edge 四季度落地,把 Logix 引擎搬上工业 PC;CODESYS Virtual Control SL 提供厂商中立运行时;倍福 TwinCAT for Linux 支持 EtherCAT 远程 I/O。
阵营 B:控制/数字分离。 ABB 今年 2 月发布 Automation Extended——"控制环境"保持确定性实时,"数字环境"承载 AI 与分析,安全互联、各自独立生命周期,对齐 NAMUR 开放架构,存量 800xA/Symphony/Freelance 系统不必推倒重来;欧姆龙则推出厂商中立的 OT/IT 框架,不锁单一供应商。
阵营 C:开放平台化。 施耐德 EAE v26.0 事件驱动架构,控制逻辑像 App 一样跨硬件迁移;博世力士乐 ctrlX 用 Linux App 化微服务打通 AI 视觉、边缘算力与控制逻辑。
市场的判断也很直接:IDC 预测,到 2029 年 30% 的中国工厂将通过开放、虚拟化、软件定义的平台集中管理控制系统;2026 年全球工业自动化市场约 2510 亿美元,2035 年有望达 4600 亿美元,中国约 1180 亿美元的支出是全球最大单一市场。
四、收益与代价:一本要算清的账
收益是结构性的,一旦虚拟化就天然获得:
- 分钟级部署:克隆模板即可上线,告别 6–12 个月硬件交期;
- 硬件整合:40 台机器级 PLC 可并到 2–3 台冗余服务器,省面板空间、备件与许可;
- 冗余热迁移:主机故障秒级切换,告别昂贵的冗余硬件的;
- 快照回滚:控制器状态可冻结、可回退,物理 PLC 从未有过这个能力;
- 弹性扩展:加产能等于加一个 VM,模块化撬装与多站点标准化红利巨大。
代价则是配置性的——默认安装不等于安全生产:
- 扫描抖动:与超管、邻居 VM 共享 CPU 与网络,一个备份任务就可能引入抖动;
- 单点变多点:40 台 PLC 并到 2 台服务器很高效,直到一次超管补丁事故让所有控制器同时下线——这种故障模式在"每台机器一块独立 CPU"的时代不可能发生;
- 攻击面扩大:虚拟控制器继承 IT 式漏洞——超管提权、VM 逃逸、管理平面凭证窃取。制造业已连续四年成为全球被攻击最多的行业,2025 年勒索软件事件同比上升 61%。
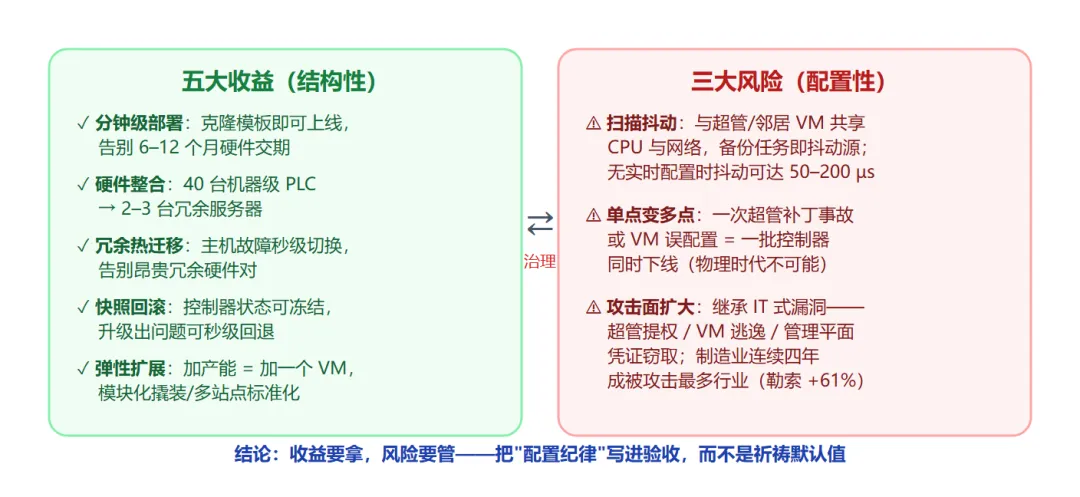 结论:收益要拿,风险要管——把配置纪律写进验收,而不是祈祷默认值。
五、安全红线:虚拟 PLC ≠ 安全 PLC
这是最需要说清的一条。虚拟化不会自动继承认证与确定性。
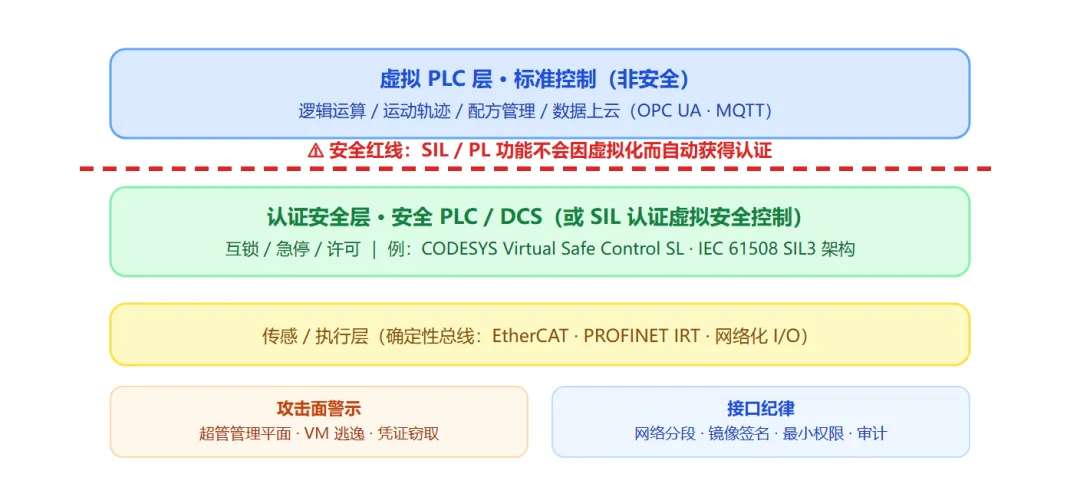
虚拟 PLC 层只应承接标准控制——逻辑运算、运动轨迹、配方管理;而互锁、急停、许可这些保命逻辑,必须留在经认证的安全 PLC/DCS 中,或采用经 SIL 认证的虚拟安全控制产品(如 CODESYS Virtual Safe Control SL,IEC 61508 SIL3 架构)。选型时务必核实 SIL/PL 认证覆盖的软硬边界——多数 vPLC 先用于标准控制,而非安全控制。
六、工程落地五条纪律
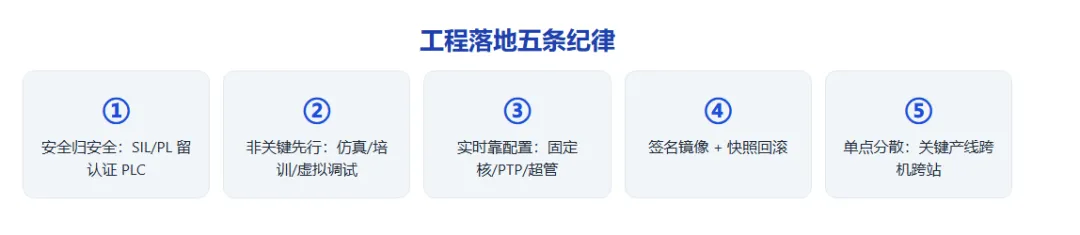
如果要把这条路走稳,建议守住五条纪律:
- 安全归安全:SIL/PL 功能永远留在认证 PLC/DCS;
- 非关键先行:从仿真、培训、虚拟调试、时序明确的非安全场景试点;
- 实时是设计出来的:循环周期与抖动写进验收,固定核、关 C-state、PTP 对时逐项配置;
- 签名镜像 + 快照回滚:审批通过的软件栈固化为只读镜像,升级前快照、先演练切换窗口;
- 单点分散:关键产线跨服务器、跨站点分布,不做"全厂一个超管"。
结尾:控制器从"折旧品"变成"软件资产"
标杆已经给出方向:菲尼克斯把控制器装进 OCI 容器,西门子让虚拟 PLC 跑上任意 x86,ABB 让存量 DCS 不中断运营加装 AI。软件定义自动化不是"PLC 消亡",而是控制器从硬件折旧品变成可持续迭代的软件资产——谁能把签名镜像、版本库、统一运维做成核心能力,谁就拿到下一个十年的门票。
越解耦,越要把认证、实时和单点分散守得更死。虚拟 PLC 不会自动成为安全 PLC——这句话,值得贴在每一间控制室的门上。
关于我们:本文从工业通信与边缘控制视角解读趋势。在控制软件化与多品牌设备并存的改造中,多协议数据收敛、边缘结果可靠回传与等保合规,都是绕不开的硬需求。我们提供工业网关与通信管理设备,可支撑上述架构的落地衔接。
本文为行业科普,数据引自 Phoenix Contact / ABB 官方发布、IDC FutureScape、贝恩研究及公开行业报道;涉及选型与认证要求,发布前请以厂商官方文件为准。
如果这篇对你有启发,欢迎点赞、收藏、转发给做自动化的朋友。关注我们,持续拆解工业自动化的一线进展。