ARTICLE · 1273979
美团代付小程序源码16合一代付小程序系统,
我能为你提供什么服务?
网站建设 | 小程序开发 | 软件定制
一个做网站、小程序的程序员,记录生活日常、及技术分享
欢迎关注
市面上常见的代付类项目多为 H5 网页版,而今天要聊的这套源码走的是小程序路线。它宣称稳定性更强、风控阈值更低、UI 高度还原官方样式,还内置了 6 套主流平台模板。但翻开代码后,问题比想象中严重:真实商户凭据明文打包、任意文件上传可 getshell、Token 可随意伪造、支付可被直接绕过——4 个 P0 级漏洞,个个都能让整套系统“裸奔”。
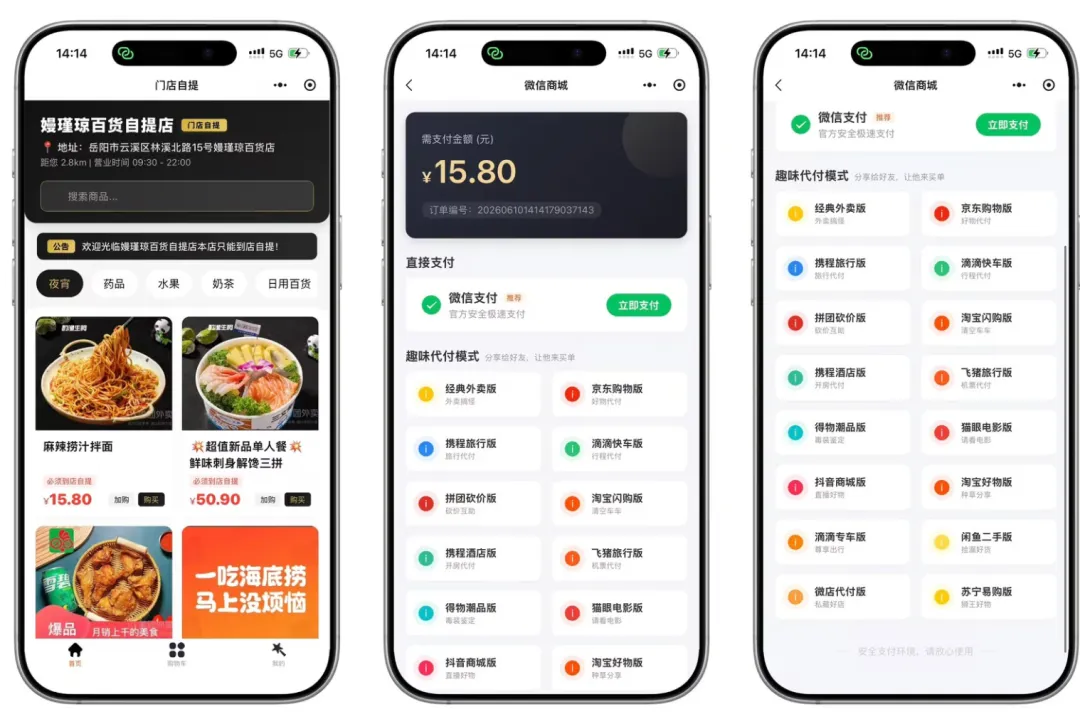
一、项目定位:小程序版,而非 H5 网页版
这套源码的核心卖点,是与市面常见 H5 网页版做出差异:
不涉及恶意注册、发货管理相关问题;
即便后台域名被拦截,小程序依旧可正常使用,相比网页版不易出现域名红标,稳定性更强;
小程序风控阈值低于网页 H5 版本;
UI 界面、订单状态页面高度还原官方样式,细节做了深度优化。
需要提前说明的是:小程序本身的头像和名称是固定的,单个小程序只适合承载一套模板。如果想同时跑多套模板,要么采用折中名称,要么部署多个小程序分开运行。
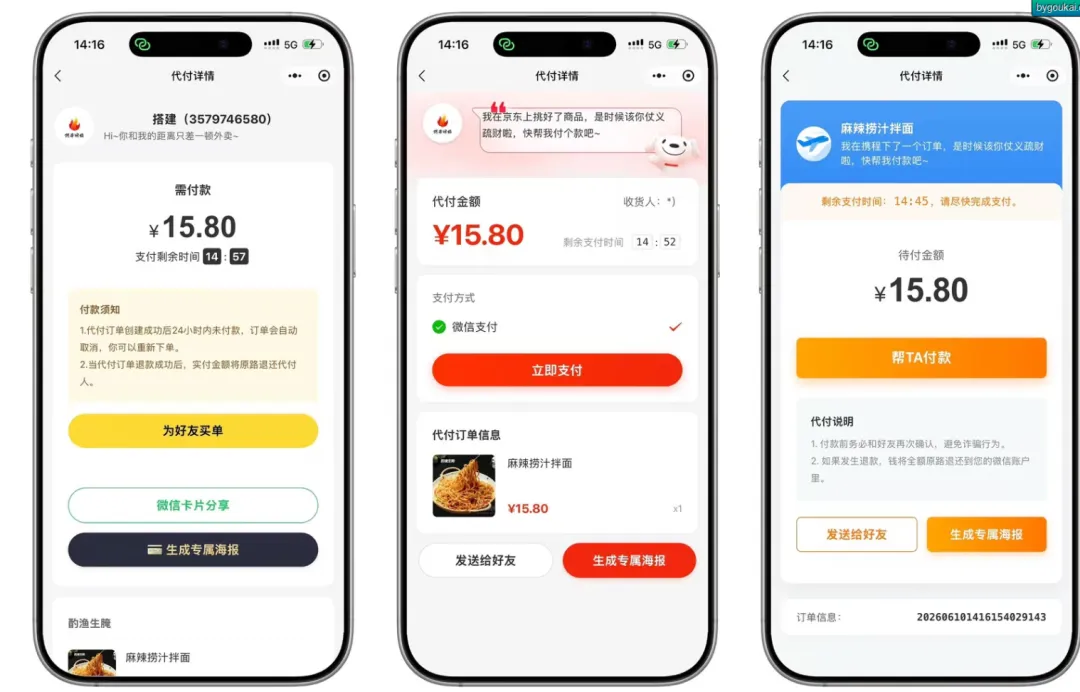
二、内置 6 套前端模板
源码内置了 6 套 1:1 高仿模板,覆盖常见消费场景:
携程酒店
携程机票
滴滴
美团
京东
饿了么
每套模板都完整实现了从下单、发货到收货的全业务流程,并支持独立配置标题、自定义分享图片。
三、核心功能一览
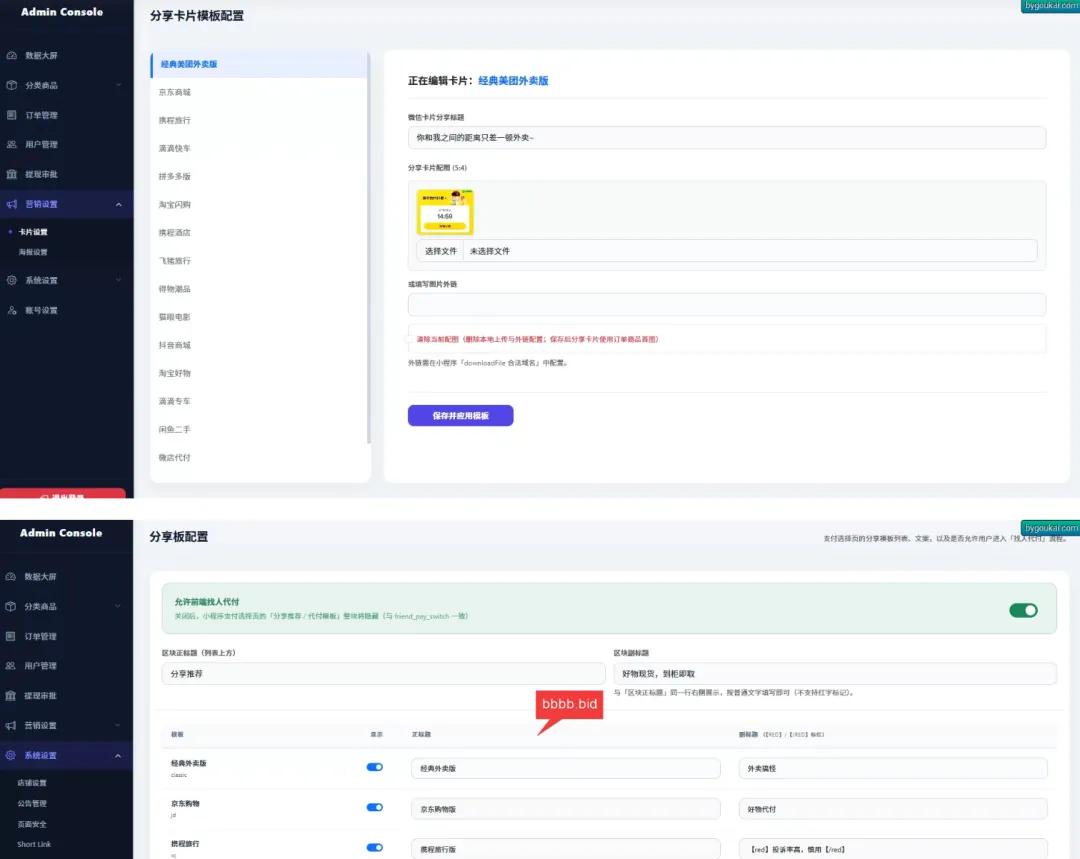
白名单访问控制:非白名单用户进入小程序后,不展示商品信息;
海报推广:可生成推广海报,用于引流分享;
资料自定义:后台可设置用户昵称、头像;
双端分享:支持微信、QQ 双端分享代付订单。
功能层面看起来“齐全”,但真正决定这套源码能不能用的,不是模板数量,而是安全底子。
四、安全审计:4 个 P0 致命漏洞
P0-1:真实商户凭据整套打包
cert/apiclient_key.pem 商户私钥、商户号(示例:1671****69)以及 APIv3 密钥,以明文形式躺在 config.php 里;SQL 文件中还藏着另一套密钥。换句话说,拿到源码的人,就能直接冒用该商户身份。这不是“配置不当”,而是把核心凭据连锅端。
P0-2:任意文件上传 getshell
api/user.php 中的 upload_image 功能完全没有扩展名白名单,上传 .php 文件即可直接落盘执行。一个上传接口,足以把整台服务器变成攻击者的跳板。
P0-3:Token 可伪造
token_secret 使用的是默认占位符。这意味着任何人都可以离线生成任意 uid 的合法 token,冒充全部用户。身份体系形同虚设。
P0-4:支付可绕过
simulate_pay 接口可以把订单直接标记为已支付,并拿到自提码,全程无需真实付款。对代付类业务来说,这一条几乎是“致命伤”。
五、P1 高危问题同样不少
除上述 4 个 P0 外,审计报告还列出了一批 P1 级高危问题,包括但不限于:
支付回调 V3 未验签、未校验金额;
friend_pay_info缺少鉴权,可泄露订单详情和万能密码;过审暗号以明文下发前端;
cURL 全局关闭 SSL 校验;
后台缺少 CSRF 防护与爆破防护。
完整清单和处置建议在审计报告中有详细说明。
六、直接建议:学习可以,公网部署前必须“大修”
这份源码作为学习材料没问题,但如果要公网部署,至少要做到两件事:
换掉全套自有凭据,不要沿用源码里的商户号、私钥和 APIv3 密钥;
修掉 4 个 P0 漏洞,尤其是文件上传、Token 伪造和支付绕过。
更关键的是,“伪装过审 + 品牌克隆”这套玩法本身,已经踩在微信风控和法律层面的高危红线上。真要做代付产品,应该走合规路线:去伪装、去品牌克隆、改正规分销比例。否则,技术漏洞可以补,模式和红线补不了。
本站大部分下载资源收集于网络,仅供学习和交流使用,版权归原作者所有。若为付费资源,请在下载后 24 小时内自觉删除;若作商业用途,请到原网站购买。因未及时购买和付费产生的侵权行为与本站无关。本站发布的内容若侵犯到您的权益,请联系本站删除,我们将及时处理