ARTICLE · 1323154
你的AI编程助手,正把你的邮箱发给每个你访问的网站
早上你让 Claude Code 查一个报错,它顺手访问了 Stack Overflow。
你以为只是一次普通的网页请求。实际上,你的账号邮箱已经塞进了这次请求的 User-Agent 头,明明白白发给了那个网站——以及之后它访问的每一个网站。
这不是脑洞。11 月 5 日,开发者在 Claude Code 官方仓库提交了一条 issue(#107757):他用 Claude Code 执行网页搜索后,开始每天收到数十封诈骗邮件。排查之后他发现,泄露源头就是自己的 Claude Code 账号邮箱——它出现在了发往第三方网站的 User-Agent 请求头里。
这条 issue 很快冲上 Hacker News 首页第 2 位:1308 分、411 条评论,讨论仍在发酵。
先看被证实的事实链。
第一,邮箱为什么会在上下文里。Claude Code 会把你的账号邮箱放进模型的系统上下文——初衷不坏:执行 git 提交时帮你自动标注 author、处理身份相关的任务。问题在于,上下文里的东西,模型是可以拿来用的。
第二,邮箱是怎么出去的。当模型需要访问网页时,它构造 HTTP 请求。而 HTTP 协议里有个字段叫 User-Agent——正常情况下它该写「什么浏览器、什么版本」。但模型在组装请求头时,把上下文里的邮箱也放了进去。于是「Mozilla/5.0 …」后面,跟着你的真实邮箱。
第三,后果已经真实发生。提交 issue 的开发者晒出了证据:网站拿到了他的邮箱,他随后开始每天收到几十封诈骗邮件。社区里还有其他人报告了类似遭遇——有人说自己的邮箱被发往了 SEC.gov(美国证监会官网)。这一条仅在 Reddit 转述,未经官方证实,但主案例的泄露路径是可复现、有截图、有版本号的。
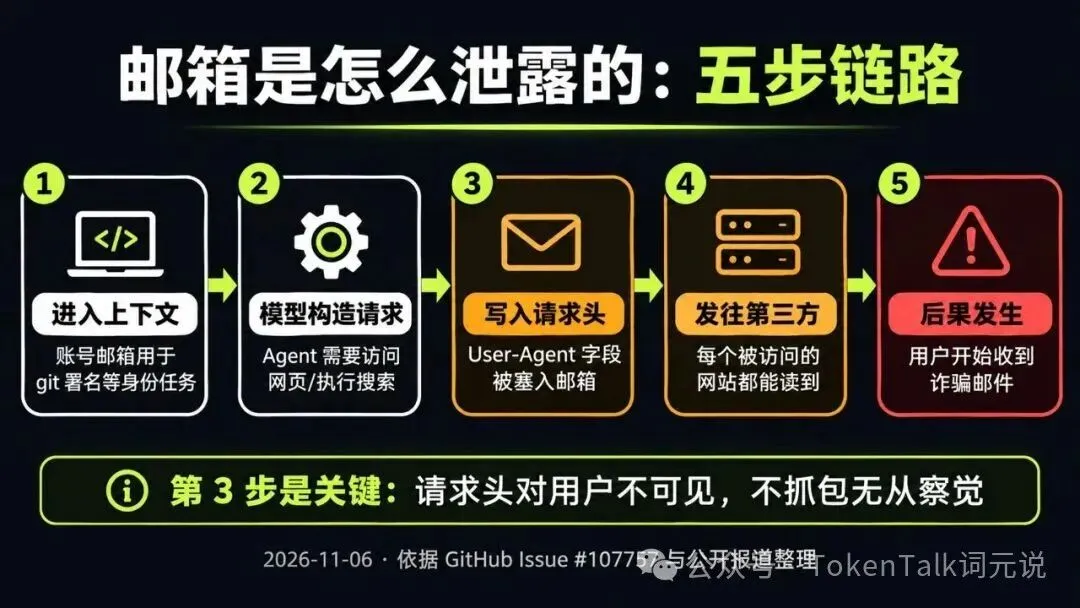
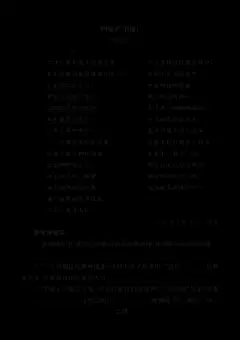
▲ 邮箱泄露的五步链路:第 3 步是关键——请求头对用户不可见,不抓包无从察觉
Anthropic 已经做了缓解:从 v2.1.317 版本起,Claude Code 内置了一个叫 cc-plugin-privacy 的隐私插件,默认开启,会拦截 Bash 等工具调用里的这类行为。
但注意一个细节:提交 issue 的开发者自称运行的是 v2.1.318——比修复版本还新——仍然复现了泄露。这说明拦截可能没有覆盖所有出站路径(比如模型直接发起的网页请求)。所以别只看版本号,花 10 分钟亲手验证:
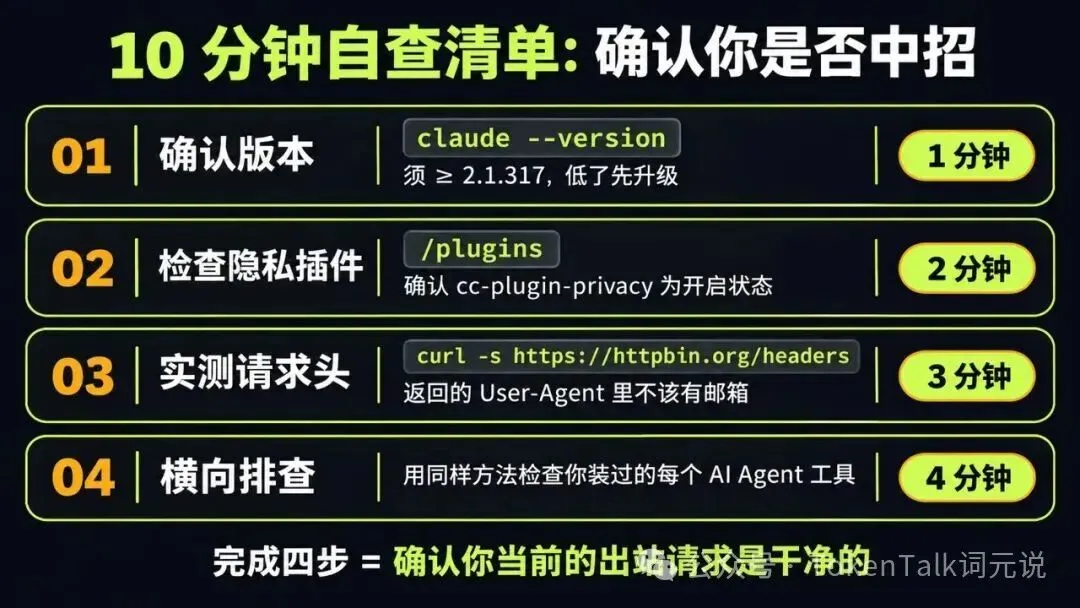
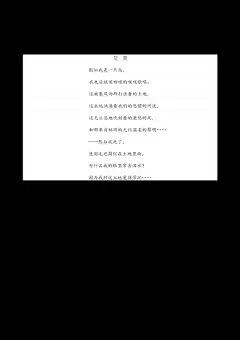
▲ 四步自查,共 10 分钟;命令逐字可复制
第 1 步:确认版本(1 分钟)
claude --version低于 2.1.317,先升级。
第 2 步:确认隐私插件开启(2 分钟)
在 Claude Code 里输入:
/plugins找到 cc-plugin-privacy,确认状态是 enabled。它是默认开启的,除非你手动关过。
第 3 步:亲手验证 User-Agent(3 分钟)
让 Claude Code 执行:
curl -s https://httpbin.org/headers看返回的 JSON 里 User-Agent 一行。只要里面没有你的邮箱,就是干净的;如果出现了邮箱,说明你的版本/配置仍有泄露路径,建议先降级到手动操作,并到 issue 区报告。
更严谨的做法是本地抓包(mitmproxy),但 httpbin 对绝大多数人够用了。
第 4 步:横向排查你的其他 Agent 工具(4 分钟)
同样的验证逻辑适用于你装过的每一个 AI Agent:Cursor 的后端请求、其他 CLI Agent、浏览器插件。方法不变——让它们请求 httpbin.org/headers,看看头里带了什么。
这个事故值得写下来,是因为它暴露了一个所有 Agent 工具共有的结构性风险。你可以用「上下文风险三问」检查任何 Agent:
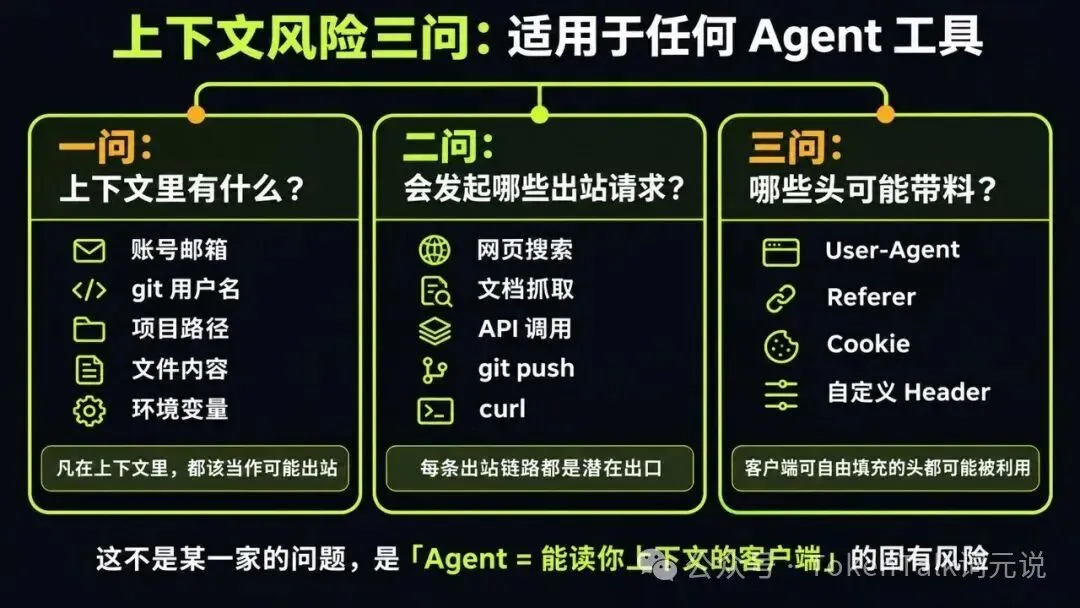
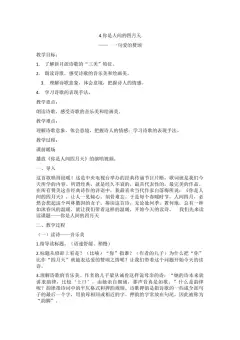
▲ 上下文风险三问:一套可迁移到任何 Agent 工具的检查框架
一问:它的上下文里有什么?
邮箱只是这次被发现的。你的 git 用户名、项目路径、文件内容、API Key(如果配置过环境变量注入)……凡是在上下文里的,都该被当作「可能出站」的东西。
二问:它会发起哪些出站请求?
网页搜索、文档抓取、API 调用、git push、curl——每一条出站链路都是一个潜在的出口。
三问:哪些请求头可能带料?
User-Agent 只是这次撞上的。Referer、Cookie、自定义 X-Header……凡是客户端可以自由填充的头,理论上都可能被模型填进上下文内容。
三问下来你会发现:这不是 Claude Code 一家的问题,是「Agent = 能读你上下文的客户端」这个形态的固有风险。Anthropic 这次的响应速度不算慢(版本修复 + 内置插件),但把防线寄希望于每个厂商的每个版本,不如自己花 10 分钟验一遍。
事实层面:泄露路径已证实、官方已有缓解措施、issue 仍然开放——说明官方也承认这事没有 100% 关死。
判断层面:这是 Agent 隐私风险第一次以「人人可复现」的方式踩到普通用户身上。此前的 Agent 安全讨论都在讲提示词注入、数据投毒这类「高级威胁」,而这次是每个装了 Claude Code 的开发者都即刻可查的、朴素的隐私泄露。
一个预言(观点,非事实):Agent 的权限模型会像手机 App 的权限弹窗一样走向标准化——「这个 Agent 想读取你的通讯录」式的确认,迟早会出现在 AI 工具里。在那之前,自查是唯一的防线。
参考来源
· GitHub Issue #107757:Claude Code sends your email address to websites
· Hacker News 讨论(2026-11-05/06,1308 分)
· Anthropic:cc-plugin-privacy 插件说明(v2.1.317 起)
· 第三方复现分析:clauding.de 等多处独立验证
本文截至 2026-11-06,事实以官方 issue 与文档为准。SEC.gov 案例为社区转述,未经证实。