ARTICLE · 1332573
接口测试插件-ApiScanPlus
75
书站的未授权漏洞,忆校园青春阅edu证书站的未授权漏洞,忆校园青春
点击蓝字 关注我 共筑信息安全

免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任!
1
背景
本次实战的案例,源于某高校的人脸采集系统,听着都感觉危害很大,因为全是敏感信息,如身份证、人脸等,拿到就是高危漏洞。从无账号到登录系统,靠的就是fuzz,详细的过程见实战过程。
2
实战过程
通过一系列的信息收集,高校的人脸采集系统引起了作者注意,为什么?因为有敏感信息。
连Hunter、Fofa都没索引到这个系统,作者靠灯塔拿到了,灯塔确实好使,关键还免费,需要的师傅可以文末获取下载链接!
系统的首页如下图,可以看到,只用一个登录按钮。

看下findsomething,也没有找到“注册”功能相关的关键字,同时也跑了下接口,并无接口未授权问题。

本次案例的关键操作来了,首先抓包观察下登录系统的数据包情况,随意输入账号密码,点击登录。

可以看到登录的数据包中有个login关键字,秉着试试的心态!
作者将login改为register,惊喜时刻,注册账号成功。

使用注册成功的账号登录系统。

可以看到获取到了身份凭证。

登录到了个人信息首页。

任意用户注册账号漏洞拿下,这个fuzz操作确实有点妙。都登录系统,肯定得把全量的功能测一遍,一般可以测试sql注入、越权、文件上传等漏洞。
co
点击蓝字 关注我 共筑信息安全
免责声明:请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息、工具等造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任!
1
工具概述
ApiScanPlus 是一款为 Burp Suite 打造的路由抓取与渗透测试插件。从设计思路看,它融合了 JsRouteScan、ChkApi、LinkFinder 等社区常见工具的优点,目标不是单纯做被动 URL 收集,而是把 API 路由发现、过滤、重放和越权验证放在同一个 Burp 插件里完成,让测试人员在渗透测试过程中更高效地铺开接口面,并对历史流量做参数级校验。
主要功能
覆盖三类核心使用场景
一是 API 越权测试,可自动抓取 API 或手动粘贴路径,并通过自定义 GET、POST、Header 参数进行鉴权测试;
二是资产收集,快速收集目标网站 API 以及深层路由下的 JS 和Path;
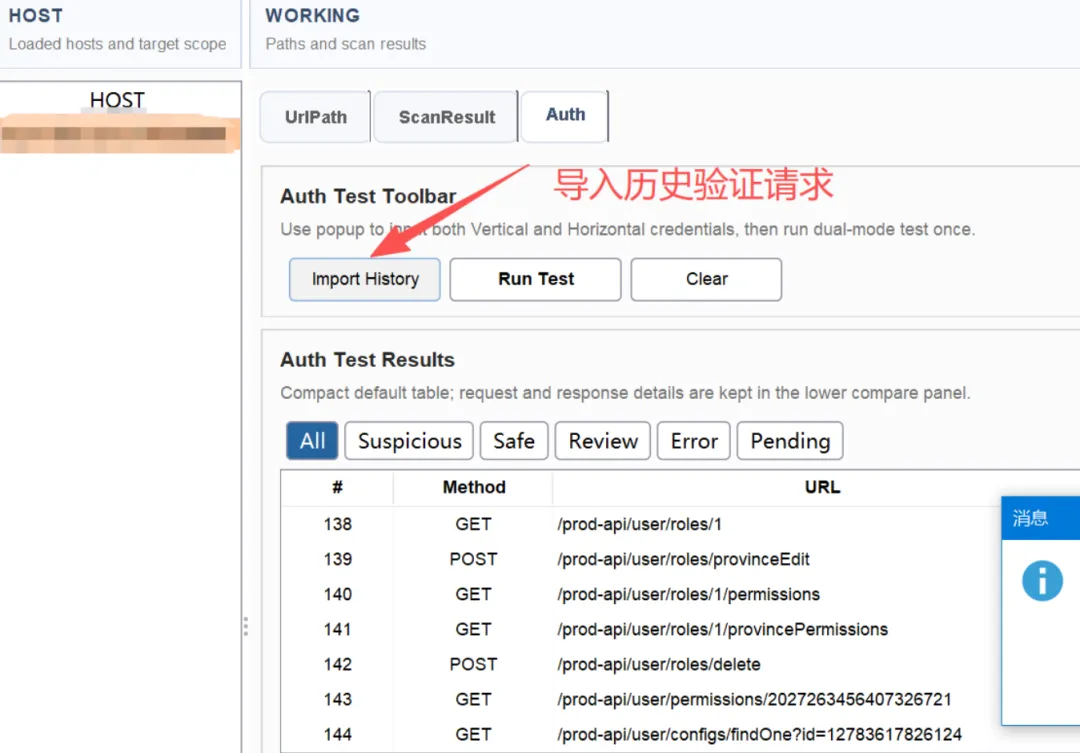
三是接口权限校验,从历史流量中提取数据、修改参数后重放,实现一键越权测试。
突出 Auth 越权测试模块
支持一键进行垂直越权和水平越权测试。测试人员先完整点击目标功能点并抓包,再将流量导入插件,选择测试方式并填入鉴权参数,例如自动替换或新增 Cookie,插件通过响应相似度判断越权是否成功,降低手工重放和比对成本。
支持前端路由提取
3.0 版本强化了 VUE 路由提取,能够自动抓取渲染路径并进行 route 拼接,提升对现代前端应用的覆盖,减少因前端路由渲染导致的接口漏报。
减少被动探索遗漏
2.0 版本起,不再只依赖被动探索,而是可以在 Burp 的 HTTP History 中右键选择“Send to ApiScanPlus”,把历史请求主动送入插件,避免浏览器缓存等因素造成路径漏报。
界面功能分区清晰,配置灵活
Display 区用于勾选和过滤路由、自定义 Headers、设置白名单、指定扫描根目录并支持递归扫描;Config 区可配置被动扫描根目录、全局 Header、请求方法、线程数以及 GET/POST 参数;ScanResult 区支持按状态码筛选、查看扫描次数统计、右键重扫、复制或导出 CSV 结果。
下载方式见文末!!!
期待你的关注
往期好文推荐
下载方式:关注公众号,回复“261109”获取下载链接。