ARTICLE · 1343044
App 可以拒绝被 AI 调用了
App 可以拒绝被 AI 调用了10 月 14 日,豆包手机助手公布拒绝名单:155 款 App 拒绝被 AI 操作,含微信、淘宝、支付宝、美团等。 一个月后监管出手了,方向和外界想的相反:不是限制 AI 动手,而是把"能不能动手"的开关交到 App 一侧。 
AI 生成示意图 工信部 42 号文《关于加强智能体终端设备进网管理的通知》(10 月 24 日发文、11 月 6 日公开),管预置智能体的手机、平板、可穿戴,四道关: 适配验证。公示已适配机型与系统。 进网检测。涉诈评估、反诈前置评测,智能体须配身份码。 现网升级。OTA 升级须经专家评估。 分发管理。这条才是要害。
分发管理要求:开发者用电子签名声明是否同意智能体调用,未声明同意的不得强制调用调取应用。 翻译过来:App 不必拒绝,只要没声明同意,智能体就不能碰它。 豆包 SAEP 恰好相反:那份协议 9 月推出时设了 30 天公示期——期内未明确同意的默认不开放;期满后既未同意也未拒绝的,可按风险等级逐步开放。 42 号文把默认值反了过来:从"开"变成"关"。 
AI 生成示意图 "双重授权"由此在行政规范层面落定:AI 替用户操作,除了用户授权,还得有被操作 App 的授权。 时间线更值得看。11 月 4 日中国信通院联合 20 家机构发布《智能体自律公约》,11 月 6 日 42 号文公开,11 月 7 日浙大发布《人工智能法专家建议稿》2.0——三天内,行业自律、行政规范、学者建议同时推进。同济大学法学院副院长徐钢提出,监管重心应从信息内容转向基于信息的行动与工具调用。 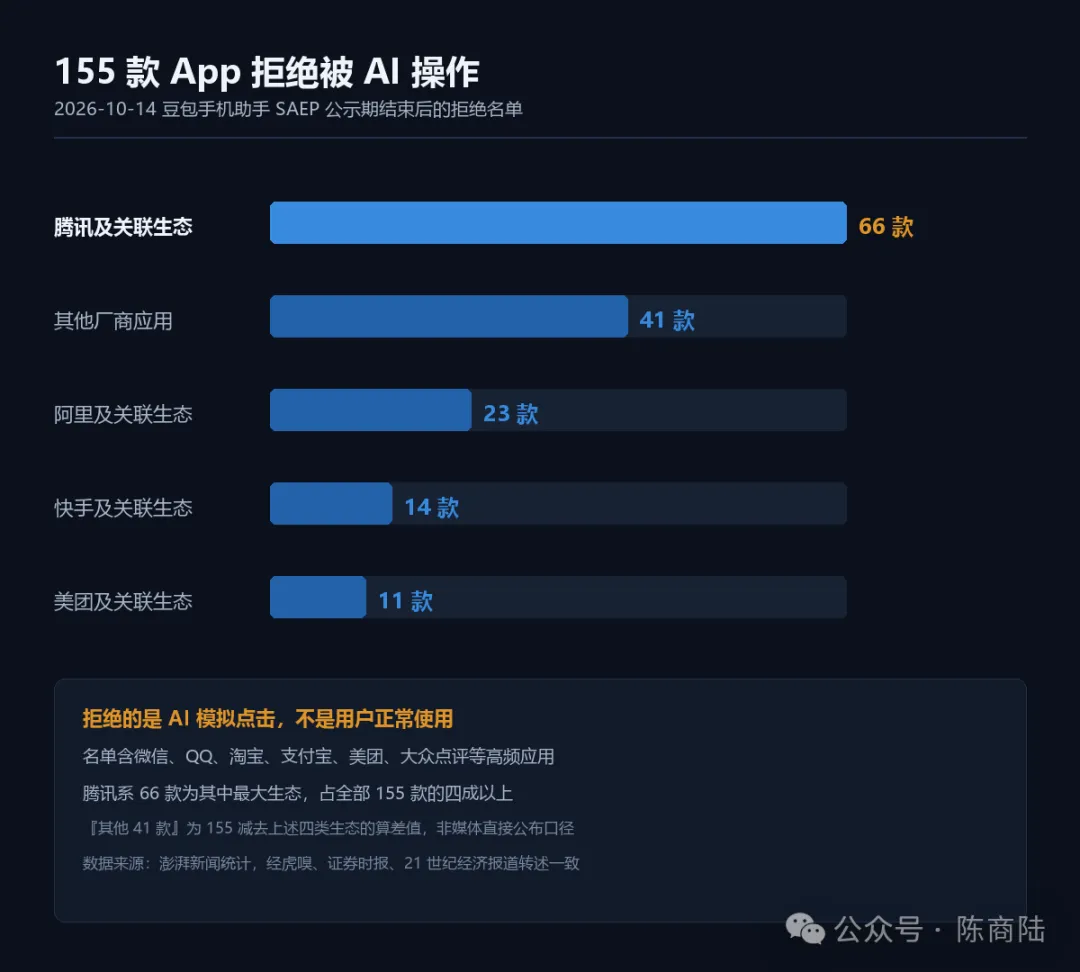
数据图表:155 款 App 拒绝名单生态分布 做 App 的 :新增"是否同意被调用"的电子签名声明,默认不同意。 做终端的 :入网前跑涉诈与反诈前置评测,OTA 升级留出评估期。 做智能体的 :适配验证列表公示到设置页,唯一身份码对接标准。 155 款名单已经说明,"不表态"这条路走不通了。
11 月 4 号到 7 号,智能体的身份与授权问题从讨论进入执行。接下来半年,关键问题不再是"能接多少 App",而是"你的智能体有没有资格被调用"。 本文信息来自公开文件与媒体报道,不构成投资建议。
四道关,管什么
沉默不再等于同意