ARTICLE · 1389745
【技术分享】新型电力系统软件质量测评:一次失效等于一次事故

新型电力系统中,风电、光伏、储能、充电的功率指令、协同策略、并网切换与保护逻辑,最终都会由代码落到物理设备上。设备的硬件决定系统能力的上限,而软件决定这个上限能否被安全地用出来。对新能源的风光储充场景而言,软件质量问题很少表现为“功能没有实现”,更多表现为“实现得不对”,而后果最终由物理设备承担。一次误动作可能损坏功率器件,一次失控的功率调节可以在电网侧放大为振荡。那么,在新能源场景下,软件质量究竟应由什么来保证?
PART.01
两个案例:软件缺陷如何从设备走向市场
案例一|11分钟,±150兆瓦
2026年9月,北美电力可靠性公司(NERC)在《经验教训》(Lessons Learned)文件(LL20260918)中记录了一起事件:某储能电站的输出在正负150兆瓦之间剧烈振荡,持续约11分钟,最终被迫离网。这起事故的失效链条有三段:变更管控失效,一项新的控制功能因为通往控制厂商的外部VPN当时并未设限,本应只在测试环境运行,却误入生产现场;测试覆盖缺失,沙箱测试缺位,兆瓦设定值除零未被捕获。导致增益趋于无穷大;应急处置迟滞,首次离网指令未在10分钟内执行,直到第二次指令才离线。
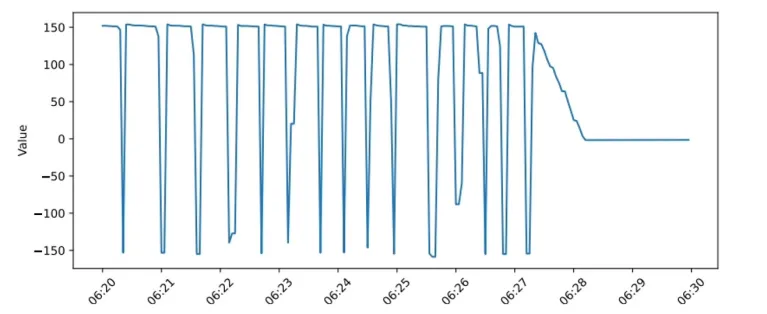
图1 BESS设施振荡图
(BESS输出在±150MW间振荡,持续约11分钟。
来源:NERC《Lessons Learned》LL20260918)
这三段链条,任何一环守住,都不会演变成事故。原因不是设备硬件出了问题,而是软件变更管理失控。可见,一行代码跑错了环境,就可能造成一次兆瓦级的事故。
案例二|120万澳元罚款,与950万澳元的市场成本
据西澳经济监管局(ERA)的决定与公开报道,西澳Kwinana储能项目(100兆瓦/200兆瓦时)的运营方Synergy,因报价软件存在算法错误,出现83次违规报价,被处以120万澳元罚款。这些违规报价持续约8个月,期间批发电价被抬高,市场为此多付约950万澳元,Synergy也因此多获得约85万澳元收入。Synergy发现后即刻修正,并向ERA承认违规、配合调查;ERA另要求其提交整改方案细节,必要时接受独立审计。ERA主席Steve Edwell强调,即使违规是意外造成的,也不能被市场参与者接受。
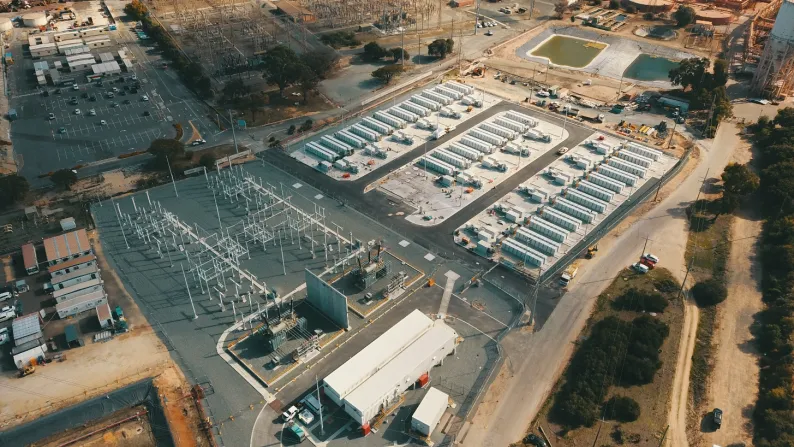
图2 Kwinana电池储能系统第一阶段
(图片来源:Genus Group,KBESS1 EPC 总承包方)
可见,软件缺陷的账单,已经从设备层开到了市场层。
因软件缺陷造成损失的,远不止这两例。据中国电力企业联合会与国家电化学储能电站安全监测信息平台发布的《2026年上半年电化学储能电站行业统计数据》,上半年共发生非计划停运699次,单次平均停运时长47.33小时。
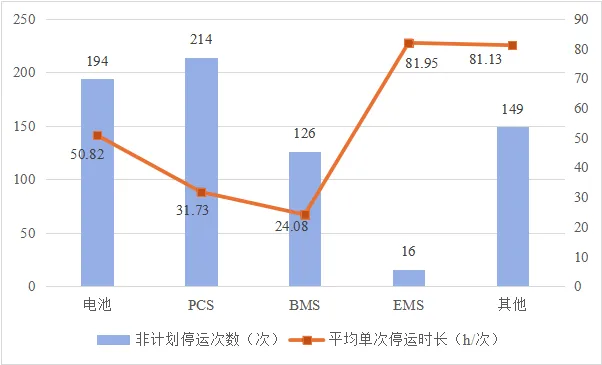
图3 2026年上半年电化学储能非计划停运情况
(2026年上半年电化学储能非计划停运699次,数据来源:《2026年上半年电化学储能电站行业统计数据》)
2026年上半年非计划停运中,储能变流器(PCS)导致停运的占比为30.62%,是当期第一大故障源。拉长时间轴看:PCS占比从2024年的21.42%升至2025年的32.21%,首次超越电池。
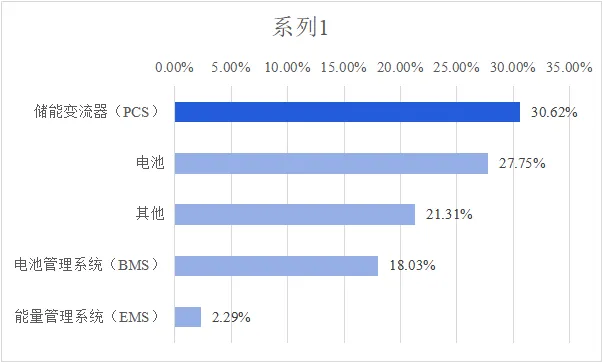
图4 2026年上半年电化学储能停运次数分布情况
(储能变流器(PCS)导致停运的占比为30.62%,数据来源:《2026年上半年电化学储能电站行业统计数据》)
从故障构成看,PCS停运里既有器件老化、散热失效、绝缘与拉弧这类硬件问题,也有相当一部分出在软件与验证环节,如控制算法与电网特性不匹配引发振荡,与BMS、EMS的协议和状态不一致导致停机误报,各设备联调与故障联动保护不足。这类问题大多来自前端验证不足:需求阶段工况覆盖不全,接口约定没有固化,真实场景验证被压缩。正因如此,不少缺陷没能在出厂前被拦下,随设备进入现场,最终表现为脱网、误报和振荡。
另一条线索来自市场监管总局的产品质量国家监督抽查。据2026年7月发布的《2025年光伏并网逆变器等16种产品质量国家监督抽查情况通报》,8个省份抽查20批次光伏并网逆变器,3批次不合格,其中3批次方阵残余电流检测试验不合格、1批次方阵绝缘阻抗检测不合格,全落在安全项目上。涉事企业随后在公开声明中把原因归为“软件程序问题”。方阵残余电流检测,对应的正是漏电保护功能。如果软件参数偏一点,保护就可能在该动作的时候不动作。
从事故的账单到抽检的通报,软件缺陷就是这样一点点侵蚀安全底线的。
PART.02
新能源场景为什么对软件格外不宽容
新能源风光储充场景的软件与办公软件、管理软件的约束完全不同。六个典型特征决定了它的失效后果。
一是物理耦合强。软件指令直接驱动功率器件,中间要经过电池管理系统(BMS)、储能变流器(PCS)、充电桩,一个计算错误就可能对应设备损坏、火灾或电网冲击。
二是实时性要求高。功率控制、并网调节与保护逻辑都是毫秒级要求。如果保护逻辑慢10毫秒,在这个动作窗口里就等同于“该动作没有动作”,这个延迟本身就是故障。
三是弱网与断网是常态。偏远场站的云边协同,必须能离线“正确”降级。如果降级错了,比不降级更危险。
四是多设备异构协同。风机、逆变器、储能变流器、电池管理系统、充电桩、能量管理系统与监控系统之间,协议多、厂商多、版本多,接口不一致就会上升为系统级问题。
五是长生命周期与现场不可控。设备运行15到25年,现场升级困难,开发阶段改几行代码,到了现场可能就是停电和登塔作业。
六是安全双重性。功能安全与网络安全叠加,而不是二选一。
这六个特征落到风险上,就是六类问题:
01
实时控制类
如功率调节延迟、保护误动或拒动、并网切换时序错误;
02
多设备协同类
如协议解析不一致、储能变流器与电池管理系统状态不同步、计费与功率分配冲突;
03
弱网与离线类
如断网数据丢失、离线策略错误、恢复后状态不一致;
04
数据与计量类
如遥测遥信错位、电量计量偏差、告警风暴与漏报;
05
升级与配置类
如现场版本碎片化、配置漂移、回滚失败;
06
网络安全类
如接口越权、弱口令、未授权远程控制、固件供应链风险。
共同点是:问题往往不在“有没有”,而在“对不对”,而后果落在物理设备上。
再往下分析,问题根源集中在五个系统性缺口:
需求侧,场景工况难穷举,双重安全需求介入太晚;
设计侧,实时性与降级策略不足,多设备状态机不完整;
测试侧,现场工况难复现,缺HIL、半实物仿真与故障注入;
工程侧,接口契约不清,版本与配置管理薄弱;
组织侧,质量责任在设备商、集成商、业主之间边界模糊。
这五个缺口,对应下面五个阶段的措施。
PART.03
把质量门禁前移:五个阶段,五道门禁
软件质量最容易被描述成形容词。判定的指标不应该是模糊的“响应及时”,而是具体的延迟预算、抖动上限和最坏执行时间。门禁要能前移,前提是每个环节都有可判定、可复现的准则。这五个阶段,就是五道门禁。
需求阶段做三件事:把弱网、断网、时钟漂移、极端天气写成工况库条目;建立失效模式清单(FMEA),让每类失效对应后果等级与接受准则;功能安全与网络安全需求同步立项,而非事后补。
设计阶段也是三件事:实时性指标量化;降级策略明确到“降到什么状态、由谁判断、如何恢复”;多设备协同的每个状态迁移都有定义。
测试阶段
现场工况不能靠“到现场再试”:半实物仿真(HIL)把真实控制器接入仿真电网;故障注入覆盖传感器失效、通信中断、时钟跳变、电源跌落;弱网模拟覆盖延迟、丢包、抖动与断续,重点测恢复过程;长稳测试与影子运行按7×24连续跑,新版本先在旁路并行跑一段,再切到现场。
集成阶段
接口契约先行:先把各方的接口约定写清楚,联调有验收准则;协议一致性覆盖通信点表、时序与异常码;版本基线把软件、固件与配置绑定,防止现场碎片化。
运维阶段
靠可观测性与灰度回滚:关键状态可远程读取,故障能追溯到“哪一行逻辑、哪个版本”,回滚路径先验证。运维数据再回流到工况库与用例库,闭环才成立。
贯穿全程的是组织机制。跨厂商质量责任矩阵要把设备商、集成商、业主三方边界写进合同;质量门禁要硬:变更未评审不得上线,未测试版本不得推送;缺陷按后果分级,而不是笼统的“严重”与“一般”。
五道门禁的共同点是:每一道都有明确的准入与出口准则,上一道不达标,下一道不开启。
PART.04
合规:软件版本已是必查项
中国大陆方面,GB/T 36547-2024《电化学储能电站接入电网技术规定》及配套并网核查规范,都要求核查“硬件、软件和模型版本”,软件升级、通信点表修改、保护逻辑变更均须重新影响复核;《电力监控系统安全防护规定》(2025年1月施行)明确“不得选用存在已知安全缺陷未采取补救措施的产品”,带病运行即违规;充电桩国家监督抽查中,监管直接认定“软件逻辑设置不合理,存在安全风险”;OTA(远程升级)备案要求未经充分测试验证的版本不得推送。国际方面,NERC于2026年9月发布《IBR网络安全指南》草案,关注软件定义行为、固件更新与供应商漏洞响应;日本并网技术要件中,仿真模型准确性直接影响并网资格;欧盟《网络韧性法案》(CRA)指向关键基础设施的软件供应链与SBOM(软件物料清单)要求。
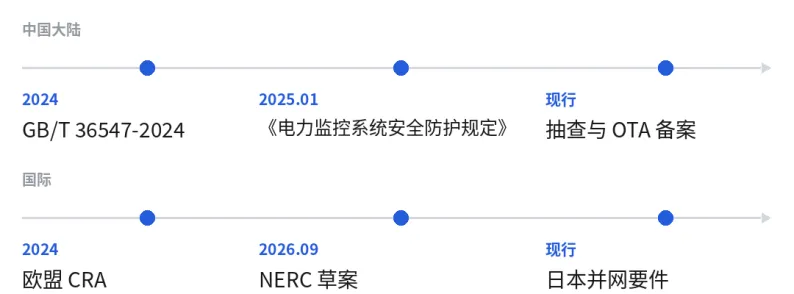
图5 中外并网合规时间轴
上述要求路径不同,指向一致:软件质量状态就是安全状态。随着构网型储能、V2G(车网互动)、虚拟电厂与“软件定义设备”的推进,安全边界的定义权正在从“硬件设计”转向“软件发布”,版本管理与发布管控将与硬件设计评审同等重要。
PART.05
第三方测评:从通用标准到行业标准
标准给出尺度,测评回答“这一版到底行不行”,两者配合,门禁才落得下去。
通用标准
通用标准是底座。GB/T 25000.51-2016《就绪可用软件产品(RUSP)的质量要求和测试细则》给出了功能性、性能效率、兼容性、易用性、可靠性、信息安全性、维护性、可移植性八个质量特性。它的价值在于提供共同的语言与判定框架。
测评能力
测评能力覆盖以下标准。IEEE Std 1012-2016给出系统、软件与硬件的验证与确认(V&V)框架,要求按失效后果与风险概率划分完整性等级、分阶段设准入与出口准则、对需求与设计双向追溯,正是从概念到运维的全生命周期闭环。IEC 62443-4-1:2018规定安全产品开发生命周期要求,覆盖安全需求测试、威胁缓解措施测试、脆弱性测试与渗透测试。
功能安全
功能安全方向有GB/T 20438.3-2017与IEC 61508-3:2010,规定安全相关系统的软件要求,配套的-7部分给出技术与措施概览,构成功能安全一侧的方法论;与网络安全要求一起,支撑前面所说的“双重安全”。
源代码层面有GB/T 34943-2017(C/C++)、GB/T 34944-2017(Java)、GB/T 34946-2017(C#)三项漏洞测试规范,以及面向电网信息系统的Q/GDW 10929.5-2018《信息系统应用安全 第5部分:代码安全检测》。它们覆盖的,恰好是“需求-设计-代码-验证”这条链上的关键环节。
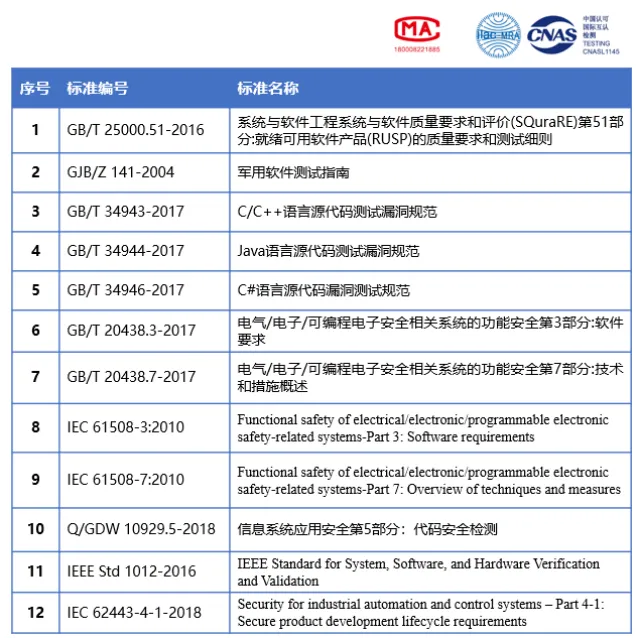
图6 STIEE软件测评实验室服务项目
回到开头那个问题:新能源的风光储充场景下,软件质量究竟由什么来保证?答案要落到版本、配置与发布的持续可控上,五道门禁守住的正是这条边界。软件是风光储充不可缺少的一部分,它的质量状态,就是设备安全的基石。
联系方式
软件测评服务负责人
孙小卿
15216817449