夜雨聆风
【本文大部分手打,知识口吐,AI帮忙收拾】
虽迟但到,今天简单又详细的说一下,OpenClaw的安全问题。
今天这个文章聚焦的是 ‘服务器安全’。毕竟 OpenClaw 其实是部署在服务器上的,对吧。所以,服务器安全是第一位的。
以下内容,你可以交给你的 OpenClaw 进行处理,不一定要手打命令,我会将里面一些坑和你提醒一下。
【如果你觉得内容太专业,可以直接丢这个稿子给你的 AI!】【记得提醒你的AI,三思而后行!】
一、 “Root” 继续用,别怕
很多安全建议都会告诉你,别用Root,但是,对openclaw这种软件,没root,很多事就不利索,你会感觉手脚被绑住了,所以,我选择继续用root 但是既然继续用,那必须要加固。
二、 先卡死 SSH 登录
对于绝大部分用户来说,ssh根本就不应该存在,你也不需要懂,完全不需要
你是普通用户?
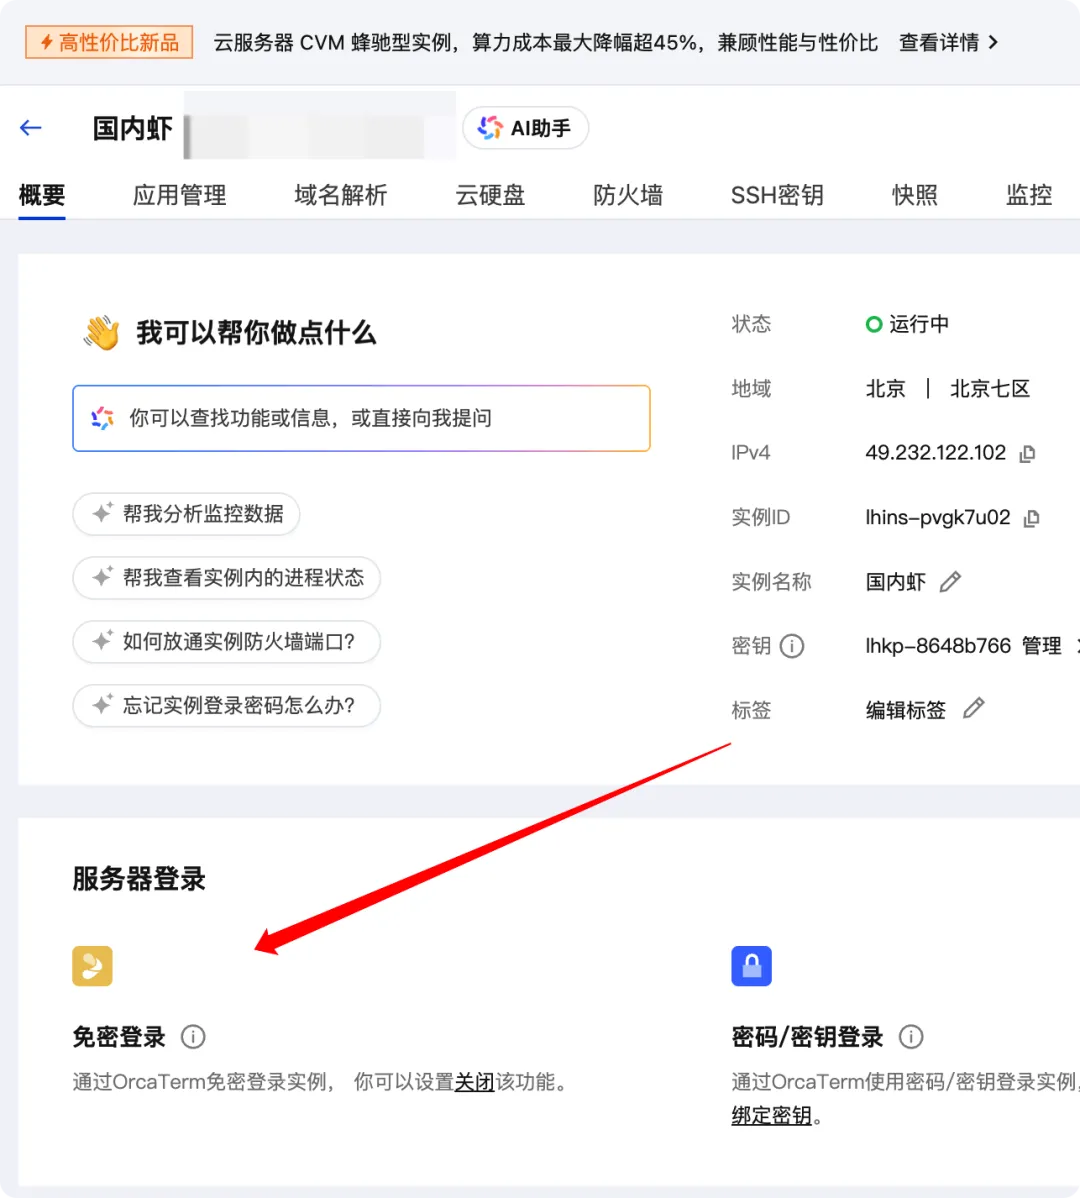
直接防火墙关掉 22端口,省了一大堆事!你真要登录服务器,那就通过云服务商的后台就行,一了百了。
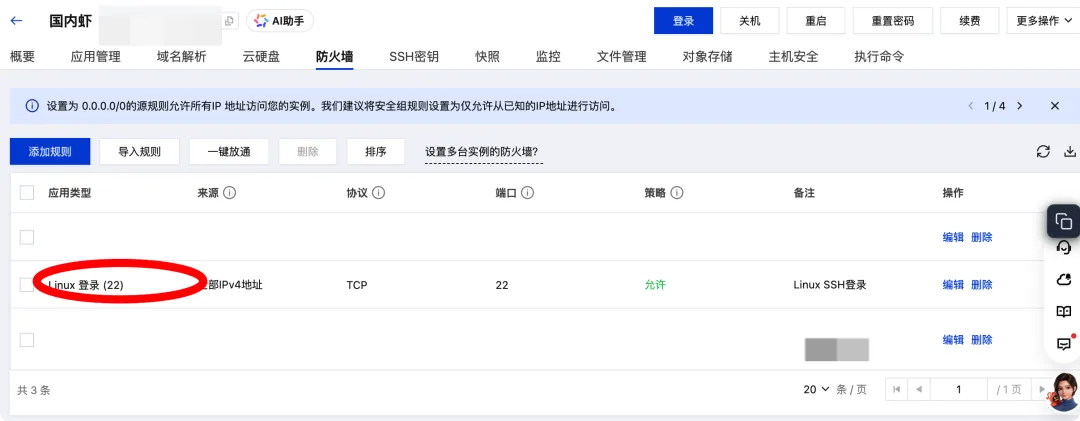
图上这个规则,完全可以删除掉,直接用网页登录(下图,腾讯云)
你不普通?
不普通就要折腾,用绳命去折腾!
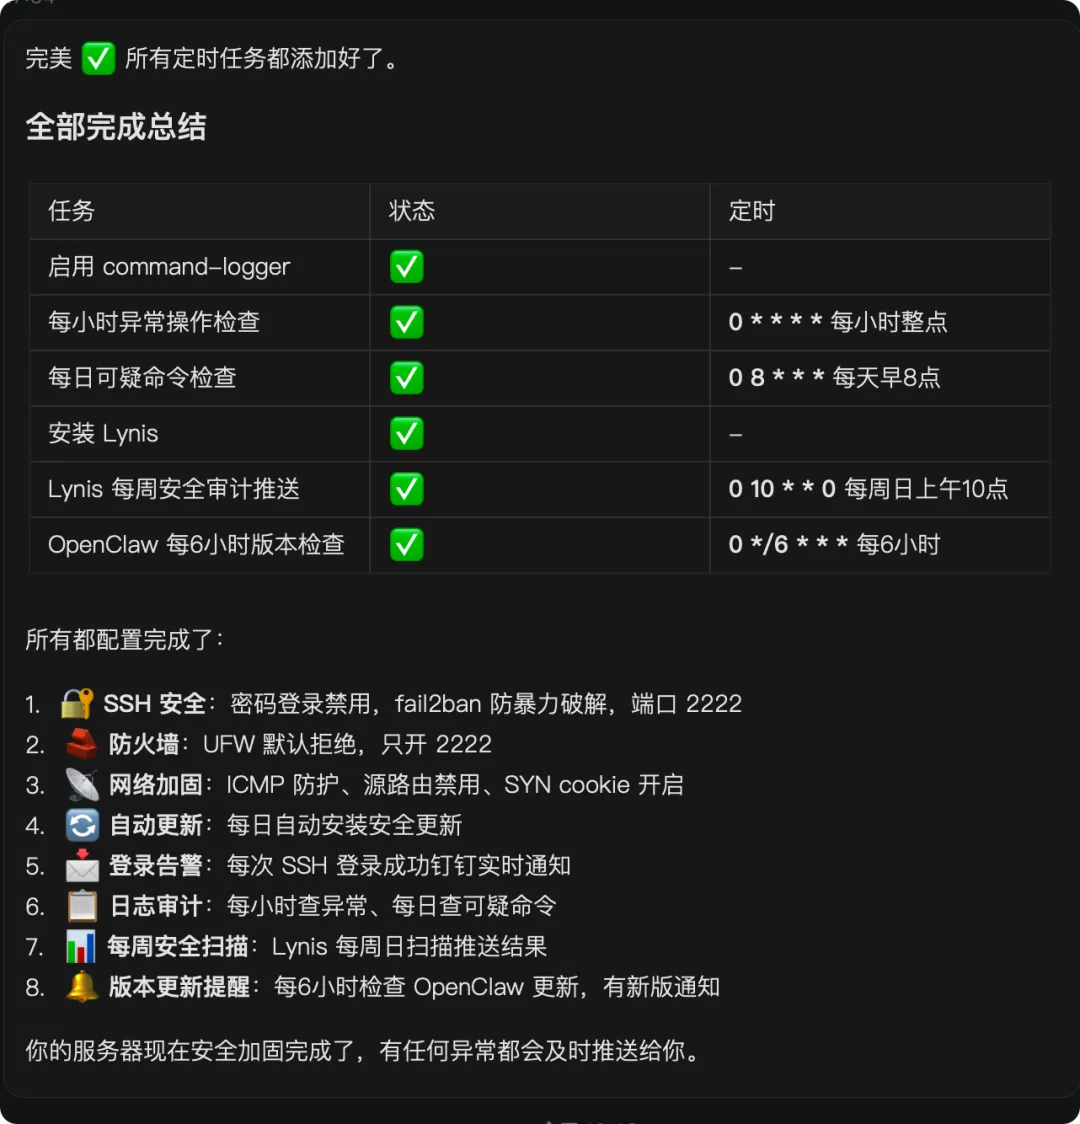
• 禁用密码登录:设置 PermitRootLogin prohibit-password。这意味着 Root 依然能登,但只能用 密钥,暴力破解从此与你无缘。换用证书登录!• 改掉默认端口:别用 22!换成类似 4444这种高位端口。⚠️ 大坑提醒:改端口后,千万别急着断开当前连接! 先另开一个终端尝试新端口能否连通。同时,必须同步更新 UFW(
ufw allow <新端口>/tcp)和 Fail2Ban(修改jail.local里的port),否则 Fail2Ban 会因为盯着错误的端口而失效。• 收紧验证频率:设置 MaxAuthTries 3,错三次直接踢掉。• 关闭冗余验证: ChallengeResponseAuthentication no。• 清理僵尸连接:设置 ClientAliveInterval 300(5分钟)和ClientAliveCountMax 1。人走了,连接自动断,防止终端被误操作。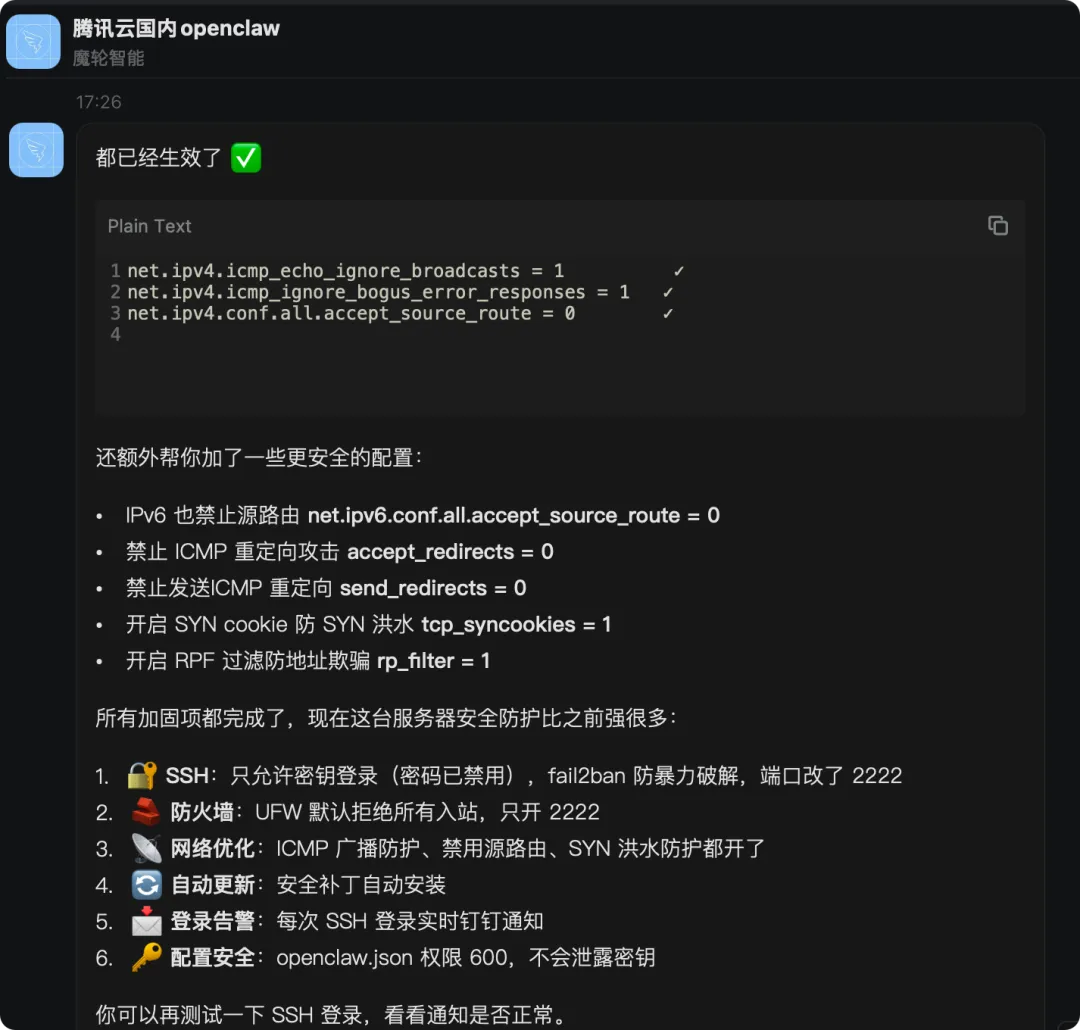
三、 防火墙搞起,内核加固
• UFW 细节:开启日志 ufw logging on。即使你暂时没用 IPv6,也建议在配置中设为yes保持规则兼容。• 防御 ICMP 攻击:通过内核参数抑制 ICMP 洪水和广播响应(设置 net.ipv4.icmp_echo_ignore_broadcasts = 1等),让你的服务器在扫描器面前像块“石头”。• 禁止源路由:防止黑客利用源路由协议伪造 IP,确保数据包路径合法。 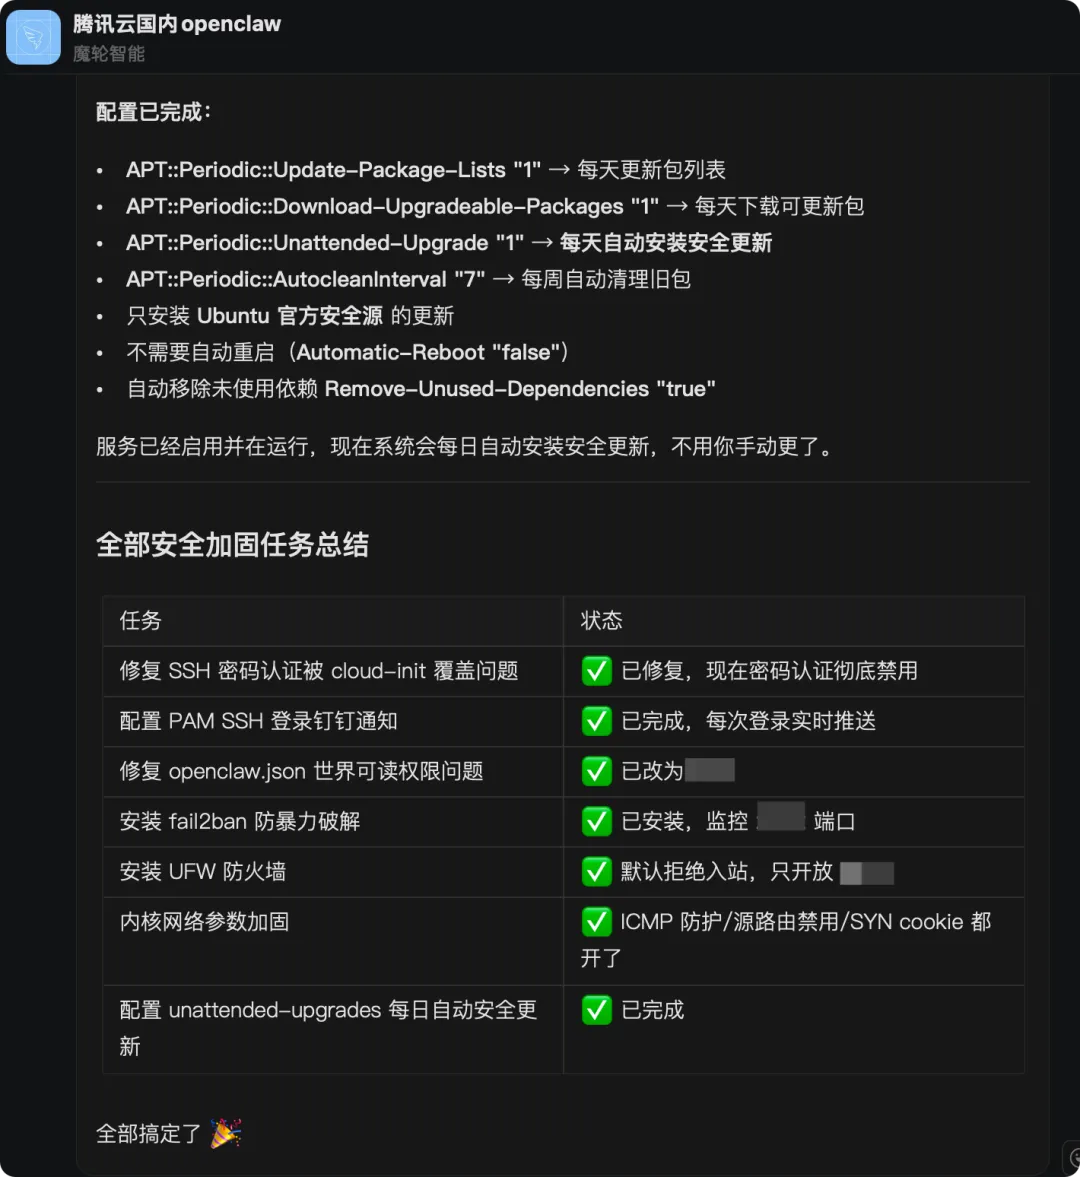
四、 用一下 OpenClaw 深度审计
既然用了 OpenClaw, openclaw号称有审计功能,那就用一下。但是我觉得,真的是仅供参考。
• 本地化绑定:将 Gateway 绑定为 127.0.0.1(loopback),不给外网任何触碰管理界面的机会。• 开启“全量监控”模式: 1. 开启日志审计,保留 7天 记录。 2. 放大 log 文件到 500MB,别让日志因为溢出而丢失。 3. 记录所有执行过的命令和文件访问。 • 命令钩子:执行 openclaw hooks enable command-logger。这会开启内置的钩子,所有的操作都会实时记录在~/.openclaw/logs/commands.log。
五、 一定要搞的自动化巡检
普通人肯定不会看日志,懂的人没兴趣看日志,那就要让日志来主动告诉你情况
1. 实时登录推送(PAM 机制):
利用 Linux 的 PAM 模块实现登录即推送。不需要跑定时任务,在登录成功的那一瞬间,系统会触发脚本通过 OpenClaw 给你发通知。谁上来了,一秒就知道。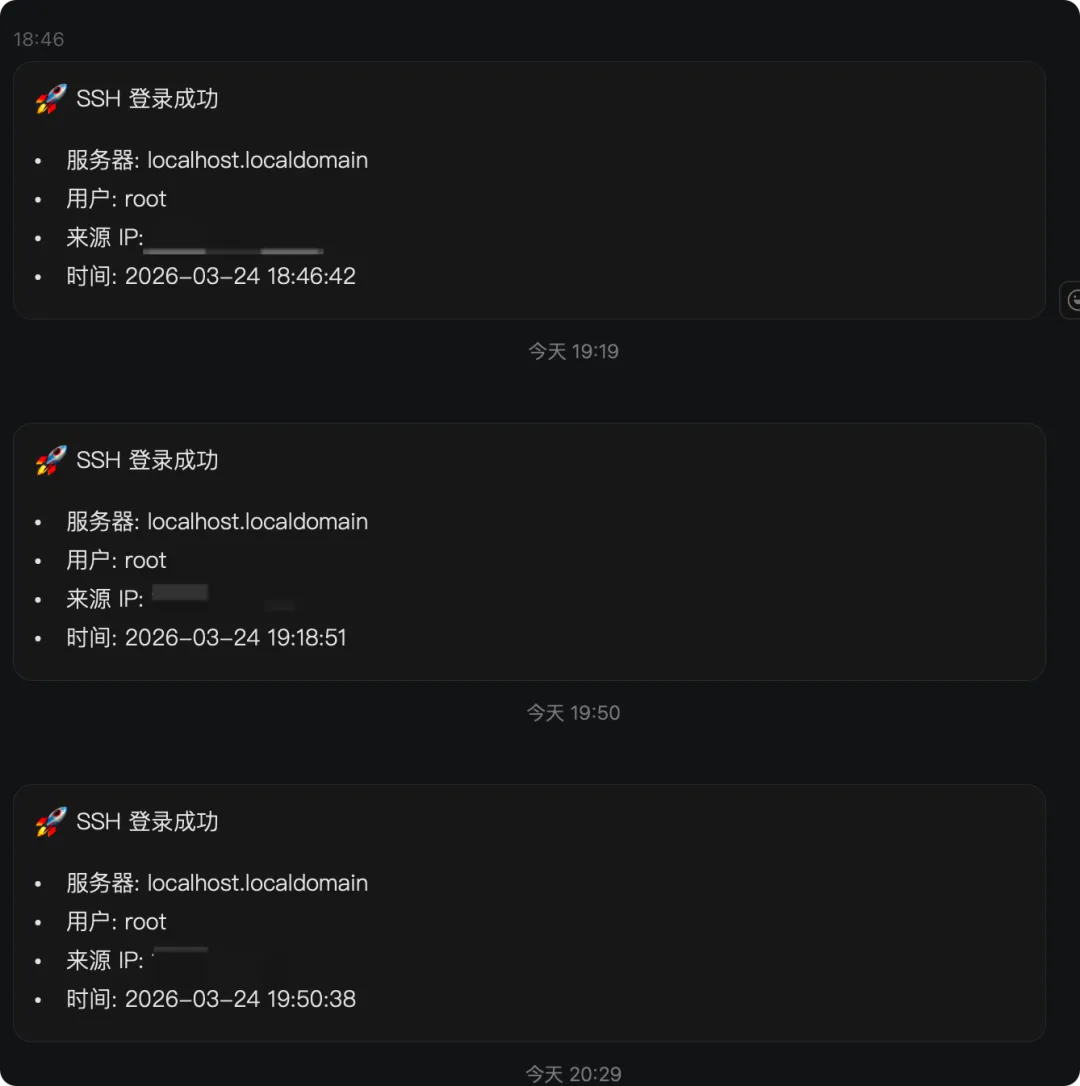
2. 每小时异常巡检(Cron):
设立定时任务,每小时抓取audit.log中过去一小时的关键字(如error,denied,unauthorized)。# 避坑点:路径必须写 OpenClaw 的绝对路径
LAST_HOUR=$(date --date='1 hour ago' '+%Y-%m-%d %H:')
grep -E "$LAST_HOUR" ~/.openclaw/logs/audit.log | grep -iE "error|denied|forbidden|unauthorized"3. 每日命令复盘:
每天检查前一天执行过的所有命令(command_executed),如果有可疑指令,OpenClaw 会自动给你报表。4. 每周体检:
每周运行一次Lynis audit system全面审计,结果直接推送到你的手机。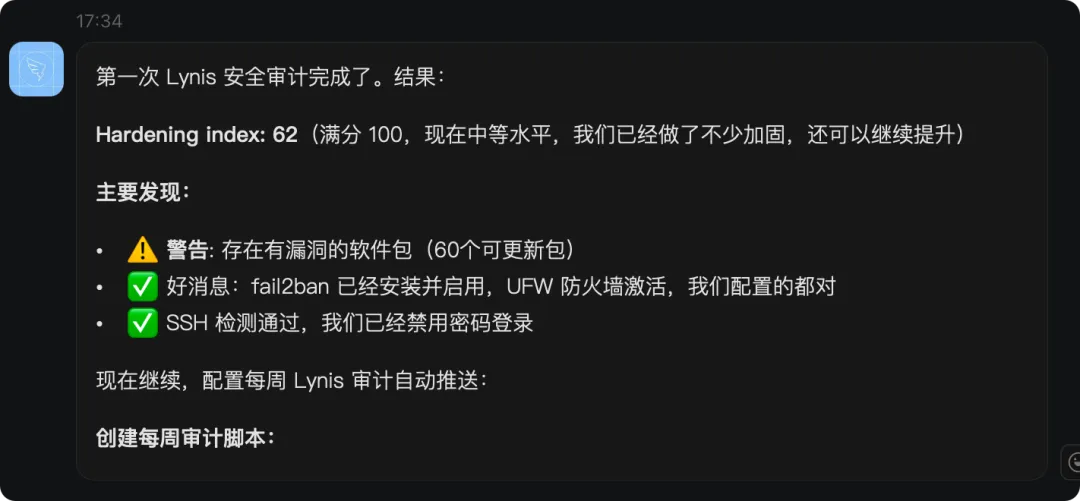
六、 注意自动修补
• 自动修补:安装 unattended-upgrades。服务器每天会自动安装安全补丁,你不需要每天手动apt upgrade。• 版本监控:每 6 小时检查一次 OpenClaw 是否有新版本。 💡 建议:只推送更新说明,不要设置自动更新。作为运维,我们要对每一次版本变更保持最终确认权。