夜雨聆风
OpenClaw治理标准 + Databricks Agentic开发:Agent基础设施的下一层战争
肉身觉知:你在摸的那条龙,是真实的
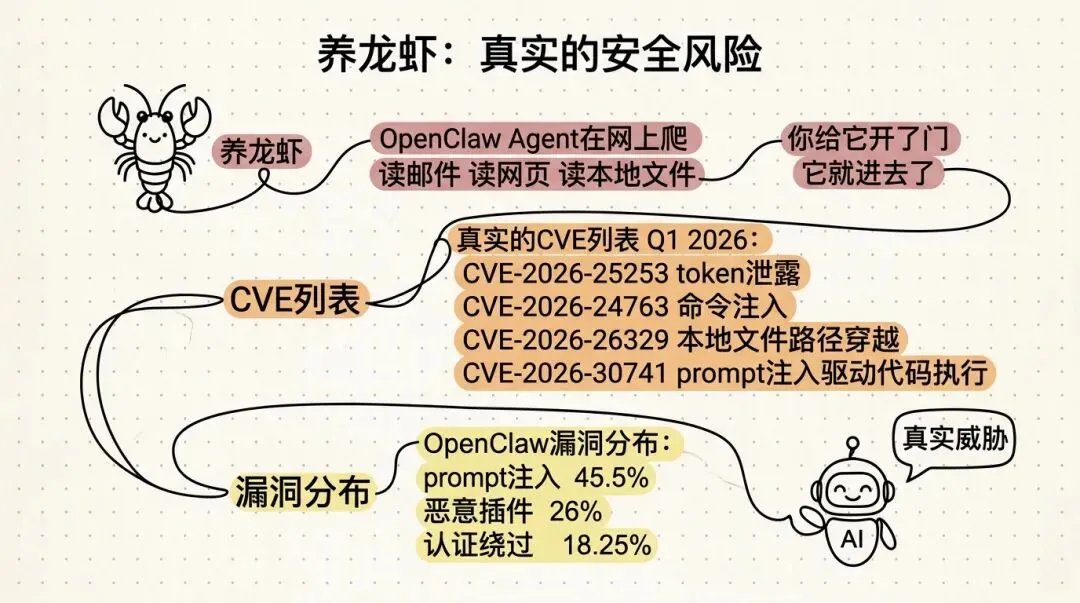
"养龙虾"——社区给OpenClaw Agent的运行起了这个名字,带着一点玩心,也带着一点无知者无畏的草莽气。但龙虾在网上爬的时候,它在读邮件、读网页、读本地文件。你给它开了门,它就进去了。
TCAI在3月30日发布安全运行指南的背景,不是技术焦虑,而是真实的CVE列表:
• CVE-2026-25253(token泄露) • CVE-2026-24763(命令注入) • CVE-2026-26329(本地文件路径穿越) • CVE-2026-30741(prompt注入驱动代码执行)
Q1 2026,OpenClaw漏洞分布:
• prompt注入占 45.5% • 恶意插件占 26% • 认证绕过占 18.25%
这不是理论威胁,是真实发生的事。
系统推演:两件事,一个底座
OpenClaw安全指南:谁的"确定性"?
Agent能做什么,取决于它被允许做什么。
这句话听起来像常识,但在Agent实际部署里,恰恰是最容易被绕过的"防御点"。
TCAI指南的核心逻辑,是把权限,这件事从模型对齐层下沉到基础设施层。
ArXiv上发布的OpenClaw PRISM方案更激进:它在消息入站、prompt构建、工具执行、工具结果持久化、出站通讯、子Agent生成、网关启动等十个生命周期钩子处统一注入策略执行——
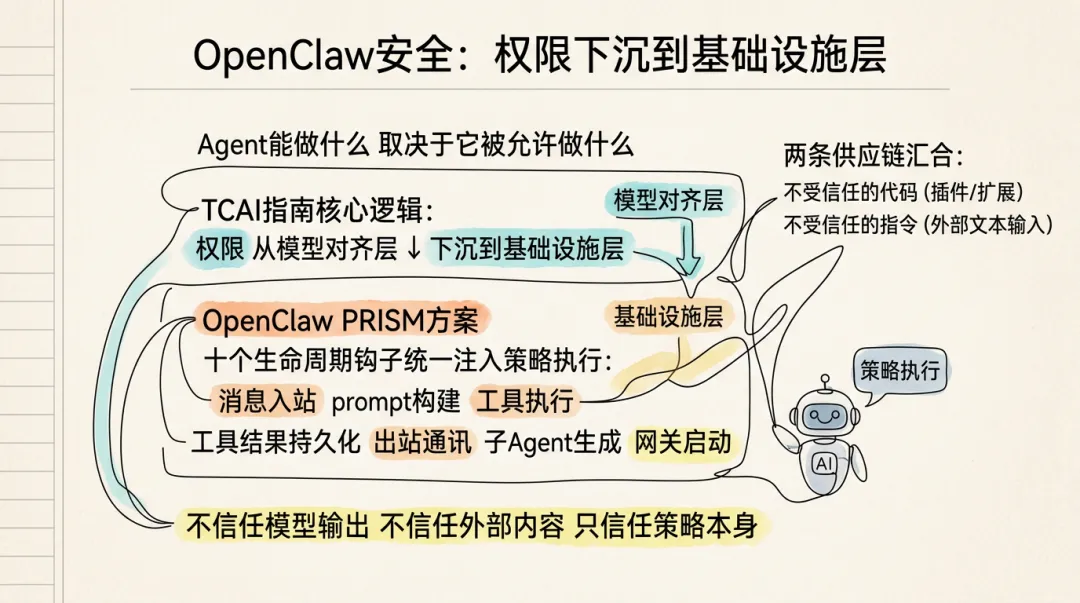
不信任模型输出,不信任外部内容,只信任策略本身。
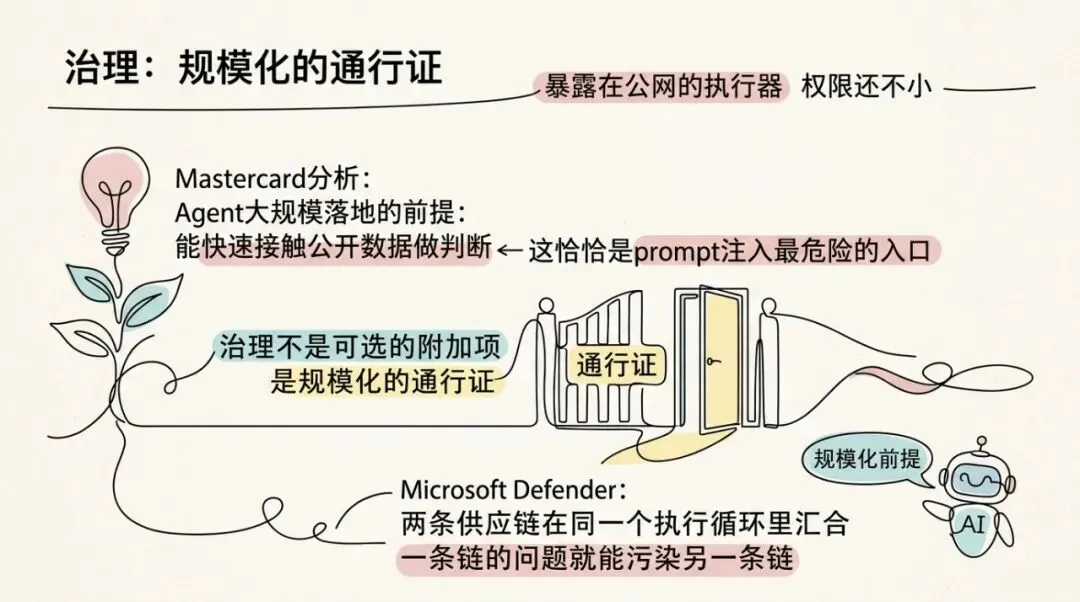
Microsoft Defender的安全文档把这个问题描述得很清楚:Agent的问题在于,两条供应链——不受信任的代码(插件/扩展)和不受信任的指令(外部文本输入)——在同一个执行循环里汇合。一旦汇合,一条链的问题就能污染另一条链。
你以为是在跑一个聪明助手,实际上是在跑一个暴露在公网的执行器,权限还不小。
Mastercard的分析说得更干脆:Agent大规模落地的前提,是它能快速接触公开数据做判断——而这恰恰是prompt注入最危险的入口。治理不是可选的附加项,是规模化的通行证。
Databricks Lakebase:谁在建数据库?
2024年,Neon(Databricks Lakebase的技术底座,一个serverless Postgres服务)上AI Agent创建的数据库占比是 0.1%。
2026年,这个数字变成了 80%——97%的数据库分支环境也是Agent建的。
这个速度不是增长,是替代。
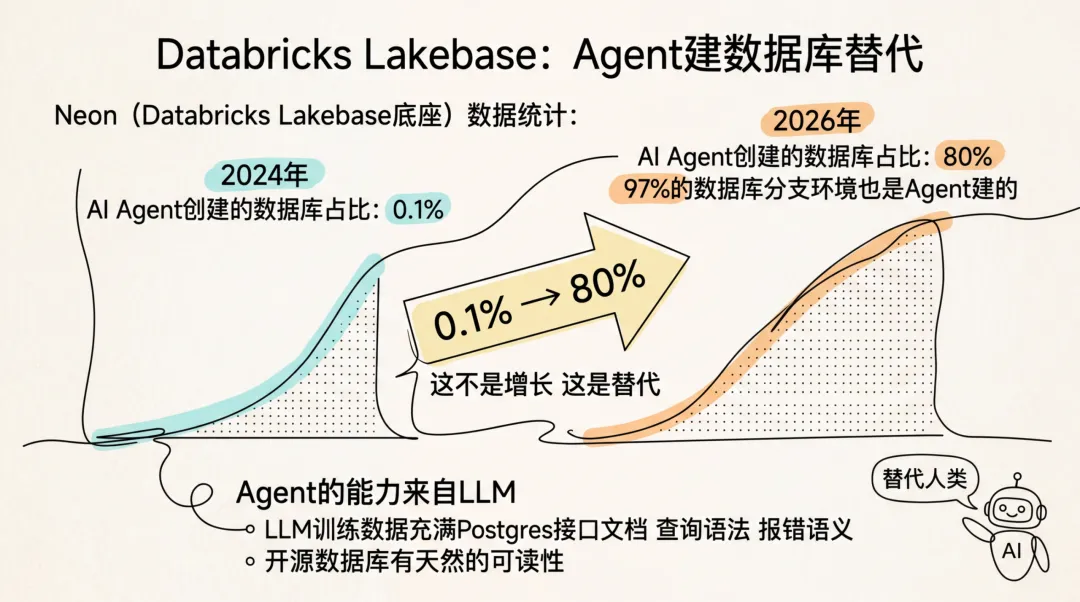
Databricks的技术报告把原因说清楚了:Agent的能力来自LLM,LLM的训练数据里充满了Postgres的接口文档、查询语法、报错语义。开源数据库有天然的可读性——Agent能生成查询、理解schema、处理集成,这是被训练出来的能力。专有数据库没有这个优势,Agent处理它们时准确率更低,因为训练数据里没有足够的上下文。
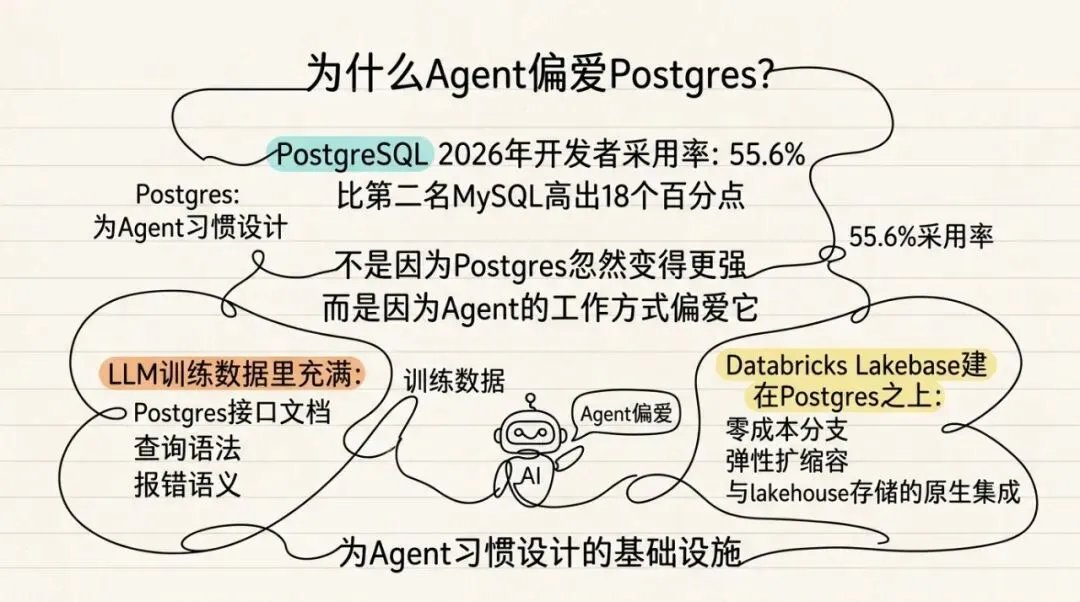
这就解释了为什么PostgreSQL在2026年的开发者采用率达到55.6%,比第二名MySQL高出18个百分点。不是因为Postgres忽然变得更强,而是因为Agent的工作方式偏爱它。
Databricks Lakebase建在Postgres之上,提供:
• 零成本分支 • 弹性扩缩容 • 与lakehouse存储的原生集成
这不是一个数据库产品的升级,这是一套为Agent习惯设计的基础设施。
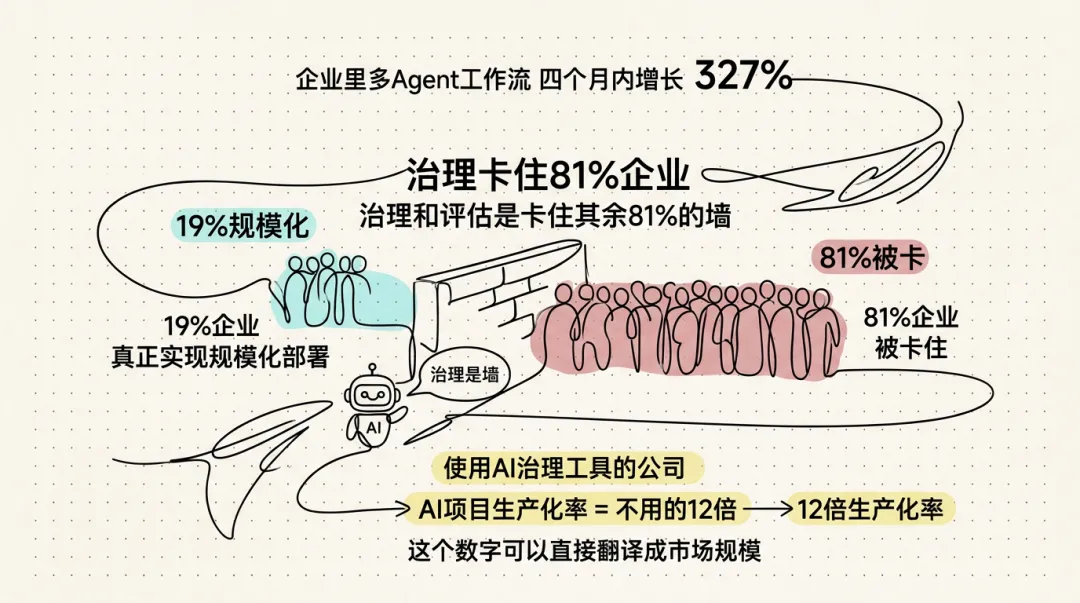
企业里多Agent工作流在不到四个月内增长了 327%。
但只有 19% 的企业真正实现了规模化部署——治理和评估是卡住其余81%的墙。
使用AI治理工具的公司,AI项目生产化率是不用的12倍。
这个数字可以直接翻译成市场规模。
未来市场:三条落地路径
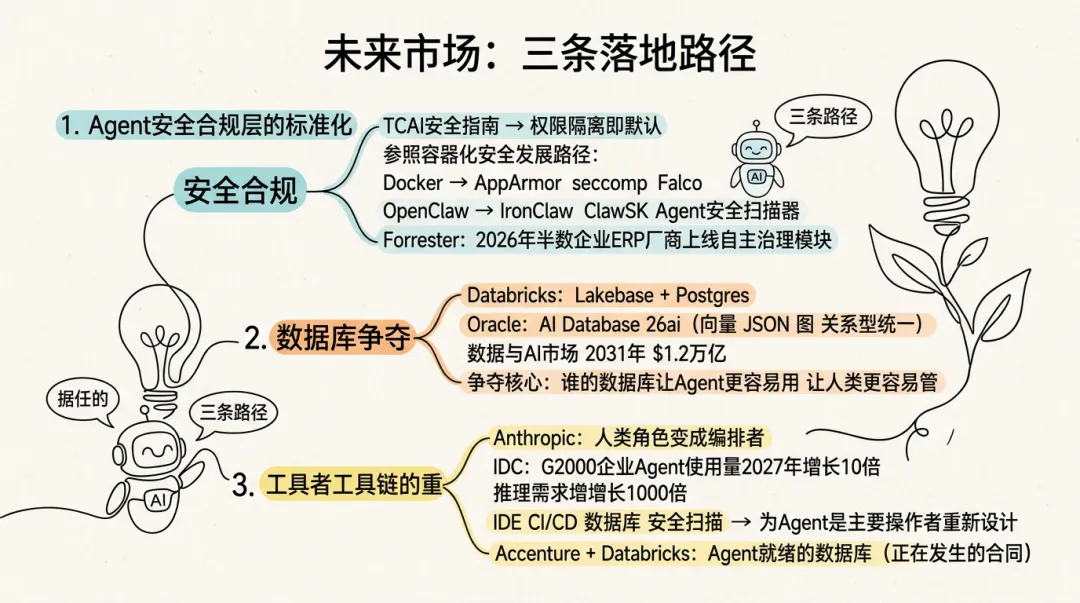
1. Agent安全合规层的标准化
TCAI安全指南发布代表的不是一家组织的建议,而是开源社区走向权限隔离即默认的信号。
参照容器化安全的发展路径:
• Docker之后有AppArmor、seccomp、Falco • OpenClaw安全之后,同样会有专属的Agent安全扫描器、运行时策略引擎、审计平台
这条路已经有人在走:
• IronClaw(Rust写的Agent运行时,主打防御纵深)在2026年2月开源 • ClawSK(ClawHub插件CVE自动扫描器)也开始进入工程流程
安全层的市场逻辑和云安全一样:合规要求会先于市场需求出现,然后推着企业买单。
Forrester预测2026年半数企业ERP厂商会上线自主治理模块,集成可解释AI、自动审计链和实时合规监控。
2. Agentic数据库基础设施的争夺
数据库层正在成为Agent竞争的真实战场。
• Databricks 押Lakebase + Postgres • Oracle 在3月24日发布Oracle AI Database 26ai,把向量、JSON、图、关系型数据统一进单一引擎,并在数据库行列级原生实现安全控制
数据与AI整体市场预计2031年达到1.2万亿美元,争夺的核心不是谁的数据库更快,而是谁的数据库让Agent更容易用、让人类更容易管。
3. 开发者工具链的重构
Anthropic的《2026 Agentic Coding Trends Report》描述的趋势是:
人类在软件开发中的主要角色正在变成"编排者"——给Agent设定目标、评估输出、提供战略方向。
IDC预测G2000企业Agent使用量到2027年增长10倍,推理需求增长1000倍。
这意味着工具链的每个环节——IDE、CI/CD、数据库、安全扫描——都需要为Agent是主要操作者这个假设重新设计。
Accenture和Databricks在3月16日宣布合作,客户名单里有Albertsons、BASF、Kyowa Kirin,方向是帮企业构建Agent就绪的数据库——这不是展望,是正在发生的合同。
终极因果:门开了,谁来守门?
OpenClaw安全指南和Databricks技术报告加在一起,描述的是同一个现实:
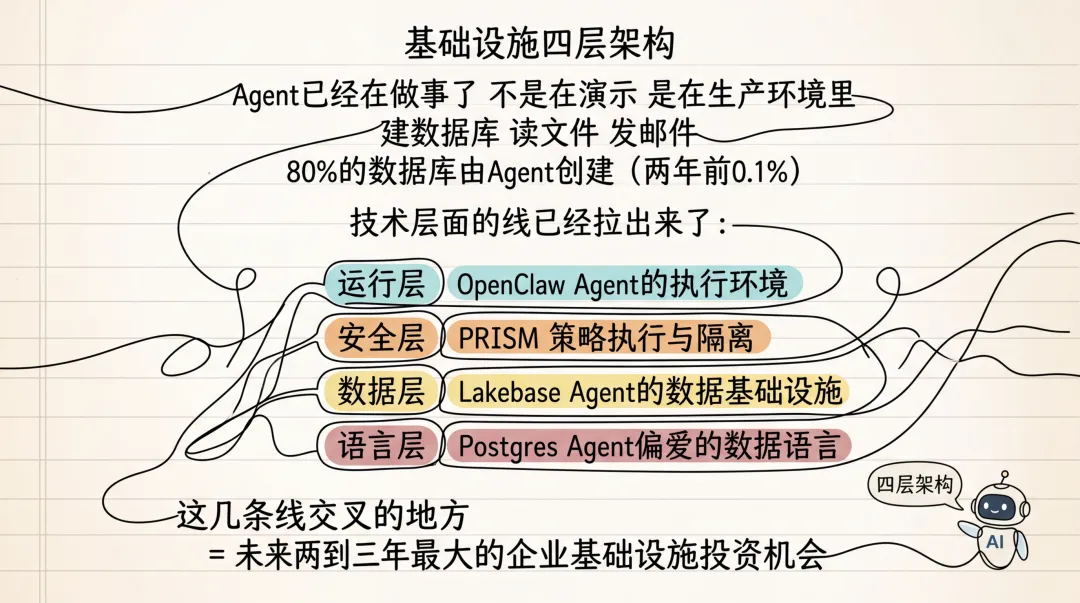
Agent已经在做事了,不是在演示,是在生产环境里建数据库、读文件、发邮件。
数字是80%的数据库由Agent创建——两年前这个数字是0.1%。
技术层面的"线"已经拉出来了:
这几条线交叉的地方,就是未来两到三年最大的企业基础设施投资机会。
问题不是Agent能不能成事,而是人类在这套系统里的角色能不能成事。
授权-执行-审计这个闭环,人类如果只负责授权、不参与审计,那控制权就是虚的。
门开了不是问题,守门的人是谁,才是问题。