 夜雨聆风
另外,微软还宣布正式推出 Microsoft Defender 与 GitHub 代码安全集成。该公司对此解释如下:
“此集成将运行时上下文引入开发和安全工作流程,使团队能够尽早确定风险优先级并加以解决,从而最大限度地减少对人力资源的影响。代码中发现的漏洞会自动与真实的生产信号(例如互联网暴露和数据敏感性)进行关联,以指导优先级排序。开发人员随后可以使用由 GitHub Copilot 自动修复和 GitHub Copilot 云代理生成、分配和验证的 AI 辅助修复程序来修复问题。为了支持负责任地、协调地披露代表真实和潜在漏洞的发现结果,基于角色的访问控制确保只有授权人员才能查看和处理这些结果。生产信号增强、AI 辅助修复以及在单一工作流程中安全处理发现结果,共同帮助安全和开发团队专注于真正的风险并快速采取行动。”
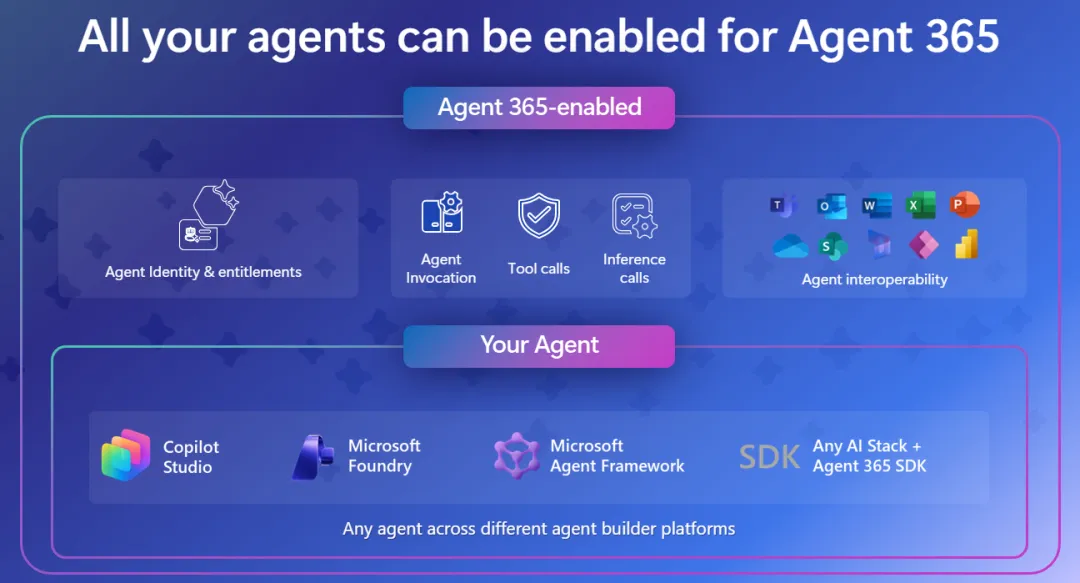
此外,随着越来越多的商业客户开始在其各种工作流程和环境中部署代理,微软也提供了更多工具来保护这些代理。这些工具通过 Agent 365 SDK 提供,该 SDK 已正式发布。同时,微软还发布了以下技术:
可预览:
用于操作系统级控制代理执行的 Microsoft 执行容器 (MXC) SDK
通过 Defender AI 模型扫描,开发人员可以检查模型工件。
正式发布:
Windows 365 代理程序现已正式发布,它允许在隔离的、受策略控制的云 PC 上运行代理程序。
Purview 数据风险信号嵌入到 Foundry 控制平面中,使开发人员能够更轻松地主动加强对敏感数据的保护。
Purview for Agent 365 中代理提示的内联数据丢失防护 (DLP)
预览即将上线:
Agent 365 Agent Registry 会显示由 Defender、Entra 和 Intune 发现的未托管本地代理。
Defender、Entra 和 Intune 还能协同工作,在不影响生产力的前提下管理代理风险。
分析人员可以利用 Defender 中的狩猎查询来调查代理活动。
Purview 新增风险检测和人工智能治理功能
Purview Audit 会记录所有代理活动
尽管取得了这些进展,微软始终强调,比人工智能技术突破更重要的是企业对其部署的基础设施的信任。正因如此,微软在上述 Build 2026 大会上的重点在于客户如何在大规模部署人工智能基础设施时对其进行管理和保护。