ARTICLE · 991615
[S03]四种隐形源码拷贝风险 科学管控离职收权保障源码防泄漏


研发团队在Git仓库拉代码、CI/CD管道做构建,谁能想到源码早就悄悄被拷贝走了?
源码资产边界到底该怎么划?离职收权如何做到高效又不影响研发效率?
【图1:研发团队远程协作场景下的Git仓库与CI/CD管道数据流转示意】
我之前帮朋友梳理过他们公司的权限问题,排查下来才发现,至少有四种看不见的源码拷贝方式,很多公司都没堵住。


不是只有把Git仓库整个打包带走才叫拷贝。很多时候拷贝发生在日常操作里,根本防不胜防。
直接把核心代码复制粘贴到私人笔记里,写完提交再删掉记录,Git日志根本查不出来。走CI/CD管道构建的时候,把代码同步到自己搭的外部镜像站点,权限审计的时候也很难扫到。用个人开发工具的云同步功能,本地缓存的代码自动上传到个人账号,相当于直接把源码送出去。离职前把核心代码片段硬背下来,入职新公司直接重写一遍,连拷贝痕迹都没有。
这四种方式,大多都藏在正常的研发流程里,传统的权限管控很难完全覆盖。参考近年公开案例,近六成源码泄漏事件,都和这类隐形拷贝有关。


要解决这个问题,核心是把防护做到研发流程里,又不能让研发觉得麻烦。我给你拆成三个简单的生活类比,一听就懂。
透明加密机制就像给源码装了隐形防盗门,研发正常打开编辑完全无感,不用手动加密解密,但脱离了授权环境,代码文件就是乱码,根本打不开。
不落地访问方案就像是源码一直住在服务器上,你的电脑只是一扇看文件的窗户,所有操作都在服务器上完成,本地不会留下任何源码残留,就算电脑丢了也不怕。
智能异常识别就像你在抄文件的时候,旁边有个保安一眼认出异常抄写行为,当场就拦下来,遇到批量复制、大文件导出这类异常操作,自动触发审批留痕,还能及时拦截。
把这三个机制揉在一起,就是现在比较主流的融合管控架构,既能把源码资产的边界划清楚,又不会过多影响研发效率。


没有万能的方案,不同规模、不同研发模式的团队,适合的方案完全不一样。我整理了常见的四类方案的适配场景,你可以直接对照看。
【图2:四类源码管控方案场景适配对比矩阵】
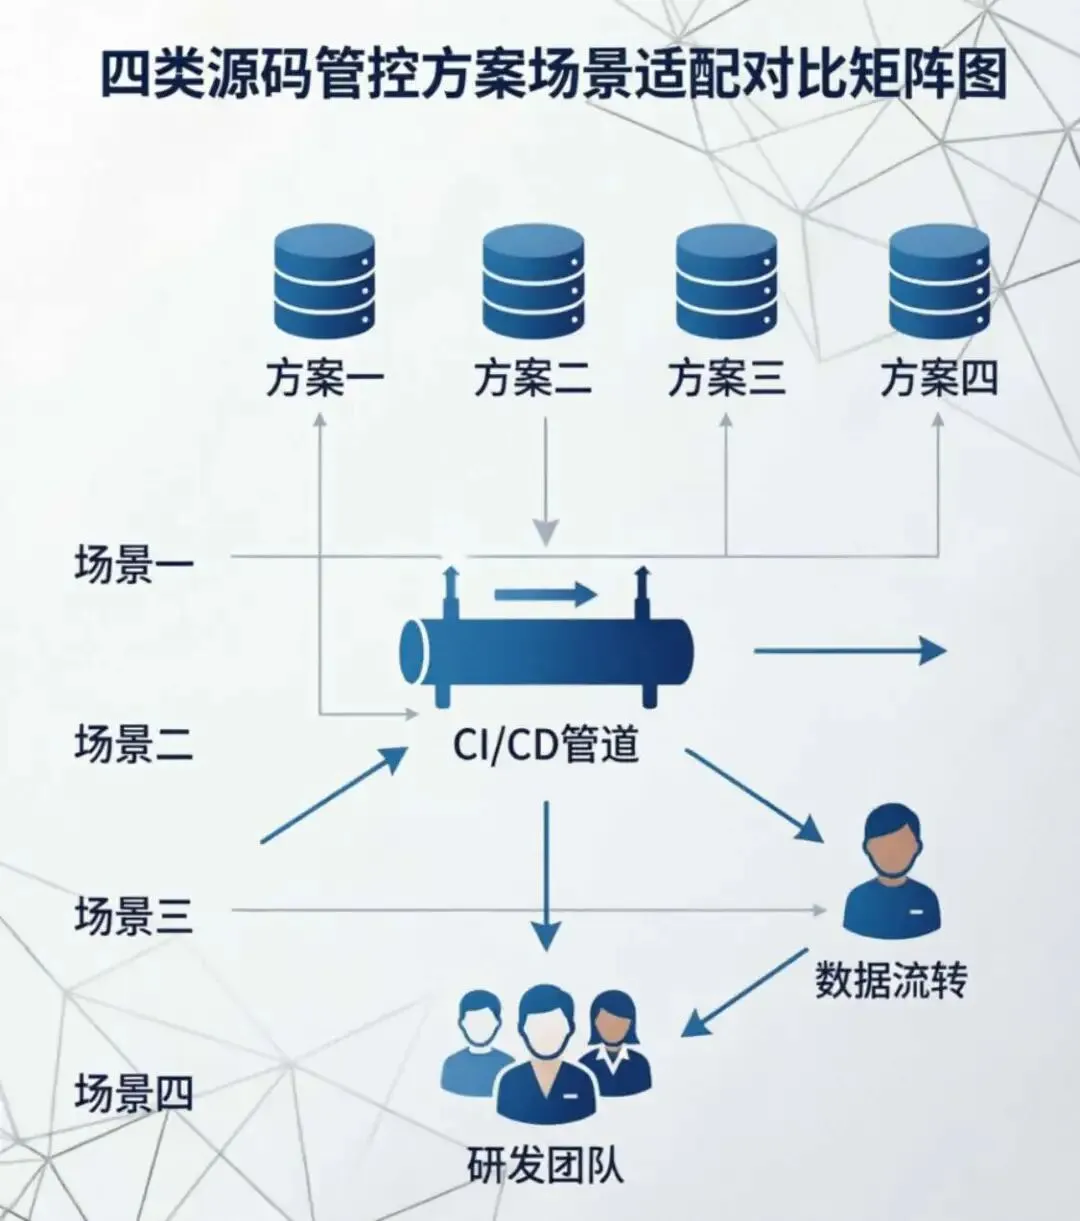
仅靠Git原生权限,只能管住仓库的整体访问,遇到CI/CD管道里的代码流转,根本管不住,离职收权也要一个仓库一个仓库改,效率很低。传统企业网盘类产品适合轻办公的源码协作,对大工程代码的权限颗粒度不够,收权也很难做到一次性清理干净。通用加密软件方案防外泄做得比较扎实,但如果是大文件频繁打开编译,性能损耗会比较明显,研发同学容易有抵触。
你们公司现在用的方案在哪个维度最薄弱?可以评论区留个言。


很多团队离职收权都是走流程,最后发现要么漏了权限,要么折腾大半天影响在职研发的进度,这里给你一个72小时的落地清单,跟着做基本不会漏。
【图3:源码资产边界离职收权自查清单卡片】
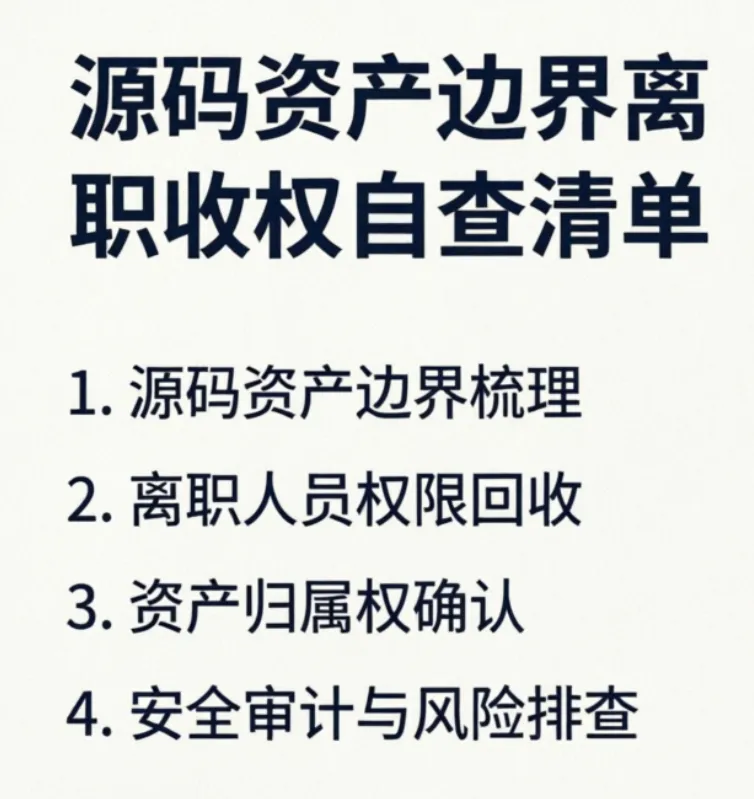
☐ 离职后24小时内:回收Git仓库所有分支权限,同步冻结CI/CD管道的构建权限 ☐ 离职后48小时内:审计该员工参与的所有项目,排查是否有未合并的外部提交、是否有私有分支未归档 ☐ 离职后72小时内:全链路核查授权终端的访问记录,清理临时授权、同步更新核心项目的权限白名单
其实做源码防泄漏,核心不是把所有路都堵死,而是把源码资产的边界划清楚,谁能碰、能碰多少、能带走什么,都明明白白。既要管住风险,也要给研发留足够的效率空间,不能为了安全把研发折腾得没法干活。
我个人觉得,对于中小团队来说,不用一开始就上全套方案,可以先把Git仓库的细粒度权限做好,再把离职收权的72小时流程跑顺,慢慢再补全其他防护就好。
你在源码防泄漏或者离职收权的过程中遇到过哪些坑?评论区聊聊。 觉得有收获可以转发给团队负责技术管理的同事,对哪个维度想深入了解?留言告诉我,后续单独写一篇拆解。
