ARTICLE · 999257
OpenClaw 2.0 升级翻车复盘:4 个致命的 Fail-Closed 故障,我是怎么把一个僵死的网关捞回来的
OpenClaw 2.0 升级翻车复盘:4 个致命的 Fail-Closed 故障,我是怎么把一个僵死的网关捞回来的
你有没有遇到过这种时刻——一个你每天在用的自动化平台,升级完睡一觉起来,所有通道全挂,消息进来没反应,插件加载报错,连 /status 都渲染不出来?
📌 本文关键词:OpenClaw 升级、OpenClaw 2.0、OpenClaw 故障排查、SQLite 迁移、Fail-Closed,这些是运维中高频踩坑的技术点。
这不是开玩笑。就在昨天,我把 OpenClaw 升级到 2026.8.1(官方代号 OpenClaw 2.0),紧接着就踩进了这条"全链路翻车"的深坑。整整大半天,Telegram 群聊无回复、QQ 机器人离线、四个官方插件集体罢工。
这篇是把完整故障排查、底层根因、修复命令、架构图一次讲透的手册。我给这个账号做运维这么久,这次升级的坑位密度,是我碰到过的所有升级里最高的——不是小修小补,而是存储模型、授权机制、状态收敛三层全部重构。
文章里我给你:
• 4 大 Fail-Closed 故障的完整根因剖析
• 每一步可复制的修复命令(全是验证过的,不是"我以为")
• OpenClaw 2.0 新架构的专业 Draw.io 架构图
• 我总结的运维铁律——下次升级再也不会翻车
先说结论:这次升级,到底改了什么?
OpenClaw 2.0(2026.8.1)不是常规小版本,它一次动了三块最底层的骨头:
1. 存储模型重构:把所有会话、转录、审批配置、凭证、工作区状态,从散落的 JSON 文件全部迁移进 SQLite 数据库。
2. 统一授权机制:新增 Capability Consent(能力授权确认),所有非内置插件必须显式确认能力和权限,否则拒绝加载。
3. 状态收敛策略:网关启动时做严格的状态断言,发现任何"未迁移的遗留状态",就主动 Fail-Closed(故障关闭)——宁可整个通道挂掉,也不带病运行。
第 3 点是关键。这套"Fail-Closed"设计本意是安全的,但对从旧版本升级上来的用户来说,历史遗留的配置文件就是一个个雷。新版本一旦检测到这些雷,不是警告一下,而是直接掐断通道。
故障 1:Telegram 启动即崩溃
报错特征:error: Legacy exec approvals exist at .../exec-approvals.json根因:ExecApprovalsMigrationRequiredError
升级后第一次启动,Telegram 通道直接起不来。
查日志发现,OpenClaw 2.0 把执行命令的审批配置(Exec Approvals)迁进了 SQLite 的 execapprovalsconfig 表。但我的 ~/.openclaw/exec-approvals.json 这个旧版遗留文件还在,网关启动时底层断言 assertNoPendingLegacyExecApprovals 检测到它存在,直接抛出异常阻断通道。
为什么难搞:这个网关带着 KeepAlive=true,外面还套了 ai.openclaw.auto-fix 守护脚本和 crontab 里的 openclaw-watchdog.sh。你正常重启它,它立刻又被拉起来,你根本没机会执行迁移。
修复步骤(一定要先卸守护再操作):
迁移完成后,exec-approvals.json 被安全删除,数据写入 SQLite,Telegram 恢复正常启动。
故障 2:/status 渲染失败
报错特征:Auth profile store ... requires legacy credential migration根因:AuthProfileMigrationRequiredError
Telegram 修好后,/status 命令又炸了。
这次问题是凭证存储(Auth Profile Store)。我的主 Agent 目录下有个历史空文件 auth.json,内容就两个字节 {}。新版检查凭证存储时,发现存在非空的凭证文件名,但 SQLite 的 authprofilestore 表记录是 0,就误判成"凭证迁移没做",抛异常。
修复:执行凭证迁移逻辑,空文件被正确归档判定:
关键点:这个 auth.json 是历史遗留的空壳,根本没存内容,但新版的"文件名存在"检查被它骗了。归档掉即可,别真的去填什么东西。
故障 3:四个官方插件集体加载失败
报错特征:Plugin version drift/SyntaxError: canResolveEnvSecretRefInReadOnlyPath根因:插件停在 2026.7.1,SDK 导出不兼容
这是最典型的一个。主程序升到了 2026.8.1,但内部装的 4 个官方插件还停在旧版本:
• @openclaw/acpx
• @openclaw/codex
• @openclaw/firecrawl-plugin
• @openclaw/searxng-plugin
其中 firecrawl 引用了已经被废弃的 openclaw/plugin-sdk/extension-shared 内部导出,一加载就是语法错误。再加上新版要求所有非内置插件显式确认能力权限。
修复:
验证:openclaw plugins doctor 输出 checks passed。
故障 4:Telegram 群聊接收无回复
报错特征:Legacy workspace setup state requires migration根因:91 处历史工作区元数据未入库,入口层队头阻塞这是最隐蔽、也最要命的一个。消息能收进来,状态一直卡在 pending/blocked,就是没反应。
排查数据库发现:新版启用了工作区状态收敛,每个 Agent 目录下的 openclaw-workspace-state.json 和 workspace-attestations/*.attested(一共 91 个文件)都要迁到 SQLite 的 workspacestate 表。迁移完成前,入口网关的断言 assertNoUnmigratedWorkspaceState强制拒绝所有消息派发,导致入站消息队头阻塞——看起来像没收到,其实是收到但全堵在队列里。
修复:在独占状态下调度 Doctor 级全量状态迁移:
迁移完成后重启服务、恢复 Watchdog,积压的 15 条消息在网关重启后 10 秒内全部被认领处理,群聊立即恢复交互。
OpenClaw 2.0 新架构,一张图看懂
我把这次踩坑背后的架构逻辑画成了专业的架构图——四层结构:入口层 → 状态收敛层 → 能力授权层 → 运维恢复层。
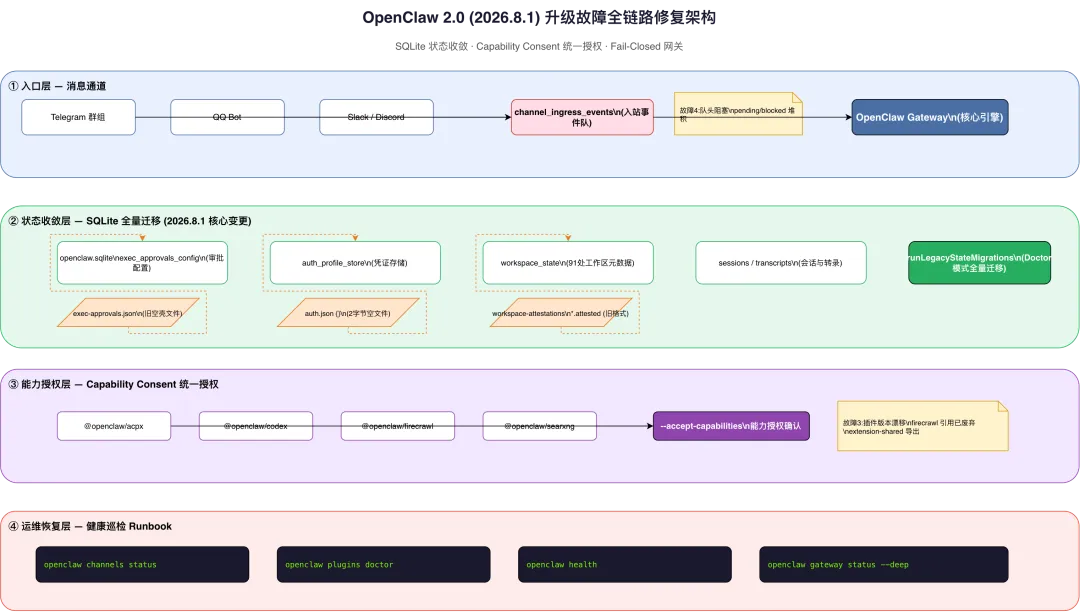
OpenClaw 2.0 架构图
中间那层"状态收敛层"就是这次翻车的核心。所有旧版 JSON 文件(审批、凭证、工作区状态、会话)都要迁进 SQLite,迁移不彻底就 Fail-Closed。
再贴一张四故障修复链路全图,方便你直接当 check-list 用:
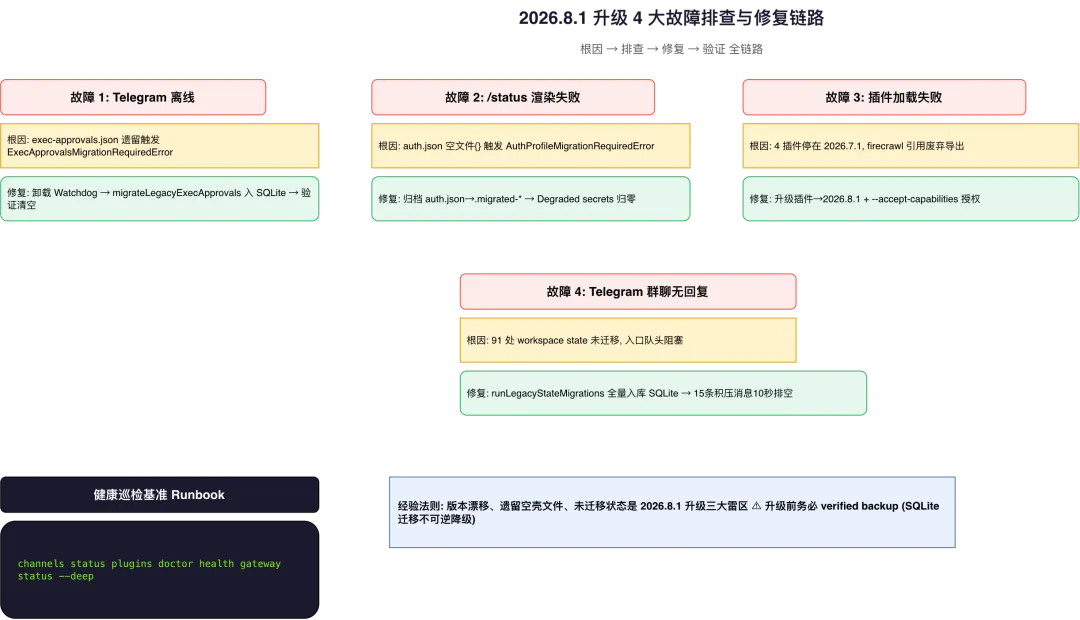
四故障修复链路
我总结的运维铁律(下次升级不再翻车)
这次大半天折腾,浓缩成 5 条血泪经验:
1. 升级前一定做 verified backup。 OpenClaw 2.0 把会话/转录迁进了 SQLite,这是不可逆的。降级到旧的文件存储版本后,迁移后新建的会话在老版本里看不到。升级前先跑官方文档的 verified backup 流程。
2. 版本漂移是头号坑。 主程序升了,插件不会自动跟着升。升级后第一件事就是查插件版本,把官方插件全部对齐到匹配版本。不要想当然认为"升级完就都是新的了"。
3. 三个"遗留空壳文件"会是隐形雷。exec-approvals.json、auth.json(空 {})、workspace-attestations/——这些历史遗留文件,新版都会严格检查并 Fail-Closed。看起来无害的空文件,恰恰是骗过"文件名存在"检查的陷阱。
4. 多守护环境必须"独占模式"操作。 只要还有 Watchdog 或 LaunchAgent 拉服务,你迁移到一半它就把网关拉起来了,状态又回去了。先卸守护 → 独占迁移 → 再恢复,顺序不能乱。
5. 健康巡检命令,升级后必跑一遍:
——◆——
总结
OpenClaw 2.0(2026.8.1)是一次触及存储、授权、状态收敛三层的架构级升级,它的 Fail-Closed 策略虽然安全,但对老用户来说,历史遗留的审批文件、空凭证文件、未迁移的工作区状态,就是四个连环雷。这次踩坑让我把整套修复流程摸透了:先卸守护进独占模式,再逐层迁移(Exec Approvals → Auth Profile → Workspace State),把四个官方插件对齐版本并完成能力授权,最后用健康巡检命令验证。现在这套环境跑得非常稳。
升级不翻车的核心就一句话:备份先行、插件对齐、遗留状态清干净、独占模式迁移。把这套流程存下来,下次升级直接用。
——◆——
延伸阅读:
Multica 多设备协同开发实战:把你的笔记本、台式机、云服务器组成一个 Agent 开发集群
四大 AI 编码 Agent 横评:WorkBuddy vs Claude Code vs Codex vs DeepSeek
——◆——
你升级 OpenClaw 或同类自动化平台时,踩过最深的坑是哪个?留言说说你的排查经历,一起交流 👇
——◆——
🤔 互动话题
关于OpenClaw 2.0 升级翻车复盘,你有什么踩坑经历或心得?评论区聊聊~
📖 阅读原文 👈 底部查看
👍 点赞 + 在看 + 转发 是对我最大的支持!
本文首发于「不怕慢」